Cybersäkerhet i AI-eran: När även angripare använder grundmodeller – hur bör företag utforma sitt försvar?
Inledning: 2026 sitter AI med vid bordet på båda sidor — anfall och försvar
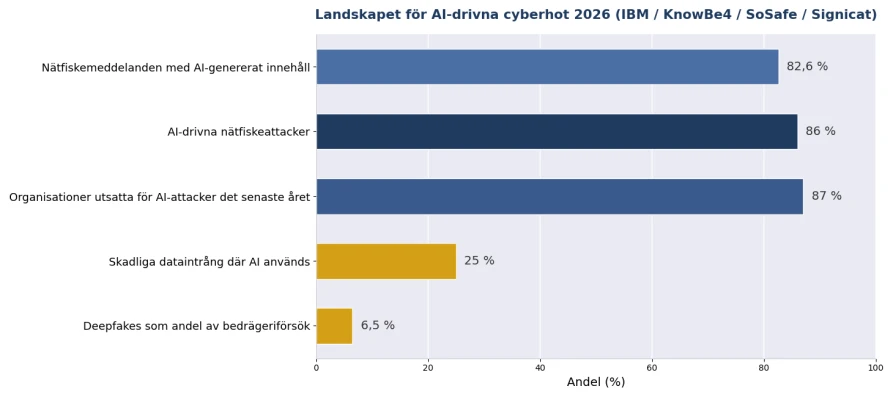
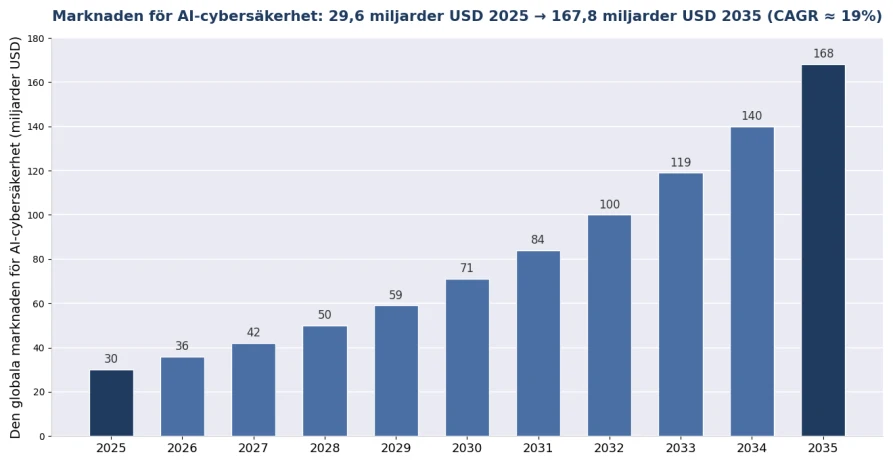
Cybersäkerhet 2026 är ett krig mellan 'AI mot AI'. På anfallssidan: IBMs Data Breach Report visar att 1 av 4 skadliga dataläckor nu involverar angripare som använder AI, en ökning med 56 % årligen; KnowBe4 uppskattar att 86 % av nätfiskeattackerna redan styrs av AI, och AI-genererade nätfiskemel får 4 gånger högre klickfrekvens än traditionella. På försvarssidan: AI-säkerhetsfunktioner ger också avkastning — företag med djupt integrerade AI-försvar sparar i genomsnitt 1,9 miljoner dollar i hanteringskostnader per intrång, och den globala marknaden för AI-cybersäkerhet förväntas växa från 29,64 miljarder dollar 2025 till 167,77 miljarder dollar 2035. Det grymma i denna tävling: AI har pressat ned tröskeln för avancerade attacker till nästan noll, medan försvarets tröskel fortsätter att stiga.
Hur har AI förändrat cyberattackerna?
Kort svar: tre förändringar — skala (nätfiske har gått från 'hantverksmässig skräddarsyrning' till 'massproducerad personanpassning'), realism (bara 0,1 % av människor kan tillförlitligt identifiera deepfake-ljud och -video) och hastighet (automatiserad scanning når 36 000 försök per sekund, och AI-drivna attacker har ökat med 72 % årligen).
▪ AI-nätfiske och social manipulation: 82,6 % av nätfiskemelen innehåller nu AI-genererat innehåll, vilket slår ut mallbaserad detektering; röstkloning kräver bara 3 sekunder ljud, och röstfiske (vishing) växte med 442 % på ett enda år.
▪ Deepfake-bedrägeri: Gartners forskning visar att 62 % av organisationerna drabbades av en deepfake-incident det senaste året (41 % ljudsamtal, 35 % videosamtal); ingenjörsföretaget Arup bedrägades på 25,6 miljoner dollar via ett helt deepfake-videomöte; Deloitte förutspår att förlusterna från generativ-AI-bedrägeri i USA når 40 miljarder dollar 2027.
▪ Agentbaserade attacker: kapade eller skadliga AI-agenter kan självständigt tränga in i nätverk, förflytta sig lateralt och exfiltrera data — men ungefär 80 % av befintliga säkerhetsstackar kan inte upptäcka sådant beteende; 62 % av AI-drivna attacker riktar sig mot kritisk infrastruktur som energi, tillverkning och myndigheter.
Figur 1: Landskapet för AI-drivna cyberhot 2026 (källor i bilagan)
Varför har små och medelstora företag drabbats hårdast?
Kort svar: angripare gör en avkastningsberäkning — 62 % av små företag utsattes för AI-attacker 2025, 46 % av SMB-företagen drabbades av AI-nätfiske det senaste året, men de flesta har inget dedikerat säkerhetsteam; 28 % av SMB-säkerhetsansvariga medger att de saknar utbildning för att möta AI-hot.
En motintuitiv sanning: AI-attacker är så billiga (nätfiskare som använder LLM:er sparar 95 % av kampanjkostnaderna) att angripare kan 'kasta breda nät' över små mål som aldrig tidigare var värda ansträngningen. Det strukturella underskottet på försvarssidan: 68 % av organisationerna har redan drabbats av dataläckor orsakade av anställda som använder AI-verktyg, men bara 23 % har en formell policy för AI-verktyg — 'skugg-AI' har blivit den nya insiderkanalen. Försvarsmurens första sten är oftast inte att köpa utrustning utan att sätta regler: varje överföring, lösenordsändring eller dataförfrågan som initieras via röst eller video måste verifieras genom en andra kanal — denna enda procedur stoppas nästan all deepfake-bedrägeri.
Hur ska företagsförsvaret uppgraderas?
Kort svar: ett fyrlagerssystem — perimeterlagret (AI-brandväggar och intrångsdetektering som står emot automatiserade attacker), detekteringslagret (AI mot AI: modeller som upptäcker avvikande trafik och förfalskat innehåll), policelagret (verifieringsprocedurer via andra kanaler) och grundlagret (den pålitliga säkerhetshårdvara som bär allt).
Tabell 1: Försvarslager i AI-eran kopplade till hårdvarukrav (2026)
Försvarslager | Hot som hanteras | Hårdvaru-/anläggningskrav |
Nätverksperimeterlager | AI-nätfiskes inträdesvägar, automatiserad scanning, utlämning av ransomware | Brandväggsenhet nästa generation (AI-detekteringsmotor), UTM-gateway |
Detekterings- och responslager | Avvikande trafik, lateral rörlighet, agentbaserad infiltration | IDS/IPS-hårdvarusonder, plattform för trafikanalys (Suricata m.fl.) |
Lager mot dataläckage | Dataexfiltrering via skugg-AI, interna dataläckor | Webbetendehantering, DLP-gatewayhårdvara |
Identitets- och policelager | Deepfake-imitation av ledning, röst-/videobedrägeri | Hårdvarutoken för multifaktorautentisering + verifieringsprocedurer via andra kanaler (noll kostnad men mest kritisk) |
Industriellt och IoT-lager | Målinriktade attacker mot kritisk infrastruktur (mål för 62 % av AI-attacker) | Säkerhetsgateways för industriella styrsystem, nätverksisoleringsenheter, plattform för granskningsloggning |
Figur 2: Global marknadsprognos för AI-cybersäkerhet (källor i bilagan)
Varför är säkerhetshårdvara ännu viktigare i AI-eran?
Kort svar: AI-detektering är en beräkningsintensiv uppgift — realtidsdjupanalys av trafik, analys av krypterad trafik och AI-modellinferens kräver allt stabila beräkningsresurser och genomströmning; att köra programvaruförsvar på opålitlig generisk hårdvara är att bygga sin mur på någon annans grund.
Tre praktiska överväganden: för det första prestandaastringens — realtids djup paketinspektion på 10G/25G-backbones kräver vidarebefordran på hårdvarunivå plus tillräckliga CPU- och acceleratorresurser; för det andra leveranskedjans tillförlitlighet — säkerhetsenheter är föremål för regelefterlevnadsrevisioner, så hårdvarans ursprung, firmwareunderhåll och leveranscykler måste tåla granskning; för det tredje suveränitetens tillförlitlighet — datasuveränitet har blivit en strategisk fråga på ledningsnivå (71 % av cheferna betraktar suverän AI som strategisk prioritet), och privatinstallerade säkerhetsenheter där data aldrig lämnar intranätet är ett hårt krav för kunder inom finans, vård och myndigheter. Säkerhetens första princip är oförändrad: synlig, styrbar, pålitlig hårdvara är den fysiska förutsättningen för varje säkerhetsstrategi ovanför.
ChangFan Industrial Computing: säkerhetshårdvarans grund i AI-cyberkriget
Säkerhetsprogramvara i AI-eran förtjänar en matchande hårdvaruplattform. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) tillhandahåller en hårdvaruplattform för säkerhet som täcker 1U/2U-rackenheter och stationära gateways, med portkombinationer på 1G/2.5G/10G/25G, hårdvaru-bypass, TPM-förtroendemoduler och alternativ för redundant strömförsörjning, kompatibel med driftsättningskraven hos vanliga öppenkällsäkerhetsstackar som pfSense, OPNsense, Suricata och Wazuh samt kommersiell säkerhetsprogramvara — och levererar en stabil hårdvarugrund med lång leveranstid för brandväggar nästa generation, intrångsdetektering, webbetendehantering och isolering av industriella styrsystem (komplett hårdvarulösning; inga abonnemang på säkerhetsprogramvara).
Om ditt företag uppgraderar försvaret för AI-eran, kontakta ChangFan för råd om val av säkerhetshårdvaruplattform anpassad till era krav på genomströmning, portar och tillförlitlighet.
Vanliga frågor (FAQ)
F1: Kan AI-nätfiskemel fortfarande kännas igen? A: Med blotta ögat allt svårare — AI-nätfiske når 4 gånger högre klickfrekvens än traditionella mejl och bär inga mallsignaturer; den effektiva metoden är 'AI mot AI': använd AI-detekteringsmotorer för att analysera semantiska och beteendemässiga avvikelser, understödda av verifiering via andra kanaler.
F2: Hur stoppar vi deepfake-imitation av chefen som begär överföringar? A: Det mest effektiva försvaret är en procedur utan kostnad — varje överföring, lösenordsändring eller dataförfrågan som initieras via röst eller video måste verifieras genom en andra kanal (ett känt telefonnummer, personligen eller via skriftlig process); teknisk deepfake-detektering är probabilistisk och får aldrig utgöra grund för auktorisering.
F3: Hur stor är marknaden för cybersäkerhet i AI-eran? A: Den globala marknaden för AI-cybersäkerhet uppgick till cirka 29,64 miljarder dollar 2025 och förväntas nå 167,77 miljarder dollar 2035; drivkrafter är ökande AI-hot, stramare regelefterlevnad och bristen på säkerhetskompetens.
F4: Med begränsad budget — vad ska SMB-företag göra först? A: I kostnadseffektiv ordning — först inför verifiering via andra kanaler (noll kostnad); sedan styr skugg-AI (23 % av företagen har en policy jämfört med 68 % som redan drabbats); därefter uppgradera till en perimeter-brandväggsenhet med AI-detektering; slutligen lägg till IDS/IPS och revision efter behov.
F5: Varför ska säkerhetsprogramvara köras på dedikerad hårdvara? A: Prestandaastringens (realtidsdetektering på 10G/25G kräver genomströmning på hårdvarunivå), granskningsbara leveranskedjor och regelefterlevnad för datasuveränitet (privat driftsättning håller data inom intranätet). Generisk konsumenthårdvara som kör säkerhetsarbetslaster brister i både tillförlitlighet och regelefterlevnad.