Yapay Zeka Çağında Siber Güvenlik: Saldırganlar da Temel Modelleri Kullandığında, İşletmeler Savunmalarını Nasıl Oluşturmalı?
Giriş: 2026'da AI Masada Her İki Tarafta da Oturuyor — Saldırıda da Savunmada da
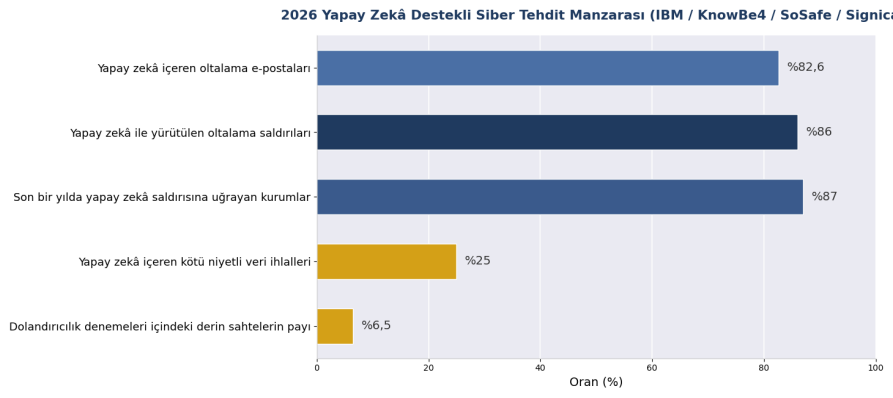
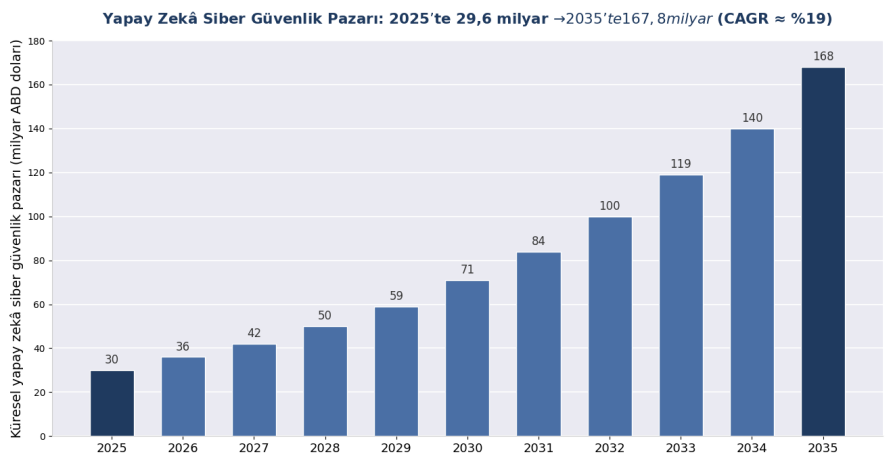
2026'da siber güvenlik bir 'AI'e karşı AI' savaşı. Saldırı tarafında: IBM'in Veri İhlali Raporu, kötü niyetli veri ihlallerinin 4'te 1'inin artık AI kullanan saldırganları içerdiğini, bunun da yıllık %56 arttığını gösteriyor; KnowBe4, phishing saldırılarının %86'sının zaten AI yönetiminde olduğunu ve AI üretimi phishing e-postalarının geleneksel olanlardan 4 kat daha fazla tıklanma aldığını tahmin ediyor. Savunma tarafında: AI güvenlik yetenekleri de karşılığını veriyor — AI savunmasını derinlemesine uygulayan şirketler ihlal başına ortalama 1,9 milyon dolar işlem maliyeti tasarrufu sağlıyor ve küresel AI siber güvenliği pazarının 2025'te 29,64 milyar dolardan 2035'te 167,77 milyar dolara çıkması bekleniyor. Bu yarışın acımasız yanı: AI, üst düzey saldırıların eşiğini neredeyse sıfıra indirdi, oysa savunma eşiği yükselmeye devam ediyor.
AI Siber Saldırıları Nasıl Değiştirdi?
Kısa yanıt: üç değişim — ölçek (phishing, 'el işçiliği kişiselleştirmeden' 'seri üretim kişiselleştirmeye' geçti), gerçekçilik (insanların yalnızca %0,1'i deepfake sesi ve videosunu güvenilir biçimde ayırt edebiliyor) ve hız (otomatik tarama saniyede 36.000 denemeye ulaşıyor ve AI destekli saldırılar yıllık %72 arttı).
▪ AI phishing ve sosyal mühendislik: Phishing e-postalarının %82,6'sı artık AI üretimi içerik taşıyor ve şablon tabanlı tespiti alt ediyor; ses klonlaması yalnızca 3 saniyelik ses gerektiriyor ve sesli phishing (vishing) tek yılda %442 arttı.
▪ Deepfake dolandırıcılığı: Gartner araştırması, kuruluşların %62'sinin geçen yıl bir deepfake olayı yaşadığını (%41 sesli arama, %35 görüntülü arama) gösteriyor; mühendislik firması Arup, tamamen deepfake olan bir video konferansla 25,6 milyon dolar dolandırıldı; Deloitte, ABD'de üretken AI dolandırıcılığı kayıplarının 2027'ye kadar 40 milyar dolara ulaşacağını öngörüyor.
▪ Ajan saldırıları: Ele geçirilmiş veya kötü niyetli AI ajanları ağlara özerk biçimde sızabilir, yatay hareket edebilir ve veri sızdırabilir — ancak mevcut güvenlik yığınlarının kabaca %80'i bu davranışı tespit edemiyor; AI destekli saldırıların %62'si enerji, üretim ve kamu gibi kritik altyapıları hedef alıyor.
Şekil 1: 2026'da AI yönetimindeki siber tehdit manzarası (kaynaklar ekinde)
KOBİ'ler Neden En Ağır Darbeyi Aldı?
Kısa yanıt: Saldırganlar yatırım getirisi hesabı yapıyor — küçük işletmelerin %62'si 2025'te AI saldırılarıyla karşılaştı, KOBİ'lerin %46'sı geçen yıl AI phishing'e yakalandı, ancak çoğunun özel bir güvenlik ekibi yok; KOBİ güvenlik sorumlularının %28'i, AI tehditlerine karşı eğitim eksikliğini kabul ediyor.
Sezgisel olmayan bir gerçek: AI saldırıları o kadar ucuz ki (LLM kullanan spamcılar kampanya maliyetinin %95'ini tasarruf ediyor) saldırganlar, eskiden saldırmaya değmeyen küçük hedeflere 'geniş ağlar atabiliyor'. Savunma tarafındaki yapısal eksiklik: Kuruluşların %68'i çalışanların AI araçları kullanmasından kaynaklanan veri sızıntıları yaşadı, ancak yalnızca %23'ünün AI araçları için resmi bir güvenlik politikası var — 'gölge AI' yeni içeriden kaynak kanalı haline geldi. Savunma duvarının ilk tuğlası genellikle ekipman satın almak değil, kurallar koymaktır: ses veya video ile başlatılan her transfer, parola değişikliği veya veri talebi ikinci bir kanaldan doğrulanmalıdır — bu tek prosedürel savunma, neredeyse tüm deepfake dolandırıcılığını engeller.
Kurumsal Savunma Nasıl Yükseltilmeli?
Kısa yanıt: dört katmanlı bir sistem — çevre birimi katmanı (AI destekli güvenlik duvarları ve sızma tespiti otomatik saldırılara dayanır), tespit katmanı (AI'e karşı AI: olağan dışı trafiği ve sahte içeriği yakalayan modeller), politika katmanı (ikinci kanal doğrulama prosedürleri) ve temel katman (hepsini taşıyan güvenilir güvenlik donanımı).
Tablo 1: AI Çağı Kurumsal Savunma Katmanlarının Donanım Gereksinimleriyle Eşleştirilmesi (2026)
Savunma Katmanı | Ele Alan Tehditler | Donanım/Tesis Gereksinimleri |
Ağ Çevre Birimi Katmanı | AI phishing giriş noktaları, otomatik tarama, ransomware teslimi | Yeni nesil güvenlik duvarı cihazı (AI tespit motoru), UTM ağ geçidi |
Tespit ve Müdahale Katmanı | Olağan dışı trafik, yatay hareket, ajan sızması | IDS/IPS donanım probu, trafik analiz platformu (Suricata vb.) |
Veri Sızıntısı Önleme Katmanı | Gölge AI veri sızdırması, iç veri sızıntıları | Web davranış yönetimi, DLP ağ geçidi donanımı |
Kimlik ve Politika Katmanı | Yöneticilerin deepfake taklidi, ses/görüntü dolandırıcılığı | Çok faktörlü doğrulama donanım belirteçleri + ikinci kanal doğrulama prosedürleri (maliyetsiz ama en kritik) |
Endüstriyel ve IoT Katmanı | Kritik altyapıya hedefli saldırılar (AI saldırılarının %62'sinin hedefi) | Endüstriyel kontrol güvenlik ağ geçitleri, ağ izolasyon cihazları, denetim kaydı platformu |
Şekil 2: Küresel AI Siber Güvenliği Pazar Tahmini (kaynaklar ekinde)
Güvenlik Donanımı AI Çağında Neden Daha Da Önemli?
Kısa yanıt: AI tespiti hesaplama-yoğun bir iştir — gerçek zamanlı derin trafik denetimi, şifreli trafik analizi ve AI model çıkarımı hepsi istikrarlı işlem gücü ve aktarım hızı ister; güvenilmez genel donanım üzerinde yazılım savunması çalıştırmak, duvarınızı başkasının temeli üzerine kurmaktır.
Üç pratik değerlendirme: Birincisi, performans kesinliği — 10G/25G omurga hatlarında gerçek zamanlı derin paket denetimi, donanım düzeyinde iletim artı yeterli CPU ve hızlandırıcı kaynağı gerektirir; ikincisi, tedarik zinciri kesinliği — güvenlik cihazları uygunluk denetimlerinin konusudur, bu nedenle donanımın menşei, firmware bakımı ve tedarik döngüleri incelemeye dayanmalıdır; üçüncüsü, egemenlik kesinliği — veri egemenliği yönetici düzeyinde stratejik mesele haline geldi (yöneticilerin %71'i egemen AI'yi stratejik öncelik sayıyor) ve veri asla intraneti terk etmeyen özel olarak konuşlandırılmış güvenlik cihazları finans, sağlık ve kamu müşterileri için kesin gereksinimdir. Güvenliğin ilk ilkesi değişmedi: Görünür, kontrol edilebilir ve güvenilir donanım, üzerindeki her güvenlik stratejisinin fiziksel ön koşuludur.
ChangFan Industrial Computing: AI Siber Savaşında Güvenlik Donanımının Temeli
AI çağının güvenlik yazılımı, dengi bir donanım platformunu hak ediyor. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan), 1U/2U raf tipi güvenlik cihazları ve masaüstü ağ geçitlerini kapsayan, 1G/2.5G/10G/25G çok hızlı port kombinasyonları, donanım bypass, TPM güven modülleri ve yedekli güç seçenekleriyle bir güvenlik donanımı platformu sunar; pfSense, OPNsense, Suricata ve Wazuh gibi ana akım açık kaynaklı güvenlik yığınlarının ve ticari güvenlik yazılımlarının konuşlandırma gereksinimleriyle uyumlu olarak — yeni nesil güvenlik duvarı, sızma tespiti, web davranış yönetimi ve endüstriyel kontrol güvenlik izolasyonu senaryoları için istikrarlı, uzun tedarikli bir donanım temeli sağlar (tam donanım çözümü; güvenlik yazılımı aboneliği yok).
Şirketiniz AI çağı için savunmasını yükseltiyorsa, aktarım hızı, port ve güvenilirlik gereksinimlerinize uygun güvenlik donanımı platformu seçimi konusunda tavsiye için ChangFan ile iletişime geçin.
Sık Sorulan Sorular (FAQ)
S1: AI phishing e-postaları hâlâ tanınabilir mi? C: Çıplak gözle giderek zorlaşıyor — AI phishing, geleneksel e-postalardan 4 kat fazla tıklanma alıyor ve şablon imzası taşımıyor; etkili yaklaşım 'AI'e karşı AI'dır: anlamsal ve davranışsal anormallikleri analiz etmek için AI tespit motorları kullanın, ikinci kanal doğrulama prosedürleriyle destekleyin.
S2: Transfer isteyen patronun deepfake taklidini nasıl durdururuz? C: En etkili savunma maliyetsiz bir prosedürdür — ses veya video ile başlatılan her transfer, parola değişikliği veya veri talebi ikinci bir kanaldan doğrulanmalıdır (bilinen telefon numarası, yüz yüze veya yazılı süreç); teknik deepfake tespiti olasılıksaldır ve asla yetkilendirme temeli olmamalıdır.
S3: AI çağında siber güvenlik pazarı ne kadar büyük? C: Küresel AI siber güvenliği pazarı 2025'te yaklaşık 29,64 milyar dolardı ve 2035'te 167,77 milyar dolara ulaşması bekleniyor; itici güçler arasında artan AI tehditleri, sıkılaşan uygunluk ve güvenlik yeteneği açığı sayılabilir.
S4: Sınırlı bütçeyle KOBİ önce ne yapmalı? C: Maliyet-etkinlik sırasına göre — önce ikinci kanal doğrulama prosedürünü yürürlüğe koymak (maliyetsiz); ardından gölge AI'yi yönetmek (politikası olan şirketler %23, ihlal yaşayanlar %68); sonra AI tespitli çevre birimi güvenlik duvarı cihazına yükseltmek; son olarak gerektiğinde IDS/IPS ve denetim eklemek.
S5: Güvenlik yazılımı neden özel donanım üzerinde çalışmalı? C: Performans kesinliği (10G/25G'de gerçek zamanlı tespit donanım düzeyinde aktarım hızı ister), denetlenebilir tedarik zincirleri ve veri egemenliği uygunluğu (özel konuşlandırma veriyi intranet içinde tutar). Güvenlik yükü çalıştıran genel tüketici donanımı hem güvenilirlik hem uygunluk açısından başarısızdır.