AI के दौर में साइबर सुरक्षा: जब हमलावर भी फाउंडेशन मॉडल का इस्तेमाल करते हैं, तो कंपनियों को अपना बचाव कैसे तैयार करना चाहिए?
परिचय: 2026 में AI मेज़ पर दोनों तरफ़ बैठा है — हमला भी और रक्षा भी
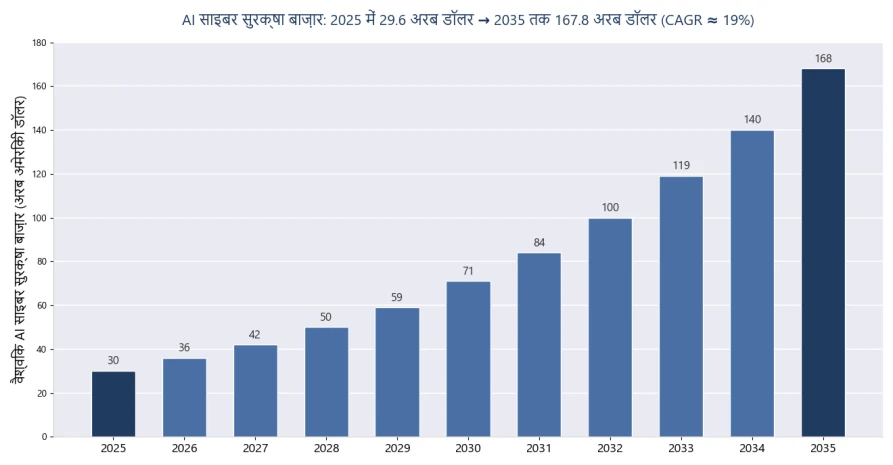
2026 की साइबर सुरक्षा 'AI बनाम AI' की जंग है। हमले की तरफ़: IBM का डेटा ब्रीच रिपोर्ट दिखाता है कि हर 4 दुर्भावनापूर्ण डेटा उल्लंघनों में से 1 में अब AI इस्तेमाल करने वाले हमलावर शामिल हैं, जो साल-दर-साल 56% बढ़ा है; KnowBe4 का अनुमान है कि 86% फ़िशिंग हमले पहले से ही AI संचालित हैं, और AI से जनरेटेड फ़िशिंग ईमेल को पारंपरिक ईमेल से 4 गुना अधिक क्लिक-थ्रू मिलता है। रक्षा की तरफ़: AI सुरक्षा क्षमताएँ भी फल दे रही हैं — गहराई से तैनात AI रक्षा वाले एंटरप्राइज़ प्रति उल्लंघन औसतन 1.9 मिलियन डॉलर की हैंडलिंग लागत बचाते हैं, और वैश्विक AI साइबर सुरक्षा बाज़ार के 2025 में 29.64 अरब डॉलर से बढ़कर 2035 तक 167.77 अरब डॉलर होने की उम्मीद है। इस मुकाबले की क्रूरता यह है: AI ने उच्च-स्तरीय हमलों की सीमा लगभग शून्य तक गिरा दी है, जबकि रक्षा की सीमा लगातार बढ़ रही है।
AI ने साइबर हमलों को कैसे बदला?
संक्षिप्त उत्तर: तीन बदलाव — स्केल (फ़िशिंग 'हस्तनिर्मित अनुकूलन' से 'व्यापक स्तर पर जन-वैयक्तिकरण' बन गई), यथार्थता (सिर्फ़ 0.1% लोग डीपफ़ेक ऑडियो और वीडियो को विश्वसनीय रूप से पहचान सकते हैं) और गति (स्वचालित स्कैनिंग 36,000 प्रयास प्रति सेकंड तक पहुँचती है, और AI चालित हमले साल-दर-साल 72% बढ़े हैं)।
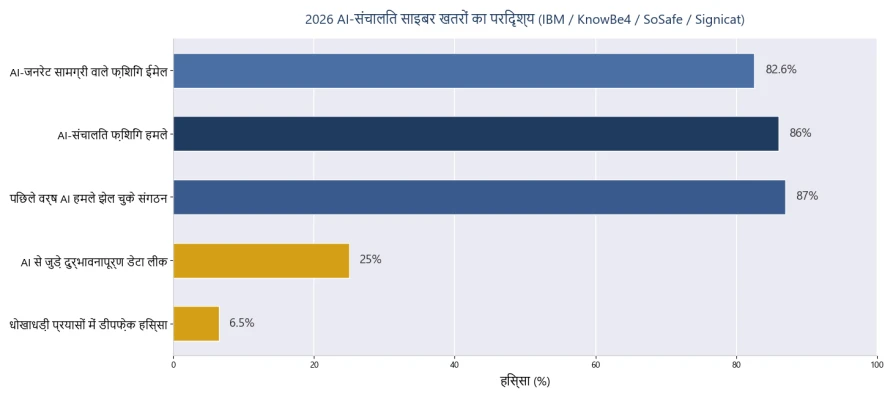
▪ AI फ़िशिंग और सामाजिक इंजीनियरिंग: अब 82.6% फ़िशिंग ईमेल में AI जनरेटेड कंटेंट होता है, जिससे टेम्पलेट-आधारित पहचान असफल हो जाती है; वॉइस क्लोनिंग के लिए सिर्फ़ 3 सेकंड ऑडियो चाहिए, और वॉइस फ़िशिंग (विशिंग) सिर्फ़ एक साल में 442% बढ़ी।
▪ डीपफ़ेक धोखाधड़ी: Gartner के शोध से पता चलता है कि 62% संगठनों ने पिछले साल डीपफ़ेक घटना का सामना किया (41% ऑडियो कॉल, 35% वीडियो कॉल); इंजीनियरिंग कंपनी Arup पूरी तरह डीपफ़ेक वीडियो कॉन्फ्रेंस से 25.6 मिलियन डॉलर की ठगी का शिकार हुई; Deloitte की भविष्यवाणी है कि अमेरिका में जेनरेटिव AI धोखाधड़ी की हानि 2027 तक 40 अरब डॉलर तक पहुँचेगी।
▪ एजेंटिक हमले: अपहृत या दुर्भावनापूर्ण AI एजेंट स्वायत्त रूप से नेटवर्क में घुस सकते हैं, बग़ल में घूम सकते हैं और डेटा निकाल सकते हैं — फिर भी मौजूदा सुरक्षा स्टैक्स का लगभग 80% हिस्सा ऐसा व्यवहार नहीं पहचान सकता; 62% AI चालित हमले ऊर्जा, विनिर्माण और सरकार जैसे महत्वपूर्ण बुनियादी ढाँचे को निशाना बनाते हैं।
चित्र 1: 2026 में AI चालित साइबर ख़तरों का परिदृश्य (स्रोत परिशिष्ट में)
छोटे और मझोले व्यवसाय सबसे ज़्यादा प्रभावित क्यों हुए?
संक्षिप्त उत्तर: हमलावर निवेश पर प्रतिफल का हिसाब लगाते हैं — 2025 में 62% छोटे व्यवसायों का सामना AI हमलों से हुआ, पिछले साल 46% SMB AI फ़िशिंग की चपेट में आए, फिर भी अधिकांश के पास कोई समर्पित सुरक्षा टीम नहीं है; 28% SMB सुरक्षा प्रमुख स्वीकार करते हैं कि AI ख़तरों से निपटने की उनके पास ट्रेनिंग नहीं है।
एक विपरीत सोच वाला तथ्य: AI हमले इतने सस्ते हैं (LLM इस्तेमाल करने वाले स्पैमर कैंपेन लागत का 95% बचाते हैं) कि हमलावर उन छोटे निशानों पर 'चौड़े जाल' बिछा सकते हैं जो पहले कभी हमला करने योग्य नहीं थे। रक्षा पक्ष की संरचनात्मक कमी: 68% संगठन पहले से ही ऐसे डेटा लीक का शिकार हो चुके हैं जिनका कारण AI टूल इस्तेमाल करने वाले कर्मचारी थे, लेकिन सिर्फ़ 23% के पास AI टूल की औपचारिक सुरक्षा नीति है — 'शैडो AI' नया इनसाइडर चैनल बन गया है। रक्षा दीवार की पहली ईंट आमतौर पर उपकरण ख़रीदना नहीं, नियम बनाना होती है: आवाज़ या वीडियो से शुरू हुआ हर ट्रांसफ़र, पासवर्ड बदलाव या डेटा अनुरोध दूसरे चैनल से सत्यापित होना चाहिए — यह एक प्रक्रियागत रक्षा लगभग सारी डीपफ़ेक धोखाधड़ी रोक देती है।
एंटरप्राइज़ रक्षा का अपग्रेड कैसे हो?
संक्षिप्त उत्तर: चार-परत व्यवस्था — परिधि परत (AI-सक्षम फ़ायरवॉल और घुसपैठ पहचान स्वचालित हमलों का सामना करती हैं), पहचान परत (AI बनाम AI: वे मॉडल जो असामान्य ट्रैफ़िक और जाली कंटेंट पकड़ते हैं), नीति परत (दूसरे चैनल सत्यापन प्रक्रियाएँ) और आधार परत (वह भरोसेमंद सुरक्षा हार्डवेयर जो सब कुछ संभालता है)।
तालिका 1: AI युग की एंटरप्राइज़ रक्षा परतों का हार्डवेयर आवश्यकताओं से मिलान (2026)
रक्षा परत | सम्बोधित ख़तरे | हार्डवेयर/सुविधा आवश्यकताएँ |
नेटवर्क परिधि परत | AI फ़िशिंग प्रवेश बिंदु, स्वचालित स्कैनिंग, रैनसमवेयर डिलीवरी | नई पीढ़ी का फ़ायरवॉल उपकरण (AI पहचान इंजन), UTM गेटवे |
पहचान और प्रतिक्रिया परत | असामान्य ट्रैफ़िक, पार्श्व गति, एजेंटिक घुसपैठ | IDS/IPS हार्डवेयर प्रोब, ट्रैफ़िक विश्लेषण प्लेटफ़ॉर्म (Suricata आदि) |
डेटा लीक रोकथाम परत | शैडो-AI डेटा निष्कासन, आंतरिक डेटा लीक | वेब व्यवहार प्रबंधन, DLP गेटवे हार्डवेयर |
पहचान और नीति परत | नेताओं की डीपफ़ेक नक़ल, आवाज़/वीडियो धोखाधड़ी | बहु-कारक प्रमाणीकरण हार्डवेयर टोकन + दूसरे चैनल सत्यापन प्रक्रियाएँ (शून्य लागत पर सबसे अहम) |
औद्योगिक और IoT परत | महत्वपूर्ण बुनियादी ढाँचे पर निशाना हमले (AI हमलों के 62% का लक्ष्य) | औद्योगिक नियंत्रण सुरक्षा गेटवे, नेटवर्क अलगाव उपकरण, ऑडिट लॉगिंग प्लेटफ़ॉर्म |
चित्र 2: वैश्विक AI साइबर सुरक्षा बाज़ार का पूर्वानुमान (स्रोत परिशिष्ट में)
AI युग में सुरक्षा हार्डवेयर और भी ज़्यादा क्यों मायने रखता है?
संक्षिप्त उत्तर: AI पहचान एक कम्प्यूटेशन-भारी काम है — रियल-टाइम गहरी ट्रैफ़िक जाँच, एन्क्रिप्टेड ट्रैफ़िक विश्लेषण और AI मॉडल इन्फ़रेंस सभी को स्थिर कम्प्यूटिंग और थ्रूपुट चाहिए; अविश्वसनीय जेनेरिक हार्डवेयर पर सॉफ़्टवेयर रक्षा चलाना अपनी दीवार दूसरे की नींव पर बनाने जैसा है।
तीन व्यावहारिक विचार: पहला, प्रदर्शन निश्चितता — 10G/25G बैकबोन पर रियल-टाइम डीप पैकेट निरीक्षण के लिए हार्डवेयर-स्तरीय फ़ॉरवर्डिंग और पर्याप्त CPU/त्वरक संसाधन चाहिए; दूसरा, आपूर्ति श्रृंखला निश्चितता — सुरक्षा उपकरण अनुपालन ऑडिट का विषय होते हैं, इसलिए हार्डवेयर की उत्पत्ति, फ़र्मवेयर रखरखाव और आपूर्ति चक्र जाँच झेलने में सक्षम हों; तीसरा, संप्रभुता निश्चितता — डेटा संप्रभुता कार्यकारी स्तर की रणनीतिक समस्या बन गई है (71% कार्यकारी संप्रभु AI को रणनीतिक प्राथमिकता मानते हैं), और निजी तैनात सुरक्षा उपकरण जिनमें डेटा कभी इंट्रानेट से बाहर नहीं जाता वित्त, स्वास्थ्य और सरकारी ग्राहकों के लिए कठीर आवश्यकता हैं। सुरक्षा का पहला सिद्धांत नहीं बदला: दिखने योग्य, नियंत्रण योग्य, भरोसेमंद हार्डवेयर हर ऊपरी सुरक्षा रणनीति की भौतिक नींव है।
ChangFan Industrial Computing: AI साइबर युद्ध में सुरक्षा हार्डवेयर की नींव
AI युग की सुरक्षा सॉफ़्टवेयर को माँग के अनुरूप हार्डवेयर प्लेटफ़ॉर्म मिलना चाहिए। Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) सुरक्षा हार्डवेयर का वह प्लेटफ़ॉर्म देती है जिसमें 1U/2U रैकमाउंट सुरक्षा उपकरण और डेस्कटॉप गेटवे शामिल हैं, 1G/2.5G/10G/25G बहु-दर पोर्ट संयोजन, हार्डवेयर बायपास, TPM ट्रस्टेड मॉड्यूल और रिडंडेंट पावर विकल्पों के साथ, जो pfSense, OPNsense, Suricata और Wazuh जैसे मुख्यधारा ओपन-सोर्स सुरक्षा स्टैक्स और कमर्शियल सुरक्षा सॉफ़्टवेयर की तैनाती आवश्यकताओं से मेल खाता है — नई पीढ़ी के फ़ायरवॉल, घुसपैठ पहचान, वेब व्यवहार प्रबंधन और औद्योगिक नियंत्रण सुरक्षा अलगाव परिदृश्यों के लिए स्थिर, दीर्घ-आपूर्ति हार्डवेयर नींव देता है (पूर्ण हार्डवेयर समाधान; सुरक्षा सॉफ़्टवेयर सब्सक्रिप्शन के बिना)।
अगर आपकी कंपनी AI युग के लिए अपनी रक्षा अपग्रेड कर रही है, तो अपने थ्रूपुट, पोर्ट और विश्वसनीयता आवश्यकताओं के अनुकूल सुरक्षा हार्डवेयर प्लेटफ़ॉर्म चयन की सलाह के लिए ChangFan से संपर्क करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
प्र1: क्या AI फ़िशिंग ईमेल अब भी पहचाने जा सकते हैं? उ: नंगी आँख से दिन-ब-दिन कठिन — AI फ़िशिंग को पारंपरिक ईमेल से 4 गुना अधिक क्लिक-थ्रू मिलता है और उन पर कोई टेम्पलेट हस्ताक्षर नहीं होता; प्रभावी तरीका 'AI बनाम AI' है: AI पहचान इंजन से शाब्दिक और व्यवहारिक विसंगतियों का विश्लेषण करें, और साथ में दूसरे चैनल सत्यापन प्रक्रियाओं का सहारा लें।
प्र2: ट्रांसफ़र माँगने वाले बॉस की डीपफ़ेक नक़ल कैसे रोकें? उ: सबसे असरदार रक्षा शून्य लागत की प्रक्रियागत रक्षा है — आवाज़ या वीडियो से शुरू हुआ हर ट्रांसफ़र, पासवर्ड बदलाव या डेटा अनुरोध दूसरे चैनल (जाना-पहचाना फ़ोन नंबर, व्यक्तिगत रूप से या लिखित प्रक्रिया) से सत्यापित होना चाहिए; तकनीकी डीपफ़ेक पहचान संभाव्यता पर आधारित है और कभी प्राधिकरण का आधार नहीं बननी चाहिए।
प्र3: AI युग की साइबर सुरक्षा बाज़ार कितनी बड़ी है? उ: वैश्विक AI साइबर सुरक्षा बाज़ार 2025 में लगभग 29.64 अरब डॉलर थी और 2035 तक 167.77 अरब डॉलर तक पहुँचने की उम्मीद है; प्रेरक तत्व बढ़ते AI ख़तरे, कड़ा होता अनुपालन और सुरक्षा प्रतिभा की कमी हैं।
प्र4: सीमित बजट में SMB को पहले क्या करना चाहिए? उ: लागत-दक्षता के क्रम में — पहले दूसरे चैनल सत्यापन प्रक्रिया लागू करना (शून्य लागत); फिर शैडो AI पर नियंत्रण (68% उल्लंघन झेल चुकी हैं बनाम सिर्फ़ 23% के पास नीति); फिर AI पहचान वाले परिधि फ़ायरवॉल उपकरण में अपग्रेड; और अंत में ज़रूरत के अनुसार IDS/IPS और ऑडिटिंग जोड़ना।
प्र5: सुरक्षा सॉफ़्टवेयर को समर्पित हार्डवेयर पर क्यों चलना चाहिए? उ: प्रदर्शन निश्चितता (10G/25G पर रियल-टाइम पहचान को हार्डवेयर-स्तरीय थ्रूपुट चाहिए), ऑडिट योग्य आपूर्ति श्रृंखलाएँ और डेटा संप्रभुता अनुपालन (निजी तैनाती डेटा को इंट्रानेट के भीतर रखती है)। सुरक्षा कार्यभार चलाने वाला जेनेरिक उपभोक्ता हार्डवेयर विश्वसनीयता और अनुपालन दोनों में असफल होता है।