ความมั่นคงปลอดภัยทางไซเบอร์ในยุค AI: เมื่อผู้โจมตีหันมาใช้โมเดลพื้นฐาน (Foundation Models) บ้าง องค์กรควรสร้างแนวป้องกันอย่างไร?
บทนำ: ในปี 2026 AI นั่งอยู่ที่โต๊ะทั้งสองฝั่ง — ทั้งฝั่งโจมตีและฝั่งป้องกัน
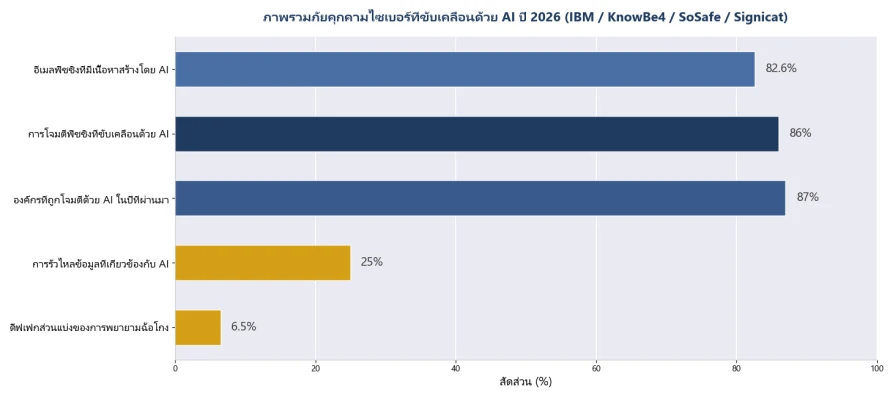
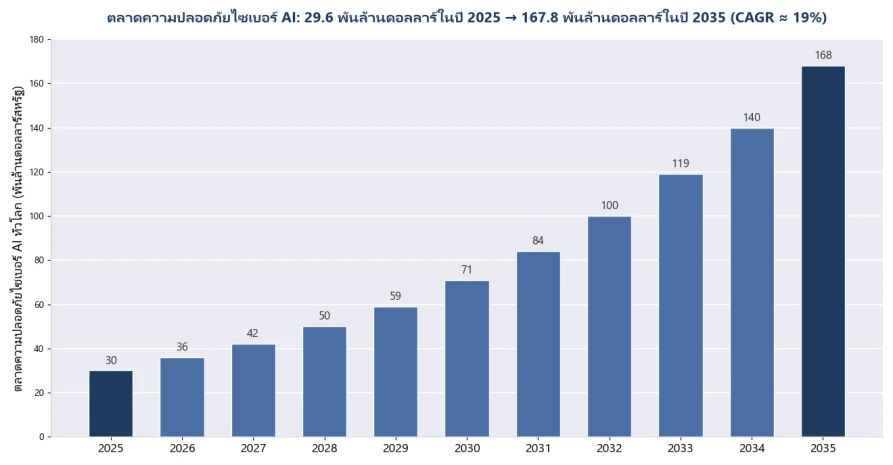
ความมั่นคงไซเบอร์ในปี 2026 คือสงคราม 'AI ปะทะ AI' ฝั่งโจมตี: รายงาน Data Breach ของ IBM แสดงว่า การรั่วไหลของข้อมูลเชิงร้าย 1 ใน 4 ครั้ง ตอนนี้มีผู้โจมตีที่ใช้ AI เกี่ยวข้อง เพิ่มขึ้น 56% เมื่อเทียบรายปี KnowBe4 ประเมินว่า การโจมตีแบบฟิชชิง 86% ถูกขับเคลื่อนด้วย AI แล้ว และอีเมลฟิชชิงที่สร้างโดย AI ได้อัตราคลิกผ่านสูงกว่าแบบดั้งเดิมถึง 4 เท่า ฝั่งป้องกัน: ความสามารถด้านความมั่นคงของ AI ก็คุ้มค่าเช่นกัน — องค์กรที่นำ AI ป้องกันไปใช้อย่างลึกซึ้งประหยัดต้นทุนจัดการเฉลี่ย 1.9 ล้านดอลลาร์ต่อการรั่วไหลหนึ่งครั้ง และตลาดความมั่นคงไซเบอร์ AI ทั่วโลกคาดว่าจะโตจาก 29.64 พันล้านดอลลาร์ในปี 2025 เป็น 167.77 พันล้านดอลลาร์ภายในปี 2035 ความโหดร้ายของการแข่งขันนี้คือ AI ทำให้แนวกั้นการโจมตีระดับสูงลดลงเกือบเป็นศูนย์ ในขณะที่แนวกั้นของการป้องกันยังคงสูงขึ้นเรื่อยๆ
AI เปลี่ยนการโจมตีไซเบอร์อย่างไร
คำตอบแบบสั้น: สามการเปลี่ยนแปลง — ขนาด (ฟิชชิงเปลี่ยนจาก 'การปรับแต่งด้วยมือ' เป็น 'การปรับแต่งเฉพาะบุคคลในระดับมวลชน') ความสมจริง (มีคนเพียง 0.1% ที่สามารถระบุเสียงและวิดีโอดีฟเฟกได้อย่างเชื่อถือได้) และความเร็ว (การสแกนอัตโนมัติแตะระดับ 36,000 ครั้งต่อวินาที และการโจมตีที่ขับเคลื่อนด้วย AI เพิ่มขึ้น 72% เมื่อเทียบรายปี)
▪ ฟิชชิง AI และการวิศวกรรมสังคม: อีเมลฟิชชิง 82.6% ตอนนี้มีเนื้อหาที่สร้างโดย AI ทำให้การตรวจจับแบบอิงเทมเพลตล้มเหลว การโคลนเสียงใช้เสียงเพียง 3 วินาที และการฟิชชิงทางโทรศัพท์ (vishing) เพิ่มขึ้น 442% ภายในปีเดียว
▪ การหลอกลวงดีฟเฟก: งานวิจัยของ Gartner แสดงว่า 62% ขององค์กรเผชิญเหตุดีฟเฟกในปีที่ผ่านมา (41% เป็นสายเรียกเสียง 35% เป็นสายวิดีโอ) บริษัทวิศวกรรม Arup ถูกหลอกเงิน 25.6 ล้านดอลลาร์ผ่านการประชุมวิดีโอที่เป็นดีฟเฟกทั้งหมด Deloitte คาดการณ์ว่าความสูญเสียจากการหลอกลวง AI แบบเจเนอเรทีฟในสหรัฐฯ จะถึง 40 พันล้านดอลลาร์ภายในปี 2027
▪ การโจมตีของเอเจนต์: เอเจนต์ AI ที่ถูกยึดหรือมีอันตรายสามารถบุกเครือข่ายอย่างเป็นอิสระ เคลื่อนที่ในแนวราบ และดึงข้อมูลออกไปได้ — แต่ประมาณ 80% ของสแตกความมั่นคงที่มีอยู่ไม่สามารถตรวจจับพฤติกรรมดังกล่าวได้ การโจมตีที่ขับเคลื่อนด้วย AI 62% มุ่งเป้าไปที่โครงสร้างพื้นฐานสำคัญ เช่น พลังงาน การผลิต และภาครัฐ
รูปที่ 1: ภูมิทัศน์ภัยคุกคามไซเบอร์ที่ขับเคลื่อนด้วย AI ในปี 2026 (แหล่งที่มาอยู่ในภาคผนวก)
ทำไมธุรกิจขนาดเล็กและขนาดกลางถึงได้รับผลกระทบหนักที่สุด
คำตอบแบบสั้น: ผู้โจมตีคำนวณผลตอบแทนจากการลงทุน — ธุรกิจขนาดเล็ก 62% เผชิญการโจมตีด้วย AI ในปี 2025 ธุรกิจขนาดเล็กและขนาดกลาง 46% ถูกฟิชชิง AI โจมตีในปีที่ผ่านมา แต่ส่วนใหญ่ไม่มีทีมความมั่นคงเฉพาะทาง ผู้รับผิดชอบด้านความมั่นคงของธุรกิจขนาดเล็กและขนาดกลาง 28% ยอมรับว่าขาดการฝึกอบรมในการรับมือภัยคุกคาม AI
ข้อเท็จจริงที่ขัดกับสามัญสำนึก: การโจมตีด้วย AI ถูกมาก (ผู้ส่งสแปมที่ใช้ LLM ประหยัดต้นทุนแคมเปญ 95%) จนผู้โจมตีสามารถ 'กว้างขวางตาข่าย' ไปยังเป้าหมายเล็กๆ ที่ก่อนหน้านี้ไม่คุ้มค่าจะโจมตี ความขาดแคลนเชิงโครงสร้างฝั่งป้องกัน: องค์กร 68% เคยประสบการรั่วไหลของข้อมูลที่เกิดจากพนักงานใช้เครื่องมือ AI แล้ว แต่มีเพียง 23% ที่มีนโยบายความมั่นคงอย่างเป็นทางการสำหรับเครื่องมือ AI — 'AI ในเงามืด' กลายเป็นช่องทางภายในแบบใหม่ อิฐก้อนแรกของกำแพงป้องกันมักไม่ใช่การซื้ออุปกรณ์แต่คือการวางกฎ: การโอน การเปลี่ยนรหัสผ่าน หรือคำขอข้อมูลใดๆ ที่เริ่มต้นทางเสียงหรือวิดีโอ ต้องได้รับการยืนยันผ่านช่องทางที่สอง — การป้องกันเชิงขั้นตอนเพียงข้อเดียวนี้บล็อกการหลอกลวงดีฟเฟกได้เกือบทั้งหมด
องค์กรควรอัปเกรดการป้องกันอย่างไร
คำตอบแบบสั้น: ระบบสี่ชั้น — ชั้นพรมแดน (ไฟร์วอลล์ที่รองรับ AI และการตรวจจับการบุกรุกต้านการโจมตีอัตโนมัติ) ชั้นตรวจจับ (AI ปะทะ AI: โมเดลที่จับการรั่วไหลและเนื้อหาปลอม) ชั้นนโยบาย (ขั้นตอนยืนยันผ่านช่องทางที่สอง) และชั้นพื้นฐาน (ฮาร์ดแวร์ความมั่นคงที่เชื่อถือได้ซึ่งรองรับทั้งหมด)
ตารางที่ 1: การทำแผนที่ชั้นการป้องกันขององค์กรยุค AI กับความต้องการฮาร์ดแวร์ (2026)
ชั้นการป้องกัน | ภัยคุกคามที่รับมือ | ความต้องการฮาร์ดแวร์/สถานที่ |
ชั้นพรมแดนเครือข่าย | ช่องทางเข้าของฟิชชิง AI การสแกนอัตโนมัติ การส่งมอบแรนซัมแวร์ | อุปกรณ์ไฟร์วอลล์รุ่นใหม่ (เอนจินตรวจจับ AI) เกตเวย์ UTM |
ชั้นตรวจจับและตอบสนอง | การรั่วไหลผิดปกติ การเคลื่อนที่ในแนวราบ การแทรกซ้อนของเอเจนต์ | โพรบฮาร์ดแวร์ IDS/IPS แพลตฟอร์มวิเคราะห์การรั่วไหล (Suricata ฯลฯ) |
ชั้นป้องกันการรั่วไหลของข้อมูล | การดึงข้อมูลผ่าน AI ในเงามืด การรั่วไหลภายใน | การจัดการพฤติกรรมเว็บ ฮาร์ดแวร์เกตเวย์ DLP |
ชั้นอัตลักษณ์และนโยบาย | การแอบอ้างดีฟเฟกของผู้บริหาร การหลอกลวงเสียง/วิดีโอ | โทเค็นฮาร์ดแวร์ยืนยันตัวตนหลายปัจจัย + ขั้นตอนยืนยันผ่านช่องทางที่สอง (ไม่มีต้นทุนแต่สำคัญที่สุด) |
ชั้นอุตสาหกรรมและ IoT | การโจมตีเจาะจงโครงสร้างพื้นฐานสำคัญ (เป้าหมายของการโจมตี AI 62%) | เกตเวย์ความมั่นคงควบคุมอุตสาหกรรม อุปกรณ์แยกเครือข่าย แพลตฟอร์มบันทึกตรวจสอบ |
รูปที่ 2: การคาดการณ์ตลาดความมั่นคงไซเบอร์ AI ทั่วโลก (แหล่งที่มาอยู่ในภาคผนวก)
ทำไมฮาร์ดแวร์ความมั่นคงจึงสำคัญยิ่งขึ้นในยุค AI
คำตอบแบบสั้น: การตรวจจับด้วย AI เป็นงานที่กินทรัพยากรการคำนวณ — การตรวจสอบการรั่วไหลเชิงลึกแบบเรียลไทม์ การวิเคราะห์การรั่วไหลที่เข้ารหัส และการอนุมานโมเดล AI ล้วนต้องการพลังประมวลผลและปริมาณการรับส่งที่เสถียร การรันการป้องกันซอฟต์แวร์บนฮาร์ดแวร์ทั่วไปที่ไม่เชื่อถือได้เหมือนกับสร้างกำแพงบนรากฐานของคนอื่น
ข้อพิจารณาสามข้อเชิงปฏิบัติ: ประการแรก ความแน่นอนด้านประสิทธิภาพ — การตรวจสอบแพ็กเก็ตเชิงลึกแบบเรียลไทม์บนแบคโบน 10G/25G ต้องการการส่งต่อระดับฮาร์ดแวร์พร้อมทรัพยากร CPU และตัวเร่งที่เพียงพอ ประการที่สอง ความแน่นอนด้านห่วงโซ่อุปทาน — อุปกรณ์ความมั่นคงเป็นวัตถุของการตรวจสอบการกำกับดูแล ดังนั้นแหล่งกำเนิดฮาร์ดแวร์ การบำรุงรักษาเฟิร์มแวร์ และวงจรการจัดหาจึงต้องผ่านการตรวจสอบได้ ประการที่สาม ความแน่นอนด้านอำนาจอธิปไตย — อธิปไตยของข้อมูลกลายเป็นประเด็นเชิงกลยุทธ์ระดับผู้บริหาร (ผู้บริหาร 71% มอง AI ที่มีอธิปไตยเป็นความสำคัญเชิงกลยุทธ์) และอุปกรณ์ความมั่นคงที่ติดตั้งภายใต้สิทธิ์ส่วนบุคคลซึ่งข้อมูลไม่ออกนอกอินทราเน็ตเป็นเงื่อนไขบังคับสำหรับลูกค้าด้านการเงิน สาธารณสุข และภาครัฐ หลักการแรกของความมั่นคงไม่เปลี่ยนแปลง: ฮาร์ดแวร์ที่มองเห็นได้ ควบคุมได้ และเชื่อถือได้คือรากฐานทางกายภาพของทุกกลยุทธ์ความมั่นคงชั้นบน
ChangFan Industrial Computing: รากฐานฮาร์ดแวร์ความมั่นคงในสงครามไซเบอร์ยุค AI
ซอฟต์แวร์ความมั่นคงยุค AI สมควรได้แพลตฟอร์มฮาร์ดแวร์ที่สมน้ำสมเนื้อ Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) จัดหาแพลตฟอร์มฮาร์ดแวร์ความมั่นคงที่ครอบคลุมอุปกรณ์รักแบบ 1U/2U และเกตเวย์ตั้งโต๊ะ พร้อมชุดพอร์ตหลายอัตรา 1G/2.5G/10G/25G บายพาสฮาร์ดแวร์ โมดูล TPM ที่เชื่อถือได้ และตัวเลือกไฟสำรอง รองรับความต้องการในการติดตั้งของสแตกความมั่นคงโอเพนซอร์สกระแสหลัก เช่น pfSense, OPNsense, Suricata และ Wazuh ตลอดจนซอฟต์แวร์ความมั่นคงเชิงพาณิชย์ — ส่งมอบรากฐานฮาร์ดแวร์ที่เสถียรและจัดหาระยะยาวสำหรับไฟร์วอลล์รุ่นใหม่ การตรวจจับการบุกรุก การจัดการพฤติกรรมเว็บ และการแยกความมั่นคงควบคุมอุตสาหกรรม (โซลูชันฮาร์ดแวร์ครบวงจร ไม่มีค่าสมาชิกซอฟต์แวร์ความมั่นคง)
หากองค์กรของคุณกำลังอัปเกรดการป้องกันสำหรับยุค AI ติดต่อ ChangFan เพื่อรับคำแนะนำการเลือกแพลตฟอร์มฮาร์ดแวร์ความมั่นคงที่เหมาะกับความต้องการด้านปริมาณการรับส่ง พอร์ต และความน่าเชื่อถือของคุณ
คำถามที่พบบ่อย (FAQ)
ค1: ยังสามารถรู้จักอีเมลฟิชชิง AI ได้อยู่หรือไม่ ต: ด้วยตาเปล่ายิ่งยากขึ้นทุกที — ฟิชชิง AI ได้อัตราคลิกผ่านสูงกว่าอีเมลดั้งเดิม 4 เท่าและไม่มีลายเซ็นเทมเพลต วิธีที่ได้ผลคือ 'AI ปะทะ AI': ใช้เอนจินตรวจจับ AI วิเคราะห์ความผิดปกติเชิงความหมายและพฤติกรรม โดยมีขั้นตอนยืนยันผ่านช่องทางที่สองคอยหนุน
ค2: เราจะหยุดการแอบอ้างดีฟเฟกของเจ้านายที่ขอให้โอนเงินได้อย่างไร ต: การป้องกันที่ได้ผลที่สุดคือขั้นตอนที่ไม่มีต้นทุน — การโอน การเปลี่ยนรหัสผ่าน หรือคำขอข้อมูลใดๆ ที่เริ่มต้นทางเสียงหรือวิดีโอ ต้องได้รับการยืนยันผ่านช่องทางที่สอง (หมายเลขโทรศัพท์ที่รู้จัก พบตัว หรือขั้นตอนเป็นลายลักษณ์อักษร) การตรวจจับดีฟเฟกเชิงเทคนิคเป็นไปตามความน่าจะเป็นและต้องไม่ใช่ฐานของการอนุมัติโดยเด็ดขาด
ค3: ตลาดความมั่นคงไซเบอร์ยุค AI มีขนาดใหญ่แค่ไหน ต: ตลาดความมั่นคงไซเบอร์ AI ทั่วโลกอยู่ที่ประมาณ 29.64 พันล้านดอลลาร์ในปี 2025 และคาดว่าจะถึง 167.77 พันล้านดอลลาร์ภายในปี 2035 ปัจจัยขับเคลื่อนได้แก่ ภัยคุกคาม AI ที่เพิ่มขึ้น การกำกับดูแลที่เข้มงวดขึ้น และการขาดแคลนบุคลากรด้านความมั่นคง
ค4: ด้วยงบจำกัด ธุรกิจขนาดเล็กและขนาดกลางควรเริ่มจากอะไร ต: เรียงตามความคุ้มทุน — ประการแรก บังคับใช้ขั้นตอนยืนยันผ่านช่องทางที่สอง (ไม่มีต้นทุน) จากนั้นควบคุม AI ในเงามืด (องค์กรที่มีนโยบาย 23% เทียบกับ 68% ที่เคยถูกเจาะ) แล้วอัปเกรดเป็นอุปกรณ์ไฟร์วอลล์พรมแดนที่มีการตรวจจับ AI และสุดท้ายเพิ่ม IDS/IPS และการตรวจสอบตามความจำเป็น
ค5: ทำไมซอฟต์แวร์ความมั่นคงต้องรันบนฮาร์ดแวร์เฉพาะทาง ต: ความแน่นอนด้านประสิทธิภาพ (การตรวจจับเรียลไทม์บน 10G/25G ต้องการปริมาณการรับส่งระดับฮาร์ดแวร์) ห่วงโซ่อุปทานที่ตรวจสอบได้ และการกำกับดูแลอธิปไตยของข้อมูล (การติดตั้งภายใต้สิทธิ์ส่วนบุคคลทำให้ข้อมูลอยู่ในอินทราเน็ต) ฮาร์ดแวร์ผู้บริโภคทั่วไปที่รันงานความมั่นคงล้มเหลวทั้งด้านความน่าเชื่อถือและการกำกับดูแล