Securitatea cibernetică în era inteligenței artificiale: Când și atacatorii folosesc modele fundamentale, cum ar trebui companiile să își construiască apărarea?
Introducere: în 2026, AI stă la masă pe ambele părți — atac și apărare
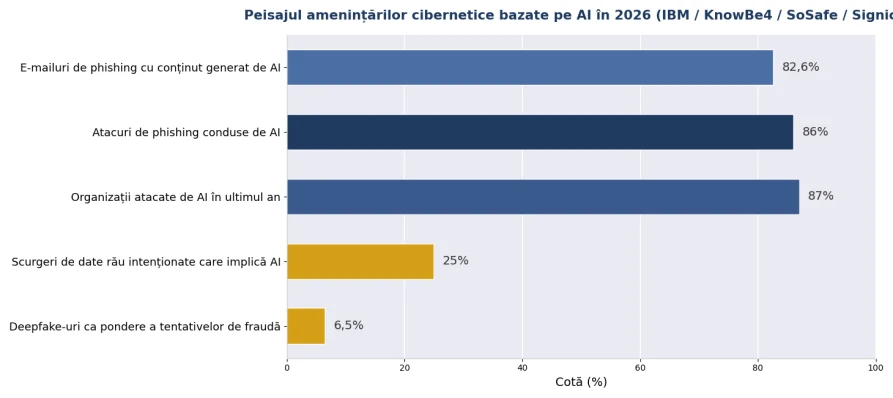
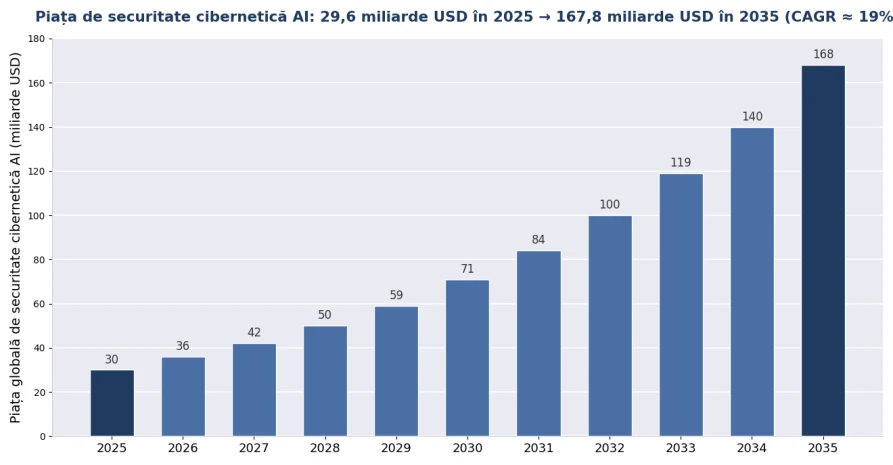
Securitatea cibernetică în 2026 este un război „AI contra AI”. Pe partea de atac: Raportul IBM privind breșele de date arată că 1 din 4 breșe de date malițioase implică acum atacatori care folosesc AI, în creștere cu 56% de la an la an; KnowBe4 estimează că 86% dintre atacurile de phishing sunt deja conduse de AI, iar e-mailurile de phishing generate de AI au de 4 ori mai multe clicuri decât cele tradiționale. Pe partea de apărare: capacitățile de securitate AI aduc și ele randament — companiile cu apărare AI profund implementată economisesc în medie 1,9 milioane de dolari costuri de gestionare per breșă, iar piața globală de securitate cibernetică AI urmează să crească de la 29,64 miliarde dolari în 2025 la 167,77 miliarde dolari în 2035. Nemăsurarea acestei competiții: AI a coborât pragul atacurilor de nivel înalt aproape la zero, în timp ce pragul apărării continuă să crească.
Cum a schimbat AI atacurile cibernetice?
Răspuns scurt: trei schimbări — scară (phishingul a trecut de la „personalizare manuală” la „personalizare de masă”), realism (doar 0,1% dintre oameni pot identifica în mod fiabil audio și video deepfake) și viteză (scanarea automată atinge 36.000 de încercări pe secundă, iar atacurile bazate pe AI au crescut cu 72% de la an la an).
▪ Phishing AI și inginerie socială: 82,6% dintre e-mailurile de phishing conțin acum conținut generat de AI, învingând detecția bazată pe șabloane; clonarea vocii are nevoie de doar 3 secunde de audio, iar phishingul vocal (vishing) a crescut cu 442% într-un singur an.
▪ Fraude deepfake: cercetarea Gartner arată că 62% dintre organizații au experimentat un incident deepfake în ultimul an (41% apeluri audio, 35% apeluri video); firma de inginerie Arup a fost fraudată cu 25,6 milioane de dolari printr-o videoconferință complet deepfake; Deloitte prezice că pierderile din fraudele AI generative din SUA vor atinge 40 de miliarde de dolari până în 2027.
▪ Atacuri agentice: agenții AI deturnați sau rău intenționați pot pătrunde autonom în rețele, se pot mișca lateral și pot exfiltra date — totuși, aproximativ 80% dintre stivele de securitate existente nu pot detecta un astfel de comportament; 62% dintre atacurile bazate pe AI vizează infrastructuri critice precum energie, producție și guvern.
Figura 1: Peisajul amenințărilor cibernetice conduse de AI în 2026 (surse în anexă)
De ce au devenit companiile mici și mijlocii cele mai afectate?
Răspuns scurt: atacatorii fac un calcul al rentabilității — 62% dintre companiile mici s-au confruntat cu atacuri AI în 2025, 46% dintre IMM-uri au fost lovite de phishing AI în ultimul an, însă majoritatea nu au o echipă dedicată de securitate; 28% dintre responsabilii de securitate din IMM recunosc că nu au instruire pentru a contracara amenințările AI.
Un fapt contraintuitiv: atacurile AI sunt atât de ieftine (spamatorii care folosesc LLM-uri economisesc 95% din costurile campaniilor) încât atacatorii pot „arunca plase largi” peste ținte mici care înainte nu meritau efortul. Deficitul structural din partea apărării: 68% dintre organizații au suferit deja scurgeri de date cauzate de angajați care folosesc instrumente AI, dar doar 23% au o politică formală pentru instrumentele AI — „AI-ul din umbră” a devenit noul canal insider. Prima cărămidă a zidului de apărare nu este de obicei cumpărarea de echipamente, ci stabilirea regulilor: orice transfer, schimbare de parolă sau cerere de date inițiată prin voce sau video trebuie verificată printr-un al doilea canal — această unică apărare procedurală blochează aproape toate fraudele deepfake.
Cum ar trebui să își facă upgrade apărarea corporativă?
Răspuns scurt: un sistem pe patru straturi — stratul de perimetru (firewalluri cu AI și detecția intruziunilor rezistă atacurilor automate), stratul de detecție (AI contra AI: modele care identifică trafic anomal și conținut falsificat), stratul de politici (proceduri de verificare prin al doilea canal) și stratul de bază (hardware-ul de securitate fiabil care susține totul).
Tabelul 1: Corelarea straturilor de apărare corporativă din era AI cu cerințele hardware (2026)
Strat de apărare | Amenințări abordate | Cerințe hardware/facility |
Stratul perimetrului de rețea | Puncte de intrare prin phishing AI, scanare automată, livrare ransomware | Aparat firewall de nouă generație (motor de detecție AI), gateway UTM |
Stratul de detecție și răspuns | Trafic anomal, mișcare laterală, infiltrație agentică | Sonde hardware IDS/IPS, platformă de analiză a traficului (Suricata etc.) |
Stratul de prevenire a scurgerilor de date | Exfiltrare prin AI din umbră, scurgeri interne de date | Management al comportamentului web, hardware gateway DLP |
Stratul identității și politicilor | Imitații deepfake ale conducerii, fraude vocală/video | Tokenuri hardware pentru autentificare multifactor + proceduri de verificare prin al doilea canal (zero cost, dar cel mai critic) |
Stratul industrial și IoT | Atacuri vizate la infrastructuri critice (ținta a 62% dintre atacurile AI) | Gatewayuri de securitate pentru control industrial, dispozitive de izolare a rețelei, platformă de audit logare |
Figura 2: Prognoza pieței globale de securitate cibernetică AI (surse în anexă)
De ce contează hardware-ul de securitate și mai mult în era AI?
Răspuns scurt: detecția AI este o sarcină intensivă computațional — inspecția profundă a traficului în timp real, analiza traficului criptat și inferența modelelor AI cer toate putere de calcul și debit stabile; a rula apărarea software pe hardware generic nesigur înseamnă a îți construi zidul pe fundația altuia.
Trei considerente practice: întâi, certitudinea performanței — inspecția profundă a pachetelor în timp real pe backboneuri 10G/25G necesită redirecționare la nivel hardware plus resurse suficiente de CPU și accelerare; al doilea, certitudinea lanțului de aprovizionare — aparatele de securitate sunt obiectul unor audituri de conformitate, deci originea hardware-ului, întreținerea firmware-ului și ciclurile de livrare trebuie să reziste controlului; al treilea, certitudinea suveranității — suveranitatea datelor a devenit o problemă strategică la nivel executiv (71% dintre executivi consideră AI-ul suveran o prioritate strategică), iar aparatele de securitate implementate privat, cu date care nu părăsesc niciodată intranetul, sunt o cerință strictă pentru clienți din finanțe, sănătate și guvern. Primul principiu al securității nu s-a schimbat: hardware-ul vizibil, controlabil și de încredere este premiza fizică a oricărei strategii de securitate de deasupra.
ChangFan Industrial Computing: fundația hardware a securității în războiul cibernetic AI
Software-ul de securitate din era AI merită o platformă hardware pe măsură. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) oferă o platformă hardware de securitate care acoperă aparate rack 1U/2U și gatewayuri desktop, cu combinații de porturi 1G/2.5G/10G/25G, bypass hardware, module de încredere TPM și opțiuni de alimentare redundantă, compatibilă cu cerințele de implementare ale stivelor de securitate open-source consacrate precum pfSense, OPNsense, Suricata și Wazuh, precum și cu software comercial de securitate — oferind o fundație hardware stabilă, cu disponibilitate pe termen lung, pentru firewalluri de nouă generație, detecția intruziunilor, management al comportamentului web și scenarii de izolare a securității controlului industrial (soluție hardware completă; fără abonamente de software de securitate).
Dacă compania dumneavoastră își face upgrade apărarea pentru era AI, contactați ChangFan pentru consultanță în alegerea platformei hardware de securitate, adaptată cerințelor dumneavoastră de debit, porturi și fiabilitate.
Întrebări frecvente (FAQ)
Î1: Se mai pot recunoaște e-mailurile de phishing AI? R: Cu ochiul liber, din ce în ce mai greu — phishingul AI atinge de 4 ori mai multe clicuri decât e-mailurile tradiționale și nu poartă semnături de șablon; abordarea eficientă este „AI contra AI”: folosiți motoare de detecție AI pentru a analiza anomaliile semantice și comportamentale, susținute de proceduri de verificare prin al doilea canal.
Î2: Cum oprim imitația deepfake a șefului care cere transferuri? R: Cea mai eficientă apărare este una procedurală, fără cost — orice transfer, schimbare de parolă sau cerere de date inițiată prin voce sau video trebuie verificată printr-un al doilea canal (un număr de telefon cunoscut, față în față sau un proces scris); detecția tehnică deepfake este probabilistică și nu trebuie să servească niciodată drept bază de autorizare.
Î3: Cât de mare este piața securității cibernetice în era AI? R: Piața globală de securitate cibernetică AI a fost de aproximativ 29,64 miliarde dolari în 2025 și se așteaptă să atingă 167,77 miliarde dolari până în 2035; motoarele sunt amenințările AI în creștere, conformitatea tot mai strictă și deficitul de talente în securitate.
Î4: Cu buget limitat, ce ar trebui să facă mai întâi un IMM? R: În ordinea rentabilității — întâi instituirea procedurii de verificare prin al doilea canal (zero cost); apoi gestionarea AI-ului din umbră (23% dintre companii au o politică, față de 68% care au fost deja sparte); apoi upgrade la un aparat firewall de perimetru cu detecție AI; în final, adăugarea IDS/IPS și auditării după nevoie.
Î5: De ce ar trebui să ruleze software-ul de securitate pe hardware dedicat? R: Certitudinea performanței (detecția în timp real pe 10G/25G necesită debit la nivel hardware), lanțuri de aprovizionare auditabile și conformitate privind suveranitatea datelor (implementarea privată menține datele în interiorul intranetului). Hardware-ul generic de consum care rulează sarcini de securitate eșuează la fiabilitate și la conformitate deopotrivă.