Кибербезопасность в эпоху ИИ: как предприятиям выстраивать защиту, если злоумышленники тоже используют базовые модели?
Введение: в 2026 году ИИ сидит за столом и нападения, и обороны
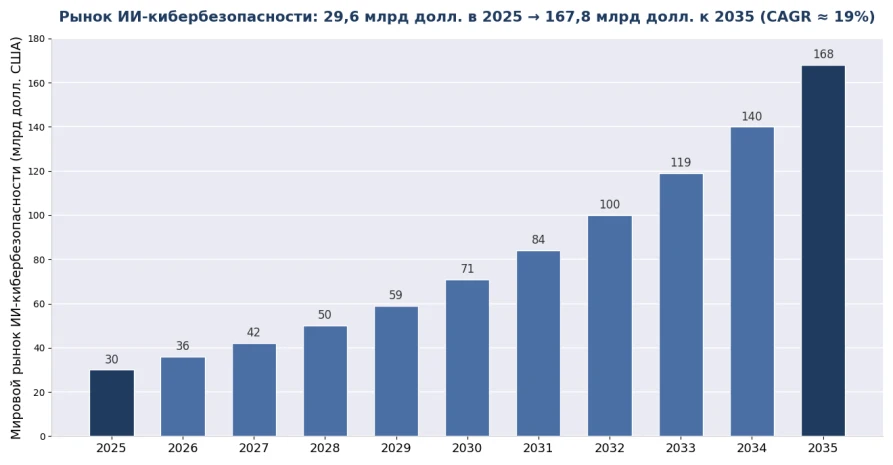
Кибербезопасность 2026 года — это война «ИИ против ИИ». На стороне атаки: отчёт IBM о компрометации данных показывает, что каждая четвёртая вредоносная утечка уже связана с использованием злоумышленниками ИИ, что на 56% больше год к году; по оценке KnowBe4, 86% фишинговых атак ведёт ИИ, а фишинговые письма, созданные ИИ, получают в 4 раза больше кликов, чем обычные. На стороне обороны: возможности ИИ-защиты тоже окупаются — компании с глубоко развёрнутой ИИ-обороной экономят в среднем 1,9 млн долларов на устранение каждого инцидента, а мировой рынок ИИ-кибербезопасности должен вырасти с 29,64 млрд долларов в 2025 году до 167,77 млрд долларов к 2035 году. Жестокость этой борьбы в том, что ИИ опустил порог высокоуровневой атаки почти до нуля, а порог обороны продолжает расти.
Что ИИ изменил в кибератаках?
Короткий ответ: три изменения — масштаб (фишинг превратился из «ручной настройки» в «массовую персонализацию»), достоверность (лишь 0,1% людей способны устойчиво распознавать дипфейковое аудио и видео) и скорость (автоматическое сканирование достигает 36 000 попыток в секунду, а ИИ-атаки выросли на 72% за год).
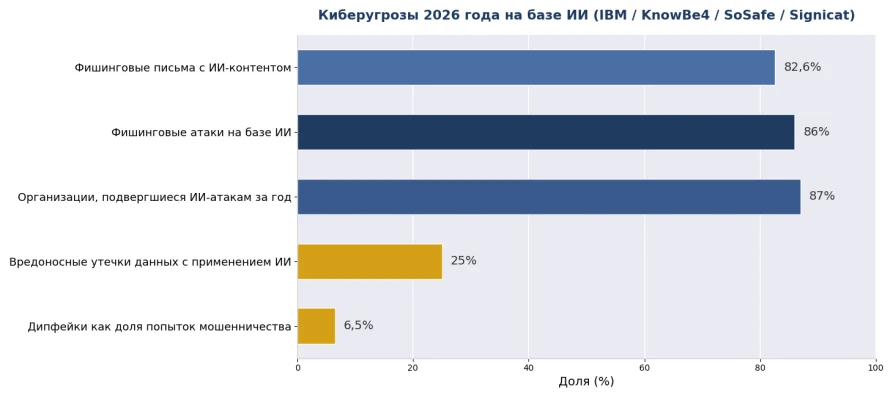
▪ ИИ-фишинг и социальная инженерия: 82,6% фишинговых писем содержат ИИ-контент, обнаружение по шаблонам перестало работать; для клонирования голоса достаточно 3 секунд аудио, а мошенничество с подменой голоса (вишинг) выросло на 442% за год.
▪ Дипфейковое мошенничество: по данным Gartner, 62% организаций сталкивались с дипфейками за прошедший год (41% — аудиозвонки, 35% — видеозвонки); инженерная компания Arup потеряла 25,6 млн долларов из-за полностью поддельной видеоконференции; Deloitte прогнозирует, что потери США от генеративно-ИИ-мошенничества достигнут 40 млрд долларов к 2027 году.
▪ Агентные атаки: захваченные или вредоносные ИИ-агенты способны самостоятельно проникать в сеть, перемещаться вширь и похищать данные, однако примерно 80% существующих стеков безопасности не могут обнаружить такое поведение; 62% ИИ-атак нацелены на критическую инфраструктуру — энергетику, производство, госорганы.
Рис. 1: панорама ИИ-киберугроз 2026 года (источники данных в приложении)
Почему малый и средний бизнес оказался в эпицентре ударов?
Короткий ответ: злоумышленники считают окупаемость — 62% малых предприятий подвергались ИИ-атакам в 2025 году, 46% среднего и малого бизнеса были задеты ИИ-фишингом за прошедший год, но у большинства нет выделенной команды безопасности; 28% ответственных за безопасность в SMB признают отсутствие подготовки против ИИ-угроз.
Один парадоксальный факт: ИИ-атаки настолько дёшевы (спамеры с помощью LLM экономят 95% стоимости кампаний), что злоумышленники могут «забрасывать сети широко», захватывая мелкие цели, на которые раньше не стоило тратиться. Структурный недостаток обороны: 68% организаций уже пережили утечки из-за сотрудников, использующих ИИ-инструменты, но лишь 23% имеют формальную политику безопасности ИИ-инструментов — «теневой ИИ» стал новым инсайдерским каналом. Первый кирпич обороны — зачастую не покупка оборудования, а установление правил: любой перевод средств, смена пароля или запрос данных, инициированный голосом или видео, должен подтверждаться по второму каналу — одна эта процедурная линия блокирует практически всё дипфейковое мошенничество.
Как модернизировать корпоративную линию обороны?
Короткий ответ: четырёхслойная система — периметр (межсетевые экраны и системы обнаружения вторжений с ИИ сдерживают автоматизированные атаки), детектирование (ИИ против ИИ: модели, выявляющие аномальный трафик и поддельный контент), процедурный слой (подтверждение по второму каналу) и базовый слой (надёжное защитное оборудование, несущее всё это).
Таблица 1: соответствие слоёв корпоративной обороны и потребностей в оборудовании в эпоху ИИ (2026)
Слой обороны | Отражаемые угрозы | Потребности в оборудовании / инфраструктуре |
Периметр сети | Входы ИИ-фишинга, автоматизированное сканирование, доставка шифровальщиков | Межсетевой экран нового поколения в сборе (ИИ-движок обнаружения), UTM-шлюз |
Слой детектирования и реагирования | Аномальный трафик, боковое перемещение, агентное проникновение | Аппаратные зонды IDS/IPS, платформа анализа трафика (Suricata и др.) |
Слой предотвращения утечек | Вынос данных теневым ИИ, внутренние утечки | Управление поведением в веб, аппаратный шлюз DLP |
Слой идентичности и процедур | Дипфейковое выдавание себя за руководство, голосовое/видео-мошенничество | Аппаратные токены многофакторной аутентификации + процедуры подтверждения по второму каналу (нулевая стоимость, но критически важно) |
Промышленный и IoT-слой | Целевые атаки на критическую инфраструктуру (цели 62% ИИ-атак) | Шлюзы безопасности АСУ ТП, устройства изоляции сети, платформа аудита журналов |
Рис. 2: прогноз мирового рынка ИИ-кибербезопасности (источники данных в приложении)
Почему защитное оборудование в эпоху ИИ стало ещё важнее?
Короткий ответ: ИИ-детектирование — задача с высокой плотностью вычислений — глубокая проверка трафика в реальном времени, анализ шифрованного трафика и инференс ИИ-моделей требуют стабильной вычислительной мощности и пропускной способности; программные средства защиты на ненадёжном универсальном оборудовании — это стена на чужом фундаменте.
Три практических соображения: во-первых, определённость производительности — глубокая проверка пакетов в реальном времени на магистралях 10G/25G требует аппаратной коммутации и достаточных ресурсов CPU/ускорителей; во-вторых, определённость цепочки поставок — защитные устройства являются объектом комплаенс-аудита, поэтому происхождение оборудования, сопровождение прошивки и циклы поставки должны выдерживать проверку; в-третьих, определённость суверенитета — суверенитет данных стал стратегической темой уровня топ-менеджмента (71% руководителей считают суверенный ИИ стратегическим приоритетом), а приватное развёртывание с непокидающими интранет данными — жёсткое требование клиентов из финансов, здравоохранения и госсектора. Первый принцип безопасности не изменился: видимое, управляемое и надёжное оборудование — физическая предпосылка любой стратегии защиты верхних слоёв.
ChangFan Industrial Computing: аппаратный фундамент кибербезопасности в ИИ-противостоянии
Защитное ПО эпохи ИИ заслуживает достойную аппаратную платформу. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) предлагает аппаратную платформу кибербезопасности, охватывающую стоечные защитные комплексы 1U/2U и настольные шлюзы, с комбинациями портов мультирейт 1G/2.5G/10G/25G, аппаратным bypass, доверенными модулями TPM и опциями резервного питания, совместимую с требованиями развёртывания ведущих открытых стеков безопасности — pfSense, OPNsense, Suricata и Wazuh — и коммерческих защитных продуктов, поставляя стабильный и долгосрочный аппаратный фундамент для сценариев межсетевого экрана нового поколения, обнаружения вторжений, управления поведением в веб и изоляции промышленных систем (комплексное аппаратное решение; без подписок на ПО безопасности).
Если ваша компания обновляет линию обороны в эпоху ИИ, обратитесь в ChangFan за рекомендациями по выбору аппаратной платформы кибербезопасности исходя из требований к пропускной способности, портам и надёжности.
Частые вопросы (FAQ)
В1: Можно ли ещё распознать ИИ-фишинговые письма? О: Только глазами — всё труднее: у ИИ-фишинга в 4 раза выше кликабельность, чем у обычных писем, и нет шаблонных признаков; работающий подход — «ИИ против ИИ»: детекторы на ИИ анализируют семантические и поведенческие аномалии, а процедуры подтверждения по второму каналу страхуют остальное.
В2: Как не дать дипфейковому «директору» выманить перевод? О: Самое эффективное — процедурная линия нулевой стоимости: любой перевод, смена пароля или запрос данных, начатые голосом или видео, подтверждаются по второму каналу (известный номер, лично, письменный процесс); техническое детектирование дипфейков вероятностно и не может служить основанием для авторизации.
В3: Насколько велик рынок кибербезопасности в эпоху ИИ? О: Мировой рынок ИИ-кибербезопасности составлял около 29,64 млрд долларов в 2025 году и, по прогнозу, достигнет 167,77 млрд долларов к 2035 году; драйверы — взрыв ИИ-угроз, ужесточение комплаенса и дефицит кадров в безопасности.
В4: При ограниченном бюджете с чего начать среднему и малому бизнесу? О: По соотношению цена-эффект — сначала ввести процедуру подтверждения по второму каналу (нулевая стоимость), затем взять под контроль теневой ИИ (политика есть у 23% компаний против 68% уже пострадавших), потом обновить пограничный межсетевой экран в сборе с ИИ-детектированием и лишь затем по мере нужды добавить IDS/IPS и аудит.
В5: Почему защитное ПО должно работать на специализированном оборудовании? О: Определённость производительности (детектирование 10G/25G в реальном времени требует аппаратной пропускной способности), аудируемая цепочка поставок и комплаенс суверенитета данных (приватное развёртывание, данные не покидают интранет). Универсальное потребительское оборудование не проходит ни по надёжности, ни по соответствию требованиям.