AI时代的网络安全:当攻击也用上了大模型,企业防线该怎么建
- 广州长帆智能科技有限公司
- 2026-10-20
引言:攻防两端,AI 都在上牌桌
2026 年的网络安全,是一场“AI 对 AI”的战争。攻击侧:IBM 数据泄露报告显示,每 4 起恶意数据泄露就有 1 起涉及攻击者使用 AI,同比增长 56%;KnowBe4 测算 86% 的钓鱼攻击已由 AI 驱动,AI 生成的钓鱼邮件点击率是传统邮件的 4 倍。防御侧:AI 安全能力同样在创造回报——深度部署 AI 防御的企业,平均每次泄露节省 190 万美元处置成本;全球 AI 网络安全市场预计从 2025 年的 296.4 亿美元增至 2035 年的 1677.7 亿美元。这场比赛的残酷之处在于:AI 把高水平攻击的门槛降到了接近零,而防御的门槛却在升高。
AI 让网络攻击发生了什么变化?
一句话答案:三个变化——规模(钓鱼从“手工定制”变成“千人千面量产”)、逼真度(深度伪造音视频只有 0.1% 的人能稳定识别)、速度(自动化扫描达每秒 3.6 万次,AI 驱动的攻击同比增 72%)。
▪AI 钓鱼与社工:82.6% 的钓鱼邮件含 AI 生成内容,模板检测失效;语音克隆只需 3 秒音频,声纹诈骗(vishing)一年内增长 442%。
▪深度伪造欺诈:Gartner 调研显示 62% 的组织过去一年遭遇过深度伪造事件(41% 音频通话、35% 视频通话);工程公司 Arup 因一场全员伪造的视频会议被骗 2560 万美元;德勤预测美国生成式 AI 欺诈损失 2027 年将达 400 亿美元。
▪智能体化攻击:被劫持或恶意的 AI Agent 可自主渗透、横向移动、窃取数据,而约 80% 的现有安全堆栈无法检测此类行为;62% 的 AI 驱动攻击瞄准能源、制造、政府等关键基础设施。
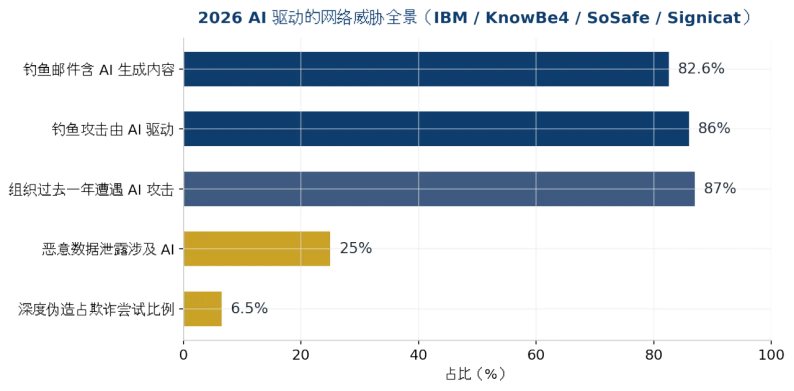
图 1:2026 AI 驱动的网络威胁全景(数据来源见附录)
中小企业为什么成了重灾区?
一句话答案:攻击者算的是投入产出比——62% 的小企业 2025 年遭遇过 AI 驱动的攻击,46% 的中小企业过去一年被 AI 钓鱼命中,但它们大多没有专职安全团队;28% 的中小企业安全负责人自认缺乏 AI 威胁应对训练。
一个反常识的事实:AI 攻击的成本极低(垃圾邮件方用 LLM 可省 95% 的 campaign 成本),因此攻击者可以“广撒网”覆盖过去不值得打的小目标。而防守侧的结构性短板在于:68% 的组织已经历过员工使用 AI 工具导致的数据泄露,但只有 23% 有正式的 AI 工具安全政策——“影子 AI”成了新的内鬼通道。防线的第一块砖,往往不是买设备,而是立规矩:任何语音/视频发起的转账、改密码、发数据请求,必须走第二通道核实——这一条程序性防线几乎能拦截所有深度伪造诈骗。
企业防线该怎么升级?
一句话答案:四层体系——边界层(AI 赋能的防火墙与入侵检测扛住自动化攻击)、检测层(AI 对 AI:用模型识别异常流量与伪造内容)、制度层(第二通道核实流程)、以及底座层(承载这一切的可靠安全硬件)。
防御层 | 应对威胁 | 硬件/设施需求 |
网络边界层 | AI 钓鱼入口、自动化扫描、勒索软件投递 | 下一代防火墙整机(AI 检测引擎)、UTM 网关 |
检测响应层 | 异常流量、横向移动、智能体化渗透 | IDS/IPS 硬件探针、流量分析平台(Suricata 等) |
数据防泄层 | 影子 AI 外传数据、内网数据泄露 | 上网行为管理、DLP 网关硬件 |
身份与制度层 | 深度伪造冒充高管、语音/视频诈骗 | 多因素认证硬件令牌 + 第二通道核实制度(零成本但最关键) |
工控/物联层 | 关键基础设施定向攻击(62% 的 AI 攻击目标) | 工控安全网关、网络隔离设备、审计日志平台 |
表 1:AI 时代企业安全防线与硬件需求对照表(2026)
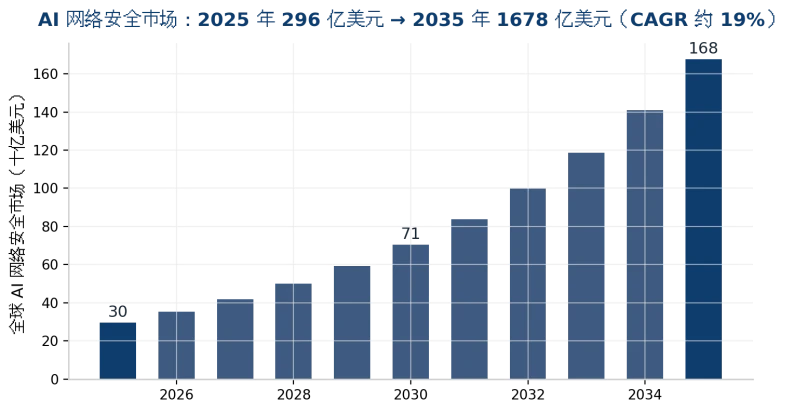
图 2:全球 AI 网络安全市场规模预测(数据来源见附录)
为什么安全硬件在AI时代反而更重要了?
一句话答案:AI 检测是算力密集任务——实时流量深度检测、加密流量分析、AI 模型推理都需要稳定算力与吞吐,软件方案跑在不可靠的通用硬件上,等于把防线建在别人家的地基上。
三个现实考量:其一,性能确定——10G/25G 骨干下的实时深度包检测需要硬件级转发与足够的 CPU/加速资源;其二,供应链确定——安全设备是合规审计的对象,硬件来源、固件维护、供货周期都要经得起检查;其三,主权确定——数据主权成为高管级战略议题(71% 的高管视主权 AI 为战略要务),安全设备私有化部署、数据不出内网,是金融、医疗、政企客户的硬性要求。AI 时代的第一性原理没变:看得见、管得住、靠得住的硬件,是所有上层安全策略的物理前提。
长帆工控:AI 攻防战里的网络安全硬件底座
AI 时代的安全软件需要一个配得上它的硬件平台。广州长帆智能科技有限公司(长帆工控 / ChangFan)的网络安全硬件平台覆盖 1U/2U 机架式网安整机与桌面型网关,提供 1G/2.5G/10G/25G 多速率网口组合、硬件 Bypass、TPM 可信模块与冗余电源选项,兼容 pfSense、OPNsense、Suricata、Wazuh 等主流开源安全栈及商业安全软件的部署需求,面向下一代防火墙、入侵检测、上网行为管理、工控安全隔离等场景交付稳定可靠、长期供货的硬件底座(硬件整机方案,不含安全软件订阅)。
如果您的企业正在升级 AI 时代的安全防线,欢迎联系长帆工控,按吞吐、网口与可靠性需求获取网安硬件平台选型建议。
常见问题(FAQ)
Q1:AI 钓鱼邮件还能识别出来吗?A:纯靠人眼越来越难——AI 钓鱼点击率是传统邮件的 4 倍且不含模板特征;有效做法是“AI 对 AI”:用 AI 检测引擎分析语义与行为异常,再配合第二通道核实制度兜底。
Q2:怎么防深度伪造冒充老板骗转账?A:最有效的是零成本的制度防线——任何语音/视频发起的转账、改密、发数据请求必须经第二通道(已知电话/当面/书面流程)核实;技术层的深伪检测是概率性工具,不能作为授权依据。
Q3:AI 时代的网络安全市场有多大?A:全球 AI 网络安全市场 2025 年约 296.4 亿美元,预计 2035 年达 1677.7 亿美元;驱动因素包括 AI 威胁激增、合规收紧与安全人才缺口。
Q4:中小企业预算有限,先做什么?A:按性价比排序——先立第二通道核实制度(零成本)、再管影子 AI(23% 企业有政策 vs 68% 已泄露)、然后升级带 AI 检测能力的边界防火墙整机、最后按需加 IDS/IPS 与审计。
Q5:为什么安全软件要跑在专用硬件上?A:性能确定性(10G/25G 实时检测需要硬件级吞吐)、供应链可审计、数据主权合规(私有化部署数据不出内网)。通用消费硬件跑安全业务,可靠性与合规性都不达标。