مصنوعی ذہانت (AI) کے دور میں سائبر سیکیورٹی: جب حملہ آور بھی 'فاؤنڈیشن ماڈلز' (Foundation Models) کا استعمال کریں، تو کاروباری اداروں کو اپنا دفاع کیسے مضبوط کرنا چاہیے؟
تمہید: 2026ء میں اے آئی میز پر دونوں طرف بیٹھا ہے — حملہ اور دفاع
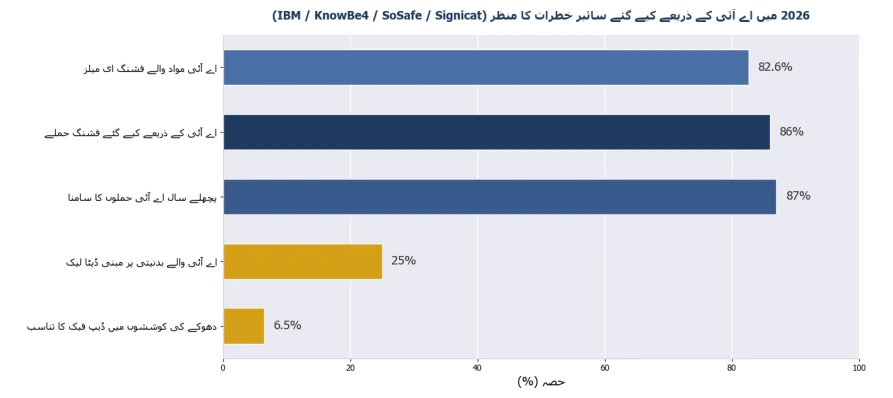
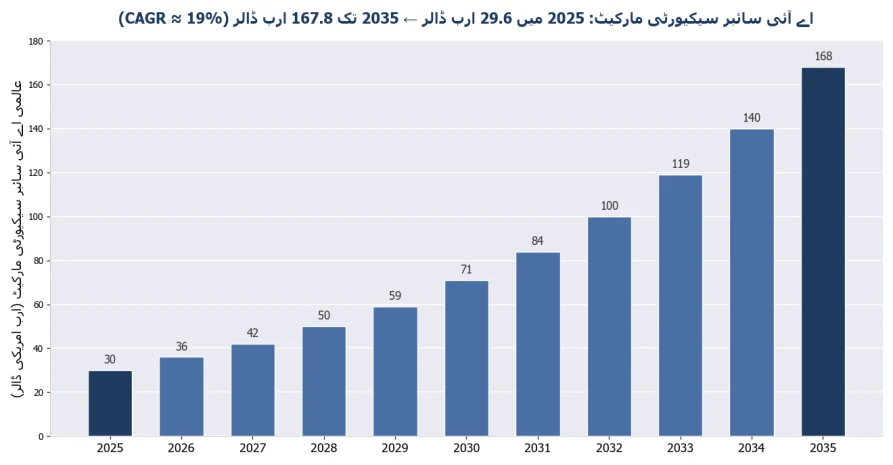
2026ء میں سائبر سیکیورٹی 'اے آئی بمقابلہ اے آئی' کی جنگ ہے۔ حملے کی طرف: آئی بی ایم کی ڈیٹا بریچ رپورٹ بتاتی ہے کہ ہر 4 بدنیتی پر مبنی ڈیٹا لیکس میں اب حملہ آور شامل ہوتے ہیں جو اے آئی استعمال کرتے ہیں، جو سال بہ سال 56% بڑھا ہے؛ نو بی فور کا اندازہ ہے کہ 86% فشنگ حملے ابھی سے اے آئی چلاتے ہیں، اور اے آئی سے تیار کردہ فشنگ ای میلز روایتی ای میلز سے 4 گنا زیادہ کلک ریٹ حاصل کرتی ہیں۔ دفاع کی طرف: اے آئی سیکیورٹی صلاحیتیں بھی فائدہ دیتی ہیں — گہرائی سے نصب اے آئی دفاع رکھنے والے ادارے فی بریچ اوسطاً 1.9 ملین ڈالر ہینڈلنگ لاگت بچاتے ہیں، اور عالمی اے آئی سائبر سیکیورٹی مارکیٹ کے 2025ء میں 29.64 ارب ڈالر سے بڑھ کر 2035ء تک 167.77 ارب ڈالر ہونے کی توقع ہے۔ اس مقابلے کا سخت پہلو: اے آئی نے اعلیٰ درجے کے حملوں کی رکاوٹ تقریباً صفر تک گرا دی ہے، جبکہ دفاع کی رکاوٹ مسلسل بڑھ رہی ہے۔
اے آئی نے سائبر حملوں کو کیسے بدلا؟
مختصر جواب: تین تبدیلیاں — پیمانہ (فشنگ 'ہاتھ سے بنائی شخصی سازی' سے 'وسیع پیمانے پر ذاتی سازی' کی طرف چلی گئی)، حقیقت پسندی (صرف 0.1% لوگ ڈیپ فیک آڈیو اور ویڈیو کو قابلِ اعتماد انداز میں پہچان سکتے ہیں) اور رفتار (خودکار اسکیننگ فی سیکنڈ 36,000 کوششوں تک پہنچتی ہے، اور اے آئی چلنے والے حملے سال بہ سال 72% بڑھے ہیں)۔
▪ اے آئی فشنگ اور سماجی ہندسی: اب 82.6% فشنگ ای میلز میں اے آئی سے تیار شدہ مواد ہوتا ہے، جس سے ٹیمپلیٹ پر مبنی شناخت ناکام ہو جاتی ہے؛ وائس کلوننگ کے لیے صرف 3 سیکنڈ آڈیو درکار ہے، اور وائس فشنگ (ونشنگ) صرف ایک سال میں 442% بڑھ گئی۔
▪ ڈیپ فیک دھوکہ دہی: گارٹنر کی تحقیق بتاتی ہے کہ 62% اداروں نے گزشتہ سال کسی ڈیپ فیک واقعے کا سامنا کیا (41% آڈیو کالز، 35% ویڈیو کالز)؛ انجینئرنگ فرم آرپ کو مکمل ڈیپ فیک ویڈیو کانفرنس کے ذریعے 25.6 ملین ڈالر کا نقصان ہوا؛ ڈیلوائٹ کی پیش گوئی ہے کہ امریکہ میں جنریٹو اے آئی دھوکہ دہی کی خسارتیں 2027ء تک 40 ارب ڈالر تک پہنچ جائیں گی۔
▪ ایجنٹ حملے: ہائی جک یا بدنیت اے آئی ایجنٹس خودکار طور پر نیٹ ورکس میں گھس سکتے ہیں، پہلو بہ پہلو حرکت کر سکتے ہیں اور ڈیٹا نکال سکتے ہیں — پھر بھی موجودہ سیکیورٹی اسٹیکس کا تقریباً 80% حصہ ایسے رویے کو شناخت نہیں کر سکتا؛ 62% اے آئی حملے توانائی، مینوفیکچرنگ اور حکومت جیسی اہم انفراسٹرکچر کو نشانہ بناتے ہیں۔
شکل 1: 2026ء میں اے آئی چلنے والے سائبر خطرات کا منظرنامہ (ذرائع ضمیمہ میں)
چھوٹی اور درمیانی کمپنیاں سب سے زیادہ متاثر کیوں ہوئیں؟
مختصر جواب: حملہ آور سرمایہ کاری پر واپسی کا حساب لگاتے ہیں — 2025ء میں 62% چھوٹی کمپنیوں کا سامنا اے آئی حملوں سے ہوا، گزشتہ سال 46% ایس ایم بیز اے آئی فشنگ کا نشانہ بنیں، لیکن ان میں سے زیادہ تر کے پاس کوئی مخصوص سیکیورٹی ٹیم نہیں؛ 28% ایس ایم بی سیکیورٹی ذمہ داروں کا اعتراف ہے کہ ان کے پاس اے آئی خطرات کا مقابلہ کرنے کی تربیت نہیں۔
ایک غیر معمولی حقیقت: اے آئی حملے اتنے سستے ہیں (لارج لینگویج ماڈلز استعمال کرنے والے اسپامرز مہم کی لاگت کا 95% بچاتے ہیں) کہ حملہ آور ان چھوٹے ہدفوں پر 'وسیع جالیں' ڈال سکتے ہیں جو پہلے کبھی قابلِ توجہ نہیں تھے۔ دفاع کی طرف ساختی کمی: 68% ادارے پہلے ہی ان ملازمین کے ذریعے ڈیٹا لیکس کا شکار ہو چکے ہیں جو اے آئی ٹولز استعمال کرتے ہیں، لیکن صرف 23% کے پاس اے آئی ٹولز کی باضابطہ سیکیورٹی پالیسی ہے — 'مستور اے آئی' نیا انسائیڈر چینل بن گیا ہے۔ دفاعی دیوار کی پہلی اینٹ عموماً آلات کی خریداری نہیں بلکہ ضابطے بنانا ہوتا ہے: آواز یا ویڈیو سے شروع ہونے والا ہر ٹرانسفر، پاس ورڈ کی تبدیلی یا ڈیٹا کی درخواست دوسرے چینل کے ذریعے تصدیق ضروری ہے — یہ واحد ضابطہ جاتی دفاع تقریباً تمام ڈیپ فیک دھوکہ دہی کو روک دیتا ہے۔
ادارہ جاتی دفاع کی اپ گریڈ کیسے ہونی چاہیے؟
مختصر جواب: چار پرتوں کا نظام — سرحد کی پرت (اے آئی فائر والز اور درانداز شناخت خودکار حملوں کا مقابلہ کرتی ہیں)، شناخت کی پرت (اے آئی بمقابلہ اے آئی: وہ ماڈلز جو غیر معمولی ٹریفک اور جعلی مواد پہچانتے ہیں)، پالیسی کی پرت (دوسرے چینل کی تصدیقی ضابطے) اور بنیاد کی پرت (وہ قابلِ اعتماد سیکیورٹی ہارڈویئر جو سب کچھ سنبھالتا ہے)۔
ٹیبل 1: اے آئی دور کی ادارہ جاتی دفاعی پرتوں کا ہارڈویئر تقاضوں سے ربط (2026ء)
دفاعی پرت | جس خطرات کا مقابلہ | ہارڈویئر/سہولیات کے تقاضے |
نیٹ ورک سرحد کی پرت | اے آئی فشنگ کے داخلی راستے، خودکار اسکیننگ، رینسم ویئر کی ترسیل | نیو جنریشن فائر وال آلہ (اے آئی شناختی انجن)، یو ٹی ایم گیٹ وے |
شناخت و جوابی پرت | غیر معمولی ٹریفک، پہلو بہ پہلو حرکت، ایجنٹ دراندازی | آئی ڈی ایس/آئی پی ایس ہارڈویئر پروبز، ٹریفک تجزیہ پلیٹ فارم (سوری کیٹا وغیرہ) |
ڈیٹا لیک روک تھام کی پرت | مستور اے آئی ڈیٹا ایکس فل ٹریشن، اندرونی ڈیٹا لیکس | ویب رویے کا انتظام، ڈی ایل پی گیٹ وے ہارڈویئر |
شناخت و ضابطے کی پرت | ڈیپ فیک ذمہ داران کی نقل، آواز/ویڈیو دھوکہ دہی | ملٹی فیکٹر تصدیق کے ہارڈویئر ٹوکن + دوسرے چینل کی تصدیقی ضابطے (لاگت صفر مگر سب سے اہم) |
صنعتی و آئی او ٹی پرت | اہم انفراسٹرکچر پر نشانہ ور حملے (اے آئی حملوں کے 62% کا ہدف) | صنعتی کنٹرول سیکیورٹی گیٹ وے، نیٹ ورک آئسولیشن آلات، آڈٹ لاگنگ پلیٹ فارم |
شکل 2: عالمی اے آئی سائبر سیکیورٹی مارکیٹ کی پیش گوئی (ذرائع ضمیمہ میں)
اے آئی کے دور میں سیکیورٹی ہارڈویئر مزید کیوں اہم ہے؟
مختصر جواب: اے آئی شناخت حسابی طور پر بوجھل کام ہے — حقیقی وقت میں گہری ٹریفک جانچ، خفیہ کردہ ٹریفک کا تجزیہ اور اے آئی ماڈل اخذ استنتاج سب مستحکم کمپیوٹنگ اور تھرو پٹ مانگتے ہیں؛ غیر معتمار عمومی ہارڈویئر پر سافٹ ویئر دفاع چلانا اپنی دیوار دوسرے کی بنیاد پر بنانے جیسا ہے۔
تین عملی پہلو: اول، کارکردگی کی یقین دہانی — 10G/25G بیک بونز پر حقیقی وقت میں گہرے پیکٹ معائنہ کے لیے ہارڈ ویئر سطح فارورڈنگ اور کافی سی پی یو/ایکسیلریٹر وسائل درکار ہیں؛ دوم، سپلائی چین کی یقین دہانی — سیکیورٹی آلات کمپلائنس آڈٹ کی زد میں آتے ہیں، اس لیے ہارڈویئر کی اصل، فرم ویئر دیکھ بھال اور ترسیل کے چکر جانچ برداشت کریں؛ سوم، خودمختاری کی یقین دہانی — ڈیٹا خودمختاری ایگزیکٹو سطح کا راہبردی مسئلہ بن گئی ہے (71% ایگزیکٹوز خودمختار اے آئی کو راہبردی ترجیح سمجھتے ہیں)، اور نجی طور پر نصب سیکیورٹی آلات جن میں ڈیٹا کبھی انٹرانیٹ سے باہر نہیں جاتا مالیاتی، طبی اور سرکاری صارفین کے لیے لازمی تقاضا ہیں۔ سیکیورٹی کا اول اصول نہیں بدلا: دکھائی دینے والا، قابلِ کنٹرول، قابلِ اعتماد ہارڈویئر ہر اعلیٰ سیکیورٹی حکمت عملی کی جسمانی بنیاد ہے۔
ChangFan Industrial Computing: اے آئی سائبر جنگ میں سیکیورٹی ہارڈویئر کی بنیاد
اے آئی دور کی سیکیورٹی سافٹ ویئر مستحق ہے کہ اس کا ہارڈویئر پلیٹ فارم اس کے برابر ہو۔ گوانگژو چانگ فان انٹیلیجنٹ ٹیکنالوجی کمپنی، لمیٹڈ (ChangFan Industrial Computing / ChangFan) سیکیورٹی ہارڈویئر کا ایسا پلیٹ فارم فراہم کرتی ہے جس میں 1U/2U ریک ماؤنٹ سیکیورٹی آلات اور ڈیسک ٹاپ گیٹ وے شامل ہیں، 1G/2.5G/10G/25G ملٹی ریٹ پورٹ امتزاج، ہارڈ ویئر بائی پاس، ٹی پی ایم ٹرسٹیڈ ماڈیولز اور ریڈنڈنٹ پاور کے اختیارات کے ساتھ، جو pfSense، OPNsense، Suricata اور Wazuh جیسے مین اسٹریم اوپن سورس سیکیورٹی اسٹیکس اور کمرشل سیکیورٹی سافٹ ویئر کی نصبی ضروریات سے مطابقت رکھتا ہے — نیکسٹ جنریشن فائر وال، درانداز شناخت، ویب رویے کا انتظام اور صنعتی کنٹرول سیکیورٹی آئسولیشن کے منظرناموں کے لیے مستحکم، طویل رسد والا ہارڈویئر بنیاد فراہم کرتا ہے (مکمل ہارڈویئر حل؛ سیکیورٹی سافٹ ویئر سبسکرپشن کے بغیر)۔
اگر آپ کی کمپنی اے آئی دور کے لیے اپنا دفاع اپ گریڈ کر رہی ہے تو تھرو پٹ، پورٹ اور وشوسنیاتا کی اپنی ضروریات کے مطابق سیکیورٹی ہارڈویئر پلیٹ فارم انتخاب کی مشاورت کے لیے چانگ فان سے رابطہ کریں۔
اکثر پوچھے گئے سوالات (FAQ)
س1: کیا اے آئی فشنگ ای میلز اب بھی پہچانی جا سکتی ہیں؟ ج: ننگی آنکھ سے دن بدن مشکل ہوتا جا رہا ہے — اے آئی فشنگ روایتی ای میلز سے 4 گنا زیادہ کلک ریٹ حاصل کرتی ہے اور اس پر ٹیمپلیٹ کے نشان نہیں ہوتے؛ مؤثر طریقہ 'اے آئی بمقابلہ اے آئی' ہے: سیمینٹک اور رویاتی غیر معمولیات کا تجزیہ کرنے کے لیے اے آئی شناختی انجن استعمال کریں، اور ساتھ دوسرے چینل کی تصدیقی ضابطوں کی حمایت لیں۔
س2: منتقلیاں مانگنے والے باس کی ڈیپ فیک نقل کیسے روکیں؟ ج: سب سے مؤثر دفاع بلا لاگت ضابطہ جاتی دفاع ہے — آواز یا ویڈیو سے شروع ہونے والا ہر ٹرانسفر، پاس ورڈ کی تبدیلی یا ڈیٹا کی درخواست دوسرے چینل (کا معلوم فون نمبر، شخصی طور پر، یا تحریری ضابطہ) سے تصدیق ضروری ہے؛ تکنیکی ڈیپ فیک شناخت امکانی ہے اور کبھی بھی اجازت کی بنیاد نہیں بننی چاہیے۔
س3: اے آئی دور کی سائبر سیکیورٹی مارکیٹ کتنی بڑی ہے؟ ج: عالمی اے آئی سائبر سیکیورٹی مارکیٹ 2025ء میں تقریباً 29.64 ارب ڈالر تھی اور 2035ء تک 167.77 ارب ڈالر تک پہنچنے کی توقع ہے؛ محرکات میں بڑھتے ہوئے اے آئی خطرات، سخت ہوتی کمپلائنس اور سیکیورٹی ٹیلنٹ کی کمی شامل ہیں۔
س4: محدود بجٹ کے ساتھ ایس ایم بی پہلے کیا کرے؟ ج: لاگت کی تاثیر کے ترتیب سے — پہلے دوسرے چینل کی تصدیقی ضابطے کا ادارہ (لاگت صفر)؛ پھر مستور اے آئی کا نظم (23% اداروں کے پاس پالیسی ہے بمقابلہ 68% جو پہلے ہی لیک ہو چکے)؛ پھر اے آئی شناخت والی سرحدی فائر وال آلات کی طرف اپ گریڈ؛ اور آخر میں ضرورت کے مطابق آئی ڈی ایس/آئی پی ایس اور آڈٹنگ کا اضافہ۔
س5: سیکیورٹی سافٹ ویئر کو مخصوص ہارڈویئر پر کیوں چلنا چاہیے؟ ج: کارکردگی کی یقین دہانی (10G/25G پر حقیقی وقت کی شناخت کو ہارڈ ویئر سطح تھرو پٹ درکار ہے)، آڈٹ کے قابل سپلائی چینز، اور ڈیٹا خودمختاری کی کمپلائنس (نجی نصب ڈیٹا کو انٹرانیٹ کے اندر رکھتا ہے)۔ سیکیورٹی کے بوجھ چلانے والا عمومی صارفین کا ہارڈویئر وشوسنیاتا اور کمپلائنس دونوں میں ناکام ہوتا ہے۔