Кібербезпека в епоху ШІ: як підприємствам будувати захист, коли зловмисники також використовують базові моделі?
Вступ: у 2026 році ШІ сидить за столом і нападу, і оборони
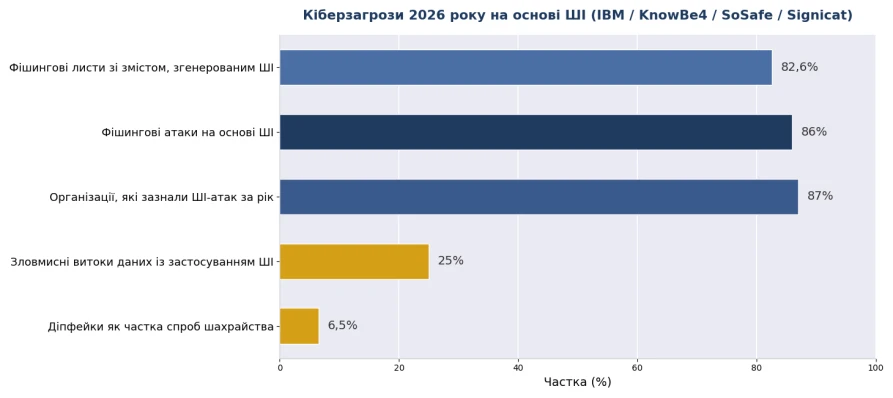
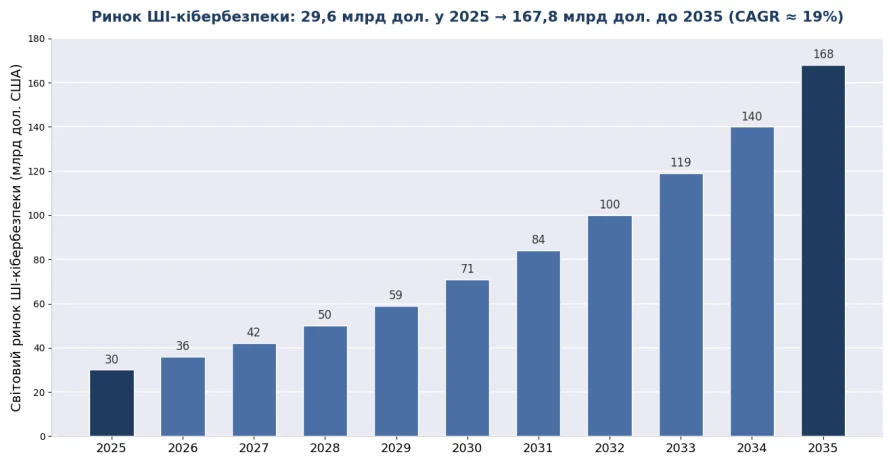
Кібербезпека 2026 року — це війна «ШІ проти ШІ». На боці атаки: звіт IBM про компрометацію даних показує, що кожна четверта зловмисна витік уже пов'язана з використанням ШІ зловмисниками, що на 56% більше року до року; за оцінкою KnowBe4, 86% фішингових атак уже веде ШІ, а фішингові листи, створені ШІ, отримують у 4 рази більше кліків, ніж звичайні. На боці оборони: можливості ШІ-захисту теж окупаються — компанії з глибоко розгорнутою ШІ-обороною економлять у середньому 1,9 млн доларів на усунення кожного інциденту, а світовий ринок ШІ-кібербезпеки має зрости з 29,64 млрд доларів у 2025 році до 167,77 млрд доларів до 2035 року. Жорстокість цієї боротьби в тому, що ШІ опустив поріг високорівневої атаки майже до нуля, а поріг оборони продовжує зростати.
Що ШІ змінив у кібератаках?
Коротка відповідь: три зміни — масштаб (фішинг перетворився з «ручного налаштування» на «масову персоналізацію»), достовірність (лише 0,1% людей спроможні стабільно розпізнавати діпфейкове аудіо та відео) і швидкість (автоматичне сканування сягає 36 000 спроб за секунду, а ШІ-атаки зросли на 72% за рік).
▪ ШІ-фішинг і соціальна інженерія: 82,6% фішингових листів містять ШІ-контент, виявлення за шаблонами перестало працювати; для клонування голосу достатньо 3 секунд аудіо, а шахрайство з підміною голосу (вішинг) зросло на 442% за рік.
▪ Діпфейкове шахрайство: за даними Gartner, 62% організацій зазнавали діпфейків за минулий рік (41% — аудіодзвінки, 35% — відеодзвінки); інженерна компанія Arup втратила 25,6 млн доларів через повністю підробну відеоконференцію; Deloitte прогнозує, що збитки США від генеративно-ШІ-шахрайства сягнуть 40 млрд доларів до 2027 року.
▪ Агентні атаки: захоплені або зловмисні ШІ-агенти здатні самостійно проникати в мережу, рухатися вшир і вкрадати дані, проте приблизно 80% існуючих стеків безпеки не можуть виявити таку поведінку; 62% ШІ-атак спрямовані на критичну інфраструктуру — енергетику, виробництво, органи влади.
Рис. 1: панорама ШІ-кіберзагроз 2026 року (джерела даних у додатку)
Чому малий і середній бізнес опинився в епіцентрі ударів?
Коротка відповідь: зловмисники рахують окупність — 62% малих підприємств зазнавали ШІ-атак у 2025 році, 46% малого та середнього бізнесу були вражені ШІ-фішингом за минулий рік, але більшість не має виділеної команди безпеки; 28% відповідальних за безпеку в SMB визнають відсутність підготовки проти ШІ-загроз.
Один парадоксальний факт: ШІ-атаки настільки дешеві (спамери за допомогою LLM економлять 95% вартості кампаній), що зловмисники можуть «закидати широкі сітки», захоплюючи дрібні цілі, на які раніше не варто було витрачатися. Структурний недолік оборони: 68% організацій уже пережили витоки через співробітників, які використовують ШІ-інструменти, але лише 23% мають формальну політику безпеки ШІ-інструментів — «тіньовий ШІ» став новим інсайдерським каналом. Перша цеглина оборони — часто не купівля обладнання, а встановлення правил: будь-який переказ, зміна пароля чи запит даних, ініційовані голосом або відео, мають підтверджуватися другим каналом — одна ця процедурна лінія блокує практично все діпфейкове шахрайство.
Як модернізувати корпоративну лінію оборони?
Коротка відповідь: чотиришарова система — периметр (міжмережні екрани та системи виявлення вторгнень зі ШІ стримують автоматизовані атаки), виявлення (ШІ проти ШІ: моделі, що виявляють аномальний трафік і підроблений контент), процедурний шар (підтвердження другим каналом) та базовий шар (надійне захисне обладнання, яке все це несе).
Таблиця 1: відповідність шарів корпоративної оборони та потреб в обладнанні в епоху ШІ (2026)
Шар оборони | Загрози, що відбиваються | Потреби в обладнанні / інфраструктурі |
Периметр мережі | Входи ШІ-фішингу, автоматичне сканування, доставка шифрувальників | Міжмережний екран нового покоління у зборі (ШІ-двигун виявлення), UTM-шлюз |
Шар виявлення та реагування | Аномальний трафік, бокове переміщення, агентне проникнення | Апаратні зонди IDS/IPS, платформа аналізу трафіку (Suricata та ін.) |
Шар запобігання витокам | Винесення даних тіньовим ШІ, внутрішні витоки | Управління поведінкою в веб, апаратний шлюз DLP |
Шар ідентичності та процедур | Діпфейкова імітація керівництва, голосове/відео-шахрайство | Апаратні токени багатофакторної автентифікації + процедури підтвердження другим каналом (нульова вартість, але критично важливо) |
Промисловий та IoT-шар | Цільові атаки на критичну інфраструктуру (цілі 62% ШІ-атак) | Шлюзи безпеки АСКО, пристрої ізоляції мережі, платформа аудиту журналів |
Рис. 2: прогноз світового ринку ШІ-кібербезпеки (джерела даних у додатку)
Чому захисне обладнання в епоху ШІ стало ще важливішим?
Коротка відповідь: ШІ-виявлення — задача з високою щільністю обчислень — глибока перевірка трафіку в реальному часі, аналіз зашифрованого трафіку та інференс ШІ-моделей вимагають стабільної обчислювальної потужності та пропускної здатності; програмні засоби захисту на ненадійному універсальному обладнанні — це стіна на чужому фундаменті.
Три практичні міркування: по-перше, визначеність продуктивності — глибока перевірка пакетів у реальному часі на магістралях 10G/25G вимагає апаратної комутації та достатніх ресурсів CPU/прискорювачів; по-друге, визначеність ланцюга постачання — захисні пристрої є об'єктом комплаєнс-аудиту, тому походження обладнання, супровід прошивки та цикли поставки мають витримувати перевірку; по-третє, визначеність суверенітету — суверенітет даних став стратегічною темою рівня топ-менеджменту (71% керівників вважають суверенний ШІ стратегічним пріоритетом), а приватне розгортання з даними, що не покидають інтранет, — жорстка вимога клієнтів з фінансів, охорони здоров'я та держсектору. Перший принцип безпеки не змінився: видиме, кероване та надійне обладнання — фізична передумова будь-якої стратегії захисту верхніх шарів.
ChangFan Industrial Computing: апаратний фундамент кібербезпеки в ШІ-протистоянні
Захисне ПЗ епохи ШІ заслуговує на гідну апаратну платформу. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) пропонує апаратну платформу кібербезпеки, що охоплює стійкові захисні комплекси 1U/2U та настільні шлюзи, з комбінаціями портів мультирейт 1G/2.5G/10G/25G, апаратним bypass, довіреними модулями TPM та опціями резервного живлення, сумісну з вимогами розгортання провідних відкритих стеків безпеки — pfSense, OPNsense, Suricata та Wazuh — і комерційних захисних продуктів, постачаючи стабільний і довгостроковий апаратний фундамент для сценаріїв міжмережного екрана нового покоління, виявлення вторгнень, управління поведінкою в веб та ізоляції промислових систем (комплексне апаратне рішення; без підписок на ПЗ безпеки).
Якщо ваша компанія оновлює лінію оборони в епоху ШІ, зверніться до ChangFan за рекомендаціями з вибору апаратної платформи кібербезпеки виходячи з вимог до пропускної здатності, портам та надійності.
Часті питання (FAQ)
П1: Чи можна ще розпізнати ШІ-фішингові листи? В: Лише оком — дедалі важче: у ШІ-фішингу в 4 рази вища клікабельність, ніж у звичайних листів, і немає шаблонних ознак; робочий підхід — «ШІ проти ШІ»: детектори на ШІ аналізують семантичні та поведінкові аномалії, а процедури підтвердження другим каналом страхують решту.
П2: Як не дати діпфейковому «директору» виманити переказ? В: Найефективніше — процедурна лінія нульової вартості: будь-який переказ, зміна пароля чи запит даних, розпочаті голосом або відео, підтверджуються другим каналом (відомий номер, особисто, письмовий процес); технічне виявлення діпфейків імовірнісне і не може бути підставою для авторизації.
П3: Наскільки великий ринок кібербезпеки в епоху ШІ? В: Світовий ринок ШІ-кібербезпеки становив близько 29,64 млрд доларів у 2025 році і, за прогнозом, сягне 167,77 млрд доларів до 2035 року; драйвери — вибух ШІ-загроз, посилення комплаєнсу та дефіцит кадрів у безпеці.
П4: За обмеженого бюджету з чого почати малому та середньому бізнесу? В: За співвідношенням ціна-ефект — спочатку запровадити процедуру підтвердження другим каналом (нульова вартість), потім взяти під контроль тіньовий ШІ (політика є у 23% компаній проти 68% уже постраждалих), далі оновити прикордонний міжмережний екран у зборі зі ШІ-виявленням і лише потім за потребою додати IDS/IPS та аудит.
П5: Чому захисне ПЗ має працювати на спеціалізованому обладнанні? В: Визначеність продуктивності (виявлення 10G/25G у реальному часі вимагає апаратної пропускної здатності), аудитований ланцюг постачання та комплаєнс суверенітету даних (приватне розгортання, дані не покидають інтранет). Універсальне споживче обладнання не проходить ні за надійністю, ні за відповідністю вимогам.