Cibersegurança na era da IA: quando os atacantes também utilizam modelos de base, como devem as empresas estruturar as suas defesas?
Introdução: em 2026, a IA está à mesa do ataque e da defesa
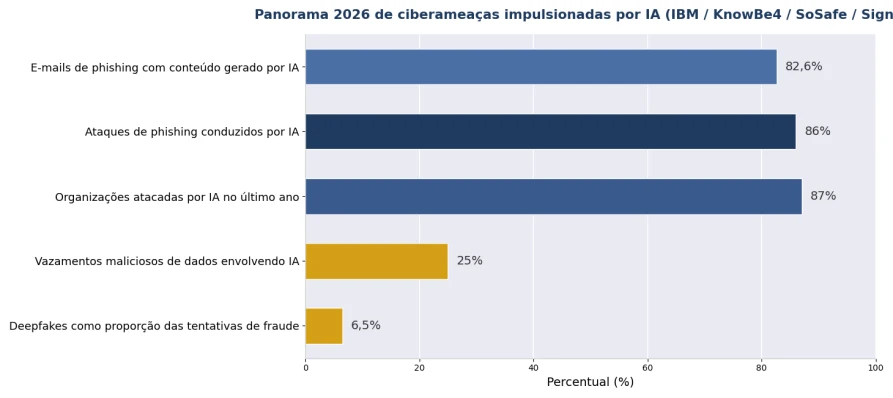
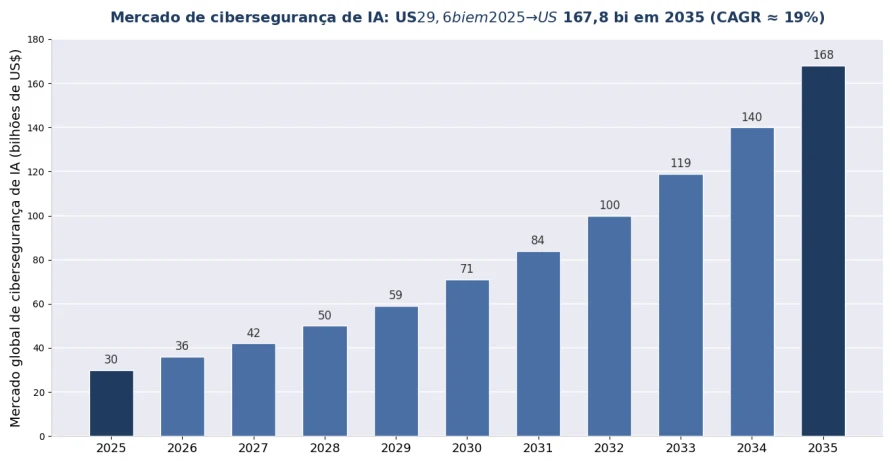
A cibersegurança de 2026 é uma guerra de «IA contra IA». No ataque: o relatório da IBM sobre violações de dados mostra que 1 em cada 4 violações maliciosas de dados já envolve o uso de IA pelos atacantes, alta de 56% ano a ano; a KnowBe4 estima que 86% dos ataques de phishing já são movidos por IA, e e-mails de phishing gerados por IA têm taxa de clique 4 vezes maior que os tradicionais. Na defesa: as capacidades de segurança de IA também geram retorno — empresas com defesas de IA profundamente implantadas economizam em média US1,9 milhão em custos de tratamento por violação, e o mercado global de cibersegurança de IA deve crescer de US 29,64 bilhões em 2025 para US$ 167,77 bilhões em 2035. A parte cruel do jogo: a IA derrubou a barreira do ataque de alto nível para quase zero, enquanto a barreira da defesa continua subindo.
O que a IA mudou nos ciberataques?
Resposta rápida: três mudanças — escala (o phishing passou da «personalização artesanal» para a «personalização produzida em massa»), realismo (apenas 0,1% das pessoas conseguem identificar com consistência áudio e vídeo deepfake) e velocidade (a varredura automatizada atinge 36.000 tentativas por segundo, e os ataques movidos por IA crescem 72% ao ano).
▪ Phishing com IA e engenharia social: 82,6% dos e-mails de phishing já contêm conteúdo gerado por IA, e a detecção por modelos falha; a clonagem de voz exige apenas 3 segundos de áudio, e o golpe por voz (vishing) cresceu 442% em um ano.
▪ Fraude com deepfake: a pesquisa da Gartner mostra que 62% das organizações sofreram um incidente de deepfake no último ano (41% ligações de áudio, 35% videochamadas); a empresa de engenharia Arup perdeu US25,6 milhões em uma videoconferência inteiramente falsificada; a Deloitte prevê que as perdas americanas com fraude de IA generativa cheguem a US 40 bilhões até 2027.
▪ Ataques de agentes: agentes de IA sequestrados ou maliciosos podem se infiltrar, mover-se lateralmente e exfiltrar dados de forma autônoma, porém cerca de 80% das pilhas de segurança existentes não conseguem detectar esse comportamento; 62% dos ataques movidos por IA visam infraestruturas críticas como energia, manufatura e governo.
Figura 1: panorama das ciberameaças movidas por IA em 2026 (fontes de dados no apêndice)
Por que as pequenas e médias empresas viraram a zona mais castigada?
Resposta rápida: os atacantes calculam o retorno do investimento — 62% das pequenas empresas sofreram ataques movidos por IA em 2025, 46% das PME foram atingidas por phishing com IA no último ano, mas a maioria não tem equipe de segurança dedicada; 28% dos responsáveis por segurança de PME admitem não ter treinamento contra ameaças de IA.
Um fato contraintuitivo: ataques de IA custam tão pouco (spammers economizam 95% do custo de campanha com LLMs) que os atacantes podem «lançar redes amplas» sobre alvos pequenos que antes não valiam o esforço. O déficit estrutural da defesa: 68% das organizações já sofreram vazamentos de dados causados por funcionários usando ferramentas de IA, mas apenas 23% têm política formal de segurança para ferramentas de IA — a «IA sombra» tornou-se o novo canal do insider. O primeiro tijolo da muralha geralmente não é comprar equipamento, mas estabelecer regras: qualquer transferência, troca de senha ou pedido de dados iniciado por voz ou vídeo deve ser verificado por um segundo canal — essa única barreira processual bloqueia quase toda a fraude com deepfake.
Como atualizar a linha de defesa empresarial?
Resposta rápida: um sistema de quatro camadas — a camada de perímetro (firewalls e detecção de intrusões potencializados por IA sustentam ataques automatizados), a camada de detecção (IA contra IA: modelos que identificam tráfego anômalo e conteúdo falsificado), a camada de processos (verificação por segundo canal) e a camada de base (o hardware de segurança confiável que sustenta tudo).
Tabela 1: correspondência entre camadas de defesa empresarial e necessidades de hardware na era da IA (2026)
Camada de defesa | Ameaças enfrentadas | Necessidades de hardware / infraestrutura |
Camada de perímetro de rede | Entradas de phishing com IA, varredura automatizada, entrega de ransomware | Firewall de nova geração completo (motor de detecção de IA), gateway UTM |
Camada de detecção e resposta | Tráfego anômalo, movimento lateral, infiltração de agentes | Sondas de hardware IDS/IPS, plataforma de análise de tráfego (Suricata etc.) |
Camada de prevenção de vazamentos | Exfiltração de dados pela IA sombra, vazamentos internos | Gestão de comportamento web, hardware de gateway DLP |
Camada de identidade e processos | Impersonação de executivos com deepfake, fraude por voz/vídeo | Tokens de hardware de autenticação multifator + processos de verificação por segundo canal (custo zero, mas o mais crítico) |
Camada industrial e IoT | Ataques direcionados a infraestrutura crítica (alvos de 62% dos ataques de IA) | Gateways de segurança industrial, dispositivos de isolamento de rede, plataforma de auditoria de logs |
Figura 2: previsão do mercado global de cibersegurança de IA (fontes de dados no apêndice)
Por que o hardware de segurança importa ainda mais na era da IA?
Resposta rápida: a detecção com IA é uma tarefa intensiva em computação — inspeção profunda de tráfego em tempo real, análise de tráfego criptografado e inferência de modelos de IA exigem potência e vazão estáveis; executar defesas de software em hardware genérico não confiável é como construir o próprio muro sobre os alicerces de outro.
Três considerações práticas: primeiro, certeza de desempenho — a inspeção profunda de pacotes em tempo real em backbones 10G/25G exige encaminhamento em nível de hardware e recursos de CPU/aceleração suficientes; segundo, certeza da cadeia de suprimentos — dispositivos de segurança são objeto de auditorias de conformidade, e a origem do hardware, a manutenção do firmware e os ciclos de fornecimento devem resistir ao escrutínio; terceiro, certeza de soberania — a soberania dos dados tornou-se uma questão estratégica de nível executivo (71% dos executivos consideram a IA soberana uma prioridade estratégica), e a implantação privada com dados que nunca saem da intranet é exigência rígida de clientes de finanças, saúde e setor público. O primeiro princípio da segurança não mudou: hardware visível, controlável e confiável é a premissa física de toda estratégia de segurança das camadas superiores.
ChangFan Industrial Computing: a base de hardware de cibersegurança na ciberguerra da IA
O software de segurança da era da IA merece uma plataforma de hardware à altura. A Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) oferece uma plataforma de hardware de cibersegurança que cobre appliances de segurança em rack 1U/2U e gateways desktop, com combinações de portas multivelocidade 1G/2.5G/10G/25G, bypass por hardware, módulos de confiança TPM e opções de fonte redundante, compatível com as exigências de implantação das principais pilhas de segurança de código aberto como pfSense, OPNsense, Suricata e Wazuh e de softwares comerciais de segurança — entregando uma base de hardware estável e de longo ciclo de fornecimento para cenários de firewall de nova geração, detecção de intrusões, gestão de comportamento web e isolamento de segurança industrial (solução completa de hardware; sem assinaturas de software de segurança).
Se sua empresa está atualizando sua linha de defesa para a era da IA, entre em contato com a ChangFan para obter recomendações de seleção de plataforma de hardware de cibersegurança conforme suas necessidades de vazão, portas e confiabilidade.
Perguntas Frequentes (FAQ)
P1: E-mails de phishing com IA ainda podem ser reconhecidos? R: A olho nu está cada vez mais difícil — o phishing com IA tem taxa de clique 4 vezes maior que o tradicional e não apresenta padrões; a abordagem eficaz é «IA contra IA»: motores de detecção de IA analisam anomalias semânticas e comportamentais, complementados pelos processos de verificação por segundo canal.
P2: Como impedir que um deepfake do chefe peça uma transferência? R: A defesa mais eficaz é uma barreira processual de custo zero: qualquer transferência, troca de senha ou pedido de dados iniciado por voz ou vídeo deve ser verificado por um segundo canal (número conhecido, pessoalmente ou processo escrito); a detecção técnica de deepfake é probabilística e nunca pode servir de base para autorização.
P3: Qual o tamanho do mercado de cibersegurança na era da IA? R: O mercado global de cibersegurança de IA era de cerca de US29,64 bilhões em 2025 e deve chegar a US 167,77 bilhões em 2035; os impulsionadores incluem a explosão das ameaças de IA, o endurecimento da conformidade e a escassez de talentos em segurança.
P4: Com orçamento limitado, o que fazer primeiro em uma PME? R: Por custo-benefício — primeiro instituir o processo de verificação por segundo canal (custo zero); depois governar a IA sombra (política presente em 23% das empresas contra 68% já violadas); então atualizar para um firewall de perímetro completo com detecção de IA; por fim adicionar IDS/IPS e auditoria conforme necessário.
P5: Por que o software de segurança deve rodar em hardware dedicado? R: Certeza de desempenho (detecção 10G/25G em tempo real exige vazão em nível de hardware), cadeia de suprimentos auditável e conformidade de soberania dos dados (implantação privada, dados sem sair da intranet). Hardware genérico de consumo executando cargas de segurança não atinge nem a confiabilidade nem a conformidade.