Kybernetická bezpečnost v éře umělé inteligence: Jak by měly podniky budovat svou obranu, když útočníci rovněž využívají základní modely?
Úvod: v roce 2026 sedí AI u stolu na obou stranách — v útoku i v obraně
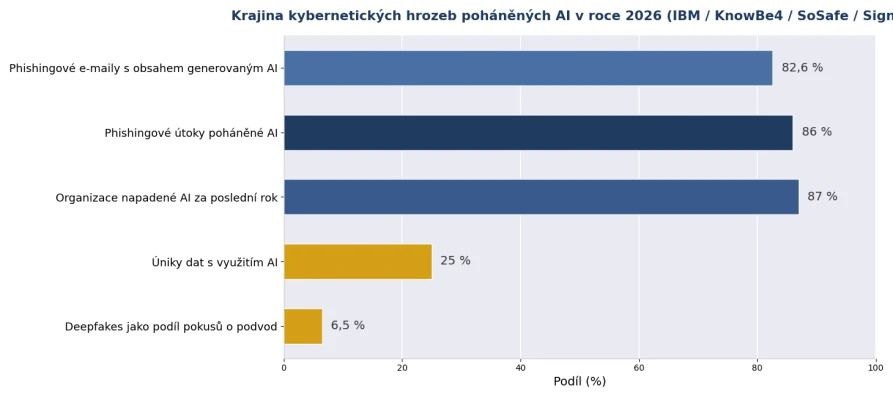
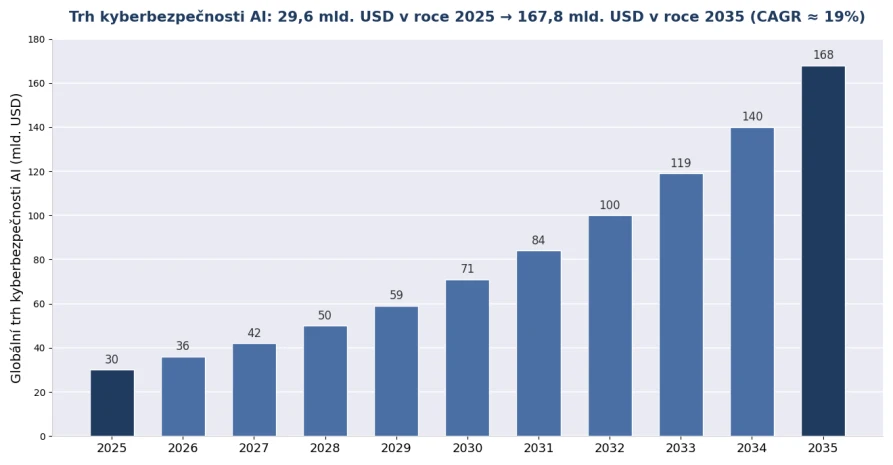
Kybernetická bezpečnost v roce 2026 je válkou 'AI proti AI'. Na straně útoku: Zpráva o únicích dat IBM ukazuje, že 1 z 4 škodlivých úniků dat nyní zahrnuje útočníky využívající AI, což je meziroční nárůst o 56 %; KnowBe4 odhaduje, že 86 % phishingových útoků již řídí AI, a phishingové e-maily generované AI mají 4× vyšší míru prokliku než tradiční. Na straně obrany: schopnosti bezpečnosti AI také přinášejí zisk — firmy s hluboce nasazenou AI obranou ušetří v průměru 1,9 milionu dolarů na nákladech na řešení incidentu, a globální trh s kyberbezpečností AI má vyrůst z 29,64 miliardy dolarů v roce 2025 na 167,77 miliardy dolarů v roce 2035. Krutá pointa tohoto souboje: AI srazila laťku pro sofistikované útoky téměř na nulu, zatímco laťka obrany stále stoupá.
Co se s útoky změnilo díky AI?
Stručná odpověď: tři změny — rozsah (phishing přešel od 'ručního na míru' k 'hromadné personalizaci'), realismus (jen 0,1 % lidí dokáže spolehlivě rozpoznat deepfake zvuk a video) a rychlost (automatizované skenování dosahuje 36 000 pokusů za sekundu a útoky řízené AI rostou o 72 % meziročně).
▪ Phishing AI a sociální inženýrství: 82,6 % phishingových e-mailů nyní obsahuje obsah generovaný AI, což poráží detekci na základě šablon; ke klonování hlasu stačí 3 sekundy zvuku a hlasový phishing (vishing) vzrostl během jednoho roku o 442 %.
▪ Deepfake podvody: výzkum Gartner ukazuje, že 62 % organizací zažilo v minulém roce deepfake incident (41 % zvukové hovory, 35 % videohovory); inženýrská firma Arup přišla o 25,6 milionu dolarů kvůli videokonferenci, která byla kompletně deepfake; Deloitte předpovídá, že ztráty z podvodů generativní AI v USA dosáhnou v roce 2027 40 miliard dolarů.
▪ Agentní útoky: unesení nebo zlomyslní AI agenti dokáží samostatně pronikat do sítí, pohybovat se laterálně a exfiltrovat data — přitom zhruba 80 % stávajících bezpečnostních stacků takové chování nedokáže odhalit; 62 % útoků AI míří na kritickou infrastrukturu jako energetika, výroba a státní správa.
Obrázek 1: Krajina kybernetických hrozeb řízených AI v roce 2026 (zdroje v příloze)
Proč se malé a střední firmy staly nejpostiženějšími?
Stručná odpověď: útočníci počítají návratnost — 62 % malých firem čelilo v roce 2025 útokům AI, 46 % SMB zasáhl v minulém roce phishing AI, přitom většina nemá vlastní bezpečnostní tým; 28 % bezpečnostních odpovědných SMB přiznává, že nemají školení na odvrácení hrozeb AI.
Jeden protiintuitivní fakt: útoky AI jsou tak levné (spammeři využívající LLM šetří 95 % nákladů kampaně), že útočníci mohou 'házet široké sítě' po malých cílech, které se dříve nevyplácelo napadnout. Strukturální deficit na straně obrany: 68 % organizací už utrpělo úniky dat způsobené zaměstnanci používajícími nástroje AI, ale jen 23 % má formální bezpečnostní politiku pro nástroje AI — 'stínová AI' se stala novým insider kanálem. Prvním kamenem obranné zdi obvykle není nákup vybavení, ale stanovení pravidel: každý převod, změna hesla nebo žádost o data zahájená hlasem či videem musí být ověřena druhým kanálem — tento jediný procedurální obranný prvek zastaví téměř všechny deepfake podvody.
Jak by měla firemní obrana upgradovat?
Stručná odpověď: čtyřvrstvý systém — vrstva perimetru (firewally s AI a detekce průniku vzdorují automatizovaným útokům), detekční vrstva (AI proti AI: modely odhalující anomální provoz a padělaný obsah), vrstva politik (ověřovací procedury druhým kanálem) a základní vrstva (spolehlivý bezpečnostní hardware, který to vše nese).
Tabulka 1: Mapování obranných vrstev firem v éře AI na hardwarové požadavky (2026)
Obranná vrstva | Zneškodňované hrozby | Hardwarové/facility požadavky |
Vrstva síťového perimetru | Vstupní body phishingu AI, automatizované skenování, doručování ransomwaru | Firewallová jednotka nové generace (detekční engine AI), UTM brána |
Vrstva detekce a reakce | Anomální provoz, laterální pohyb, agentní infiltrace | Hardwarové sondy IDS/IPS, platforma pro analýzu provozu (Suricata atd.) |
Vrstva prevence úniku dat | Exfiltrace dat stínovou AI, interní úniky dat | Řízení webového chování, hardware DLP brány |
Vrstva identity a politik | Deepfake imitace vedení, hlasové/videopodvody | Hardwarové tokeny pro vícefaktorovou autentizaci + ověřovací procedury druhým kanálem (nulové náklady, ale nejkritičtější) |
Vrstva průmyslových a IoT sítí | Cílené útoky na kritickou infrastrukturu (cíl 62 % útoků AI) | Bezpečnostní brány pro průmyslové řízení, zařízení pro izolaci sítí, platforma pro auditní logování |
Obrázek 2: Globální prognóza trhu kyberbezpečnosti AI (zdroje v příloze)
Proč je bezpečnostní hardware v éře AI ještě důležitější?
Stručná odpověď: detekce AI je výpočetně náročný úkol — hloubková inspekce provozu v reálném čase, analýza šifrovaného provozu a inferenze modelů AI vyžadují stabilní výpočetní výkon a propustnost; provozovat softwarovou obranu na nespolehlivém obecném hardware znamená stavět zeď na cizím základu.
Tři praktické důvody: za prvé jistota výkonu — hloubková inspekce paketů v reálném čase na páteřích 10G/25G vyžaduje přeposílání na úrovni hardware plus dostatek prostředků CPU a akcelerátorů; za druhé jistota dodavatelského řetězce — bezpečnostní zařízení jsou předmětem auditů shody, takže původ hardware, údržba firmwaru a dodací cykly musí obstát při kontrole; za třetí jistota suverenity — suverenita dat se stala strategickou otázkou na úrovni vedení (71 % manažerů považuje suverénní AI za strategickou prioritu) a privátně nasazená bezpečnostní zařízení, u nichž data nikdy neopustí intranet, jsou tvrdým požadavkem zákazníků z financí, zdravotnictví a státní správy. První princip bezpečnosti se nezměnil: viditelný, ovladatelný a spolehlivý hardware je fyzickým předpokladem každé bezpečnostní strategie nad ním.
ChangFan Industrial Computing: hardwarový základ bezpečnosti v kybernetické válce AI
Bezpečnostní software éry AI si zaslouží odpovídající hardwarovou platformu. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) poskytuje hardwarovou platformu pro bezpečnost zahrnující rackové jednotky 1U/2U a desktopové brány, s kombinacemi portů 1G/2.5G/10G/25G, hardwarovým bypass, důvěryhodnými moduly TPM a možnostmi redundního napájení, kompatibilní s požadavky nasazení běžných open-source bezpečnostních stacků jako pfSense, OPNsense, Suricata a Wazuh i komerčního bezpečnostního softwaru — a dodává stabilní, dlouhodobě dostupný hardwarový základ pro firewally nové generace, detekci průniku, řízení webového chování a izolaci průmyslových řídicích sítí (kompletní hardwarové řešení; bez předplatného bezpečnostního softwaru).
Pokud vaše firma upgraduje obranu pro éru AI, kontaktujte ChangFan a získejte poradenství při výběru hardwarové platformy pro bezpečnost přizpůsobené vašim požadavkům na propustnost, porty a spolehlivost.
Často kladené otázky (FAQ)
Otázka 1: Lze phishingové e-maily AI stále rozpoznat? Odpověď: Pouhým okem stále hůře — phishing AI dosahuje 4× vyšší míry prokliku než tradiční e-maily a nenese žádné šablonové signatury; účinný přístup je 'AI proti AI': používejte detekční enginy AI k analýze sémantických a behaviorálních anomálií, doplněné ověřovacími procedurami druhým kanálem.
Otázka 2: Jak zastavíme deepfake imitaci šéfa žádajícího převody? Odpověď: Nejsilnější obranou je procedura bez nákladů — každý převod, změna hesla nebo žádost o data zahájená hlasem či videem musí být ověřena druhým kanálem (známé telefonní číslo, osobně nebo písemný postup); technická detekce deepfake je pravděpodobnostní a nikdy nesmí sloužit jako podklad pro autorizaci.
Otázka 3: Jak velký je trh kyberbezpečnosti v éře AI? Odpověď: Globální trh kyberbezpečnosti AI činil v roce 2025 přibližně 29,64 miliardy dolarů a do roku 2035 má dosáhnout 167,77 miliardy dolarů; tahouny jsou rostoucí hrozby AI, zpřísňující se shoda a nedostatek bezpečnostních talentů.
Otázka 4: S omezeným rozpočtem — co by mělo SMB řešit jako první? Odpověď: V pořadí podle nákladové efektivity — nejdřív zavedení ověřovací procedury druhým kanálem (nulové náklady); poté řízení stínové AI (23 % firem má politiku oproti 68 %, které už byly prolomeny); následně upgrade na firewallovou jednotku perimetru s detekcí AI; nakonec dle potřeby IDS/IPS a auditování.
Otázka 5: Proč by měl bezpečnostní software běžet na dedikovaném hardware? Odpověď: Jistota výkonu (detekce v reálném čase na 10G/25G vyžaduje propustnost na úrovni hardware), auditovatelné dodavatelské řetězce a shoda suverenity dat (privátní nasazení udržuje data uvnitř intranetu). Obecný spotřební hardware provozující bezpečnostní úlohy selhává v obojím — spolehlivosti i shodě.