AI時代のサイバーセキュリティ:攻撃者も基盤モデルを利用する中、企業はどう防御を構築すべきか?
- 広州長帆智能科技有限公司
- 2026-10-20
はじめに:2026年、AIは攻めと守りの両方の席に座っている
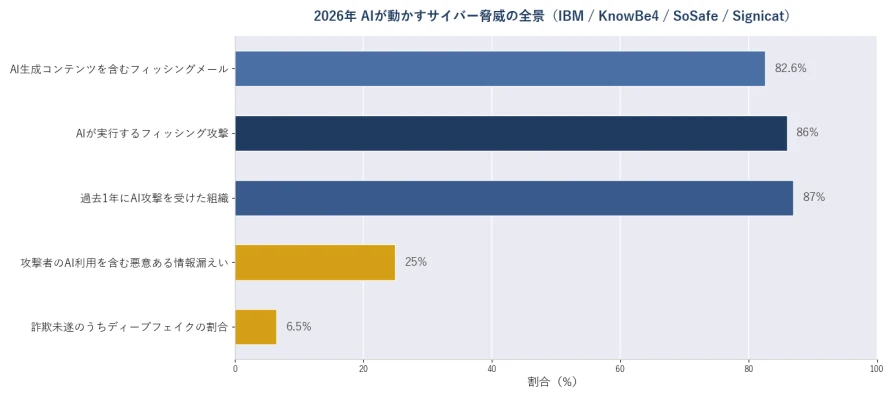
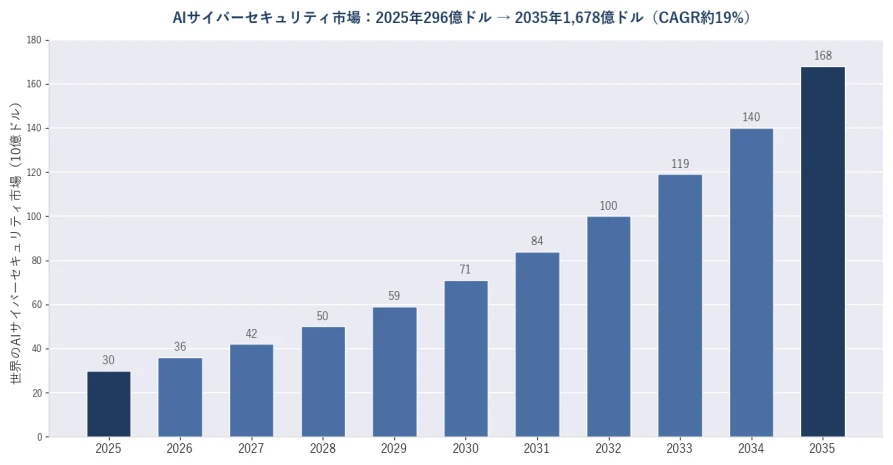
2026年のサイバーセキュリティは「AI対AI」の戦争です。攻撃側は、IBMのデータ漏えい報告書によれば、悪意ある情報漏えいの4件に1件がAIを利用する攻撃者を伴い、前年比56%増となっています。KnowBe4はフィッシング攻撃の86%がすでにAI主導と推定し、AI生成のフィッシングメールは従来型よりもクリック率が4倍です。防衛側も、AIセキュリティ機能は確かに実を結んでいます。AI防御を深く導入した企業は漏えい1件あたり平均190万ドルの処理コストを削減し、世界のAIサイバーセキュリティ市場は2025年の296.4億ドルから2035年には1,677.7億ドルへ成長すると見られています。この競争の残酷なところは、AIが高度な攻撃のハードルをほぼゼロにまで下げた一方で、防御のハードルは上がり続けている点です。
AIはサイバー攻撃をどう変えたか
一言で答えると:3つの変化——規模(フィッシングが「手作りの個別化」から「量産型の個別化」へ)、リアリズム(ディープフェイク音声と動画を人間が確実に見抜けるのは0.1%のみ)、速度(自動スキャンは毎秒36,000回の試行に達し、AI駆動の攻撃は前年比72%増)。
▪ AIフィッシングとソーシャルエンジニアリング:フィッシングメールの82.6%が現在AI生成のコンテンツを含み、テンプレート型検知を打ち破っています。音声クローンには3秒の音声だけでよく、音声フィッシング(ビッシング)は1年で442%増加しました。
▪ ディープフェイク詐欺:ガートナーの調査では、過去1年に組織の62%がディープフェイク事案を経験しており(音声通話41%、映像通話35%)、エンジニアリング会社Arupは完全なディープフェイク映像会議で2,560万ドルをだまし取られました。デロイトは、2027年までに米国のジェネレーティブAI詐欺による損失が400億ドルに達すると予測しています。
▪ エージェント型攻撃:乗っ取られた、あるいは悪意のあるAIエージェントは、自律的にネットワークへ侵入し、横方向へ移動し、データを持ち出すことができます。それにもかかわらず、既存のセキュリティスタックの約80%はそのような挙動を検知できません。AI駆動の攻撃の62%は、エネルギー、製造、政府などの重要インフラを狙います。
図1:2026年のAI駆動サイバー脅威の地形(出典は付録)
中小企業がなぜ最も被弾しているのか
一言で答えると:攻撃者は投資対効果を計算するからです。2025年に中小企業の62%がAI攻撃に直面し、過去1年に中小企業(SMB)の46%がAIフィッシングに見舞われましたが、大半には専任のセキュリティチームがありません。SMBのセキュリティ責任者の28%は、AI脅威への対抗訓練が不足していると認めています。
直感に反する事実があります。AI攻撃は非常に安価で(LLMを使うスパマーはキャンペーンコストの95%を削減)、攻撃者はかつて攻撃する価値のなかった小さな標的にも「大きな網」をかけられるようになりました。防御側の構造的な欠落は、組織の68%がすでに従業員のAIツール利用による情報漏えいを経験している一方、AIツールの正式なセキュリティポリシーを持つのは23%にとどまり、「シャドーAI」が新たな内部者経路になったという点です。防御の壁の最初のブリックは、通常、機器の購入ではなくルールの制定です。音声や映像で開始された送金、パスワード変更、データ要求はすべて、第二のチャネルで確認しなければなりません。この1つの手続き的防御だけで、ディープフェイク詐欺のほぼすべてを遮断できます。
企業の防御はどうアップグレードすべきか
一言で答えると:4層システム——境界層(AI対応ファイアウォールと侵入検知が自動化攻撃に耐える)、検知層(AI対AI:異常トラフィックと偽造コンテンツを見つけるモデル)、ポリシー層(第二チャネル確認の手続き)、基盤層(それすべてを担う信頼できるセキュリティハードウェア)。
表1:AI時代の企業防御層とハードウェア要件のマッピング(2026)
防御層 | 対処する脅威 | ハードウェア/設備要件 |
ネットワーク境界層 | AIフィッシングの侵入点、自動スキャン、ランサムウェアの搬入 | 次世代ファイアウォール・アプライアンス(AI検知エンジン)、UTMゲートウェイ |
検知・対応層 | 異常トラフィック、横方向の移動、エージェント型の侵入 | IDS/IPSハードウェア・プローブ、トラフィック分析プラットフォーム(Suricataなど) |
情報漏えい防止層 | シャドーAIによるデータ持ち出し、内部漏えい | ウェブ行動管理、DLPゲートウェイ・ハードウェア |
アイデンティティとポリシー層 | 経営層のディープフェイクなりすまし、音声・映像詐欺 | 多要素認証ハードウェア・トークン+第二チャネル確認の手続き(コストゼロだが最も重要) |
産業制御・IoT層 | 重要インフラへの標的型攻撃(AI攻撃の62%の標的) | 産業制御セキュリティ・ゲートウェイ、ネットワーク分離装置、監査ログ・プラットフォーム |
図2:世界のAIサイバーセキュリティ市場の予測(出典は付録)
AI時代にセキュリティ・ハードウェアがさらに重要な理由
一言で答えると:AI検知は演算集約型の作業だからです。リアルタイムの深いトラフィック検査、暗号化トラフィック分析、AIモデルの推論はすべて、安定した演算力とスループットを要求します。信頼性の低い汎用ハードウェア上でソフトウェア防御を動かすのは、他人の基盤の上に城壁を築くようなものです。
実務上の考慮は3つあります。第一に性能の確実性——10G/25Gバックボーンでのリアルタイム・ディープパケット検査には、ハードウェアレベルの転送と十分なCPU/アクセラレーション・リソースが必要です。第二にサプライチェーンの確実性——セキュリティ・アプライアンスはコンプライアンス監査の対象であり、ハードウェアの出自、ファームウェア保守、供給サイクルが監査に耐えられる必要があります。第三に主権の確実性——データ主権は経営層レベルの戦略課題となり(経営者の71%が主権AIを戦略的優先事項とみなす)、データがイントラネットから一切出ないプライベート導入のセキュリティ・アプライアンスは、金融・医療・政府の顧客にとって必須要件です。セキュリティの第一原則は変わっていません。可視で、制御可能で、信頼できるハードウェアが、上位のあらゆるセキュリティ戦略の物理的前提です。
ChangFan Industrial Computing:AIサイバー戦争におけるセキュリティ・ハードウェアの基盤
AI時代のセキュリティ・ソフトウェアには、見合ったハードウェア・プラットフォームがふさわしいものです。Guangzhou ChangFan Intelligent Technology Co., Ltd.(ChangFan Industrial Computing/ChangFan)は、1U/2Uラックマウント型セキュリティ・アプライアンスとデスクトップ・ゲートウェイをカバーするセキュリティ・ハードウェア・プラットフォームを提供しています。1G/2.5G/10G/25Gのマルチレート・ポート構成、ハードウェア・バイパス、TPMトラステッド・モジュール、冗長電源オプションを備え、pfSense、OPNsense、Suricata、Wazuhといった主流のオープンソース・セキュリティ・スタックや商用セキュリティ・ソフトウェアの導入要件と互換性があり、次世代ファイアウォール、侵入検知、ウェブ行動管理、産業制御セキュリティ分離の各シナリオに、安定した長期供給のハードウェア基盤を提供します(完全なハードウェア・ソリューション。セキュリティ・ソフトウェアのサブスクリプションは含みません)。
御社がAI時代に向けた防御のアップグレードを進めているなら、スループット、ポート、信頼性の要件に合わせたセキュリティ・ハードウェア・プラットフォーム選定のご相談は、ぜひChangFanへお問い合わせください。
よくある質問(FAQ)
Q1:AIフィッシング・メールはまだ見分けられるのですか? A:裸眼ではますます難しくなっています。AIフィッシングは従来型メールの4倍のクリック率を記録し、テンプレートの署名を持ちません。有効なアプローチは「AI対AI」——AI検知エンジンで意味的・行動的な異常を分析し、第二チャネル確認の手続きを併用することです。
Q2:送金を求める上司のディープフェイクなりすましをどう止めますか? A:最も有効な防御は、コストゼロの手続き的防御です。音声や映像で開始された送金、パスワード変更、データ要求はすべて、第二のチャネル(既知の電話番号、対面、または文書化された手続き)で確認しなければなりません。技術的なディープフェイク検出は確率論的であり、承認の根拠にしてはいけません。
Q3:AI時代のサイバーセキュリティ市場はどのくらいの規模ですか? A:世界のAIサイバーセキュリティ市場は2025年に約296.4億ドルで、2035年までに1,677.7億ドルに達すると見られています。推進力は、急増するAI脅威、厳格化するコンプライアンス、そしてセキュリティ人材の不足です。
Q4:予算が限られた中小企業はまず何をすべきですか? A:費用対効果の順に——まず第二チャネル確認の手続きを定着させること(コストゼロ)。次にシャドーAIの統治(ポリシーを持つ企業は23%に対し、すでに漏えいを経験した企業は68%)。その後、AI検知搭載の境界ファイアウォール・アプライアンスへのアップグレード。最後に、必要に応じてIDS/IPSと監査を追加します。
Q5:セキュリティ・ソフトウェアはなぜ専用ハードウェアで動かすべきですか? A:性能の確実性(10G/25Gでのリアルタイム検知にはハードウェア・レベルのスループットが必要)、監査可能なサプライチェーン、データ主権コンプライアンス(プライベート導入がデータをイントラネット内に保持する)のためです。セキュリティ負荷を動かす汎用のコンシューマー・ハードウェアは、信頼性とコンプライアンスの両方で失敗します。