الأمن السيبراني في عصر الذكاء الاصطناعي: حين يستخدم المهاجمون أيضاً النماذج التأسيسية، كيف ينبغي للمؤسسات بناء دفاعاتها؟
مقدمة: في 2026 يجلس الذكاء الاصطناعي على الطاولة في الجانبين — الهجوم والدفاع
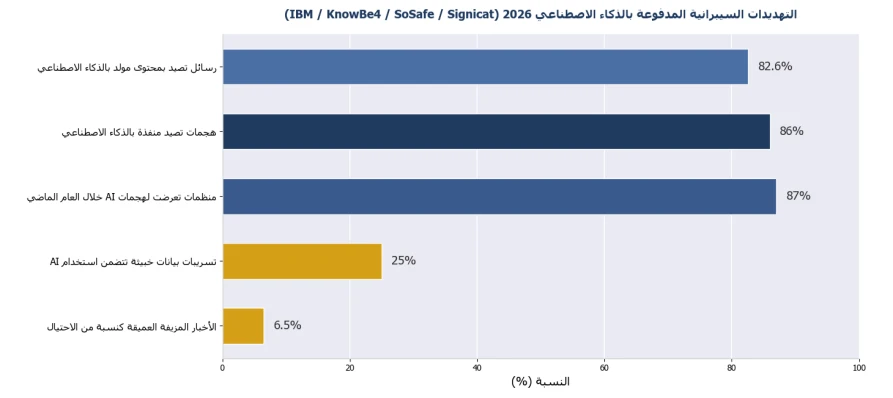
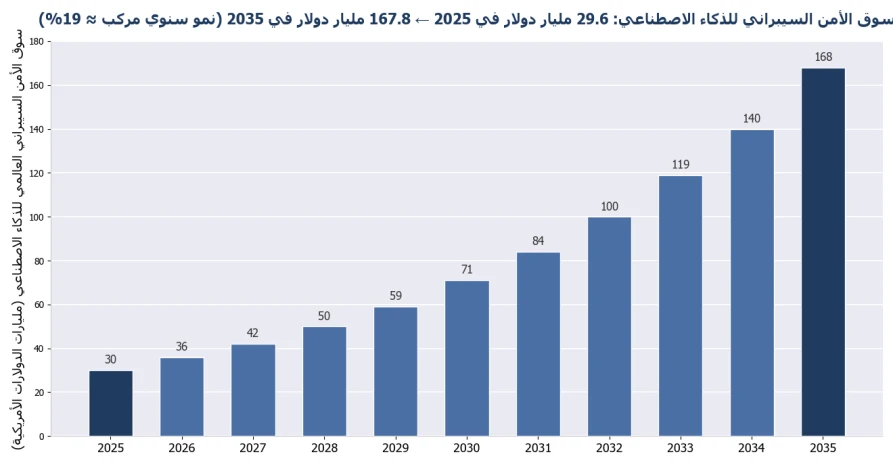
الأمن السيبراني في 2026 حرب «ذكاء اصطناعي ضد ذكاء اصطناعي». في جانب الهجوم: يوضح تقرير IBM لاختراقات البيانات أن 1 من كل 4 اختراقات بيانات خبيثة ينطوي الآن على مهاجمين يستخدمون الذكاء الاصطناعي، بزيادة 56% سنويًا؛ وتقدّر KnowBe4 أن 86% من هجمات التصيّد يقودها الذكاء الاصطناعي بالفعل، وتحقق رسائل التصيّد المولّدة بالذكاء الاصطناعي معدل نقر يفوق التقليدية 4 مرات. وفي جانب الدفاع: تُثمر قدرات الأمن بالذكاء الاصطناعي أيضًا — توفّر المؤسسات ذات الدفاعات العميقة بالذكاء الاصطناعي 1.9 مليون دولار في المتوسط من تكاليف المعالجة لكل اختراق، ومن المتوقع أن ينمو السوق العالمي للأمن السيبراني بالذكاء الاصطناعي من 29.64 مليار دولار في 2025 إلى 167.77 مليار دولار في 2035. المفارقة القاسية في هذه المنافسة: الذكاء الاصطناعي خفّض عتبة الهجمات المتقدمة إلى ما يقارب الصفر، بينما تستمر عتبة الدفاع في الارتفاع.
كيف غيّر الذكاء الاصطناعي الهجمات السيبرانية؟
إجابة سريعة: ثلاثة تغييرات — النطاق (تحوّل التصيّد من «تخصيص يدوي» إلى «تخصيص جماعي واسع»)، والواقعية (لا يستطيع سوى 0.1% من البشر التعرف بموثوقية على الصوت والفيديو المزيّفين عميقًا)، والسرعة (تصل المسح الآلي إلى 36,000 محاولة في الثانية، وازدادت الهجمات المدعومة بالذكاء الاصطناعي بنسبة 72% سنويًا).
▪ التصيّد بالذكاء الاصطناعي والهندسة الاجتماعية: 82.6% من رسائل التصيّد تحتوي الآن على محتوى مولّد بالذكاء الاصطناعي، مما يُفحِم الكشف المعتمد على القوالب؛ وتحتاج استنساخ الأصوات إلى 3 ثوانٍ فقط من التسجيل، ونما التصيّد الصوتي (vishing) بنسبة 442% في عام واحد.
▪ احتيال التزييف العميق: تُظهر أبحاث Gartner أن 62% من المؤسسات واجهت حادثة تزييف عميق خلال العام الماضي (41% مكالمات صوتية، 35% مكالمات فيديو)؛ وخسرت شركة الهندسة Arup مبلغ 25.6 مليون دولار عبر مؤتمر فيديو كان بالكامل تزييفًا عميقًا؛ وتتوقع Deloitte أن تبلغ خسائر الاحتيال بالذكاء الاصطناعي التوليدي في الولايات المتحدة 40 مليار دولار بحلول 2027.
▪ هجمات الوكلاء: يستطيع الوكلاء الاصطناعيون المختطفون أو الخبيثون اختراق الشبكات بشكل مستقل والتحرك جانبيًا وتسريب البيانات — ومع ذلك فإن نحو 80% من المنظومات الأمنية القائمة لا يمكنها اكتشاف هذا السلوك؛ ويستهدف 62% من الهجمات بالذكاء الاصطناعي البنى التحتية الحيوية مثل الطاقة والتصنيع والحكومة.
الشكل 1: مشهد التهديدات السيبرانية المدفوعة بالذكاء الاصطناعي في 2026 (المصادر في الملحق)
لماذا أصبحت الشركات الصغيرة والمتوسطة الأكثر تضررًا؟
إجابة سريعة: يجري المهاجمون حساب العائد على الاستثمار — واجهت 62% من الشركات الصغيرة هجمات بالذكاء الاصطناعي في 2025، وطال التصيّد بالذكاء الاصطناعي 46% من الشركات الصغيرة والمتوسطة خلال العام الماضي، ومع ذلك لا تملك أغلبها فريق أمن مخصصًا؛ ويعترف 28% من مسؤولي الأمن في الشركات الصغيرة والمتوسطة بافتقارهم إلى التدريب على مواجهة تهديدات الذكاء الاصطناعي.
حقيقة غير بديهية: الهجمات بالذكاء الاصطناعي رخيصة للغاية (يوفّر مرسلو الرسائل المزعجة الذين يستخدمون النماذج اللغوية الكبيرة 95% من تكاليف الحملة) بحيث يمكن للمهاجمين «نشر شباك واسعة» على أهداف صغيرة لم تكن تستحق الجهد سابقًا. العجز الهيكلي في جانب الدفاع: عانت 68% من المؤسسات بالفعل من تسريبات بيانات تسبب فيها موظفون يستخدمون أدوات الذكاء الاصطناعي، لكن لا يتجاوز 23% منها سياسة أمنية رسمية لأدوات الذكاء الاصطناعي — وأصبح «الذكاء الاصطناعي الخفي» القناة الداخلية الجديدة. الطوبة الأولى في جدار الدفاع ليست عادة شراء معدات بل وضع قواعد: يجب التحقق من كل تحويل مالي أو تغيير كلمة مرور أو طلب بيانات يبدأ عبر الصوت أو الفيديو من خلال قناة ثانية — وهذا الإجراء الدفاعي الواحد يصدّ شبه جميع عمليات احتيال التزييف العميق.
كيف ينبغي أن ترقّي المؤسسات دفاعاتها؟
إجابة سريعة: نظام من أربع طبقات — طبقة المحيط (جدران نارية مدعومة بالذكاء الاصطناعي واكتشاف التسلل تقاوم الهجمات الآلية)، وطبقة الكشف (ذكاء اصطناعي ضد ذكاء اصطناعي: نماذج ترصد الحركة الشاذة والمحتوى المزوّر)، وطبقة السياسات (إجراءات التحقق بالقناة الثانية)، وطبقة الأساس (عتاد الأمن الموثوق الذي يحمل كل ذلك).
الجدول 1: ربط طبقات الدفاع المؤسسية في عصر الذكاء الاصطناعي بمتطلبات العتاد (2026)
طبقة الدفاع | التهديدات المعالَجة | متطلبات العتاد/البنية |
طبقة محيط الشبكة | نقاط دخول التصيّد بالذكاء الاصطناعي، المسح الآلي، توصيل برمجيات الفدية | جهاز جدار ناري من الجيل الجديد (محرك كشف بالذكاء الاصطناعي)، بوابة UTM |
طبقة الكشف والاستجابة | الحركة الشاذة، التحرك الجانبي، التسلل الوكالي | مستشعرات عتاد IDS/IPS، منصة تحليل الحركة (Suricata وغيرها) |
طبقة منع تسريب البيانات | تسريب البيانات عبر الذكاء الاصطناعي الخفي، التسريبات الداخلية | إدارة سلوك الويب، عتاد بوابة DLP |
طبقة الهوية والسياسات | انتحال التزييف العميق للمديرين، الاحتيال الصوتي/المرئي | رموز عتاد للمصادقة متعددة العوامل + إجراءات التحقق بالقناة الثانية (بلا تكلفة لكنها الأكثر أهمية) |
طبقة التحكم الصناعي وإنترنت الأشياء | هجمات موجهة على البنى التحتية الحيوية (هدف 62% من الهجمات بالذكاء الاصطناعي) | بوابات أمن التحكم الصناعي، أجهزة عزل الشبكات، منصة تدوين التدقيق |
الشكل 2: التوقعات العالمية لسوق الأمن السيبراني بالذكاء الاصطناعي (المصادر في الملحق)
لماذا أصبح عتاد الأمن أهم في عصر الذكاء الاصطناعي؟
إجابة سريعة: الكشف بالذكاء الاصطناعي مهمة كثيفة الحوسبة — فالفحص العميق للحركة في الوقت الفعلي وتحليل الحركة المشفرة واستدلال نماذج الذكاء الاصطناعي تتطلب جميعها قدرة حسابية ونقل مستقرتين؛ وتشغيل الدفاعات البرمجية على عتاد عام غير موثوق كأنك تبني جدارك على أساس غيرك.
ثلاثة اعتبارات عملية: أولًا، يقين الأداء — يتطلب الفحص العميق للحزم في الوقت الفعلي على العمود الفقري 10G/25G إحالة على مستوى العتاد مع موارد كافية من المعالجات والمسرّعات؛ وثانيًا، يقين سلسلة التوريد — أجهزة الأمن موضوع تدقيقات الامتثال، لذا يجب أن تصمد مصادر العتاد وصيانة البرنامج الثابت ودورات التوريد أمام الفحص؛ وثالثًا، يقين السيادة — أصبحت سيادة البيانات قضية استراتيجية على مستوى الإدارة العليا (يعتبر 71% من المديرين التنفيذيين الذكاء الاصطناعي السيادي أولوية استراتيجية)، والأجهزة الأمنية المنشورة خاصة التي لا تغادر بياناتها الشبكة الداخلية أبدًا متطلب صارم لعملاء القطاعات المالية والصحية والحكومية. المبدأ الأول للأمن لم يتغير: العتاد المرئي القابل للتحكم الموثوق هو الأساس المادي لكل استراتيجية أمن أعلى منه.
ChangFan Industrial Computing: أساس عتاد الأمن في الحرب السيبرانية بالذكاء الاصطناعي
برامج الأمن في عصر الذكاء الاصطناعي تستحق منصة عتادية تليق بها. توفر شركة Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) منصة عتاد أمن تغطي أجهزة رف 1U/2U وبوابات مكتبية، بمزيج منافذ 1G/2.5G/10G/25G، وتجاوز على مستوى العتاد، ووحدات TPM الموثوقة، وخيارات طاقة احتياطية، بتوافق مع متطلبات نشر منظومات الأمن مفتوحة المصدر الشائعة مثل pfSense وOPNsense وSuricata وWazuh وكذلك البرامج الأمنية التجارية — لتقديم أساس عتادي مستقر بإمداد طويل الأجل لجدران الحماية من الجيل الجديد واكتشاف التسلل وإدارة سلوك الويب وسيناريوهات عزل الأمن الصناعي (حل عتادي كامل؛ دون اشتراكات برامج أمنية).
إذا كانت مؤسستك ترقي دفاعاتها لعصر الذكاء الاصطناعي، فتواصل مع ChangFan للحصول على استشارة اختيار منصة عتاد الأمن بما يناسب متطلباتك من النقل والمنافذ والموثوقية.
الأسئلة الشائعة (FAQ)
س1: هل ما زال بالإمكان التعرف على رسائل التصيّد بالذكاء الاصطناعي؟ ج: بالعين المجردة أصبح الأمر أصعب فأصعب — يحقق التصيّد بالذكاء الاصطناعي معدل نقر يفوق التقليدية 4 مرات ولا يحمل بصمات قوالب؛ والنهج الفعّال هو «ذكاء اصطناعي ضد ذكاء اصطناعي»: استخدام محركات كشف بالذكاء الاصطناعي لتحليل الشذوذ الدلالي والسلوكي، مدعومة بإجراءات التحقق بالقناة الثانية.
س2: كيف نوقف انتحال التزييف العميق للمدير الذي يطلب تحويلات مالية؟ ج: أقوى دفاع إجرائي بلا تكلفة — يجب التحقق من كل تحويل مالي أو تغيير كلمة مرور أو طلب بيانات يبدأ عبر الصوت أو الفيديو من خلال قناة ثانية (رقم هاتف معروف، أو حضوريًا، أو إجراء مكتوب)؛ والكشف التقني للتزييف العميق احتمالي ويجب ألا يكون أساس التفويض أبدًا.
س3: ما حجم سوق الأمن السيبراني في عصر الذكاء الاصطناعي؟ ج: بلغ السوق العالمي للأمن السيبراني بالذكاء الاصطناعي نحو 29.64 مليار دولار في 2025 ومن المتوقع أن يصل إلى 167.77 مليار دولار في 2035؛ وتشمل الدوافع تصاعد تهديدات الذكاء الاصطناعي وشدة الامتثال وندرة الكفاءات الأمنية.
س4: بميزانية محدودة، ما الذي ينبغي للشركات الصغيرة والمتوسطة فعله أولًا؟ ج: بترتيب كفاءة التكلفة — أولًا تثبيت إجراء التحقق بالقناة الثانية (بلا تكلفة)؛ ثم ضبط الذكاء الاصطناعي الخفي (23% من المؤسسات لديها سياسة مقابل 68% تعرضت للاختراق)؛ ثم الترقية إلى جهاز جدار ناري محيطي بكشف بالذكاء الاصطناعي؛ وأخيرًا إضافة IDS/IPS والتدقيق حسب الحاجة.
س5: لماذا ينبغي تشغيل البرامج الأمنية على عتاد مخصص؟ ج: يقين الأداء (يتطلب الكشف في الوقت الفعلي على 10G/25G نقلًا على مستوى العتاد)، وسلاسل توريد قابلة للتدقيق، وامتثال سيادة البيانات (النشر الخاص يبقي البيانات داخل الشبكة الداخلية). العتاد الاستهلاكي العام الذي يشغل أحمال الأمن يفشل في الموثوقية والامتثال معًا.