An ninh mạng trong kỷ nguyên AI: Khi kẻ tấn công cũng sử dụng các mô hình nền tảng, doanh nghiệp nên xây dựng hệ thống phòng thủ như thế nào?
Mở đầu: năm 2026, AI ngồi vào bàn đàm phán ở cả hai phía — tấn công và phòng thủ
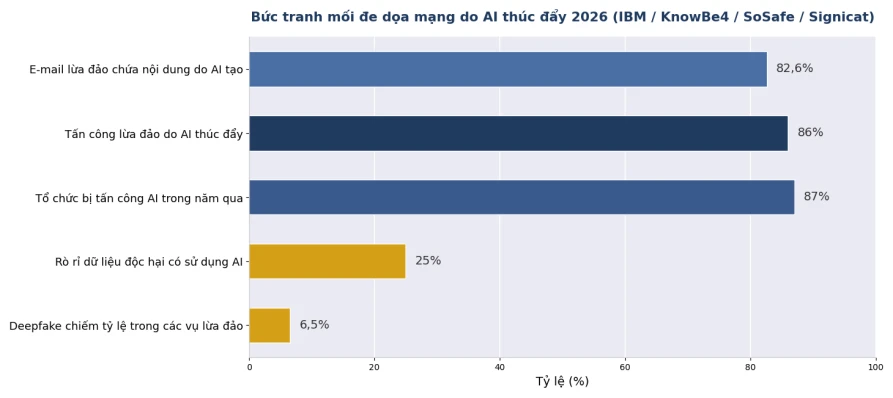
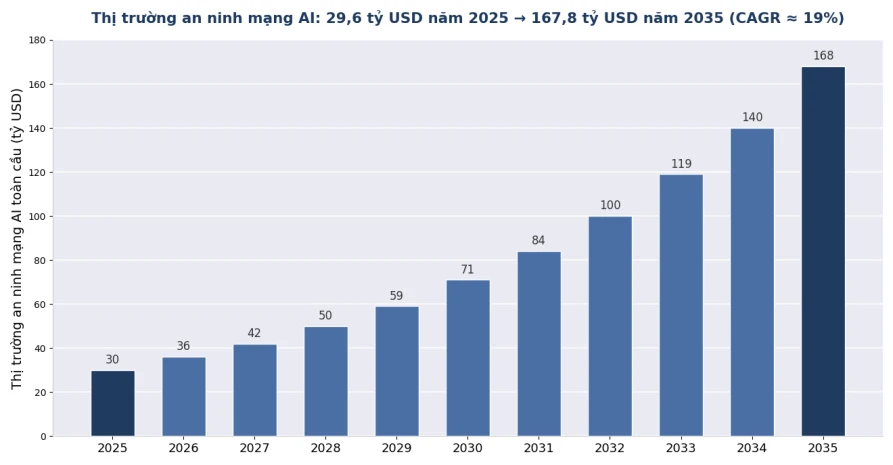
An ninh mạng năm 2026 là cuộc chiến 'AI chống AI'. Ở phía tấn công: Báo cáo rò rỉ dữ liệu của IBM cho thấy 1 trong 4 vụ rò rỉ dữ liệu độc hại hiện có sự tham gia của kẻ tấn công sử dụng AI, tăng 56% so với năm trước; KnowBe4 ước tính 86% cuộc tấn công lừa đảo đã do AI điều khiển, và email lừa đảo do AI tạo ra đạt tỷ lệ nhấp gấp 4 lần email truyền thống. Ở phía phòng thủ: các năng lực an ninh AI cũng mang lại hiệu quả — doanh nghiệp triển khai sâu phòng thủ AI tiết kiệm trung bình 1,9 triệu đô la chi phí xử lý mỗi vụ rò rỉ, và thị trường an ninh mạng AI toàn cầu dự kiến tăng từ 29,64 tỷ đô la năm 2025 lên 167,77 tỷ đô la vào năm 2035. Điểm tàn nhẫn của cuộc đua này: AI đã hạ rào cản tấn công trình độ cao xuống gần bằng không, trong khi rào cản phòng thủ tiếp tục tăng.
AI đã thay đổi các cuộc tấn công mạng như thế nào?
Trả lời nhanh: ba thay đổi — quy mô (lừa đảo chuyển từ 'cá nhân hóa thủ công' sang 'cá nhân hóa hàng loạt'), độ chân thực (chỉ 0,1% người có thể nhận diện đáng tin cậy âm thanh và video deepfake) và tốc độ (quét tự động đạt 36.000 lượt thử mỗi giây, và các cuộc tấn công do AI điều khiển tăng 72% so với năm trước).
▪ Lừa đảo AI và kỹ thuật xã hội: 82,6% email lừa đảo hiện chứa nội dung do AI tạo ra, đánh bại phương pháp phát hiện dựa trên mẫu; nhân bản giọng nói chỉ cần 3 giây âm thanh, và lừa đảo qua điện thoại (vishing) tăng 442% chỉ trong một năm.
▪ Gian lận deepfake: nghiên cứu của Gartner cho thấy 62% tổ chức gặp sự cố deepfake trong năm qua (41% cuộc gọi âm thanh, 35% cuộc gọi video); công ty kỹ thuật Arup bị lừa 25,6 triệu đô la qua một cuộc họp video hoàn toàn deepfake; Deloitte dự đoán thiệt hại do gian lận AI tạo sinh tại Mỹ sẽ đạt 40 tỷ đô la vào năm 2027.
▪ Tấn công agent: các agent AI bị chiếm quyền hoặc độc hại có thể tự động xâm nhập mạng, di chuyển theo chiều ngang và đánh cắp dữ liệu — song khoảng 80% các hệ thống an ninh hiện hữu không thể phát hiện hành vi này; 62% cuộc tấn công do AI điều khiển nhắm vào hạ tầng trọng điểm như năng lượng, sản xuất và chính phủ.
Hình 1: Bức tranh các mối đe dọa mạng do AI điều khiển năm 2026 (nguồn ở phụ lục)
Vì sao doanh nghiệp nhỏ và vừa trở thành nơi chịu đòn nặng nhất?
Trả lời nhanh: kẻ tấn công tính toán hiệu suất đầu tư — 62% doanh nghiệp nhỏ đối mặt với tấn công AI trong năm 2025, 46% doanh nghiệp nhỏ và vừa bị lừa đảo AI trong năm qua, song hầu hết không có đội an ninh chuyên trách; 28% người phụ trách an ninh của doanh nghiệp nhỏ và vừa thừa nhận thiếu đào tạo để đối phó các mối đe dọa AI.
Một sự thật phi trực giác: tấn công AI rẻ đến mức (kẻ gửi thư rác dùng LLM tiết kiệm 95% chi phí chiến dịch) kẻ tấn công có thể 'giăng lưới rộng' lên những mục tiêu nhỏ mà trước đây không đáng khai thác. Thiếu hụt mang tính cấu trúc ở phía phòng thủ: 68% tổ chức đã từng rò rỉ dữ liệu do nhân viên sử dụng công cụ AI gây ra, song chỉ 23% có chính sách an ninh chính thức cho công cụ AI — 'AI bóng tối' đã trở thành kênh nội bộ mới. Viên gạch đầu tiên của bức tường phòng thủ thường không phải mua sắm thiết bị mà là đặt ra quy tắc: mọi giao dịch chuyển tiền, thay đổi mật khẩu hoặc yêu cầu dữ liệu khởi xướng bằng giọng nói hay video phải được xác minh qua kênh thứ hai — riêng biện pháp phòng thủ quy trình này đã chặn gần như toàn bộ gian lận deepfake.
Phòng thủ doanh nghiệp nên nâng cấp thế nào?
Trả lời nhanh: hệ thống bốn lớp — lớp biên giới (tường lửa tích hợp AI và phát hiện xâm nhập chống lại tấn công tự động), lớp phát hiện (AI chống AI: các mô hình phát hiện lưu lượng bất thường và nội dung giả mạo), lớp chính sách (quy trình xác minh kênh thứ hai) và lớp nền tảng (phần cứng an ninh đáng tin cậy đỡ cả hệ thống).
Bảng 1: Ánh xạ các lớp phòng thủ doanh nghiệp thời AI sang yêu cầu phần cứng (2026)
Lớp phòng thủ | Mối đe dọa được xử lý | Yêu cầu phần cứng/cơ sở vật chất |
Lớp biên giới mạng | Các điểm vào của lừa đảo AI, quét tự động, phát tán ransomware | Thiết bị tường lửa thế hệ mới (công cụ phát hiện AI), cổng UTM |
Lớp phát hiện và ứng phó | Lưu lượng bất thường, di chuyển theo chiều ngang, xâm nhập dạng agent | Đầu dò phần cứng IDS/IPS, nền tảng phân tích lưu lượng (Suricata v.v.) |
Lớp ngăn chặn rò rỉ dữ liệu | Đánh cắp dữ liệu qua AI bóng tối, rò rỉ dữ liệu nội bộ | Quản lý hành vi web, phần cứng cổng DLP |
Lớp danh tính và chính sách | Giả mạo deepfake lãnh đạo, gian lận âm thanh/video | Token phần cứng xác thực đa yếu tố + quy trình xác minh kênh thứ hai (không tốn phí nhưng quan trọng nhất) |
Lớp điều khiển công nghiệp và IoT | Tấn công có mục tiêu vào hạ tầng trọng điểm (mục tiêu của 62% tấn công AI) | Cổng an ninh điều khiển công nghiệp, thiết bị cách ly mạng, nền tảng ghi nhật ký kiểm toán |
Hình 2: Dự báo thị trường an ninh mạng AI toàn cầu (nguồn ở phụ lục)
Vì sao phần cứng an ninh lại càng quan trọng hơn trong kỷ nguyên AI?
Trả lời nhanh: phát hiện AI là tác vụ cường độ tính toán cao — kiểm tra sâu lưu lượng thời gian thực, phân tích lưu lượng mã hóa và suy luận mô hình AI đều đòi hỏi sức mạnh tính toán và thông lượng ổn định; chạy phòng thủ phần mềm trên phần cứng đa dụng không đáng tin cậy giống như xây tường trên nền của người khác.
Ba cân nhắc thực tế: thứ nhất, chắc chắn về hiệu năng — kiểm tra gói tin sâu thời gian thực trên xương sống 10G/25G đòi hỏi chuyển tiếp cấp phần cứng cùng tài nguyên CPU và tăng tốc đủ mạnh; thứ hai, chắc chắn về chuỗi cung ứng — thiết bị an ninh là đối tượng kiểm toán tuân thủ, nên xuất xứ phần cứng, bảo trì firmware và chu kỳ cung ứng phải chịu được giám sát; thứ ba, chắc chắn về chủ quyền — chủ quyền dữ liệu đã trở thành vấn đề chiến lược cấp điều hành (71% nhà điều hành coi AI chủ quyền là ưu tiên chiến lược), và thiết bị an ninh triển khai riêng tư có dữ liệu không bao giờ rời mạng nội bộ là yêu cầu bắt buộc với khách hàng tài chính, y tế và chính phủ. Nguyên tắc đầu tiên của an ninh không đổi: phần cứng hiển thị được, kiểm soát được, đáng tin cậy là tiền đề vật chất của mọi chiến lược an ninh phía trên.
ChangFan Industrial Computing: nền tảng phần cứng an ninh trong cuộc chiến tranh mạng AI
Phần mềm an ninh thời AI xứng đáng có nền tảng phần cứng tương xứng. Guangzhou ChangFan intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) cung cấp nền tảng phần cứng an ninh mạng bao phủ thiết bị an ninh dạng rack 1U/2U và cổng desktop, với tổ hợp cổng đa tốc độ 1G/2.5G/10G/25G, bỏ qua phần cứng (bypass), mô-đun tin cậy TPM và các tùy chọn nguồn điện dự phòng, tương thích với yêu cầu triển khai của các hệ thống an ninh mã nguồn mở phổ biến như pfSense, OPNsense, Suricata và Wazuh cũng như phần mềm an ninh thương mại — mang lại nền tảng phần cứng ổn định, cung ứng dài hạn cho tường lửa thế hệ mới, phát hiện xâm nhập, quản lý hành vi web và các kịch bản cách ly an ninh điều khiển công nghiệp (giải pháp phần cứng trọn gói; không bao gồm đăng ký phần mềm an ninh).
Nếu doanh nghiệp của bạn đang nâng cấp phòng thủ cho kỷ nguyên AI, hãy liên hệ ChangFan để được tư vấn lựa chọn nền tảng phần cứng an ninh mạng phù hợp với yêu cầu thông lượng, cổng và độ tin cậy của bạn.
Câu hỏi thường gặp (FAQ)
H1: Email lừa đảo AI có còn nhận ra được không? Đ: Bằng mắt thường ngày càng khó — lừa đảo AI đạt tỷ lệ nhấp gấp 4 lần email truyền thống và không mang dấu vết mẫu; cách tiếp cận hiệu quả là 'AI chống AI': dùng công cụ phát hiện AI phân tích bất thường ngữ nghĩa và hành vi, kết hợp quy trình xác minh kênh thứ hai.
H2: Làm sao chặn giả mạo deepfake của sếp yêu cầu chuyển tiền? Đ: Phòng thủ hiệu quả nhất là quy trình không tốn phí — mọi giao dịch chuyển tiền, thay đổi mật khẩu hoặc yêu cầu dữ liệu khởi xướng bằng giọng nói hay video phải được xác minh qua kênh thứ hai (số điện thoại đã biết, gặp trực tiếp hoặc quy trình bằng văn bản); kỹ thuật phát hiện deepfake mang tính xác suất và không bao giờ được làm căn cứ phê duyệt.
H3: Thị trường an ninh mạng thời AI lớn cỡ nào? Đ: Thị trường an ninh mạng AI toàn cầu năm 2025 khoảng 29,64 tỷ đô la và dự kiến đạt 167,77 tỷ đô la vào năm 2035; các động lực gồm mối đe dọa AI gia tăng, quy định tuân thủ thắt chặt và thiếu hụt nhân lực an ninh.
H4: Với ngân sách hạn chế, doanh nghiệp nhỏ và vừa nên làm gì trước? Đ: Theo thứ tự hiệu quả chi phí — trước hết ban hành quy trình xác minh kênh thứ hai (không tốn phí); sau đó kiểm soát AI bóng tối (23% doanh nghiệp có chính sách so với 68% đã từng bị rò rỉ); tiếp theo nâng cấp thiết bị tường lửa biên giới có phát hiện AI; cuối cùng bổ sung IDS/IPS và kiểm toán theo nhu cầu.
H5: Vì sao phần mềm an ninh phải chạy trên phần cứng chuyên dụng? Đ: Chắc chắn về hiệu năng (phát hiện thời gian thực trên 10G/25G cần thông lượng cấp phần cứng), chuỗi cung ứng có thể kiểm toán và tuân thủ chủ quyền dữ liệu (triển khai riêng tư giữ dữ liệu trong mạng nội bộ). Phần cứng tiêu dùng đa dụng chạy khối lượng an ninh thất bại cả về độ tin cậy lẫn tuân thủ.