امنیت سایبری در عصر هوش مصنوعی: هنگامی که مهاجمان نیز از مدلهای بنیادین استفاده میکنند، سازمانها چگونه باید دفاع خود را شکل دهند؟
مقدمه: در 2026 هوش مصنوعی روی میز هر دو سمت نشسته — حمله و دفاع
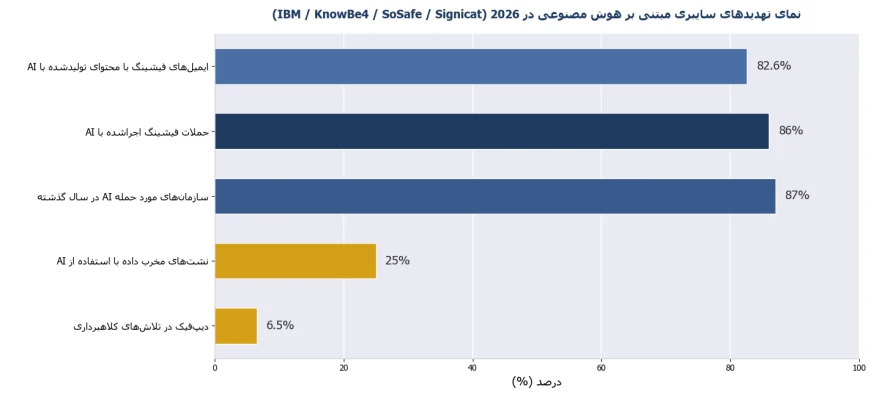
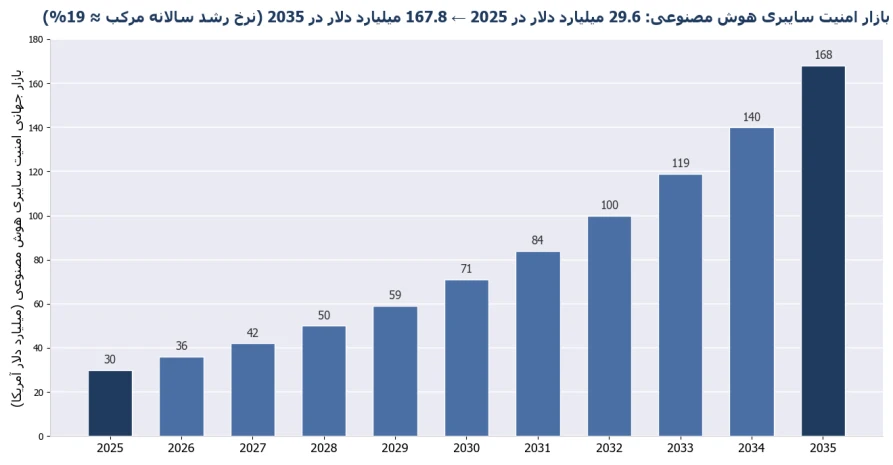
امنیت سایبری در 2026 جنگی است از جنس «هوش مصنوعی در برابر هوش مصنوعی». در سمت حمله: گزارش نشت داده IBM نشان میدهد که 1 از هر 4 نشت داده مخرب اکنون مهاجمانی را در بر میگیرد که از هوش مصنوعی استفاده میکنند، با رشد سالانه 56%؛ KnowBe4 برآورد میکند که 86% از حملات فیشینگ در حال حاضر با هوش مصنوعی هدایت میشوند و ایمیلهای فیشینگ تولیدشده با هوش مصنوعی 4 برابر نرخ کلیک بیشتری نسبت به ایمیلهای سنتی دارند. در سمت دفاع: قابلیتهای امنیتی هوش مصنوعی نیز بازده دارند — سازمانهایی با دفاع عمیق هوش مصنوعی بهطور میانگین 1.9 میلیون دلار از هزینههای مدیریت هر نشت صرفهجویی میکنند و انتظار میرود بازار جهانی امنیت سایبری هوش مصنوعی از 29.64 میلیارد دلار در 2025 به 167.77 میلیارد دلار در 2035 رشد کند. نکته تلخ این رقابت: هوش مصنوعی آستانه حملات سطح بالا را تقریباً به صفر رسانده، در حالی که آستانه دفاع همچنان بالا میرود.
هوش مصنوعی چگونه حملات سایبری را تغییر داد؟
پاسخ کوتاه: سه تغییر — مقیاس (فیشینگ از «شخصیسازی دستی» به «شخصیسازی انبوه» رسیده)، واقعگرایی (فقط 0.1% از مردم میتوانند صدا و ویدیوی جعل عمیق را بهطور قابلاعتماد تشخیص دهند) و سرعت (پویش خودکار به 36,000 تلاش در ثانیه میرسد و حملات مبتنی بر هوش مصنوعی با رشد سالانه 72% افزایش یافتهاند).
▪ فیشینگ هوش مصنوعی و مهندسی اجتماعی: اکنون 82.6% از ایمیلهای فیشینگ حاوی محتوای تولیدشده با هوش مصنوعی هستند که تشخیص مبتنی بر الگو را شکست میدهد؛ برای شبیهسازی صدا فقط به 3 ثانیه ضبط نیاز است و فیشینگ صوتی (vishing) تنها در یک سال 442% رشد کرد.
▪ کلاهبرداری جعل عمیق: پژوهش Gartner نشان میدهد که 62% از سازمانها در سال گذشته با حادثه جعل عمیق مواجه شدند (41% تماس صوتی، 35% تماس ویدیویی)؛ شرکت مهندسی Arup از طریق یک ویدیوکنفرانس کاملاً جعل عمیق 25.6 میلیون دلار فریب خورد؛ Deloitte پیشبینی میکند که خسارت کلاهبرداری هوش مصنوعی مولد در آمریکا تا 2027 به 40 میلیارد دلار برسد.
▪ حملات عاملها: عاملهای هوش مصنوعی ربودهشده یا مخرب میتوانند بهطور خودکار به شبکهها نفوذ کنند، بهصورت جانبی حرکت کنند و دادهها را خارج سازند — با این حال حدود 80% از پشتههای امنیتی موجود چنین رفتاری را نمیتوانند تشخیص دهند؛ 62% از حملات هوش مصنوعی زیرساختهای حیاتی مانند انرژی، تولید و دولت را هدف میگیرند.
شکل 1: چشمانداز تهدیدهای سایبری هوش مصنوعیمحور در 2026 (منابع در پیوست)
چرا کسبوکارهای کوچک و متوسط بیشترین آسیب را دیدهاند؟
پاسخ کوتاه: مهاجمان بازده سرمایهگذاری را محاسبه میکنند — 62% از کسبوکارهای کوچک در 2025 با حملات هوش مصنوعی مواجه شدند، 46% از کسبوکارهای کوچک و متوسط در سال گذشته قربانی فیشینگ هوش مصنوعی شدند، اما اکثر آنها تیم امنیتی اختصاصی ندارند؛ 28% از مسئولان امنیتی کسبوکارهای کوچک و متوسط اعتراف میکنند آموزش لازم برای مقابله با تهدیدهای هوش مصنوعی را ندارند.
یک واقعیت غیرشهودی: حملات هوش مصنوعی آنقدر ارزان هستند (ارسالکنندگان هرزنامه که از مدلهای زبانی بزرگ استفاده میکنند 95% از هزینه کمپین را صرفهجویی میکنند) که مهاجمان میتوانند «تورهای پهن» بر سر اهداف کوچکی بیندازند که قبلاً اصلاً به چشم نمیآمدند. کمبود ساختاری در سمت دفاع: 68% از سازمانها از قبل دچار نشت داده ناشی از کارکنانی شدهاند که از ابزارهای هوش مصنوعی استفاده میکنند، اما فقط 23% سیاست رسمی امنیتی برای ابزارهای هوش مصنوعی دارند — «هوش مصنوعی سایه» کانال داخلی جدید شده است. اولین آجر دیوار دفاع معمولاً خرید تجهیزات نیست بلکه وضع قوانین است: هر انتقال وجه، تغییر رمز عبور یا درخواست دادهای که از طریق صدا یا ویدیو آغاز میشود باید از کانال دوم تأیید شود — همین یک دفاع رویهای تقریباً تمام کلاهبرداریهای جعل عمیق را مسدود میکند.
دفاع سازمانی چگونه باید ارتقا یابد؟
پاسخ کوتاه: سامانهای چهارلایه — لایه مرزی (فایروالهای مجهز به هوش مصنوعی و تشخیص نفوذ در برابر حملات خودکار مقاومت میکنند)، لایه تشخیص (هوش مصنوعی در برابر هوش مصنوعی: مدلهایی که ترافیک غیرعادی و محتوای جعلی را شناسایی میکنند)، لایه سیاستها (رویههای تأیید از کانال دوم) و لایه پایه (سختافزار امنیتی قابلاعتمادی که همه اینها را تحمل میکند).
جدول 1: نگاشت لایههای دفاع سازمانی عصر هوش مصنوعی به نیازهای سختافزاری (2026)
لایه دفاعی | تهدیدهای پوششدادهشده | نیازهای سختافزاری/زیرساختی |
لایه مرز شبکه | ورودیهای فیشینگ هوش مصنوعی، پویش خودکار، تحویل باجافزار | دستگاه فایروال نسل بعد (موتور تشخیص هوش مصنوعی)، دروازه UTM |
لایه تشخیص و پاسخ | ترافیک غیرعادی، حرکت جانبی، نفوذ عاملمحور | پروبهای سختافزاری IDS/IPS، پلتفرم تحلیل ترافیک (Suricata و غیره) |
لایه جلوگیری از نشت داده | خارجسازی داده از طریق هوش مصنوعی سایه، نشتهای داخلی | مدیریت رفتار وب، سختافزار دروازه DLP |
لایه هویت و سیاستها | جعل عمیق مدیران، کلاهبرداری صوتی/تصویری | توکنهای سختافزاری احراز هویت چندعاملی + رویههای تأیید کانال دوم (بدون هزینه اما حیاتیترین) |
لایه کنترل صنعتی و اینترنت اشیا | حملات هدفمند به زیرساختهای حیاتی (هدف 62% از حملات هوش مصنوعی) | دروازههای امنیتی کنترل صنعتی، دستگاههای ایزولهسازی شبکه، پلتفرم ممیزی لاگ |
شکل 2: پیشبینی بازار جهانی امنیت سایبری هوش مصنوعی (منابع در پیوست)
چرا سختافزار امنیتی در عصر هوش مصنوعی اهمیت بیشتری یافته است؟
پاسخ کوتاه: تشخیص هوش مصنوعی وظیفهای پردازشبر است — بازرسی عمیق ترافیک در زمان واقعی، تحلیل ترافیک رمزنگاریشده و استنتاج مدلهای هوش مصنوعی همه به توان پردازشی و گذردهی پایدار نیاز دارند؛ اجرای دفاع نرمافزاری روی سختافزار عمومی غیرقابلاعتماد مانند ساختن دیوار روی بنای دیگری است.
سه ملاحظه عملی: نخست، اطمینان از عملکرد — بازرسی عمیق بستهها در زمان واقعی روی ستونهای فقرات 10G/25G به هدایت در سطح سختافزار بهعلاوه منابع کافی پردازنده و شتابدهنده نیاز دارد؛ دوم، اطمینان از زنجیره تأمین — دستگاههای امنیتی موضوع ممیزیهای انطباق هستند، بنابراین منشأ سختافزار، نگهداری میانافزار و چرخههای تأمین باید در برابر بررسی دوام بیاورند؛ سوم، اطمینان از حاکمیت — حاکمیت داده به مسئلهای راهبردی در سطح مدیران ارشد تبدیل شده (71% از مدیران هوش مصنوعی حاکم را اولویت راهبردی میدانند) و دستگاههای امنیتی مستقر خصوصی که داده هرگز شبکه داخلی را ترک نمیکند برای مشتریان مالی، درمانی و دولتی ضروری است. اصل اول امنیت تغییر نکرده: سختافزار قابلمشاهده، قابلکنترل و قابلاعتماد، مبنای فیزیکی هر راهبرد امنیتی در بالای آن است.
ChangFan Industrial Computing: بنیان سختافزاری امنیت در جنگ سایبری هوش مصنوعی
نرمافزار امنیتی عصر هوش مصنوعی شایسته پلتفرم سختافزاری متناسب است. شرکت Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) پلتفرم سختافزاری امنیتی ارائه میدهد که دستگاههای رک 1U/2U و دروازههای رومیزی را با ترکیب پورتهای 1G/2.5G/10G/25G، حالت عبور سختافزاری، ماژولهای اطمینان TPM و گزینههای منبع تغذیه زائد پوشش میدهد و با نیازهای استقرار پشتههای امنیتی متنباز رایج مانند pfSense، OPNsense، Suricata و Wazuh و همچنین نرمافزارهای تجاری امنیتی سازگار است — تا بنیان سختافزاری پایدار با تأمین بلندمدت برای فایروال نسل بعد، تشخیص نفوذ، مدیریت رفتار وب و سناریوهای ایزولهسازی امنیتی کنترل صنعتی فراهم شود (راهحل کامل سختافزاری؛ بدون اشتراک نرمافزار امنیتی).
اگر سازمان شما در حال ارتقای دفاع برای عصر هوش مصنوعی است، برای مشاوره انتخاب پلتفرم سختافزاری امنیتی متناسب با نیازهای گذردهی، پورت و قابلیت اطمینان خود با ChangFan تماس بگیرید.
پرسشهای متداول (FAQ)
پ1: آیا هنوز میتوان ایمیلهای فیشینگ هوش مصنوعی را تشخیص داد؟ ج: با چشم غیرمسلح هر روز سختتر میشود — فیشینگ هوش مصنوعی 4 برابر نرخ کلیک بیشتری از ایمیلهای سنتی دارد و امضای الگو ندارد؛ روش مؤثر «هوش مصنوعی در برابر هوش مصنوعی» است: استفاده از موتورهای تشخیص هوش مصنوعی برای تحلیل ناهنجاریهای معنایی و رفتاری، همراه با رویههای تأیید کانال دوم.
پ2: چگونه جعل عمیق مدیر که درخواست انتقال وجه میکند را متوقف کنیم؟ ج: مؤثرترین دفاع، دفاع رویهای بدون هزینه است — هر انتقال وجه، تغییر رمز عبور یا درخواست دادهای که از طریق صدا یا ویدیو آغاز میشود باید از کانال دوم (شماره تلفن شناختهشده، حضوری یا فرایند کتبی) تأیید شود؛ تشخیص فنی جعل عمیق احتمالی است و هرگز نباید مبنای مجوز قرار گیرد.
پ3: بازار امنیت سایبری در عصر هوش مصنوعی چقدر بزرگ است؟ ج: بازار جهانی امنیت سایبری هوش مصنوعی در 2025 حدود 29.64 میلیارد دلار بود و انتظار میرود تا 2035 به 167.77 میلیارد دلار برسد؛ محرکها شامل افزایش تهدیدهای هوش مصنوعی، سختگیرتر شدن انطباق و کمبود نیروی متخصص امنیت است.
پ4: با بودجه محدود، کسبوکار کوچک و متوسط اول چه کند؟ ج: به ترتیب بازده هزینه — نخست استقرار رویه تأیید کانال دوم (بدون هزینه)؛ سپس مدیریت هوش مصنوعی سایه (23% از سازمانها سیاست دارند در برابر 68% که قبلاً نشت داده داشتهاند)؛ سپس ارتقا به دستگاه فایروال مرزی با تشخیص هوش مصنوعی؛ و در نهایت افزودن IDS/IPS و حسابرسی بر اساس نیاز.
پ5: چرا نرمافزار امنیتی باید روی سختافزار اختصاصی اجرا شود؟ ج: اطمینان عملکرد (تشخیص زمان واقعی روی 10G/25G به گذردهی در سطح سختافزار نیاز دارد)، زنجیرههای تأمین قابلممیزی و انطباق حاکمیت داده (استقرار خصوصی داده را درون شبکه داخلی نگه میدارد). سختافزار مصرفی عمومی که بارهای امنیتی را اجرا میکند هم در قابلیت اطمینان و هم در انطباق ناموفق است.