Cybersécurité à l’ère de l’IA : lorsque les attaquants utilisent eux aussi des modèles de fondation, comment les entreprises doivent-elles concevoir leurs défenses ?
Introduction : en 2026, l'IA est à la table de l'attaque comme de la défense
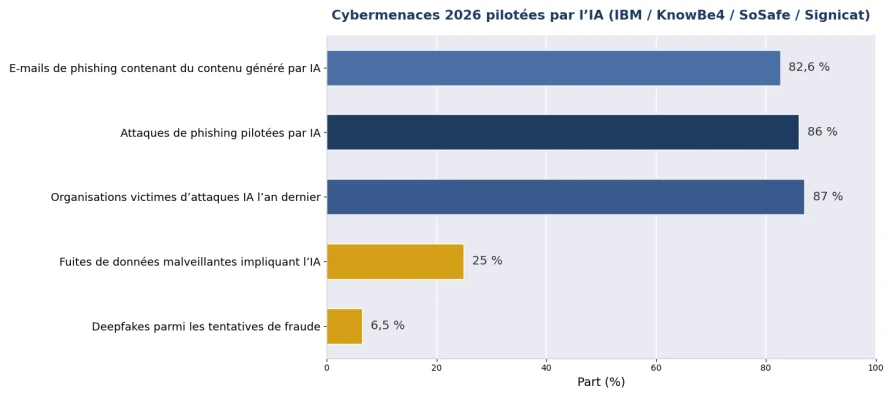
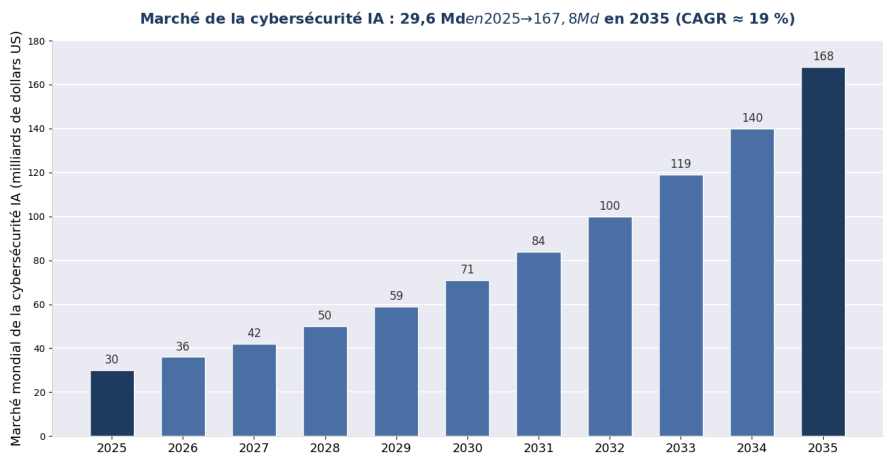
La cybersécurité de 2026 est une guerre « IA contre IA ». Côté attaque : le rapport sur les fuites de données d'IBM montre qu'une fuite de données malveillante sur 4 implique désormais une utilisation de l'IA par l'attaquant, soit +56 % sur un an ; KnowBe4 estime que 86 % des attaques de phishing sont déjà pilotées par l'IA, et les e-mails de phishing générés par IA obtiennent un taux de clic 4 fois supérieur à celui des e-mails classiques. Côté défense : les capacités de sécurité IA rapportent aussi — les entreprises ayant déployé en profondeur des défenses IA économisent en moyenne 1,9 million de dollars de traitement par fuite, et le marché mondial de la cybersécurité IA devrait passer de 29,64 milliards de dollars en 2025 à 167,77 milliards en 2035. La part cruelle du jeu : l'IA a fait chuter à presque zéro la barrière des attaques de haut niveau, tandis que la barrière de la défense continue de s'élever.
Qu'a changé l'IA dans les cyberattaques ?
Réponse rapide : trois changements — l'échelle (le phishing est passé de la « personnalisation artisanale » à la « personnalisation produite en masse »), le réalisme (seulement 0,1 % des personnes arrivent à identifier de façon fiable les deepfakes audio et vidéo) et la vitesse (le balayage automatisé atteint 36 000 tentatives par seconde, et les attaques pilotées par IA progressent de 72 % sur un an).
▪ Phishing IA et ingénierie sociale : 82,6 % des e-mails de phishing contiennent désormais du contenu généré par IA, ce qui neutralise la détection par modèles ; le clonage vocal ne demande que 3 secondes d'audio, et la fraude par hameçonnage vocal (vishing) a progressé de 442 % en un an.
▪ Fraude par deepfake : l'étude Gartner montre que 62 % des organisations ont connu un incident de deepfake l'an dernier (41 % d'appels audio, 35 % d'appels vidéo) ; l'entreprise d'ingénierie Arup a été délestée de 25,6 millions de dollars lors d'une visioconférence entièrement truquée ; Deloitte prédit que les pertes américaines de fraude à l'IA générative atteindront 40 milliards de dollars d'ici 2027.
▪ Attaques agentiques : des agents IA détournés ou malveillants peuvent s'infiltrer, se déplacer latéralement et exfiltrer des données de manière autonome — alors qu'environ 80 % des piles de sécurité existantes ne peuvent pas détecter ces comportements ; 62 % des attaques pilotées par IA ciblent les infrastructures critiques comme l'énergie, la manufacture et les administrations.
Figure 1 : panorama des cybermenaces pilotées par l'IA en 2026 (sources de données en annexe)
Pourquoi les PME sont-elles devenues la zone la plus touchée ?
Réponse rapide : les attaquants raisonnent en retour sur investissement — 62 % des petites entreprises ont subi des attaques pilotées par l'IA en 2025, 46 % des PME ont été touchées par le phishing IA au cours de la dernière année, mais la plupart n'ont pas d'équipe de sécurité dédiée ; 28 % des responsables sécurité des PME reconnaissent ne pas avoir été formés aux menaces IA.
Un fait contre-intuitif : les attaques IA coûtent si peu cher (les spammeurs économisent 95 % des coûts de campagne grâce aux LLM) que les attaquants peuvent « pêcher au large » sur de petites cibles qui ne valaient jamais la peine d'être attaquées. Le défaut structurel côté défense : 68 % des organisations ont déjà subi des fuites de données causées par des employés utilisant des outils IA, mais seulement 23 % disposent d'une politique de sécurité formelle pour les outils IA — l'« IA fantôme » est devenue le nouveau canal de l'initié. La première brique de la ligne de défense n'est généralement pas l'achat d'équipement mais l'établissement de règles : tout transfert, changement de mot de passe ou demande de données lancé par voix ou vidéo doit être vérifié par un canal secondaire — cette seule barrière procédurale bloque presque toutes les fraudes par deepfake.
Comment faire évoluer la ligne de défense de l'entreprise ?
Réponse rapide : un système en quatre couches — la couche périphérie (pare-feu et détection d'intrusion augmentés par l'IA pour tenir face aux attaques automatisées), la couche détection (IA contre IA : des modèles qui repèrent le trafic anormal et les contenus falsifiés), la couche procédures (vérification par canal secondaire), et la couche socle (le matériel de sécurité fiable qui porte le tout).
Tableau 1 : correspondance entre couches de défense et besoins matériels à l'ère de l'IA (2026)
Couche de défense | Menaces traitées | Besoins en matériel / infrastructures |
Couche périphérie réseau | Entrées de phishing IA, balayage automatisé, livraison de rançongiciels | Pare-feu de nouvelle génération complet (moteur de détection IA), passerelle UTM |
Couche détection et réponse | Trafic anormal, mouvement latéral, infiltration agentique | Sondes matérielles IDS/IPS, plateforme d'analyse de trafic (Suricata, etc.) |
Couche prévention des fuites | Exfiltration de données par IA fantôme, fuites internes | Gestion du comportement web, matériel de passerelle DLP |
Couche identité et procédures | Usurpation d'executifs par deepfake, fraude vocale/vidéo | Jetons matériels d'authentification multifacteur + procédures de vérification par canal secondaire (coût nul mais le plus critique) |
Couche industriel et IoT | Attaques ciblant les infrastructures critiques (cibles de 62 % des attaques IA) | Passerelles de sécurité pour systèmes industriels, dispositifs d'isolation réseau, plateforme de journaux d'audit |
Figure 2 : prévisions du marché mondial de la cybersécurité IA (sources de données en annexe)
Pourquoi le matériel de sécurité compte-t-il encore plus à l'ère de l'IA ?
Réponse rapide : la détection par IA est une tâche gourmande en calcul — inspection profonde du trafic en temps réel, analyse du trafic chiffré et inférence de modèles IA exigent une puissance et un débit stables ; faire tourner des défenses logicielles sur du matériel générique peu fiable, c'est bâtir son mur sur les fondations de quelqu'un d'autre.
Trois considérations pratiques : premièrement, la certitude de performance — l'inspection profonde de paquets en temps réel sur des dorsales 10G/25G exige un transfert au niveau matériel et des ressources CPU/accélération suffisantes ; deuxièmement, la certitude de la chaîne d'approvisionnement — les équipements de sécurité sont des objets d'audit de conformité, et l'origine du matériel, la maintenance du micrologiciel et les cycles de livraison doivent résister au regard ; troisièmement, la certitude de souveraineté — la souveraineté des données est devenue un enjeu stratégique de niveau exécutif (71 % des dirigeants considèrent l'IA souveraine comme une priorité stratégique), et le déploiement privé avec des données qui ne quittent jamais l'intranet est une exigence stricte pour les clients de la finance, de la santé et des administrations. Le premier principe de la sécurité n'a pas changé : un matériel visible, contrôlable et fiable est le prérequis physique de toute stratégie de sécurité des couches supérieures.
ChangFan Industrial Computing : le socle matériel de cybersécurité dans la cyber-guerre de l'IA
Les logiciels de sécurité de l'ère IA méritent une plateforme matérielle à leur hauteur. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) propose une plateforme matérielle de cybersécurité couvrant des appliances de sécurité en rack 1U/2U et des passerelles de bureau, avec des combinaisons de ports multi-débits 1G/2.5G/10G/25G, un bypass matériel, des modules TPM de confiance et des options d'alimentation redondante, compatibles avec les exigences de déploiement des piles de sécurité open source majeures telles que pfSense, OPNsense, Suricata et Wazuh ainsi que des logiciels de sécurité commerciaux — livrant un socle matériel stable et à long cycle d'approvisionnement pour les scénarios de pare-feu nouvelle génération, de détection d'intrusion, de gestion du comportement web et d'isolation de sécurité des systèmes industriels (solution matérielle complète ; sans abonnement logiciel de sécurité).
Si votre entreprise fait évoluer sa ligne de défense à l'ère de l'IA, contactez ChangFan pour obtenir des conseils de sélection de plateforme matérielle de cybersécurité adaptés à vos besoins de débit, de ports et de fiabilité.
Questions fréquentes (FAQ)
Q1 : Peut-on encore reconnaître les e-mails de phishing IA ? R : À l'œil nu, c'est de plus en plus difficile — le phishing IA atteint 4 fois le taux de clic des e-mails classiques et ne porte aucune signature de modèle ; l'approche efficace est « IA contre IA » : utiliser des moteurs de détection IA pour analyser les anomalies sémantiques et comportementales, adossés aux procédures de vérification par canal secondaire.
Q2 : Comment empêcher le deepfake du patron qui demande un virement ? R : La défense la plus efficace est une barrière procédurale à coût nul — tout virement, changement de mot de passe ou demande de données lancé par voix ou vidéo doit être vérifié par un canal secondaire (numéro connu, en personne ou processus écrit) ; la détection technique des deepfakes est probabiliste et ne doit jamais servir de base d'autorisation.
Q3 : Quelle est la taille du marché de la cybersécurité à l'ère de l'IA ? R : Le marché mondial de la cybersécurité IA s'élevait à environ 29,64 milliards de dollars en 2025 et devrait atteindre 167,77 milliards en 2035 ; les moteurs incluent l'explosion des menaces IA, le durcissement de la conformité et le déficit de talents en sécurité.
Q4 : Avec un budget limité, que faire en premier pour une PME ? R : Par ordre de rapport coût-efficacité — d'abord instaurer la procédure de vérification par canal secondaire (coût nul) ; ensuite encadrer l'IA fantôme (23 % d'entreprises ont une politique contre 68 % déjà victimes de fuites) ; puis passer à un pare-feu périphérique complet doté de détection IA ; enfin ajouter IDS/IPS et l'audit selon les besoins.
Q5 : Pourquoi les logiciels de sécurité doivent-ils tourner sur du matériel dédié ? R : La certitude de performance (la détection temps réel 10G/25G exige un débit au niveau matériel), la chaîne d'approvisionnement auditable et la conformité de souveraineté des données (déploiement privé, données sans sortie d'intranet). Le matériel grand public générique qui fait tourner la sécurité échoue à la fois sur la fiabilité et la conformité.