Keselamatan Siber dalam Era AI: Apabila Penyerang Turut Menggunakan Model Asas, Bagaimanakah Perusahaan Harus Membina Pertahanan Mereka?
Pendahuluan: pada 2026, AI Duduk di Meja di Kedua-dua Belah Pihak — Serangan dan Pertahanan
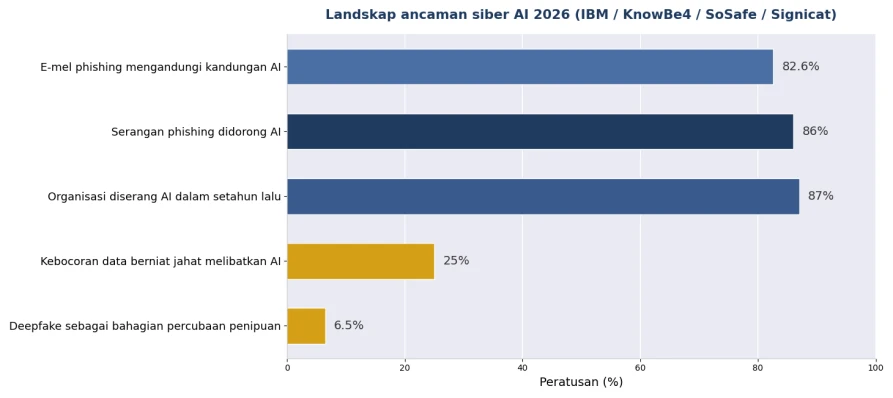
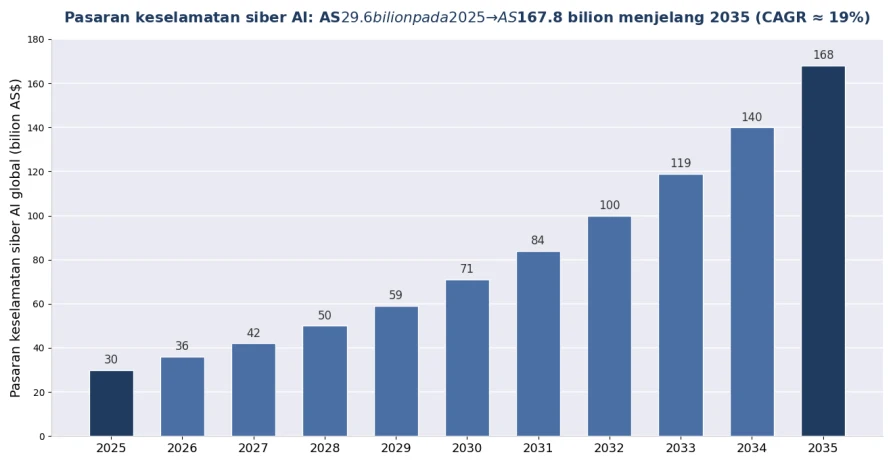
Keselamatan siber pada 2026 adalah peperangan 'AI menentang AI'. Di pihak serangan: Laporan Data Breach IBM menunjukkan 1 daripada 4 kebocoran data berniat jahat kini melibatkan penyerang yang menggunakan AI, meningkat 56% setahun; KnowBe4 menganggarkan 86% serangan phishing sudah didorong AI, dan e-mel phishing yang dijana AI mendapat kadar klik 4 kali ganda berbanding e-mel tradisional. Di pihak pertahanan: keupayaan keselamatan AI juga berbaloi — syarikat dengan pertahanan AI yang dilaksanakan secara mendalam menjimatkan kos pengendalian purata 1.9 juta dolar bagi setiap kebocoran, dan pasaran keselamatan siber AI global dijangka tumbuh daripada 29.64 bilion dolar pada 2025 kepada 167.77 bilion dolar pada 2035. Yang kejam dalam persaingan ini: AI telah merendahkan ambang serangan tahap tinggi hampir kepada sifar, manakala ambang pertahanan terus meningkat.
Bagaimana AI Mengubah Serangan Siber?
Jawapan ringkas: tiga perubahan — skala (phishing beralih daripada 'penyesuaian buatan tangan' kepada 'penyesuaian peribadi secara besar-besaran'), realisme (hanya 0.1% manusia dapat mengenal pasti audio dan video deepfake secara dipercayai), dan kelajuan (pengimbasan automatik mencapai 36,000 percubaan sesaat, dan serangan berasaskan AI meningkat 72% setahun).
▪ Phishing AI dan kejuruteraan sosial: 82.6% e-mel phishing kini mengandungi kandungan yang dijana AI, mengalahkan pengesanan berasaskan templat; pengklonan suara hanya memerlukan 3 saat audio, dan phishing suara (vishing) meningkat 442% dalam setahun.
▪ Penipuan deepfake: penyelidikan Gartner menunjukkan 62% organisasi mengalami insiden deepfake dalam setahun lalu (41% panggilan audio, 35% panggilan video); firma kejuruteraan Arup ditipu sebanyak 25.6 juta dolar melalui persidangan video deepfake sepenuhnya; Deloitte meramalkan kerugian penipuan AI generatif di Amerika Syarikat akan mencapai 40 bilion dolar menjelang 2027.
▪ Serangan ejen: ejen AI yang dibajak atau berbahaya boleh menceroboh rangkaian secara autonomi, bergerak secara lateral, dan mengeksfiltrasi data — namun kira-kira 80% tindanan keselamatan sedia ada tidak dapat mengesan perilaku sedemikian; 62% serangan berasaskan AI menyasar infrastruktur kritikal seperti tenaga, pembuatan, dan kerajaan.
Rajah 1: Landskap ancaman siber berpandu AI pada 2026 (sumber di lampiran)
Mengapa Perniagaan Kecil dan Sederhana Paling Terjejas?
Jawapan ringkas: penyerang mengira pulangan pelaburan — 62% perniagaan kecil menghadapi serangan AI pada 2025, 46% PKPS terkena phishing AI dalam setahun lalu, namun kebanyakannya tidak mempunyai pasukan keselamatan khusus; 28% petugas keselamatan PKPS mengaku kekurangan latihan untuk melawan ancaman AI.
Satu fakta yang bertentangan dengan intuisi: serangan AI begitu murah (penghantar spam yang menggunakan LLM menjimatkan 95% kos kempen) sehingga penyerang boleh 'melontar jaring luas' ke atas sasaran kecil yang dahulu tidak berbaloi untuk diserang. Kekurangan struktur di pihak pertahanan: 68% organisasi sudah mengalami kebocoran data yang disebabkan oleh pekerja yang menggunakan alat AI, tetapi hanya 23% yang mempunyai dasar keselamatan rasmi untuk alat AI — 'AI bayang' telah menjadi saluran dalaman yang baharu. Bata pertama dinding pertahanan biasanya bukan pembelian peralatan, tetapi menetapkan peraturan: setiap pindahan, perubahan kata laluan, atau permintaan data yang dimulakan melalui suara atau video mesti disahkan melalui saluran kedua — pertahanan prosedural yang satu ini menyekat hampir semua penipuan deepfake.
Bagaimana Pertahanan Syarikat Harus Dinaik Taraf?
Jawapan ringkas: sistem empat lapisan — lapisan perimeter (firewall berpendayakan AI dan pengesanan pencerobohan menahan serangan automatik), lapisan pengesanan (AI menentang AI: model yang mengesan trafik luar biasa dan kandungan palsu), lapisan dasar (prosedur pengesahan saluran kedua), dan lapisan asas (perkakasan keselamatan yang dipercayai yang menanggung semuanya).
Jadual 1: Pemetaan Lapisan Pertahanan Syarikat Era AI kepada Keperluan Perkakasan (2026)
Lapisan Pertahanan | Ancaman yang Dihadapi | Keperluan Perkakasan/Kemudahan |
Lapisan Perimeter Rangkaian | Titik masuk phishing AI, pengimbasan automatik, penghantaran ransomware | Peranti firewall generasi baharu (enjin pengesanan AI), gerbang UTM |
Lapisan Pengesanan dan Respons | Trafik luar biasa, pergerakan lateral, infiltrasi ejen | Probe perkakasan IDS/IPS, platform analisis trafik (Suricata dsb.) |
Lapisan Pencegahan Kebocoran Data | Eksfiltrasi data AI bayang, kebocoran data dalaman | Pengurusan perilaku web, perkakasan gerbang DLP |
Lapisan Identiti dan Dasar | Peniruan deepfake eksekutif, penipuan suara/video | Token perkakasan pengesahan berbilang faktor + prosedur pengesahan saluran kedua (kos sifar tetapi paling kritikal) |
Lapisan Industri dan IoT | Serangan bersasar ke atas infrastruktur kritikal (sasaran 62% serangan AI) | Gerbang keselamatan kawalan industri, peranti pengasingan rangkaian, platform perekodan audit |
Rajah 2: Unjuran Pasaran Keselamatan Siber AI Global (sumber di lampiran)
Mengapa Perkakasan Keselamatan Semakin Penting dalam Era AI?
Jawapan ringkas: pengesanan AI adalah tugas yang padat pengkomputeran — pemeriksaan trafik mendalam masa nyata, analisis trafik terenkripsi, dan inferens model AI semuanya menuntut pengkomputeran dan kelajuan pemprosesan yang stabil; menjalankan pertahanan perisian pada perkakasan generik yang tidak boleh dipercayai ibarat membina tembok di atas asas orang lain.
Tiga pertimbangan praktikal: pertama, kepastian prestasi — pemeriksaan paket mendalam masa nyata pada tulang belakang 10G/25G memerlukan penghantaran peringkat perkakasan bersama sumber CPU dan pemecut yang mencukupi; kedua, kepastian rantaian bekalan — peranti keselamatan adalah objek audit pematuhan, maka asal-usul perkakasan, penyelenggaraan firmware, dan kitaran bekalan mesti tahan pemeriksaan; ketiga, kepastian kedaulatan — kedaulatan data telah menjadi isu strategik peringkat eksekutif (71% eksekutif menganggap AI berdaulat sebagai keutamaan strategik), dan peranti keselamatan yang dilaksanakan secara peribadi dengan data yang tidak pernah meninggalkan intranet adalah keperluan keras bagi pelanggan kewangan, kesihatan, dan kerajaan. Prinsip pertama keselamatan tidak berubah: perkakasan yang kelihatan, terkawal, dan dipercayai adalah prasyarat fizik setiap strategi keselamatan di atasnya.
ChangFan Industrial Computing: Asas Perkakasan Keselamatan dalam Perang Siber AI
Perisian keselamatan era AI layak mendapat platform perkakasan yang setara. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) menyediakan platform perkakasan keselamatan yang merangkumi peranti keselamatan rak 1U/2U dan gerbang desktop, dengan kombinasi port berbilang kelajuan 1G/2.5G/10G/25G, pintas perkakasan, modul dipercayai TPM, dan pilihan kuasa redundan, serasi dengan keperluan pelaksanaan tindanan keselamatan sumber terbuka arus perdana seperti pfSense, OPNsense, Suricata, dan Wazuh serta perisian keselamatan komersial — menghasilkan asas perkakasan yang stabil dan bekalan jangka panjang untuk firewall generasi baharu, pengesanan pencerobohan, pengurusan perilaku web, dan senario pengasingan keselamatan kawalan industri (penyelesaian perkakasan lengkap; tanpa langganan perisian keselamatan).
Jika syarikat anda sedang menaik taraf pertahanan untuk era AI, hubungi ChangFan untuk nasihat pemilihan platform perkakasan keselamatan yang disesuaikan dengan keperluan kelajuan pemprosesan, port, dan kebolehpercayaan anda.
Soalan Lazim (FAQ)
S1: Adakah e-mel phishing AI masih boleh dikenali? J: Dengan mata kasar semakin sukar — phishing AI mencapai klik 4 kali ganda berbanding e-mel tradisional dan tidak membawa tandatangan templat; pendekatan yang berkesan ialah 'AI menentang AI': gunakan enjin pengesanan AI untuk menganalisis anomali semantik dan perilaku, disokong oleh prosedur pengesahan saluran kedua.
S2: Bagaimana menghentikan peniruan deepfake bos yang meminta pindahan? J: Pertahanan paling berkesan adalah prosedural tanpa kos — setiap pindahan, perubahan kata laluan, atau permintaan data yang dimulakan melalui suara atau video mesti disahkan melalui saluran kedua (nombor telefon yang dikenali, secara bersemuka, atau proses bertulis); pengesanan deepfake teknikal bersifat probabilistik dan tidak boleh menjadi asas pemberian kuasa.
S3: Seberapa besar pasaran keselamatan siber era AI? J: Pasaran keselamatan siber AI global adalah kira-kira 29.64 bilion dolar pada 2025 dan dijangka mencapai 167.77 bilion dolar menjelang 2035; pemacunya termasuk ancaman AI yang melonjak, pematuhan yang semakin ketat, dan kekurangan bakat keselamatan.
S4: Dengan bajet terhad, apa yang patut dilakukan PKPS lebih dahulu? J: Mengikut turutan kos berkesan — pertama, berkuatkuasakan prosedur pengesahan saluran kedua (kos sifar); kemudian menguruskan AI bayang (23% syarikat mempunyai dasar berbanding 68% yang pernah bocor); seterusnya menaik taraf kepada peranti firewall perimeter dengan pengesanan AI; akhirnya menambah IDS/IPS dan pengauditan mengikut keperluan.
S5: Mengapa perisian keselamatan harus berjalan pada perkakasan khusus? J: Kepastian prestasi (pengesanan masa nyata pada 10G/25G memerlukan kelajuan pemprosesan peringkat perkakasan), rantaian bekalan yang boleh diaudit, dan pematuhan kedaulatan data (pelaksanaan peribadi mengekalkan data di dalam intranet). Perkakasan pengguna generik yang menjalankan beban keselamatan gagal pada kebolehpercayaan dan pematuhan sekaligus.