Cybersicherheit im Zeitalter der KI: Wenn auch Angreifer Basismodelle nutzen – wie sollten Unternehmen ihre Verteidigung aufbauen?
Einleitung: 2026 sitzt die KI auf beiden Seiten des Tisches
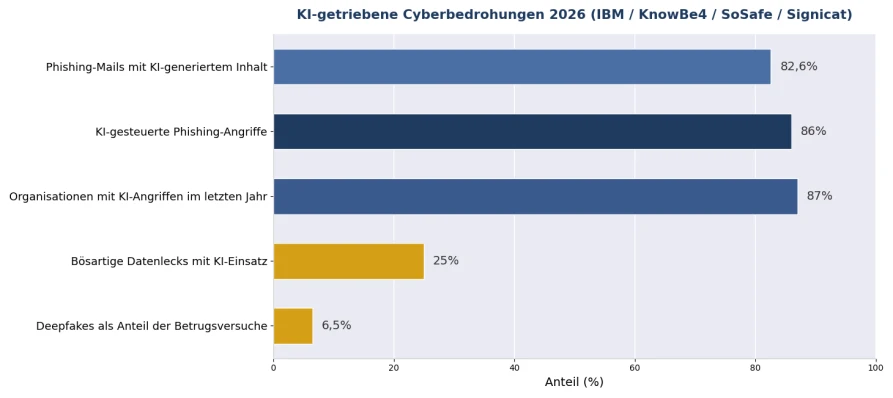
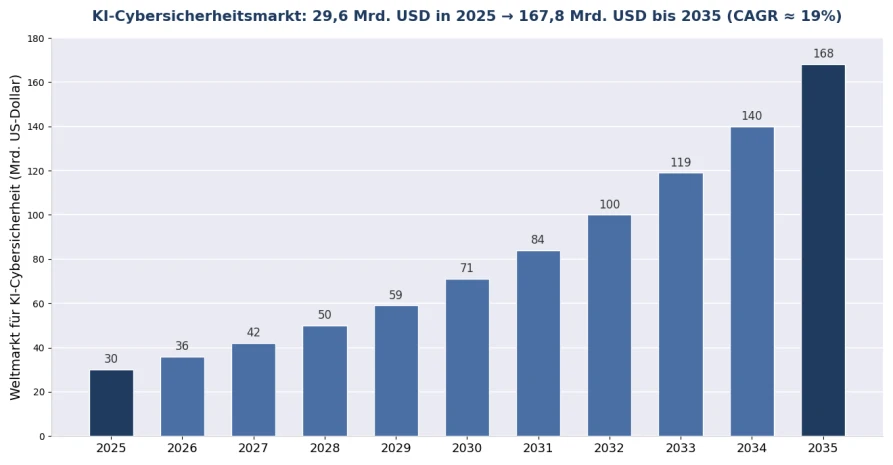
Cybersicherheit im Jahr 2026 ist ein Krieg «KI gegen KI». Angriffsseite: Der IBM Data Breach Report zeigt, dass bereits jeder vierte böswillige Datenleck den Einsatz von KI durch Angreifer einschließt, ein Plus von 56 % gegenüber dem Vorjahr; KnowBe4 schätzt, dass 86 % der Phishing-Angriffe bereits KI-getrieben sind, und KI-erzeugte Phishing-Mails erzielen die 4-fache Klickrate traditioneller Mails. Verteidigungsseite: Auch KI-Sicherheitsfähigkeit zahlt sich aus — Unternehmen mit tief eingesetzten KI-Abwehren sparen im Schnitt 1,9 Mio. US-Dollar Behandlungskosten pro Vorfall, und der globale Markt für KI-Cybersicherheit soll von 29,64 Mrd. US-Dollar im Jahr 2025 auf 167,77 Mrd. US-Dollar bis 2035 wachsen. Das Grausame am Wettlauf: Die KI hat die Schwelle für High-Level-Angriffe nahezu auf null gesenkt, während die Schwelle der Verteidigung steigt.
Was hat die KI an Cyberangriffen verändert?
Kurze Antwort: drei Veränderungen — Skala (Phishing wurde von «handwerklicher Maßarbeit» zu «Massenfertigung mit individualisierung»), Realismus (nur 0,1 % der Menschen erkennen Deepfake-Audio und -Video zuverlässig) und Tempo (automatisiertes Scannen erreicht 36.000 Versuche pro Sekunde, und KI-getriebene Angriffe wachsen um 72 % gegenüber dem Vorjahr).
▪ KI-Phishing und Social Engineering: 82,6 % der Phishing-Mails enthalten inzwischen KI-erzeugte Inhalte, die Vorlagen-Erkennung versagt; für Voice-Cloning genügen 3 Sekunden Audio, und Voice-Phishing (Vishing) wuchs binnen eines Jahres um 442 %.
▪ Deepfake-Betrug: Gartner-Studien zeigen, dass 62 % der Organisationen im vergangenen Jahr einen Deepfake-Vorfall erlebten (41 % Audioanrufe, 35 % Videoanrufe); das Ingenieurbüro Arup verlor 25,6 Mio. US-Dollar durch eine vollständig gefälschte Videokonferenz; Deloitte prognostiziert, dass die US-Verluste durch generative KI-Betrug bis 2027 40 Mrd. US-Dollar erreichen.
▪ Agentische Angriffe: gekaperte oder bösartige KI-Agenten können eigenständig eindringen, sich lateral bewegen und Daten abziehen — doch etwa 80 % der bestehenden Sicherheits-Stacks können solches Verhalten nicht erkennen; 62 % der KI-getriebenen Angriffe zielen auf kritische Infrastruktur wie Energie, Fertigung und Regierung.
Abbildung 1: Das Panorama KI-getriebener Cyberbedrohungen 2026 (Datenquellen im Anhang)
Warum sind kleine und mittlere Unternehmen zur Kernzone der Angriffe geworden?
Kurze Antwort: Angreifer rechnen nach dem Return on Investment — 62 % der Kleinunternehmen erlebten 2025 KI-getriebene Angriffe, 46 % der KMU wurden im vergangenen Jahr von KI-Phishing getroffen, doch den meisten fehlt ein eigenes Sicherheitsteam; 28 % der KMU-Sicherheitsverantwortlichen räumen ein, keine Schulung gegen KI-Bedrohungen zu haben.
Eine widersprüchliche Tatsache: KI-Angriffe sind so billig (Spammer sparen mit LLMs 95 % der Kampagnenkosten), dass Angreifer «breite Netze» auswerfen und kleine Ziele angreifen können, die sich früher nicht gelohnt haben. Der strukturelle Mangel der Verteidigung: 68 % der Organisationen haben bereits Datenlecks durch Mitarbeitende erlebt, die KI-Tools nutzen, aber nur 23 % haben eine formale Sicherheitsrichtlinie für KI-Tools — «Schatten-KI» ist zum neuen Insider-Kanal geworden. Der erste Stein der Mauer ist meist kein Gerätekauf, sondern das Aufstellen von Regeln: Jede Überweisung, Passwortänderung oder Datenanfrage, die per Sprache oder Video ausgelöst wird, muss über einen zweiten Kanal verifiziert werden — diese eine prozessuale Linie stoppt nahezu den gesamten Deepfake-Betrug.
Wie modernisiert man die Unternehmensverteidigung?
Kurze Antwort: ein Vier-Schichten-System — die Perimeter-Schicht (KI-fähige Firewalls und Einbruchserkennung halten automatisierte Angriffe ab), die Detektions-Schicht (KI gegen KI: Modelle, die anomalen Datenverkehr und gefälschte Inhalte erkennen), die Verfahrens-Schicht (Zweitkanal-Verifizierung) und die Basis-Schicht (die zuverlässige Sicherheitshardware, die alles trägt).
Tabelle 1: Zuordnung der Verteidigungsschichten im KI-Zeitalter zu Hardware-Anforderungen (2026)
Verteidigungsschicht | Abgewehrte Bedrohungen | Hardware-/Infrastruktur-Anforderungen |
Netzwerk-Perimeter-Schicht | KI-Phishing-Eingänge, automatisiertes Scannen, Ransomware-Zustellung | Next-Generation-Firewall-Komplettsystem (KI-Erkennungsmotor), UTM-Gateway |
Erkennungs- und Reaktionsschicht | Anomaler Datenverkehr, laterale Bewegung, agentisches Eindringen | IDS/IPS-Hardware-Sonden, Verkehrsanalyseplattform (Suricata u. a.) |
Datenleck-Präventionsschicht | Datenabfluss durch Schatten-KI, interne Datenlecks | Web-Verhaltensverwaltung, DLP-Gateway-Hardware |
Identitäts- und Verfahrensschicht | Deepfake-Imitation von Führungskräften, Sprach-/Video-Betrug | Hardware-Token für Multi-Faktor-Authentifizierung + Zweitkanal-Verifizierungsverfahren (kostenlos, aber am kritischsten) |
Industrie-/IoT-Schicht | Gezielte Angriffe auf kritische Infrastruktur (Ziele von 62 % der KI-Angriffe) | Sicherheits-Gateways für industrielle Steuerung, Netzwerk-Isolationsgeräte, Audit-Protokollplattform |
Abbildung 2: Prognose des globalen Marktes für KI-Cybersicherheit (Datenquellen im Anhang)
Warum ist Sicherheitshardware im KI-Zeitalter noch wichtiger geworden?
Kurze Antwort: KI-Erkennung ist rechenintensiv — Tiefenverkehrsprüfung in Echtzeit, Analyse verschlüsselten Verkehrs und KI-Modell-Inferenz verlangen stabile Rechenleistung und Durchsatz; Software-Abwehr auf unzuverlässiger Universalhardware läuft gleich einer Mauer auf fremdem Fundament.
Drei praktische Erwägungen: Erstens Leistungsbestimmtheit — Echtzeit-Tiefenpaketinspektion auf 10G/25G-Backbones erfordert Hardware-Weiterleitung und ausreichende CPU-/Beschleunigungsressourcen; zweitens Lieferkettenbestimmtheit — Sicherheitsgeräte sind Gegenstand von Compliance-Audits, daher müssen Hardware-Herkunft, Firmware-Pflege und Lieferzyklen der Prüfung standhalten; drittens Souveränitätsbestimmtheit — Datensouveränität ist zu einem Executive-Thema geworden (71 % der Führungskräfte betrachten souveräne KI als strategische Priorität), und der private Betrieb mit Daten, die das Intranet nie verlassen, ist eine harte Anforderung von Kunden aus Finanzen, Gesundheit und Regierung. Das erste Prinzip der Sicherheit ist unverändert: sichtbare, kontrollierbare, verlässliche Hardware ist die physische Voraussetzung jeder Sicherheitsstrategie der oberen Schichten.
ChangFan Industrial Computing: Der Hardware-Fundament der Cybersicherheit im KI-Kampf
KI-Sicherheitssoftware verdient eine ebenbürtige Hardware-Plattform. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) bietet eine Cybersicherheitshardware-Plattform, die 1U/2U-Rack-Sicherheitskomplettsysteme und Desktop-Gateways abdeckt, mit 1G/2.5G/10G/25G-Multirate-Port-Kombinationen, Hardware-Bypass, TPM-Vertrauensmodulen und Optionen für redundante Stromversorgung, kompatibel mit den Einsatzanforderungen führender Open-Source-Sicherheits-Stacks wie pfSense, OPNsense, Suricata und Wazuh sowie kommerzieller Sicherheitssoftware — und liefert einen stabilen, langfristig verfügbaren Hardware-Fundament für Szenarien wie Next-Generation-Firewall, Einbruchserkennung, Web-Verhaltensverwaltung und Industriesicherheits-Isolation (Komplettlösung aus Hardware; ohne Sicherheitssoftware-Abos).
Wenn Ihr Unternehmen seine Verteidigung im KI-Zeitalter aufrüstet, wenden Sie sich an ChangFan für Auswahlempfehlungen zur Cybersicherheitshardware-Plattform — abgestimmt auf Durchsatz, Ports und Zuverlässigkeit.
Häufige Fragen (FAQ)
F1: Sind KI-Phishing-Mails noch erkennbar? A: Für das bloße Auge immer schwerer — KI-Phishing erzielt die 4-fache Klickrate und trägt keine Vorlagenmerkmale; der wirksame Weg ist «KI gegen KI»: KI-Erkennungsmotoren analysieren semantische und Verhaltensanomalien, ergänzt um Zweitkanal-Verifizierungsverfahren als Auffangnetz.
F2: Wie verhindert man, dass ein Deepfake-Chef Überweisungen anfordert? A: Am wirksamsten ist eine kostenlose Verfahrensbarriere: Jede per Sprache oder Video ausgelöste Überweisung, Passwortänderung oder Datenanfrage muss über einen zweiten Kanal verifiziert werden (bekannte Nummer, persönlich, schriftlicher Prozess); technische Deepfake-Erkennung ist probabilistisch und darf niemals Grundlage der Autorisierung sein.
F3: Wie groß ist der Cybersicherheitsmarkt im KI-Zeitalter? A: Der globale Markt für KI-Cybersicherheit lag 2025 bei etwa 29,64 Mrd. US-Dollar und soll 2035 auf 167,77 Mrd. US-Dollar kommen; Treiber sind der Anstieg der KI-Bedrohungen, verschärfte Compliance und der Fachkräftemangel in der Sicherheit.
F4: Bei knappem Budget — was zuerst im KMU? A: Nach Kosteneffektivität geordnet — zuerst das Zweitkanal-Verifizierungsverfahren einführen (Kosten null); dann Schatten-KI steuern (Richtlinie bei 23 % der Unternehmen, bereits betroffen: 68 %); anschließend auf ein Perimeter-Firewall-Komplettsystem mit KI-Erkennung aufrüsten; zuletzt nach Bedarf IDS/IPS und Audit ergänzen.
F5: Warum muss Sicherheitssoftware auf dedizierter Hardware laufen? A: Leistungsbestimmtheit (Echtzeit-Erkennung bei 10G/25G erfordert Hardware-Durchsatz), auditierbare Lieferkette und Compliance bei der Datensouveränität (Private Deployment, Daten bleiben im Intranet). Generische Consumer-Hardware, die Sicherheitslasten fährt, erfüllt weder Zuverlässigkeit noch Compliance.