Κυβερνοασφάλεια στην εποχή της Τεχνητής Νοημοσύνης: Όταν και οι επιτιθέμενοι χρησιμοποιούν μοντέλα θεμελίωσης, πώς πρέπει οι επιχειρήσεις να οικοδομήσουν την άμυνά τους;
Εισαγωγή: το 2026 η ΤΝ κάθεται στο τραπέζι και στις δύο πλευρές — επίθεση και άμυνα
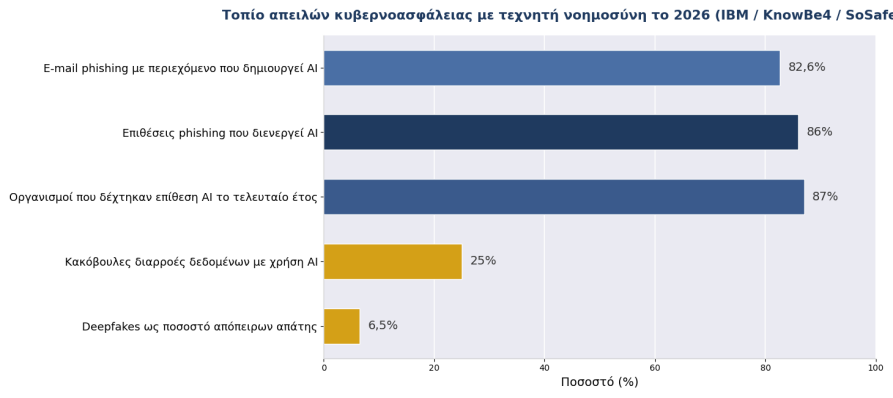
Η κυβερνοασφάλεια το 2026 είναι πόλεμος «ΤΝ εναντίον ΤΝ». Στην πλευρά της επίθεσης: η έκθεση παραβιάσεων δεδομένων της IBM δείχνει ότι 1 στις 4 κακόβουλες παραβιάσεις δεδομένων περιλαμβάνει πλέον επιτιθέμενους που χρησιμοποιούν ΤΝ, αύξηση 56% σε ετήσια βάση· η KnowBe4 εκτιμά ότι το 86% των επιθέσεων phishing είναι ήδη τεχνητώς νοήμον, και τα μηνύματα phishing που παράγονται από ΤΝ έχουν 4 φορές υψηλότερο ποσοστό κλικ από τα παραδοσιακά. Στην πλευρά της άμυνας: οι δυνατότητες ασφάλειας ΤΝ αποδίδουν επίσης — οι επιχειρήσεις με βαθιά ενσωματωμένη άμυνα ΤΝ εξοικονομούν κατά μέσο όρο 1,9 εκατομμύρια δολάρια σε κόστη διαχείρισης ανά παραβίαση, και η παγκόσμια αγορά κυβερνοασφάλειας ΤΝ αναμένεται να αυξηθεί από 29,64 δισεκατομμύρια δολάρια το 2025 σε 167,77 δισεκατομμύρια δολάρια το 2035. Η σκληρή ειρωνία αυτού του αγώνα: η ΤΝ έχει μηδενίσει σχεδόν το κατώφλι των επιθέσεων υψηλού επιπέδου, ενώ το κατώφλι της άμυνας συνεχίζει να ανεβαίνει.
Πώς άλλαξε η ΤΝ τις κυβερνοεπιθέσεις;
Σύντομη απάντηση: τρεις αλλαγές — κλίμακα (το phishing πέρασε από «χειροποίητη εξατομίκευση» σε «μαζική εξατομίκευση»), ρεαλισμός (μόνο το 0,1% των ανθρώπων μπορεί να αναγνωρίσει αξιόπιστα deepfake ήχο και βίντεο) και ταχύτητα (η αυτοματοποιημένη σάρωση φτάνει τις 36.000 απόπειρες το δευτερόλεπτο, και οι επιθέσεις με ΤΝ αυξήθηκαν 72% σε ετήσια βάση).
▪ Phishing ΤΝ και κοινωνική μηχανική: το 82,6% των μηνυμάτων phishing περιέχει πλέον περιεχόμενο που παράγεται από ΤΝ, νικώντας την ανίχνευση με βάση πρότυπα· για την κλωνοποίηση φωνής αρκούν 3 δευτερόλεπτα ήχου, και το τηλεφωνικό phishing (vishing) αυξήθηκε 442% σε ένα μόνο έτος.
▪ Απάτες deepfake: η έρευνα της Gartner δείχνει ότι το 62% των οργανισμών αντιμετώπισαν συμβάν deepfake τον τελευταίο χρόνο (41% ηχητικές κλήσεις, 35% βιντεοκλήσεις)· η μηχανολογική εταιρεία Arup εξαπατήθηκε με 25,6 εκατομμύρια δολάρια μέσω μιας πλήρως deepfake τηλεδιάσκεψης· η Deloitte προβλέπει ότι οι απώλειες από απάτες γεννητικής ΤΝ στις ΗΠΑ θα φτάσουν τα 40 δισεκατομμύρια δολάρια έως το 2027.
▪ Επιθέσεις πρακτόρων: πειρατές ή κακόβουλοι πράκτορες ΤΝ μπορούν να εισβάλουν αυτόνομα σε δίκτυα, να κινηθούν πλευρικά και να εξάγουν δεδομένα — ωστόσο περίπου το 80% των υπαρχόντων στοιβών ασφάλειας δεν μπορεί να ανιχνεύσει τέτοια συμπεριφορά· το 62% των επιθέσεων με ΤΝ στοχεύει κρίσιμες υποδομές όπως ενέργεια, μεταποίηση και κράτος.
Σχήμα 1: Το τοπίο κυβερνοαπειλών με ΤΝ το 2026 (πηγές στο παράρτημα)
Γιατί οι μικρές και μεσαίες επιχειρήσεις πλήττονται περισσότερο;
Σύντομη απάντηση: οι επιτιθέμενοι κάνουν λογιστική απόδοσης — το 62% των μικρών επιχειρήσεων αντιμετώπισε επιθέσεις ΤΝ το 2025, το 46% των ΜΜΕ χτυπήθηκε από phishing ΤΝ τον τελευταίο χρόνο, αλλά οι περισσότερες δεν έχουν εξειδικευμένη ομάδα ασφάλειας· το 28% των υπεύθυνων ασφάλειας ΜΜΕ παραδέχεται ότι δεν έχει εκπαίδευση για την αντιμετώπιση απειλών ΤΝ.
Ένα παράδοξο γεγονός: οι επιθέσεις ΤΝ είναι τόσο φθηνές (οι αποστολείς spam που χρησιμοποιούν LLM εξοικονομούν 95% του κόστους καμπάνιας) ώστε οι επιτιθέμενοι μπορούν να «ρίχνουν πλατιά δίχτυα» σε μικρούς στόχους που παλιότερα δεν άξιζαν τον κόπο. Το δομικό έλλειμμα στην πλευρά της άμυνας: το 68% των οργανισμών έχει ήδη υποστεί διαρροές δεδομένων από εργαζόμενους που χρησιμοποιούν εργαλεία ΤΝ, αλλά μόνο το 23% έχει επίσημη πολιτική ασφάλειας για εργαλεία ΤΝ — η «σκιώδης ΤΝ» έγινε το νέο εσωτερικό κανάλι. Το πρώτο τούβλο του τείχους άμυνας συνήθως δεν είναι η αγορά εξοπλισμού αλλά η θέσπιση κανόνων: κάθε μεταφορά, αλλαγή κωδικού ή αίτημα δεδομένων που ξεκινά με φωνή ή βίντεο πρέπει να επαληθεύεται μέσω δεύτερου καναλιού — αυτή η μοναδική διαδικαστική άμυνα μπλοκάρει σχεδόν όλες τις απάτες deepfake.
Πώς πρέπει να αναβαθμίσει η εταιρική άμυνα;
Σύντομη απάντηση: σύστημα τεσσάρων επιπέδων — το επίπεδο περιμέτρου (τείχη προστασίας με ΤΝ και ανίχνευση εισβολών που αντέχουν σε αυτοματοποιημένες επιθέσεις), το επίπεδο ανίχνευσης (ΤΝ εναντίον ΤΝ: μοντέλα που εντοπίζουν ανώμαλη κίνηση και πλαστογραφημένο περιεχόμενο), το επίπεδο πολιτικών (διαδικασίες επαλήθευσης μέσω δεύτερου καναλιού) και το επίπεδο βάσης (το αξιόπιστο υλικό ασφάλειας που τα φέρει όλα).
Πίνακας 1: Αντιστοίχιση επιπέδων άμυνας εποχής ΤΝ με απαιτήσεις υλικού (2026)
Επίπεδο άμυνας | Απειλές που αντιμετωπίζει | Απαιτήσεις υλικού/εγκατάστασης |
Επίπεδο περιμέτρου δικτύου | Σημεία εισόδου phishing ΤΝ, αυτοματοποιημένη σάρωση, παράδοση ransomware | Συσκευή τείχους προστασίας νέας γενιάς (μηχανή ανίχνευσης ΤΝ), πύλη UTM |
Επίπεδο ανίχνευσης και απόκρισης | Ανώμαλη κίνηση, πλευρική κίνηση, εισβολή πρακτόρων | Καταρτισμένοι ανιχνευτές IDS/IPS, πλατφόρμα ανάλυσης κίνησης (Suricata κ.ά.) |
Επίπεδο πρόληψης διαρροών δεδομένων | Εξαγωγή δεδομένων μέσω σκιώδους ΤΝ, εσωτερικές διαρροές | Διαχείριση συμπεριφοράς web, υλικό πύλης DLP |
Επίπεδο ταυτότητας και πολιτικών | Deepfake μίμηση στελεχών, φωνητικές/βιντεοαπάτες | Υλικά διακριτικά πολλαπλών παραγόντων + διαδικασίες επαλήθευσης μέσω δεύτερου καναλιού (μηδενικό κόστος αλλά κρίσιμο) |
Βιομηχανικό και IoT επίπεδο | Στοχευμένες επιθέσεις σε κρίσιμες υποδομές (στόχος του 62% των επιθέσεων ΤΝ) | Πύλες ασφάλειας βιομηχανικού ελέγχου, συσκευές απομόνωσης δικτύου, πλατφόρμα ελεγκτικής καταγραφής |
Σχήμα 2: Παγκόσμια πρόβλεψη αγοράς κυβερνοασφάλειας ΤΝ (πηγές στο παράρτημα)
Γιατί το υλικό ασφάλειας μετρά ακόμη περισσότερο στην εποχή της ΤΝ;
Σύντομη απάντηση: η ανίχνευση ΤΝ είναι υπολογιστικά απαιτητική εργασία — η βαθιά επιθεώρηση κίνησης σε πραγματικό χρόνο, η ανάλυση κρυπτογραφημένης κίνησης και η συμπερασματολογία μοντέλων ΤΝ απαιτούν όλα σταθερή υπολογιστική ισχύ και ρυθμό μετάδοσης· η εκτέλεση λογισμικής άμυνας σε αναξιόπιστο γενικό υλικό είναι σαν να χτίζεις τον τοίχο σου πάνω σε ξένο θεμέλιο.
Τρεις πρακτικοί λόγοι: πρώτον, η βεβαιότητα απόδοσης — η βαθιά επιθεώρηση πακέτων σε πραγματικό χρόνο σε ραχοκοκαλιές 10G/25G απαιτεί προώθηση σε επίπεδο υλικού συν επαρκείς πόρους CPU και επιτάχυνσης· δεύτερον, η βεβαιότητα της εφοδιαστικής αλυσίδας — οι συσκευές ασφάλειας αποτελούν αντικείμενο ελέγχων συμμόρφωσης, οπότε η προέλευση του υλικού, η συντήρηση firmware και οι κύκλοι παράδοσης πρέπει να αντέχουν σε έλεγχο· τρίτον, η βεβαιότητα της κυριαρχίας — η κυριαρχία δεδομένων έγινε στρατηγικό ζήτημα σε επίπεδο διοίκησης (το 71% των στελεχών θεωρεί την κυρίαρχη ΤΝ στρατηγική προτεραιότητα), και οι ιδιωτικά εγκατεστημένες συσκευές ασφάλειας όπου τα δεδομένα δεν εγκαταλείπουν ποτέ το ενδοδίκτυο είναι σκληρή απαίτηση για πελάτες σε χρηματοοικονομικά, υγεία και κράτος. Η πρώτη αρχή της ασφάλειας δεν άλλαξε: το ορατό, ελεγχόμενο και αξιόπιστο υλικό είναι η φυσική προϋπόθεση κάθε ανώτερης στρατηγικής ασφάλειας.
ChangFan Industrial Computing: η υλική βάση ασφάλειας στον κυβερνοπόλεμο της ΤΝ
Το λογισμικό ασφάλειας της εποχής ΤΝ αξίζει μια αντίστοιχη πλατφόρμα υλικού. Η Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) παρέχει πλατφόρμα υλικού ασφάλειας που καλύπτει συσκευές rack 1U/2U και πύλες desktop, με συνδυασμούς θυρών 1G/2.5G/10G/25G, παράκαμψη υλικού, ενότητες εμπιστοσύνης TPM και επιλογές πλεονάζουσας τροφοδοσίας, συμβατή με τις απαιτήσεις ανάπτυξης διαδεδομένων στοιβών ασφάλειας ανοιχτού κώδικα όπως pfSense, OPNsense, Suricata και Wazuh καθώς και εμπορικού λογισμικού ασφάλειας — προσφέροντας μια σταθερή υλική βάση με μακροχρόνια διαθεσιμότητα για τείχη προστασίας νέας γενιάς, ανίχνευση εισβολών, διαχείριση συμπεριφοράς web και σενάρια απομόνωσης βιομηχανικού ελέγχου (πλήρης υλική λύση· χωρίς συνδρομές λογισμικού ασφάλειας).
Αν η επιχείρησή σας αναβαθμίζει την άμυνά της για την εποχή της ΤΝ, επικοινωνήστε με τη ChangFan για συμβουλές επιλογής πλατφόρμας υλικού ασφάλειας προσαρμοσμένες στις απαιτήσεις σας σε ρυθμό μετάδοσης, θύρες και αξιοπιστία.
Συχνές ερωτήσεις (FAQ)
Ε1: Μπορούν ακόμη να αναγνωριστούν τα μηνύματα phishing ΤΝ; Α: Με γυμνό μάτι όλο και δυσκολότερα — το phishing ΤΝ έχει 4 φορές υψηλότερο ποσοστό κλικ από τα παραδοσιακά μηνύματα και δεν φέρει υπογραφές προτύπων· η αποτελεσματική προσέγγιση είναι «ΤΝ εναντίον ΤΝ»: χρησιμοποιήστε μηχανές ανίχνευσης ΤΝ για ανάλυση σημασιολογικών και συμπεριφορικών ανωμαλιών, με υποστήριξη από διαδικασίες επαλήθευσης δεύτερου καναλιού.
Ε2: Πώς σταματάμε τη deepfake μίμηση του αφεντικού που ζητά μεταφορές; Α: Η πιο αποτελεσματική άμυνα είναι διαδικαστική και μηδενικού κόστους — κάθε μεταφορά, αλλαγή κωδικού ή αίτημα δεδομένων που ξεκινά με φωνή ή βίντεο πρέπει να επαληθεύεται μέσω δεύτερου καναλιού (γνωστός αριθμός τηλεφώνου, δια ζώσης ή γραπτή διαδικασία)· η τεχνική ανίχνευση deepfake είναι πιθανοτική και δεν πρέπει ποτέ να αποτελεί βάση εξουσιοδότησης.
Ε3: Πόσο μεγάλη είναι η αγορά κυβερνοασφάλειας στην εποχή της ΤΝ; Α: Η παγκόσμια αγορά κυβερνοασφάλειας ΤΝ ήταν περίπου 29,64 δισεκατομμύρια δολάρια το 2025 και αναμένεται να φτάσει τα 167,77 δισεκατομμύρια δολάρια το 2035· οι κινητήριες δυνάμεις είναι οι αυξανόμενες απειλές ΤΝ, η αυστηρότερη συμμόρφωση και η έλλειψη ταλέντων ασφάλειας.
Ε4: Με περιορισμένο προϋπολογισμό, τι πρέπει να κάνει πρώτα μια ΜΜΕ; Α: Με σειρά οικονομικής αποδοτικότητας — πρώτα η θέσπιση διαδικασίας επαλήθευσης δεύτερου καναλιού (μηδενικό κόστος)· έπειτα η διαχείριση της σκιώδους ΤΝ (23% των επιχειρήσεων έχει πολιτική έναντι 68% που έχουν ήδη παραβιαστεί)· μετά η αναβάθμιση σε συσκευή τείχους προστασίας περιμέτρου με ανίχνευση ΤΝ· τέλος, προσθήκη IDS/IPS και ελέγχου κατά περίπτωση.
Ε5: Γιατί το λογισμικό ασφάλειας πρέπει να τρέχει σε εξειδικευμένο υλικό; Α: Βεβαιότητα απόδοσης (η ανίχνευση πραγματικού χρόνου σε 10G/25G απαιτεί ρυθμό μετάδοσης σε επίπεδο υλικού), ελεγχόμενες εφοδιαστικές αλυσίδες και συμμόρφωση κυριαρχίας δεδομένων (η ιδιωτική ανάπτυξη κρατά τα δεδομένα μέσα στο ενδοδίκτυο). Το γενικό υλικό κατανάλωσης που εκτελεί φόρτους ασφάλειας αποτυγχάνει τόσο στην αξιοπιστία όσο και στη συμμόρφωση.
- Προηγούμενο άρθρο Ενσώματη Τεχνητή Νοημοσύνη – Πρώτο Έτος: Ανθρωποειδή Ρομπότ Εισέρχονται στα Εργοστάσια — Τι Είδους Ενσωματωμένο «Εγκέφαλο» Χρειάζονται;
- Επόμενο άρθρο Προοπτικές Υποδομών Υπολογιστικής Τεχνητής Νοημοσύνης 2026–2030: Η Εποχή της Συμπερασματικής Διαδικασίας, η Πράσινη Υπολογιστική και η Κυρίαρχη Τεχνητή Νοημοσύνη