Keamanan Siber di Era AI: Saat Penyerang Juga Memanfaatkan Model Fondasi, Bagaimana Perusahaan Harus Membangun Pertahanan Mereka?
Pendahuluan: di 2026, AI Duduk di Meja di Kedua Sisi — Serangan dan Pertahanan
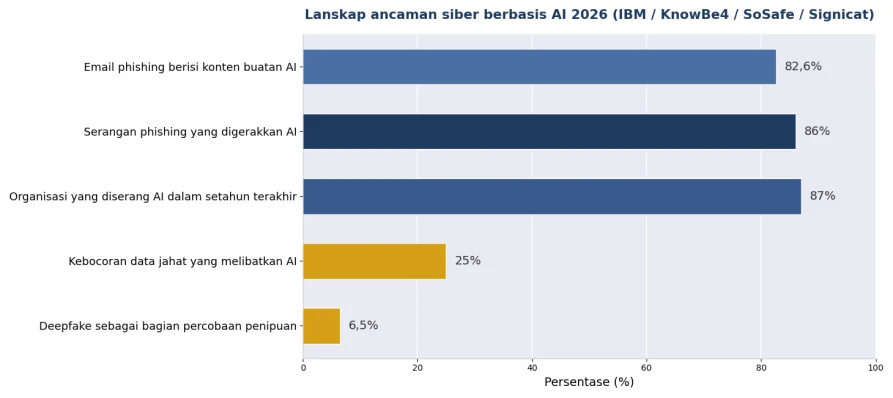
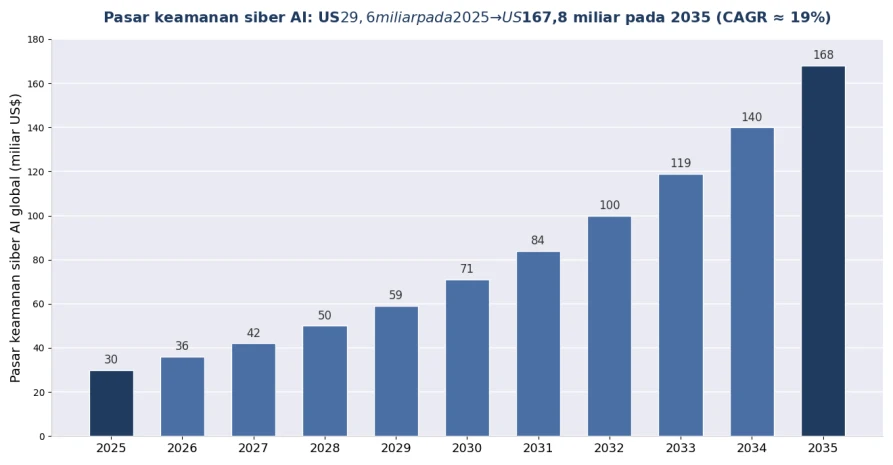
Keamanan siber pada 2026 adalah perang 'AI melawan AI'. Di sisi serangan: Laporan Kebocoran Data IBM menunjukkan 1 dari 4 kebocoran data berbahaya kini melibatkan penyerang yang menggunakan AI, naik 56% tahun ke tahun; KnowBe4 memperkirakan 86% serangan phishing sudah digerakkan AI, dan email phishing buatan AI mendapat klik 4 kali lebih banyak daripada email tradisional. Di sisi pertahanan: kemampuan keamanan AI juga membuahkan hasil — perusahaan dengan pertahanan AI yang terpasang mendalam menghemat biaya penanganan rata-rata 1,9 juta dolar per kebocoran, dan pasar keamanan siber AI global diproyeksikan tumbuh dari 29,64 miliar dolar pada 2025 menjadi 167,77 miliar dolar pada 2035. Yang kejam dari persaingan ini: AI telah menurunkan ambang serangan tingkat tinggi hampir ke nol, sementara ambang pertahanan terus naik.
Bagaimana AI Mengubah Serangan Siber?
Jawaban singkat: tiga perubahan — skala (phishing beralih dari 'personalisasi buatan tangan' menjadi 'personalisasi massal'), realisme (hanya 0,1% orang yang dapat mengenali audio dan video deepfake secara andal), dan kecepatan (pemindaian otomatis mencapai 36.000 percobaan per detik, dan serangan berbasis AI naik 72% tahun ke tahun).
▪ Phishing AI dan rekayasa sosial: 82,6% email phishing kini berisi konten buatan AI, mengalahkan deteksi berbasis templat; kloning suara hanya butuh 3 detik audio, dan phishing suara (vishing) tumbuh 442% dalam setahun.
▪ Penipuan deepfake: penelitian Gartner menunjukkan 62% organisasi mengalami insiden deepfake dalam setahun terakhir (41% panggilan audio, 35% panggilan video); perusahaan teknik Arup ditipu sebesar 25,6 juta dolar melalui konferensi video yang seluruhnya deepfake; Deloitte memprediksi kerugian penipuan AI generatif di Amerika Serikat akan mencapai 40 miliar dolar pada 2027.
▪ Serangan agen: agen AI yang dibajak atau berbahaya dapat menembus jaringan secara otonom, bergerak lateral, dan mengeskfiltrasi data — namun sekitar 80% tumpukan keamanan yang ada tidak dapat mendeteksi perilaku seperti itu; 62% serangan berbasis AI menargetkan infrastruktur kritis seperti energi, manufaktur, dan pemerintahan.
Gambar 1: Lanskap ancaman siber berbasis AI pada 2026 (sumber di lampiran)
Mengapa Usaha Kecil dan Menengah Paling Terpukul?
Jawaban singkat: penyerang menghitung pengembalian investasi — 62% usaha kecil menghadapi serangan AI pada 2025, 46% UKM terkena phishing AI dalam setahun terakhir, namun kebanyakan tidak memiliki tim keamanan khusus; 28% penanggung jawab keamanan UKM mengakui kekurangan pelatihan untuk melawan ancaman AI.
Satu fakta yang keluar dari intuisi: serangan AI begitu murah (peretas spam yang memakai LLM menghemat 95% biaya kampanye) sehingga penyerang dapat 'melempar jaring luas' ke target-target kecil yang dulu tidak layak diserang. Kekurangan struktural di sisi pertahanan: 68% organisasi sudah mengalami kebocoran data yang disebabkan karyawan menggunakan alat AI, tetapi hanya 23% yang memiliki kebijakan keamanan resmi untuk alat AI — 'AI bayangan' menjadi kanal orang dalam yang baru. Bata pertama dinding pertahanan biasanya bukan membeli peralatan, melainkan menetapkan aturan: setiap transfer, perubahan kata sandi, atau permintaan data yang dimulai melalui suara atau video harus diverifikasi melalui saluran kedua — satu pertahanan prosedural ini memblokir hampir semua penipuan deepfake.
Bagaimana Pertahanan Perusahaan Harus Ditingkatkan?
Jawaban singkat: sistem empat lapis — lapis perimeter (firewall bertenaga AI dan deteksi intrusi menahan serangan otomatis), lapis deteksi (AI melawan AI: model yang menangkap lalu lintas anomali dan konten palsu), lapis kebijakan (prosedur verifikasi saluran kedua), dan lapis fondasi (perangkat keras keamanan tepercaya yang menopang semuanya).
Tabel 1: Pemetaan Lapis Pertahanan Perusahaan Era AI terhadap Kebutuhan Perangkat Keras (2026)
Lapis Pertahanan | Ancaman yang Ditangani | Kebutuhan Perangkat Keras/Fasilitas |
Lapis Perimeter Jaringan | Titik masuk phishing AI, pemindaian otomatis, pengiriman ransomware | Perangkat firewall generasi baru (mesin deteksi AI), gerbang UTM |
Lapis Deteksi dan Respons | Lalu lintas anomali, pergerakan lateral, infiltrasi agen | Probe perangkat keras IDS/IPS, platform analisis lalu lintas (Suricata dsb.) |
Lapis Pencegahan Kebocoran Data | Eksfiltrasi data AI bayangan, kebocoran data internal | Pengelolaan perilaku web, perangkat keras gerbang DLP |
Lapis Identitas dan Kebijakan | Peniruan deepfake eksekutif, penipuan suara/video | Token perangkat keras autentikasi multifaktor + prosedur verifikasi saluran kedua (tanpa biaya namun paling kritis) |
Lapis Kontrol Industri dan IoT | Serangan bertarget pada infrastruktur kritis (target 62% serangan AI) | Gerbang keamanan kontrol industri, perangkat isolasi jaringan, platform pencatatan audit |
Gambar 2: Proyeksi Pasar Keamanan Siber AI Global (sumber di lampiran)
Mengapa Perangkat Keras Keamanan Semakin Penting di Era AI?
Jawaban singkat: deteksi AI adalah tugas yang intensif komputasi — inspeksi lalu lintas mendalam secara real-time, analisis lalu lintas terenkripsi, dan inferensi model AI semuanya menuntut daya komputasi dan throughput yang stabil; menjalankan pertahanan perangkat lunak di perangkat keras generik yang tidak andal ibarat membangun tembok di atas fondasi orang lain.
Tiga pertimbangan praktis: pertama, kepastian kinerja — inspeksi paket mendalam real-time pada tulang punggung 10G/25G memerlukan penerusan tingkat perangkat keras ditambah sumber daya CPU dan akselerator yang memadai; kedua, kepastian rantai pasokan — perangkat keamanan menjadi objek audit kepatuhan, sehingga asal-usul perangkat keras, pemeliharaan firmware, dan siklus pasokan harus tahan pemeriksaan; ketiga, kepastian kedaulatan — kedaulatan data telah menjadi isu strategis tingkat eksekutif (71% eksekutif memandang AI yang berdaulat sebagai prioritas strategis), dan perangkat keamanan yang diterapkan secara privat dengan data yang tidak pernah meninggalkan intranet adalah persyaratan tegas bagi pelanggan keuangan, kesehatan, dan pemerintahan. Prinsip pertama keamanan tidak berubah: perangkat keras yang terlihat, terkendali, dan tepercaya adalah prasyarat fisik setiap strategi keamanan di atasnya.
ChangFan Industrial Computing: Fondasi Perangkat Keras Keamanan dalam Perang Siber AI
Perangkat lunak keamanan era AI layak mendapatkan platform perangkat keras yang setara. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) menyediakan platform perangkat keras keamanan yang mencakup perangkat keamanan rak 1U/2U dan gerbang desktop, dengan kombinasi port multi-kecepatan 1G/2.5G/10G/25G, bypass perangkat keras, modul tepercaya TPM, dan opsi daya redundan, kompatibel dengan kebutuhan penerapan tumpukan keamanan sumber terbuka arus utama seperti pfSense, OPNsense, Suricata, dan Wazuh serta perangkat lunak keamanan komersial — menghadirkan fondasi perangkat keras yang stabil dan berpasokan panjang untuk firewall generasi baru, deteksi intrusi, pengelolaan perilaku web, dan skenario isolasi keamanan kontrol industri (solusi perangkat keras lengkap; tanpa langganan perangkat lunak keamanan).
Jika perusahaan Anda sedang meningkatkan pertahanan untuk era AI, hubungi ChangFan untuk konsultasi pemilihan platform perangkat keras keamanan yang disesuaikan dengan kebutuhan throughput, port, dan keandalan Anda.
Pertanyaan yang Sering Diajukan (FAQ)
T1: Apakah email phishing AI masih bisa dikenali? J: Dengan mata telanjang semakin sulit — phishing AI mencapai klik 4 kali lipat dari email tradisional dan tidak membawa tanda templat; pendekatan yang efektif adalah 'AI melawan AI': gunakan mesin deteksi AI untuk menganalisis anomali semantik dan perilaku, didukung prosedur verifikasi saluran kedua.
T2: Bagaimana menghentikan peniruan deepfake atasan yang meminta transfer? J: Pertahanan paling efektif adalah prosedural tanpa biaya — setiap transfer, perubahan kata sandi, atau permintaan data yang dimulai melalui suara atau video harus diverifikasi melalui saluran kedua (nomor telepon yang dikenal, secara langsung, atau proses tertulis); deteksi deepfake teknis bersifat probabilistik dan tidak boleh menjadi dasar otorisasi.
T3: Seberapa besar pasar keamanan siber era AI? J: Pasar keamanan siber AI global sekitar 29,64 miliar dolar pada 2025 dan diperkirakan mencapai 167,77 miliar dolar pada 2035; pendorongnya termasuk ancaman AI yang melonjak, kepatuhan yang semakin ketat, dan kelangkaan talenta keamanan.
T4: Dengan anggaran terbatas, apa yang harus UKM lakukan lebih dulu? J: Sesuai urutan efektivitas biaya — pertama, berlakukan prosedur verifikasi saluran kedua (tanpa biaya); kemudian kelola AI bayangan (23% perusahaan memiliki kebijakan dibanding 68% yang sudah pernah bocor); lalu tingkatkan ke perangkat firewall perimeter dengan deteksi AI; terakhir tambahkan IDS/IPS dan audit sesuai kebutuhan.
T5: Mengapa perangkat lunak keamanan harus berjalan di perangkat keras khusus? J: Kepastian kinerja (deteksi real-time pada 10G/25G memerlukan throughput tingkat perangkat keras), rantai pasokan yang dapat diaudit, dan kepatuhan kedaulatan data (penerapan privat menjaga data tetap di dalam intranet). Perangkat keras konsumen generik yang menjalankan beban keamanan gagal pada keandalan sekaligus kepatuhan.