Cybersecurity sa Panahon ng AI: Kapag Ginagamit na Rin ng mga Attacker ang mga Foundation Model, Paano Dapat Buuin ng mga Kompanya ang Kanilang Depensa?
Panimula: Sa 2026, Nakaupo ang AI sa Mesa sa Dalawang Panig — Atake at Depensa
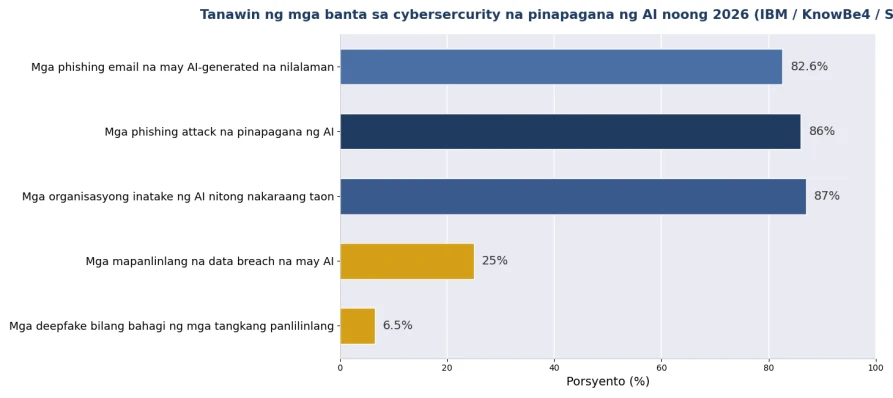
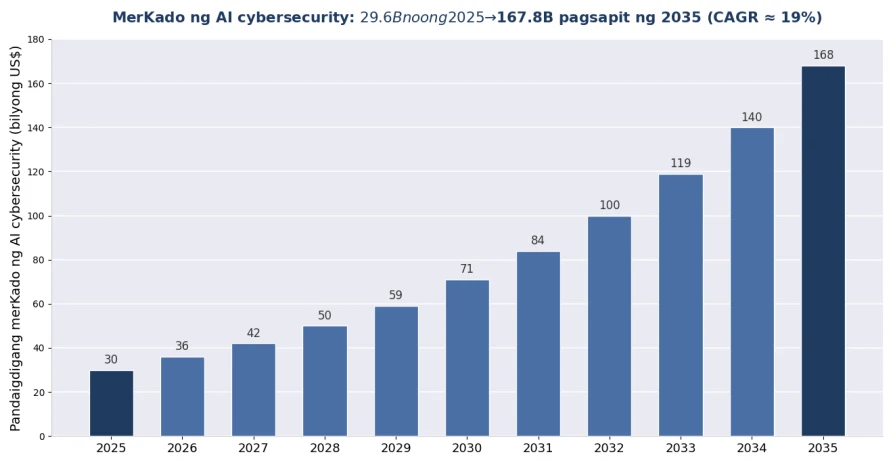
Ang cybersecurity sa 2026 ay digmaan ng 'AI laban sa AI'. Sa panig ng atake: Ipinapakita ng Data Breach Report ng IBM na 1 sa bawat 4 na masamang pagkakalabas ng datos ay may kasama nang mga atake na gumagamit ng AI, tumaas nang 56% taun-taon; tinataya ng KnowBe4 na 86% ng mga phishing attack ay AI-driven na, at ang mga phishing email na gawa ng AI ay nakakakuha ng 4 na beses na mas mataas na click-through kaysa sa mga tradisyonal na email. Sa panig ng depensa: Kapaki-pakinabang din ang mga kakayahan ng AI security — ang mga kumpanya na may malalim na ipinapatupad na AI defense ay nakakatipid ng average na 1.9 milyong dolyar na handling cost bawat breach, at inaasahang tataas ang global na market ng AI cybersecurity mula 29.64 bilyong dolyar noong 2025 hanggang 167.77 bilyong dolyar pagsapit ng 2035. Ang malupit ng kompetisyong ito: Binaba ng AI ang halang ng mataas na antas ng atake halos sa wala, habang patuloy na tumataas ang halang ng depensa.
Paano Binago ng AI ang mga Cyber-Atake?
Mabilisang sagot: tatlong pagbabago — sukat (ang phishing ay lumipat mula 'gawang-kamay na pag-personalize' patungo sa 'mass-produced na pag-personalize'), realismo (0.1% lamang ng mga tao ang maaasahang makakilala ng deepfake audio at video), at bilis (umabot sa 36,000 tangkain bawat segundo ang automated scanning, at tumaas nang 72% taun-taon ang mga AI-driven na atake).
▪ AI phishing at social engineering: 82.6% ng mga phishing email ay naglalaman na ng nilalamang gawa ng AI, na lumalampas sa detection batay sa template; kailangan lamang ng 3 segundo ng audio para sa voice cloning, at tumaas nang 442% ang voice phishing (vishing) sa loob lamang ng isang taon.
▪ Panlilinlang na deepfake: Ipinakikita ng pananaliksik ng Gartner na 62% ng mga organisasyon ay nakaranas ng deepfake incident sa nakalipas na taon (41% audio call, 35% video call); nilinlang ang engineering firm na Arup ng 25.6 milyong dolyar sa pamamagitan ng isang video conference na buong deepfake; inaasahan ng Deloitte na aabot sa 40 bilyong dolyar ang mga pinsala mula sa generative AI fraud sa Estados Unidos pagsapit ng 2027.
▪ Mga atake ng agent: Ang mga dinukot o nakakahamak na AI agent ay maaaring kusang magpasok sa mga network, kumilos nang pahalang, at mag-exfiltrate ng datos — gayunman, humigit-kumulang 80% ng mga kasalukuyang security stack ay hindi makakita ng ganoong kilos; 62% ng mga AI-driven na atake ay tumatarget sa kritikal na imprastruktura tulad ng enerhiya, pagmamanupaktura, at pamahalaan.
Iguhit 1: Ang tanawin ng mga AI-driven na banta ng cybersecurity sa 2026 (mga pinagmulan sa apendise)
Bakit Naging Pinakatinamaan ang mga Maliit at Katamtamang Laki ng Negosyo?
Mabilisang sagot: Kino-compute ng mga atake ang return on investment — 62% ng maliliit na negosyo ang hinarap ang mga AI attack noong 2025, 46% ng SMB ang tinamaan ng AI phishing sa nakalipas na taon, ngunit karamihan ay walang nakatuong security team; inaamin ng 28% ng mga tagapag-ugnay ng seguridad ng SMB na kulang sila ng pagsasanay upang labanan ang mga banta ng AI.
Isang katotohanan na salungat sa kutob: Ang mga AI attack ay napakamura (ang mga spammer na gumagamit ng LLM ay nakakatipid ng 95% ng gastos ng kampanya) kaya't ang mga atake ay maaaring 'maghagis ng malalawak na lambat' sa maliliit na target na dati ay hindi sulit atakihin. Ang istruktural na kakulangan sa panig ng depensa: 68% ng mga organisasyon ay nakaranas na ng mga pagkakalabas ng datos na sanhi ng mga empleyadong gumagamit ng mga AI tool, ngunit 23% lamang ang may pormal na patakaran sa seguridad ng mga AI tool — naging bagong insider channel ang 'shadow AI'. Ang unang brick ng pader ng depensa ay hindi karaniwang pagbili ng kagamitan kundi pagtatakda ng mga tuntunin: ang anumang transfer, pagbabago ng password, o kahilingan ng datos na sinimulan sa pamamagitan ng boses o video ay dapat i-verify sa pamamagitan ng pangalawang channel — ang iisang prosedural na depensang ito ay humahadlang sa halos lahat ng panlilinlang na deepfake.
Paano Dapat I-upgrade ang Depensa ng Kumpanya?
Mabilisang sagot: isang apat na patong na sistema — ang patong ng perimeter (mga AI-enabled na firewall at pagtuklas ng pag-atake na tumatagal sa mga automated attack), ang patong ng detection (AI laban sa AI: mga modelong nakahahuli ng kakaibang trapiko at pekeng nilalaman), ang patong ng patakaran (mga pamamaraan ng beripikasyon sa pangalawang channel), at ang patong ng pundasyon (ang maaasahang security hardware na nagdadala ng lahat).
Talaan 1: Pagmamapa ng mga Patong ng Depensa ng Kumpanya sa Panahon ng AI sa mga Kinakailangan ng Hardware (2026)
Patong ng Depensa | Mga Bantang Tinalakay | Mga Kinakailangan ng Hardware/Facility |
Patong ng Network Perimeter | Mga entry point ng AI phishing, automated scanning, paghahatid ng ransomware | Aparato ng next-generation firewall (AI detection engine), UTM gateway |
Patong ng Detection at Response | Kakaibang trapiko, pahalang na pagkilos, infiltrasyon ng agent | Mga hardware probe ng IDS/IPS, platform ng pagsusuri ng trapiko (Suricata atbp.) |
Patong ng Pag-iwas sa Paglabas ng Datos | Exfiltration ng datos sa shadow AI, mga panloob na paglabas ng datos | Pangangasiwa ng web behavior, hardware ng DLP gateway |
Patong ng Identidad at Patakaran | Pagpapanggap na deepfake ng mga ehekutibo, panlilinlang sa boses/video | Mga hardware token ng multi-factor authentication + mga pamamaraan ng beripikasyon sa pangalawang channel (walang gastos ngunit pinakamahalaga) |
Patong ng Industriya at IoT | Mga nakatuong atake sa kritikal na imprastruktura (target ng 62% ng mga AI attack) | Mga security gateway ng industrial control, mga aparato ng network isolation, platform ng audit logging |
Iguhit 2: Pagtataya ng Global na Market ng AI Cybersecurity (mga pinagmulan sa apendise)
Bakit Mas Mahalaga pa ang Security Hardware sa Panahon ng AI?
Mabilisang sagot: Ang pagtuklas ng AI ay gawaing mabigat sa pag-compute — ang real-time na malalim na pagsusuri ng trapiko, pagsusuri ng naka-encrypt na trapiko, at inferens ng AI model ay lahat nangangailangan ng matatag na computing at throughput; ang pagpapatakbo ng software defense sa hindi maaasahang generic hardware ay parang pagtatayo ng pader sa pundasyon ng iba.
Tatlong praktikal na konsiderasyon: una, katiyakan ng pagganap — kailangan ng real-time na deep packet inspection sa mga 10G/25G backbone ng hardware-level na pagpapasa kasama ang sapat na CPU/accelerator resources; ikalawa, katiyakan ng supply chain — ang mga security appliance ay paksa ng mga compliance audit, kaya't ang pinagmulan ng hardware, pagpapanatili ng firmware, at mga siklo ng supply ay dapat tumatag sa pagsusuri; ikatlo, katiyakan ng soberanya — ang data sovereignty ay naging estratehikong usapin sa antas ng ehekutibo (71% ng mga ehekutibo ang itinuturing na estratehikong prayoridad ang sovereign AI), at ang mga pribadong ipinatupad na security appliance na hindi lumalabas ng intranet ang datos ay mahigpit na kinakailangan ng mga customer sa pananalapi, kalusugan, at pamahalaan. Ang unang prinsipyo ng seguridad ay hindi nagbago: ang nakikita, nakokontrol, at maaasahang hardware ang pisikal na batayan ng bawat estratehiya ng seguridad sa itaas nito.
ChangFan Industrial Computing: Ang Batayan ng Security Hardware sa Cyberdigmaan ng AI
Ang security software ng panahon ng AI ay nararapat lamang sa katumbas na hardware platform. Ibinibigay ng Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) ang isang security hardware platform na sumasaklaw sa mga 1U/2U rackmount security appliance at desktop gateway, na may mga multi-rate port combination na 1G/2.5G/10G/25G, hardware bypass, TPM trusted modules, at mga opsyon ng redundant power, tugma sa mga kinakailangan ng pagpapatakbo ng mga pangunahing open-source security stack tulad ng pfSense, OPNsense, Suricata, at Wazuh gayundin ng komersyal na security software — naghahatid ng matatag, pangmatagalang supply na hardware pundasyon para sa next-generation firewall, pagtuklas ng pag-atake, pangangasiwa ng web behavior, at mga senaryo ng industrial control security isolation (kumpletong hardware solution; walang subscription ng security software).
Kung ang inyong kumpanya ay nag-a-upgrade ng depensa para sa panahon ng AI, makipag-ugnay sa ChangFan para sa payo sa pagpili ng security hardware platform na angkop sa inyong mga kinakailangan sa throughput, port, at kahusayan.
Mga Madalas Itanong (FAQ)
T1: Kaya pa bang makilala ang mga AI phishing email? S: Sa hubad na mata ay lalong nahihirapan — ang AI phishing ay nakakakuha ng 4 na beses na mas mataas na click-through kaysa sa mga tradisyonal na email at walang template signature; ang mabisang diskarte ay 'AI laban sa AI': gumamit ng mga AI detection engine upang suriin ang mga semantiko at behavioral na anomalya, sinusuportahan ng mga pamamaraan ng beripikasyon sa pangalawang channel.
T2: Paano namin ihihinto ang pagpapanggap na deepfake ng boss na humihingi ng transfer? S: Ang pinakamabisang depensa ay walang gastos na pamamaraan — ang anumang transfer, pagbabago ng password, o kahilingan ng datos na sinimulan sa pamamagitan ng boses o video ay dapat i-verify sa pamamagitan ng pangalawang channel (kilalang numero ng telepono, nang harapan, o nakasulat na proseso); ang teknikal na pagtuklas ng deepfake ay probabilistic at hindi kailanman dapat maging batayan ng awtorisasyon.
T3: Gaano kalaki ang market ng cybersecurity sa panahon ng AI? S: Ang global na AI cybersecurity market ay humigit-kumulang 29.64 bilyong dolyar noong 2025 at inaasahang aabot sa 167.77 bilyong dolyar pagsapit ng 2035; ang mga nagpapabilis ay ang tumataas na mga banta ng AI, naghihigpit na compliance, at kakulangan ng talento sa seguridad.
T4: Sa limitadong badyet, ano ang dapat unang gawin ng SMB? S: Sa pagkakasunud-sunod ng gastos-episyensya — una, ipatupad ang pamamaraan ng beripikasyon sa pangalawang channel (walang gastos); pagkatapos ay pangasiwaan ang shadow AI (23% ng mga kumpanya ang may patakaran kumpara sa 68% na nakaranas na ng breach); pagkatapos ay mag-upgrade sa perimeter firewall appliance na may AI detection; at sa huli ay magdagdag ng IDS/IPS at auditing ayon sa pangangailangan.
T5: Bakit dapat tumakbo ang security software sa nakalaang hardware? S: Katiyakan ng pagganap (ang real-time na detection sa 10G/25G ay nangangailangan ng throughput sa antas ng hardware), mga naa-audit na supply chain, at compliance ng data sovereignty (ang pribadong pagpapatakbo ay pinananatili ang datos sa loob ng intranet). Ang generic na consumer hardware na nagpapatakbo ng mga gawaing seguridad ay bumibagsak pareho sa kahusayan at compliance.