La ciberseguridad en la era de la IA: cuando los atacantes también utilizan modelos fundacionales, ¿cómo deben las empresas articular sus defensas?
Introducción: en 2026, la IA está en la mesa del ataque y de la defensa
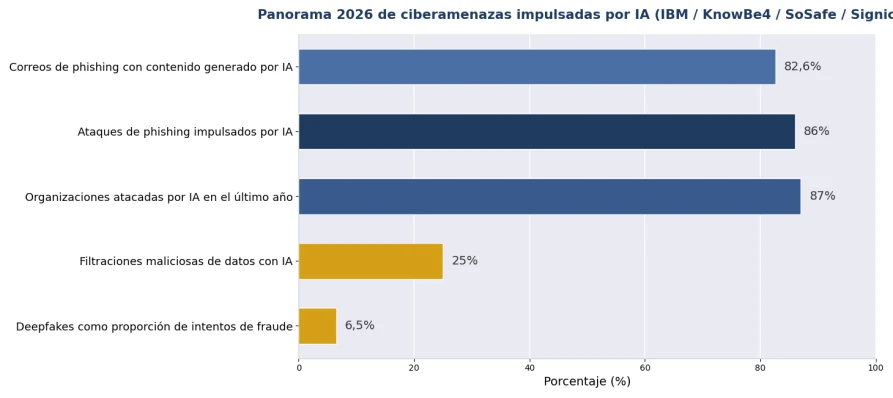
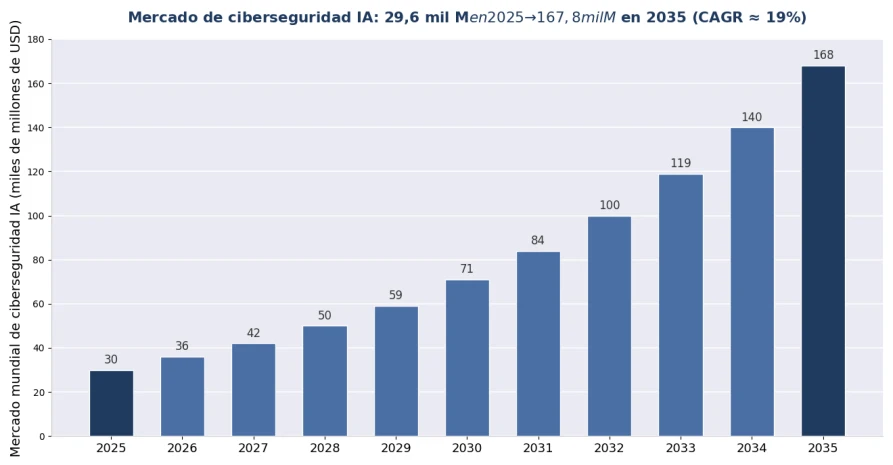
La ciberseguridad de 2026 es una guerra de «IA contra IA». En el ataque: el informe de IBM sobre brechas muestra que 1 de cada 4 brechas maliciosas de datos ya implica el uso de IA por parte del atacante, un 56% más interanual; KnowBe4 calcula que el 86% de los ataques de phishing ya los impulsa la IA, y los correos de phishing generados por IA consiguen 4 veces más clics que los tradicionales. En la defensa: las capacidades de seguridad IA también rinden — las empresas con defensas IA profundamente desplegadas ahorran de media 1,9 millones de dólares en costes de gestión por brecha, y el mercado mundial de ciberseguridad IA debería crecer de 29,64 mil millones de dólares en 2025 a 167,77 mil millones en 2035. Lo cruel del juego: la IA ha llevado la barrera del ataque de alto nivel casi a cero, mientras la barrera de la defensa sigue subiendo.
¿Qué ha cambiado la IA en los ciberataques?
Respuesta rápida: tres cambios — escala (el phishing pasó de la «personalización artesanal» a la «personalización producida en masa»), realismo (solo el 0,1% de las personas reconocen de forma fiable el audio y el vídeo deepfake) y velocidad (el escaneo automatizado alcanza 36 000 intentos por segundo, y los ataques impulsados por IA crecen un 72% interanual).
▪ Phishing con IA e ingeniería social: el 82,6% de los correos de phishing contienen contenido generado por IA, y la detección por plantillas queda invalidada; la clonación de voz solo necesita 3 segundos de audio, y el fraude por voz (vishing) creció un 442% en un año.
▪ Fraude con deepfakes: la investigación de Gartner muestra que el 62% de las organizaciones sufrieron un incidente de deepfake el año pasado (41% llamadas de audio, 35% videollamadas); la empresa de ingeniería Arup perdió 25,6 millones de dólares en una videoconferencia completamente falsificada; Deloitte prevé que las pérdidas por fraude con IA generativa en EE. UU. alcancen 40 mil millones de dólares en 2027.
▪ Ataques de agentes: los agentes de IA secuestrados o maliciosos pueden infiltrarse, moverse lateralmente y exfiltrar datos de forma autónoma, pero aproximadamente el 80% de las pilas de seguridad existentes no pueden detectar ese comportamiento; el 62% de los ataques impulsados por IA se dirigen a infraestructuras críticas como energía, manufactura y gobierno.
Figura 1: panorama de ciberamenazas impulsadas por IA en 2026 (fuentes de datos en el apéndice)
¿Por qué las pymes se han convertido en la zona más castigada?
Respuesta rápida: los atacantes calculan el retorno de la inversión — el 62% de las pequeñas empresas sufrió ataques impulsados por IA en 2025, el 46% de las pymes fue alcanzada por phishing con IA en el último año, pero la mayoría no tiene equipo de seguridad dedicado; el 28% de los responsables de seguridad de pymes admite carecer de formación contra amenazas de IA.
Un hecho contraintuitivo: los ataques de IA cuestan tan poco (los spamers ahorran el 95% del coste de campaña con LLM) que los atacantes pueden «echar redes amplias» sobre objetivos pequeños que antes no merecían la pena. El déficit estructural de la defensa: el 68% de las organizaciones ya ha sufrido fugas de datos causadas por empleados que usan herramientas de IA, pero solo el 23% dispone de una política de seguridad formal para herramientas de IA — la «IA en la sombra» se ha convertido en el nuevo canal del insider. El primer ladrillo de la muralla suele ser no comprar equipos, sino poner reglas: cualquier transferencia, cambio de contraseña o solicitud de datos iniciada por voz o vídeo debe verificarse por un segundo canal — esta sola barrera procedural bloquea casi todo el fraude con deepfakes.
¿Cómo actualizar la línea de defensa empresarial?
Respuesta rápida: un sistema de cuatro capas — la capa de perímetro (cortafuegos y detección de intrusiones potenciados por IA sostienen los ataques automatizados), la capa de detección (IA contra IA: modelos que detectan tráfico anómalo y contenido falsificado), la capa de procedimientos (verificación por segundo canal) y la capa de base (el hardware de seguridad fiable que lo sostiene todo).
Tabla 1: correspondencia entre capas de defensa empresarial y necesidades de hardware en la era de la IA (2026)
Capa de defensa | Amenazas atendidas | Necesidades de hardware / infraestructura |
Capa de perímetro de red | Entradas de phishing IA, escaneo automatizado, entrega de ransomware | Cortafuegos de nueva generación completo (motor de detección IA), puerta de enlace UTM |
Capa de detección y respuesta | Tráfico anómalo, movimiento lateral, infiltración de agentes | Sondas hardware IDS/IPS, plataforma de análisis de tráfico (Suricata, etc.) |
Capa de prevención de fugas | Exfiltración de datos por IA en la sombra, fugas internas | Gestión del comportamiento web, hardware de puerta de enlace DLP |
Capa de identidad y procedimientos | Suplantación de ejecutivos con deepfake, fraude de voz/vídeo | Tokens hardware de autenticación multifactor + procedimientos de verificación por segundo canal (coste cero pero lo más crítico) |
Capa industrial e IoT | Ataques dirigidos a infraestructura crítica (objetivos del 62% de los ataques IA) | Puertas de enlace de seguridad industrial, dispositivos de aislamiento de red, plataforma de auditoría de registros |
Figura 2: previsión del mercado mundial de ciberseguridad IA (fuentes de datos en el apéndice)
¿Por qué el hardware de seguridad importa aún más en la era de la IA?
Respuesta rápida: la detección con IA es una tarea intensiva en cómputo — la inspección profunda de tráfico en tiempo real, el análisis de tráfico cifrado y la inferencia de modelos de IA exigen potencia y rendimiento estables; ejecutar defensas de software sobre hardware genérico poco fiable es construir la muralla sobre los cimientos de otro.
Tres consideraciones prácticas: primera, certeza de rendimiento — la inspección profunda de paquetes en tiempo real sobre dorsales 10G/25G requiere reenvío a nivel de hardware y recursos de CPU/aceleración suficientes; segunda, certeza de la cadena de suministro — los equipos de seguridad son objeto de auditorías de cumplimiento, por lo que el origen del hardware, el mantenimiento del firmware y los ciclos de suministro deben resistir el escrutinio; tercera, certeza de soberanía — la soberanía de los datos es ya un asunto estratégico de nivel directivo (el 71% de los directivos considera la IA soberana una prioridad estratégica), y el despliegue privado con datos que no salen de la intranet es un requisito duro para clientes de finanzas, sanidad y sector público. El primer principio de la seguridad no ha cambiado: un hardware visible, controlable y fiable es la premisa física de toda estrategia de seguridad de los niveles superiores.
ChangFan Industrial Computing: la base de hardware de ciberseguridad en la ciberguerra de la IA
El software de seguridad de la era de la IA merece una plataforma de hardware a su altura. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) ofrece una plataforma de hardware de ciberseguridad que cubre equipos de seguridad en rack 1U/2U y puertas de enlace de sobremesa, con combinaciones de puertos multivelocidad 1G/2.5G/10G/25G, bypass por hardware, módulos de confianza TPM y opciones de alimentación redundante, compatible con los requisitos de despliegue de las principales pilas de seguridad de código abierto como pfSense, OPNsense, Suricata y Wazuh, así como de software de seguridad comercial — entregando una base de hardware estable y de largo ciclo de suministro para escenarios de cortafuegos de nueva generación, detección de intrusiones, gestión del comportamiento web y aislamiento de seguridad industrial (solución completa de hardware; sin suscripciones de software de seguridad).
Si su empresa está actualizando su línea de defensa para la era de la IA, contacte con ChangFan para obtener recomendaciones de selección de plataformas de hardware de ciberseguridad según sus necesidades de rendimiento, puertos y fiabilidad.
Preguntas frecuentes (FAQ)
P1: ¿Se pueden seguir reconociendo los correos de phishing con IA? R: Con el ojo humano cada vez es más difícil — el phishing con IA logra 4 veces los clics de los correos tradicionales y no tiene rasgos de plantilla; el enfoque eficaz es «IA contra IA»: motores de detección con IA que analizan anomalías semánticas y de comportamiento, respaldados por procedimientos de verificación por segundo canal.
P2: ¿Cómo evitar que un deepfake del jefe pida una transferencia? R: Lo más eficaz es una barrera de procedimiento de coste cero: toda transferencia, cambio de contraseña o solicitud de datos iniciada por voz o vídeo debe verificarse por un segundo canal (número conocido, en persona o proceso escrito); la detección técnica de deepfakes es probabilística y nunca puede servir de base para la autorización.
P3: ¿Qué tamaño tiene el mercado de ciberseguridad en la era de la IA? R: El mercado mundial de ciberseguridad IA fue de unos 29,64 mil millones de dólares en 2025 y se espera que alcance 167,77 mil millones en 2035; los impulsores incluyen la explosión de amenazas de IA, el endurecimiento del cumplimiento y la escasez de talento en seguridad.
P4: Con presupuesto limitado, ¿qué hacer primero en una pyme? R: Por relación coste-eficacia — primero establecer el procedimiento de verificación por segundo canal (coste cero); después gobernar la IA en la sombra (el 23% de las empresas tiene política frente al 68% ya afectado); luego actualizar al cortafuegos de perímetro completo con detección IA; y por último añadir IDS/IPS y auditoría según necesidad.
P5: ¿Por qué el software de seguridad debe ejecutarse en hardware dedicado? R: Certeza de rendimiento (la detección 10G/25G en tiempo real exige rendimiento a nivel de hardware), cadena de suministro auditable y cumplimiento de soberanía de datos (despliegue privado, datos sin salir de la intranet). El hardware genérico de consumo ejecutando cargas de seguridad no cumple ni en fiabilidad ni en conformidad.