La sicurezza informatica nell'era dell'intelligenza artificiale: quando anche gli aggressori utilizzano i modelli di base, come dovrebbero strutturare le proprie difese le aziende?
Introduzione: nel 2026 l'AI è al tavolo dell'attacco e della difesa
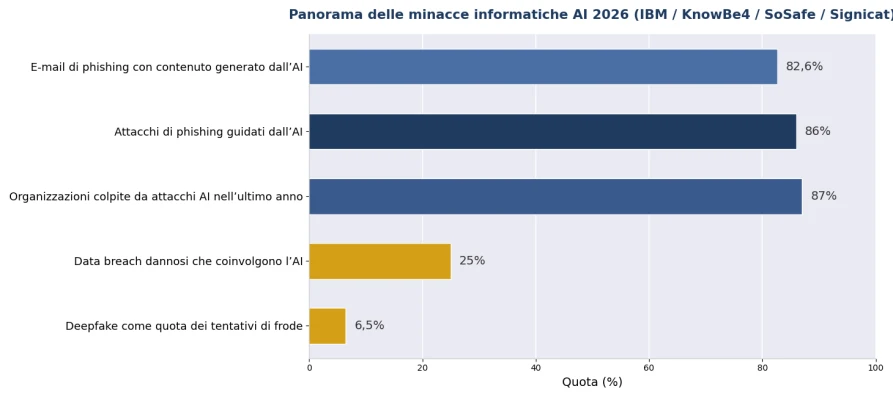
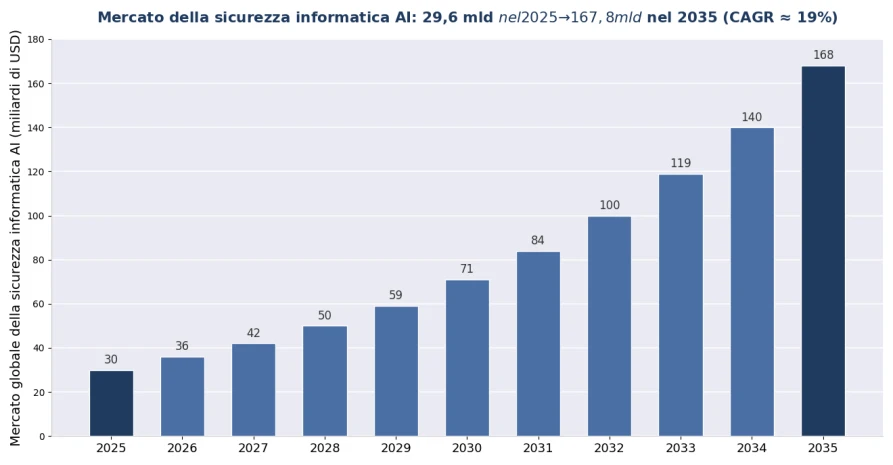
La sicurezza informatica del 2026 è una guerra «AI contro AI». Lato attacco: il report IBM sulle violazioni dei dati mostra che 1 violazione malevola su 4 coinvolge ormai l'uso dell'AI da parte degli attaccanti, con un incremento del 56% su base annua; KnowBe4 stima che l'86% degli attacchi di phishing sia già guidato dall'AI, e le e-mail di phishing generate dall'AI ottengono un tasso di clic 4 volte superiore a quelle tradizionali. Lato difesa: anche le capacità di sicurezza AI producono ritorni — le aziende con difese AI profondamente implementate risparmiano in media 1,9 milioni di dollari di costi di gestione per violazione, e il mercato globale della sicurezza informatica AI dovrebbe crescere da 29,64 miliardi di dollari nel 2025 a 167,77 miliardi nel 2035. La parte crudele della partita: l'AI ha portato la soglia degli attacchi di alto livello quasi a zero, mentre la soglia della difesa continua a salire.
Cosa ha cambiato l'AI negli attacchi informatici?
Risposta rapida: tre cambiamenti — scala (il phishing è passato dalla «personalizzazione artigianale» alla «personalizzazione prodotta in serie»), realismo (solo lo 0,1% delle persone riesce a riconoscere in modo affidabile audio e video deepfake) e velocità (la scansione automatica raggiunge 36.000 tentativi al secondo, e gli attacchi guidati dall'AI crescono del 72% su base annua).
▪ Phishing AI e ingegneria sociale: l'82,6% delle e-mail di phishing contiene ormai contenuti generati dall'AI, e il rilevamento basato su modelli non funziona più; il cloning vocale richiede solo 3 secondi di audio, e le frodi vocali (vishing) sono cresciute del 442% in un anno.
▪ Frodi con deepfake: la ricerca Gartner mostra che il 62% delle organizzazioni ha subito un incidente deepfake nell'ultimo anno (41% chiamate audio, 35% videochiamate); l'azienda di ingegneria Arup è stata truffata di 25,6 milioni di dollari in una videoconferenza interamente falsificata; Deloitte prevede che le perdite statunitensi per frode con AI generativa raggiungeranno 40 miliardi di dollari entro il 2027.
▪ Attacchi di agenti: agenti AI dirottati o malevoli possono infiltrarsi, muoversi lateralmente ed esfiltrare dati in modo autonomo, eppure circa l'80% degli stack di sicurezza esistenti non riesce a rilevare questi comportamenti; il 62% degli attacchi guidati dall'AI prende di mira infrastrutture critiche come energia, manifattura e governo.
Figura 1: panorama delle minacce informatiche guidate dall'AI nel 2026 (fonti dei dati in appendice)
Perché le PMI sono diventate la zona più colpita?
Risposta rapida: gli attaccanti ragionano sul ritorno dell'investimento — il 62% delle piccole imprese ha subito attacchi guidati dall'AI nel 2025, il 46% delle PMI è stato colpito da phishing AI nell'ultimo anno, ma la maggior parte non ha un team di sicurezza dedicato; il 28% dei responsabili della sicurezza delle PMI ammette di non avere formazione contro le minacce AI.
Un fatto controintuitivo: gli attacchi AI costano così poco (i creatori di spam con gli LLM risparmiano il 95% dei costi delle campagne) che gli attaccanti possono «gettare reti larghe» su obiettivi piccoli che prima non valeva la pena colpire. Il deficit strutturale della difesa: il 68% delle organizzazioni ha già subito fughe di dati causate da dipendenti che usano strumenti AI, ma solo il 23% dispone di una politica di sicurezza formale per gli strumenti AI — l'«AI fantasma» è diventato il nuovo canale dell'insider. Il primo mattone della muraglia di solito non è l'acquisto di un dispositivo, ma l'istituzione di regole: qualsiasi bonifico, cambio di password o richiesta di dati avviata per voce o video deve essere verificata tramite un secondo canale — questa sola barriera procedurale blocca quasi tutte le frodi con deepfake.
Come aggiornare la linea di difesa aziendale?
Risposta rapida: un sistema a quattro livelli — il livello perimetro (firewall e rilevamento delle intrusioni potenziati dall'AI resistono agli attacchi automatizzati), il livello rilevamento (AI contro AI: modelli che individuano traffico anomalo e contenuti contraffatti), il livello procedure (verifica tramite secondo canale) e il livello base (l'hardware di sicurezza affidabile che sostiene tutto).
Tabella 1: corrispondenza tra livelli di difesa aziendale e esigenze hardware nell'era dell'AI (2026)
Livello di difesa | Minacce affrontate | Esigenze di hardware / infrastrutture |
Livello perimetro di rete | Ingressi di phishing AI, scansione automatizzata, consegna di ransomware | Firewall di nuova generazione completo (motore di rilevamento AI), gateway UTM |
Livello rilevamento e risposta | Traffico anomalo, movimento laterale, infiltrazione di agenti | Sonde hardware IDS/IPS, piattaforma di analisi del traffico (Suricata, ecc.) |
Livello prevenzione delle fughe | Esfiltrazione di dati tramite AI fantasma, fughe di dati interne | Gestione del comportamento web, hardware di gateway DLP |
Livello identità e procedure | Impersonificazione di dirigenti con deepfake, frodi vocali/video | Token hardware per autenticazione a più fattori + procedure di verifica tramite secondo canale (costo zero ma fondamentale) |
Livello industriale e IoT | Attacchi mirati a infrastrutture critiche (obiettivi del 62% degli attacchi AI) | Gateway di sicurezza per controllo industriale, dispositivi di isolamento di rete, piattaforma di audit dei log |
Figura 2: previsione del mercato globale della sicurezza informatica AI (fonti dei dati in appendice)
Perché l'hardware di sicurezza conta ancora di più nell'era dell'AI?
Risposta rapida: il rilevamento con AI è un compito ad alta intensità di calcolo — l'ispezione profonda del traffico in tempo reale, l'analisi del traffico cifrato e l'inferenza dei modelli AI richiedono potenza di calcolo e throughput stabili; far girare difese software su hardware generico inaffidabile equivale a costruire il proprio muro sulle fondamenta di qualcun altro.
Tre considerazioni pratiche: prima, certezza delle prestazioni — l'ispezione profonda dei pacchetti in tempo reale su dorsali 10G/25G richiede inoltro a livello hardware e risorse CPU/accelerazione sufficienti; seconda, certezza della catena di approvvigionamento — i dispositivi di sicurezza sono oggetto di audit di conformità, quindi origine dell'hardware, manutenzione del firmware e cicli di fornitura devono reggere al controllo; terza, certezza della sovranità — la sovranità dei dati è diventata una questione strategica di livello dirigenziale (il 71% dei dirigenti considera l'AI sovrana una priorità strategica), e l'installazione privata con dati che non lasciano mai l'intranet è un requisito rigido per i clienti di finanza, sanità e pubblica amministrazione. Il primo principio della sicurezza non è cambiato: hardware visibile, controllabile e affidabile è la premessa fisica di ogni strategia di sicurezza dei livelli superiori.
ChangFan Industrial Computing: la base hardware di sicurezza informatica nella cyber-guerra dell'AI
Il software di sicurezza dell'era dell'AI merita una piattaforma hardware all'altezza. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) offre una piattaforma hardware di sicurezza informatica che copre appliance di sicurezza a rack 1U/2U e gateway desktop, con combinazioni di porte multi-velocità 1G/2.5G/10G/25G, bypass hardware, moduli di fiducia TPM e opzioni di alimentazione ridondante, compatibile con le esigenze di implementazione dei principali stack di sicurezza open source come pfSense, OPNsense, Suricata e Wazuh e dei software di sicurezza commerciali — consegnando una base hardware stabile e a lungo ciclo di fornitura per scenari di firewall di nuova generazione, rilevamento delle intrusioni, gestione del comportamento web e isolamento di sicurezza industriale (soluzione hardware completa; senza abbonamenti a software di sicurezza).
Se la vostra azienda sta aggiornando la linea di difesa per l'era dell'AI, contattate ChangFan per ricevere raccomandazioni sulla selezione della piattaforma hardware di sicurezza informatica in base alle vostre esigenze di throughput, porte e affidabilità.
Domande frequenti (FAQ)
D1: Le e-mail di phishing AI si riconoscono ancora? R: A occhio nudo è sempre più difficile — il phishing AI raggiunge un tasso di clic 4 volte superiore a quello delle e-mail tradizionali e non presenta tracce di modello; l'approccio efficace è «AI contro AI»: motori di rilevamento AI che analizzano anomalie semantiche e comportamentali, affiancati dalle procedure di verifica tramite secondo canale.
D2: Come impedire che un deepfake del capo chieda un bonifico? R: La difesa più efficace è una barriera procedurale a costo zero: qualsiasi bonifico, cambio di password o richiesta di dati avviata per voce o video deve essere verificata tramite un secondo canale (numero noto, di persona o procedura scritta); il rilevamento tecnico dei deepfake è probabilistico e non può mai fungere da base di autorizzazione.
D3: Quanto è grande il mercato della sicurezza informatica nell'era dell'AI? R: Il mercato globale della sicurezza informatica AI era di circa 29,64 miliardi di dollari nel 2025 e dovrebbe raggiungere 167,77 miliardi nel 2035; i fattori trainanti includono l'esplosione delle minacce AI, l'inasprimento della conformità e la carenza di talenti nella sicurezza.
D4: Con un budget limitato, cosa fare per primo in una PMI? R: In ordine di convenienza — prima istituire la procedura di verifica tramite secondo canale (costo zero); poi governare l'AI fantasma (politica presente nel 23% delle aziende contro il 68% già violato); quindi passare a un firewall di perimetro completo con capacità di rilevamento AI; infine aggiungere IDS/IPS e audit secondo necessità.
D5: Perché il software di sicurezza deve girare su hardware dedicato? R: Certezza delle prestazioni (il rilevamento 10G/25G in tempo reale richiede throughput a livello hardware), catena di approvvigionamento verificabile e conformità alla sovranità dei dati (installazione privata, dati che non escono dall'intranet). L'hardware generico da consumo che esegue carichi di sicurezza non raggiunge né l'affidabilità né la conformità.
- Articolo precedente Intelligenza artificiale incarnata, primo anno: i robot umanoidi entrano nelle fabbriche. Di che tipo di «cervello» integrato hanno bisogno?
- Articolo successivo Prospettive per l'infrastruttura di calcolo per l'IA 2026–2030: l'era dell'inferenza, il calcolo sostenibile e l'IA sovrana