Cybersecurity in het tijdperk van AI: hoe moeten ondernemingen hun verdediging opbouwen wanneer ook aanvallers gebruikmaken van 'foundation models'?
Inleiding: in 2026 zit AI aan beide kanten van de tafel, aanval én verdediging
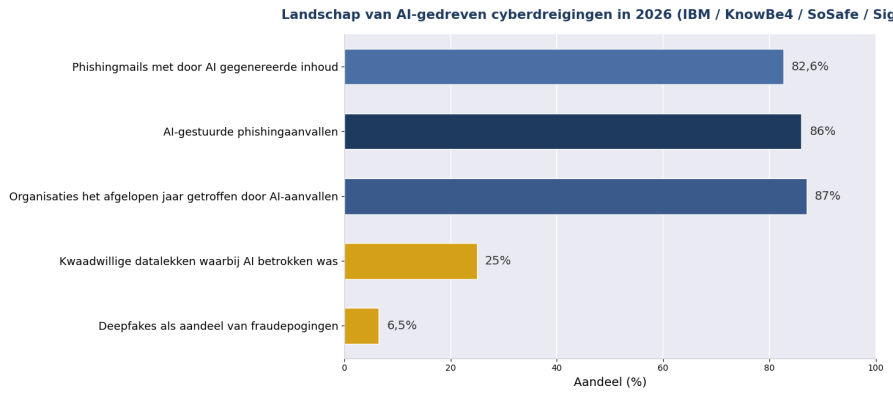
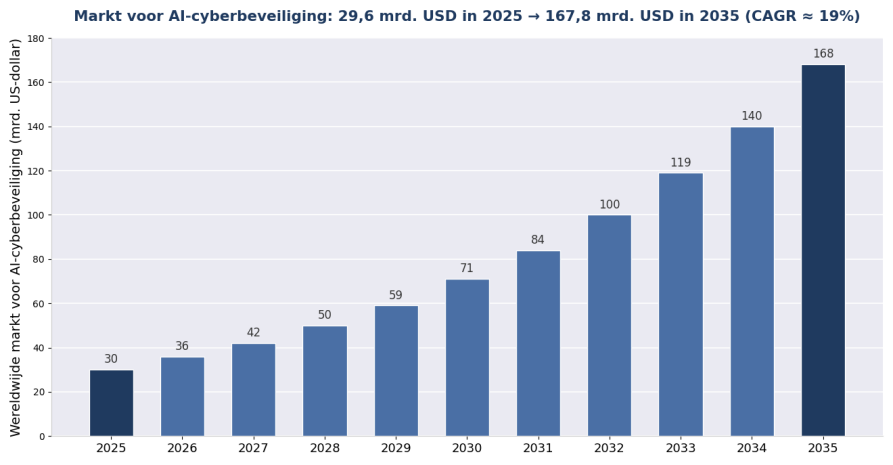
Cyberbeveiliging in 2026 is een oorlog van 'AI tegen AI'. Aan de aanvalszijde: het Data Breach Report van IBM toont dat 1 op de 4 kwaadaardige datalekken nu aanvallers betreft die AI gebruiken, een stijging van 56% op jaarbasis; KnowBe4 schat dat 86% van de phishingaanvallen al AI-gestuurd is, en AI-gegenereerde phishingmails halen een 4 keer hogere doorklikratio dan traditionele mails. Aan de verdedigingszijde: ook AI-beveiligingsmogelijkheden renderen — ondernemingen met diepgaand ingezette AI-verdediging besparen gemiddeld 1,9 miljoen dollar aan afhandelingskosten per inbraak, en de wereldwijde markt voor AI-cyberbeveiliging groeit van naar verwachting 29,64 miljard dollar in 2025 naar 167,77 miljard dollar in 2035. Het wrede van deze strijd: AI heeft de drempel voor hoogwaardige aanvallen tot vrijwel nul gebracht, terwijl de verdedigingsdrempel blijft stijgen.
Hoe heeft AI cyberaanvallen veranderd?
Kort antwoord: drie veranderingen — schaal (phishing is van 'handwerk op maat' naar 'massaproductie van gepersonaliseerde aanvallen' gegaan), realisme (slechts 0,1% van de mensen kan deepfake-audio en -video betrouwbaar herkennen) en snelheid (geautomatiseerde scans bereiken 36.000 pogingen per seconde en AI-aanvallen stegen met 72% op jaarbasis).
▪ AI-phishing en social engineering: 82,6% van de phishingmails bevat nu AI-gegenereerde content, waardoor detectie op sjablonen faalt; voor spraakklonen is slechts 3 seconden audio nodig, en voice phishing (vishing) groeide in één jaar met 442%.
▪ Deepfakefraude: onderzoek van Gartner toont dat 62% van de organisaties het afgelopen jaar met een deepfake-incident te maken had (41% audio-oproepen, 35% video-oproepen); het engineeringbedrijf Arup werd voor 25,6 miljoen dollar opgelicht via een volledig deepfake-videogesprek; Deloitte voorspelt dat de schade door generatieve-AI-fraude in de VS in 2027 40 miljard dollar zal bereiken.
▪ Agentische aanvallen: gekaapte of kwaadaardige AI-agenten kunnen zelfstandig netwerken binnendringen, zich lateraal verplaatsen en data exfiltreren — toch kan ruwweg 80% van de bestaande beveiligingsstapels zo'n gedrag niet detecteren; 62% van de AI-aanvallen richt zich op kritieke infrastructuur zoals energie, industrie en overheid.
Figuur 1: het landschap van AI-gestuurde cyberdreigingen in 2026 (bronnen in de bijlage)
Waarom zijn mkb-bedrijven het zwaarst getroffen?
Kort antwoord: aanvallers maken een rendementsberekening — 62% van de kleine bedrijven kreeg in 2025 te maken met AI-aanvallen, 46% van het mkb werd het afgelopen jaar getroffen door AI-phishing, terwijl de meeste geen eigen beveiligingsteam hebben; 28% van de mkb-beveiligers geeft toe geen training te hebben om AI-dreigingen het hoofd te bieden.
Een tegenintuïtief feit: AI-aanvallen zijn zo goedkoop (spammers die LLM's gebruiken, besparen 95% van de campagnekosten) dat aanvallers kunnen 'brede netten' uitgooien over kleine doelen die vroeger nooit de moeite waard waren. Het structurele tekort aan de verdedigingszijde: 68% van de organisaties heeft al te maken gehad met datalekken door medewerkers die AI-tools gebruiken, maar slechts 23% heeft een formeel AI-beleid — 'schaduw-AI' is het nieuwe insider-kanaal geworden. De eerste steen van de verdedigingsmuur is meestal geen apparatuur maar regels: elke overboeking, wijziging van wachtwoord of data-aanvraag die via spraak of video wordt geïnitieerd, moet via een tweede kanaal worden geverifieerd — deze ene procedure blokkeert vrijwel alle deepfakefraude.
Hoe moet de bedrijfsverdediging worden geüpgraded?
Kort antwoord: een vierlaagssysteem — de perimeterlaag (AI-firewalls en inbraakdetectie die geautomatiseerde aanvallen weerstaan), de detectielaag (AI tegen AI: modellen die afwijkend verkeer en vervalste content herkennen), de beleidslaag (verificatieprocedures via een tweede kanaal) en de fundamentlaag (de betrouwbare beveiligingshardware die dit alles draagt).
Tabel 1: afbeelding van verdedigingslagen in het AI-tijdperk op hardware-eisen (2026)
Verdedigingslaag | Bedreigingen die worden aangepakt | Hardware-/faciliteitseisen |
Netwerkperimeterlaag | AI-phishing-ingangen, geautomatiseerde scans, ransomware-levering | Next-generation firewallapparaat (AI-detectie-engine), UTM-gateway |
Detectie- en responslaag | Afwijkend verkeer, laterale verplaatsing, agentische infiltratie | IDS/IPS-hardwareprobes, platform voor verkeersanalyse (Suricata e.d.) |
Laag tegen datalekken | Exfiltratie via schaduw-AI, interne datalekken | Webgedragsbeheer, DLP-gatewayhardware |
Identiteits- en beleidslaag | Deepfake-immitatie van executives, spraak-/videofraude | Hardwaretokens voor multifactorauthenticatie + verificatieprocedures via een tweede kanaal (nul kosten, maar het meest kritiek) |
Industriële en IoT-laag | Gerichte aanvallen op kritieke infrastructuur (doelwit van 62% van de AI-aanvallen) | Beveiligingsgateways voor industriële besturing, netwerkisolatieapparatuur, auditplatform |
Figuur 2: wereldwijde marktprognose voor AI-cyberbeveiliging (bronnen in de bijlage)
Waarom is beveiligingshardware in het AI-tijdperk nog belangrijker?
Kort antwoord: AI-detectie is een rekenintensieve taak — real-time diep verkeersonderzoek, analyse van versleuteld verkeer en AI-modelinferentie vragen allemaal stabiele rekenkracht en doorvoer; softwarematige verdediging op onbetrouwbare generieke hardware is een muur bouwen op andermans fundering.
Drie praktische overwegingen: ten eerste prestatiezekerheid — real-time deep packet inspection op 10G/25G-backbones vereist doorsturing op hardwareniveau plus voldoende cpu- en acceleratieresources; ten tweede zekerheid over de toeleveringsketen — beveiligingsapparaten zijn voorwerp van compliance-audits, dus herkomst van hardware, firmware-onderhoud en leveringscycli moeten tegen kritiek kunnen; ten derde soevereiniteitszekerheid — datasoevereiniteit is een strategisch vraagstuk op directieniveau geworden (71% van de executives beschouwt soevereine AI als strategische prioriteit), en privaat geïmplementeerde beveiligingsapparaten waarbij data het intranet nooit verlaten zijn een harde eis voor klanten in financiën, zorg en overheid. De eerste regel van beveiliging is niet veranderd: zichtbare, beheersbare, betrouwbare hardware is het fysieke fundament van elke beveiligingsstrategie erboven.
ChangFan Industrial Computing: het fundament van beveiligingshardware in de AI-cyberoorlog
Beveiligingssoftware uit het AI-tijdperd verdient een bijpassend hardwareplatform. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) levert een platform voor beveiligingshardware dat 1U/2U-rackapparaten en desktopgateways omvat, met poortcombinaties van 1G/2.5G/10G/25G, hardware-bypass, TPM-vertrouwensmodules en opties voor redundante voeding, compatibel met de implementatievereisten van gangbare open-source beveiligingsstapels zoals pfSense, OPNsense, Suricata en Wazuh én commerciële beveiligingssoftware — en levert zo een stabiel, langdurig leverbaar hardwarefundament voor next-generation firewalls, inbraakdetectie, webgedragsbeheer en isolatie van industriële besturingsnetwerken (complete hardwareoplossing; geen abonnementen op beveiligingssoftware).
Als uw onderneming de verdediging voor het AI-tijdperk aan het upgraden is, neem dan contact op met ChangFan voor advies over de selectie van een beveiligingshardwareplatform, afgestemd op uw doorvoer-, poort- en betrouwbaarheidseisen.
Veelgestelde vragen (FAQ)
V1: Zijn AI-phishingmails nog te herkennen? A: Met het blote oog steeds moeilijker — AI-phishing haalt een 4 keer hogere doorklikratio dan traditionele mails en heeft geen sjabloonsignaturen; de effectieve aanpak is 'AI tegen AI': gebruik AI-detectie-engines om semantische en gedragsafwijkingen te analyseren, ondersteund door verificatie via een tweede kanaal.
V2: Hoe stoppen we deepfake-immitatie van de baas die overschrijvingen vraagt? A: De meest effectieve verdediging is een procedure zonder kosten — elke overboeking, wijziging van wachtwoord of data-aanvraag die via spraak of video wordt geïnitieerd, moet via een tweede kanaal worden geverifieerd (een bekend telefoonnummer, persoonlijk, of een schriftelijke procedure); technische deepfake-detectie is probabilistisch en mag nooit basis zijn voor autorisatie.
V3: Hoe groot is de markt voor cyberbeveiliging in het AI-tijdperk? A: De wereldwijde markt voor AI-cyberbeveiliging bedroeg in 2025 ongeveer 29,64 miljard dollar en zal naar verwachting in 2035 167,77 miljard dollar bereiken; drijvende krachten zijn de stijgende AI-dreigingen, aanscherpende compliance en het tekort aan beveiligingstalent.
V4: Wat moet het mkb met een beperkt budget als eerste doen? A: In volgorde van kosteneffectiviteit — ten eerste: verificatie via een tweede kanaal vastleggen (nul kosten); vervolgens schaduw-AI aansturen (23% van de ondernemingen heeft een beleid, tegen 68% dat al een lek heeft gehad); daarna upgraden naar een perimeter-firewallapparaat met AI-detectie; en tenslotte IDS/IPS en auditing toevoegen waar nodig.
V5: Waarom moet beveiligingssoftware op dedicated hardware draaien? A: Prestatiezekerheid (real-time detectie op 10G/25G vereist doorvoer op hardwareniveau), auditbare toeleveringsketens en compliance rond datasoevereiniteit (privé-implementatie houdt data binnen het intranet). Generieke consumentenhardware die beveiligingstaken draait faalt op betrouwbaarheid én compliance.