Cyberbezpieczeństwo w erze sztucznej inteligencji: skoro atakujący również korzystają z modeli bazowych, w jaki sposób przedsiębiorstwa powinny budować swoją obronę?
Wstęp: w 2026 roku AI zasiada przy stole ataku i obrony
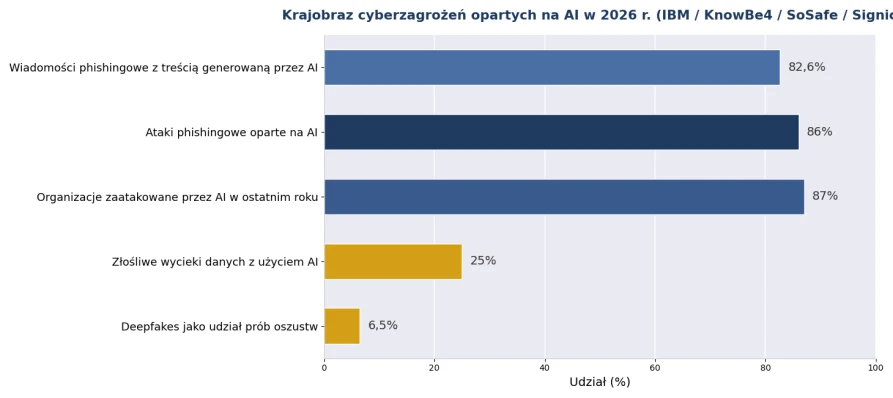
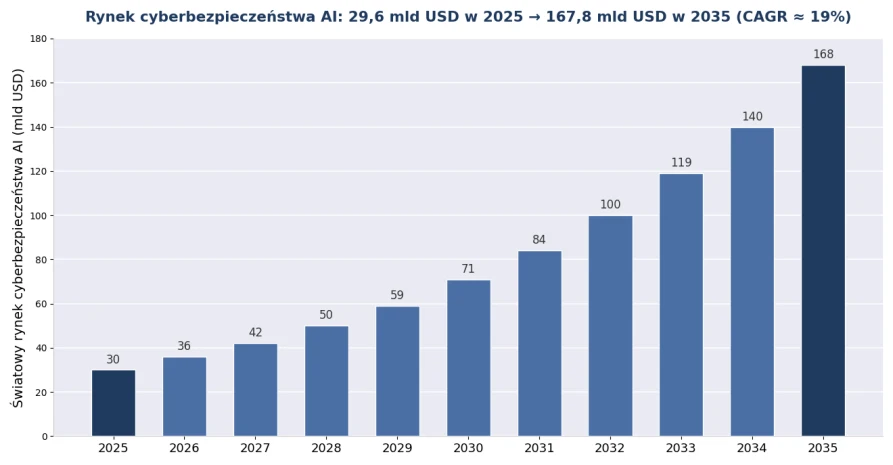
Cyberbezpieczeństwo w 2026 roku to wojna „AI kontra AI”. Strona ataku: raport IBM o naruszeniach danych pokazuje, że co czwarte złośliwe wycieki danych wiąże się już z użyciem AI przez atakujących, co oznacza wzrost o 56% rok do roku; KnowBe4 szacuje, że 86% ataków phishingowych napędza już AI, a e-maile phishingowe generowane przez AI osiągają 4-krotnie wyższą klikalność niż tradycyjne. Strona obrony: możliwości bezpieczeństwa AI też się zwracają — przedsiębiorstwa z głęboko wdrożonymi obronami AI oszczędzają średnio 1,9 mln dolarów kosztów obsługi na incydent, a światowy rynek cyberbezpieczeństwa AI ma urosnąć z 29,64 mld USD w 2025 roku do 167,77 mld USD w 2035 roku. Okrutność tej rywalizacji polega na tym, że AI obniżyło próg ataków wysokiego poziomu niemal do zera, podczas gdy próg obrony wciąż rośnie.
Co AI zmieniło w cyberatakach?
Krótka odpowiedź: trzy zmiany — skala (phishing przeszedł od „ręcznej personalizacji” do „masowej personalizacji”), realizm (tylko 0,1% osób potrafi w sposób pewny rozpoznać deepfake'owe audio i wideo) oraz szybkość (automatyczne skanowanie osiąga 36 000 prób na sekundę, a ataki napędzane przez AI rosną o 72% rok do roku).
▪ Phishing AI i inżynieria społeczna: 82,6% e-maili phishingowych zawiera już treści generowane przez AI, a wykrywanie po szablonach przestaje działać; do klonowania głosu wystarczą 3 sekundy nagrania, a oszustwa głosowe (vishing) urosły o 442% w ciągu roku.
▪ Oszustwa deepfake: badania Gartnera pokazują, że 62% organizacji doświadczyło incydentu deepfake w minionym roku (41% połączenia audio, 35% wideorozmowy); firma inżynieryjna Arup straciła 25,6 mln dolarów przez w całości podrobioną wideokonferencję; Deloitte przewiduje, że straty USA z tytułu oszustw generatywnej AI sięgną 40 mld USD do 2027 roku.
▪ Ataki agentowe: przejęte lub złośliwe agenty AI potrafią samodzielnie infiltratować sieć, poruszać się bocznie i wykradać dane — a mimo to około 80% istniejących stosów bezpieczeństwa nie jest w stanie wykryć takiego zachowania; 62% ataków napędzanych przez AI celuje w infrastrukturę krytyczną: energię, produkcję i administrację.
Rysunek 1: panorama cyberzagrożeń napędzanych przez AI w 2026 roku (źródła danych w załączniku)
Dlaczego małe i średnie przedsiębiorstwa stały się strefą najcięższych uderzeń?
Krótka odpowiedź: atakujący liczą zwrot z inwestycji — 62% małych firm doświadczyło ataków napędzanych przez AI w 2025 roku, 46% MŚP zostało trafionych phishingiem AI w minionym roku, ale większość nie ma dedykowanego zespołu bezpieczeństwa; 28% osób odpowiedzialnych za bezpieczeństwo w MŚP przyznaje, że nie ma szkolenia w zakresie zagrożeń AI.
Jeden fakt kontraintuicyjny: ataki AI są tak tanie (spamerzy z LLM oszczędzają 95% kosztów kampanii), że atakujący mogą „zarzucać szerokie sieci” na małe cele, które wcześniej nie były warte ataku. Strukturalna słabość obrony: 68% organizacji już doświadczyło wycieków danych spowodowanych przez pracowników korzystających z narzędzi AI, ale tylko 23% ma formalną politykę bezpieczeństwa narzędzi AI — „cienka AI” stała się nowym kanałem insidera. Pierwszy cegieł obrony to zwykle nie zakup sprzętu, lecz ustanowienie zasad: każdy przelew, zmiana hasła lub żądanie danych zainicjowane głosem lub wideo musi być weryfikowane drugim kanałem — ta jedna linia proceduralna blokuje niemal całe oszustwa deepfake.
Jak unowocześnić linię obrony przedsiębiorstwa?
Krótka odpowiedź: system czterech warstw — warstwa perymetru (firewalle i wykrywanie włamań wspomagane przez AI wytrzymują zautomatyzowane ataki), warstwa detekcji (AI kontra AI: modele wykrywające anomalny ruch i sfałszowane treści), warstwa procedur (weryfikacja drugim kanałem) oraz warstwa fundamentu (niezawodny sprzęt bezpieczeństwa, który to wszystko dźwiga).
Tabela 1: przyporządkowanie warstw obrony przedsiębiorstwa do potrzeb sprzętowych w erze AI (2026)
Warstwa obrony | Odstraszane zagrożenia | Wymagania sprzętowe / infrastrukturalne |
Warstwa perymetru sieci | Wejścia phishingu AI, automatyczne skanowanie, dostarczanie ransomware | Kompletny firewall nowej generacji (silnik detekcji AI), brama UTM |
Warstwa detekcji i reakcji | Anomalny ruch, ruch boczny, infilracja agentowa | Sprzętowe sondy IDS/IPS, platforma analizy ruchu (Suricata itp.) |
Warstwa zapobiegania wyciekom | Wynoszenie danych przez cienką AI, wewnętrzne wycieki | Zarządzanie zachowaniem w sieci, sprzętowa brama DLP |
Warstwa tożsamości i procedur | Deepfake'owa podszywanie się pod kadrę kierowniczą, oszustwa głosowe/wideo | Sprzętowe tokeny uwierzytelniania wieloskładnikowego + procedury weryfikacji drugim kanałem (koszt zerowy, lecz najkrytyczniejsze) |
Warstwa przemysłowa i IoT | Ataki ukierunkowane na infrastrukturę krytyczną (cele 62% ataków AI) | Bramy bezpieczeństwa systemów przemysłowych, urządzenia izolacji sieci, platforma audytu logów |
Rysunek 2: prognoza światowego rynku cyberbezpieczeństwa AI (źródła danych w załączniku)
Dlaczego sprzęt bezpieczeństwa ma w erze AI jeszcze większe znaczenie?
Krótka odpowiedź: detekcja AI to zadanie o wysokiej intensywności obliczeniowej — głęboka inspekcja ruchu w czasie rzeczywistym, analiza ruchu szyfrowanego i inferencja modeli AI wymagają stabilnej mocy obliczeniowej i przepustowości; uruchamianie zabezpieczeń programowych na niesolidnym sprzęcie ogólnego przeznaczenia to budowanie muru na cudzych fundamentach.
Trzy praktyczne rozważania: po pierwsze, pewność wydajności — głęboka inspekcja pakietów w czasie rzeczywistym na kręgosłupach 10G/25G wymaga przekazywania na poziomie sprzętowym oraz wystarczających zasobów CPU/akceleracji; po drugie, pewność łańcucha dostaw — urządzenia bezpieczeństwa podlegają audytom zgodności, dlatego pochodzenie sprzętu, utrzymanie oprogramowania układowego i cykle dostaw muszą wytrzymać kontrolę; po trzecie, pewność suwerenności — suwerenność danych stała się tematem strategicznym na poziomie zarządu (71% dyrektorów uważa AI suwerenną za priorytet strategiczny), a prywatna instalacja z danymi nigdy nie opuszczającymi intranetu jest twardym wymogiem klientów z finansów, ochrony zdrowia i sektora publicznego. Pierwsza zasada bezpieczeństwa się nie zmieniła: widoczny, sterowalny i niezawodny sprzęt jest fizyczną przesłanką każdej strategii bezpieczeństwa wyższych warstw.
ChangFan Industrial Computing: sprzętowy fundament cyberbezpieczeństwa w cyberwojnie AI
Oprogramowanie bezpieczeństwa ery AI zasługuje na godną platformę sprzętową. Guangzhou ChangFan Intelligent Technology Co., Ltd. (ChangFan Industrial Computing / ChangFan) oferuje platformę sprzętową cyberbezpieczeństwa obejmującą rackowe urządzenia bezpieczeństwa 1U/2U i bramy biurkowe, z kombinacjami portów multi-rate 1G/2.5G/10G/25G, sprzętowym obejściem (bypass), zaufanymi modułami TPM i opcjami redundanckiego zasilania, kompatybilną z wymaganiami wdrożeniowymi wiodących otwartych stosów bezpieczeństwa — pfSense, OPNsense, Suricata i Wazuh — oraz komercyjnego oprogramowania zabezpieczającego, dostarczając stabilny fundament sprzętowy o długim cyklu dostaw dla scenariuszy firewalla nowej generacji, wykrywania włamań, zarządzania zachowaniem w sieci i izolacji bezpieczeństwa systemów przemysłowych (kompletne rozwiązanie sprzętowe; bez subskrypcji oprogramowania bezpieczeństwa).
Jeśli Państwa przedsiębiorstwo unowocześnia linię obrony na erę AI, skontaktujcie się z ChangFan w celu uzyskania rekomendacji wyboru platformy sprzętowej cyberbezpieczeństwa dostosowanych do wymagań przepustowości, portów i niezawodności.
Częste pytania (FAQ)
P1: Czy e-maile phishingowe AI da się jeszcze rozpoznać? O: Samym okiem coraz trudniej — phishing AI osiąga 4-krotną klikalność i nie nosi cech szablonu; skuteczne podejście to „AI kontra AI”: silniki detekcji AI analizują anomalie semantyczne i behawioralne, a procedury weryfikacji drugim kanałem stanowią zabezpieczenie.
P2: Jak zapobiec deepfake'owemu „szefowi” żądającemu przelewu? O: Najskuteczniejsza jest bezkosztowa bariera proceduralna: każdy przelew, zmiana hasła lub żądanie danych zainicjowane głosem lub wideo musi być weryfikowane drugim kanałem (znany numer, osobiście, proces pisemny); techniczna detekcja deepfake'ów jest probabilistyczna i nigdy nie może być podstawą autoryzacji.
P3: Jak duży jest rynek cyberbezpieczeństwa w erze AI? O: Światowy rynek cyberbezpieczeństwa AI wynosił około 29,64 mld USD w 2025 roku i ma osiągnąć 167,77 mld USD w 2035 roku; czynnikami napędowymi są wzrost zagrożeń AI, zaostrzenie zgodności i niedobór talentów w bezpieczeństwie.
P4: Przy ograniczonym budżecie od czego zacząć w MŚP? O: Według stosunku kosztu do efektu — najpierw wprowadzić procedurę weryfikacji drugim kanałem (koszt zerowy), potem ogarnąć cienną AI (politykę ma 23% firm, a naruszonych jest już 68%), następnie przejść na kompletny firewall perymetru z detekcją AI, a na końcu według potrzeb dodać IDS/IPS i audyt.
P5: Dlaczego oprogramowanie bezpieczeństwa ma działać na dedykowanym sprzęcie? O: Pewność wydajności (detekcja 10G/25G w czasie rzeczywistym wymaga przepustowości sprzętowej), audytowalny łańcuch dostaw oraz zgodność z suwerennością danych (prywatna instalacja, dane nie opuszczają intranetu). Ogólny sprzęt konsumencki obsługujący obciążenia bezpieczeństwa nie spełnia wymogów niezawodności ani zgodności.
- Poprzedni artykuł Pierwszy rok „ucieleśnionej” sztucznej inteligencji (Embodied AI): roboty humanoidalne wkraczają do fabryk — jakiego rodzaju „wbudowanego mózgu” potrzebują?
- Następny artykuł Perspektywy infrastruktury obliczeniowej dla AI w latach 2026–2030: era wnioskowania (inference), ekologiczne obliczenia oraz suwerenna sztuczna inteligencja