从 MPLS 到 SASE:SD-WAN 究竟是如何演进的(2026 年版图)
- 广州长帆智能科技有限公司
- 2026-11-10
SD-WAN 是什么?从 MPLS 到 SASE 的十年演进,一次讲清(2026 版)
结论先行: SD-WAN 不是"更便宜的专线",而是把广域网的决策方式从"人工配置路由"改成"软件按业务优先级实时选路"。它用普通宽带、4G/5G 甚至卫星链路,叠加一条加密的覆盖网络,按应用类型把流量分配到当下最合适的链路。到 2026 年,SD-WAN 已与云安全能力融合为 SASE(安全访问服务边缘),采购时要讨论的不再是"要不要上 SD-WAN",而是"安全能力放在哪里、硬件底座怎么配、生命周期多长"。
1. 一句话定义:SD-WAN 到底"软件定义"了什么
传统广域网的每条链路用途靠人工规划:专线跑核心业务,宽带跑访客上网,改一次策略要走一次工单。SD-WAN 把这件事交给控制器:控制器集中下发策略,设备持续探测各条链路的时延、抖动与丢包,再按应用优先级动态选路。
三个本质变化:一是从"链路为中心"变成"应用为中心",同一条链路上的不同业务可以有完全不同的待遇;二是硬件与软件解耦,策略不再绑定在某一家厂商的专用盒子上;三是网络状态第一次变得"可见",每条链路、每个应用的表现都有数据可查。
2. 演进时间线:从 MPLS 到 SASE 的五个阶段
阶段 | 大致时间 | 核心特征 | 企业当时最关心的问题 |
MPLS 专线时代 | 2000 年代 | 运营商封闭网络、SLA 有保障、价格高、开通慢 | 带宽够不够、扩容要等多久 |
混合 WAN | 2010 年前后 | 专线与宽带/4G 混用,按策略分流 | 怎么让访客流量不占用专线 |
SD-WAN 1.0 | 2014–2018 | 集中控制器、应用识别、链路质量探测、零接触部署 | 能不能替掉专线、省多少钱 |
SD-WAN 2.0 / SD-Branch | 2018–2022 | 融合路由、交换、无线与防火墙,云端统一管理 | 分支几台设备能不能并成一台 |
SASE / SSE | 2022 年至今 | 网络与安全能力云化融合(SWG、CASB、ZTNA、FWaaS) | 安全策略怎么在云上统一 |
表1|从 MPLS 到 SASE:五个阶段的演进对照
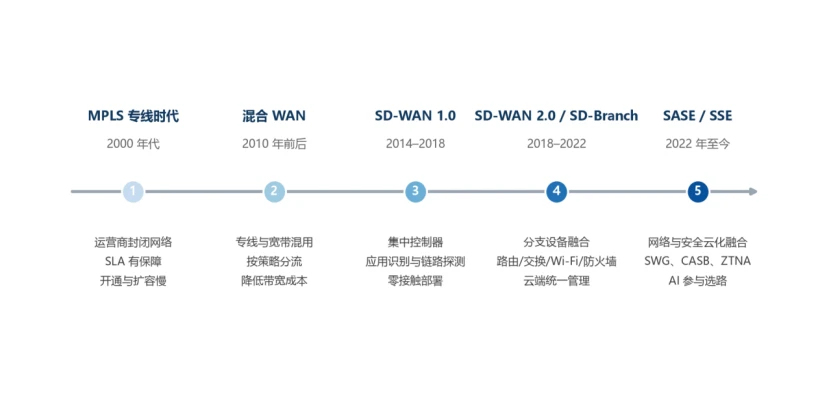
图1|SD-WAN 二十年演进路线:从专线到安全访问服务边缘
3. 术语清算:五个缩写各管什么
术语 | 管什么 | 一句话理解 |
SD-WAN | 广域网的连接与选路 | 把多条链路合成一条智能通道 |
SD-Branch | 分支内部网络与安全的整合 | 路由、交换、Wi-Fi、防火墙装进一台盒子 |
SSE | 云交付的安全能力(SWG、CASB、ZTNA、FWaaS) | 把安全能力从盒子搬到云上 |
SASE | SD-WAN 与 SSE 的融合体 | 网络与安全同一套策略、同一个云 |
ZTNA | 按身份与上下文授权应用访问 | 不暴露内网,只让该看的人看到该看的东西 |
4. 2026 年正在发生的三个变化
第一,AI 开始参与选路决策。过去的链路切换依赖固定阈值,现在可以基于历史质量数据做预测性调度,在拥塞发生前提前切换。第二,5G 与卫星备份常态化。它们不再只是"应急方案",而是许多新建站点的第一链路,尤其在临时工地、车载与偏远场景。第三,采购形态向单厂商收敛。多供应商拼装带来的管理复杂度正在超过其灵活性收益,SASE 一体化交付成为主流选择。
5. 安全不是附加项:SD-WAN 的四个安全支点
加密隧道是底线,IPsec 或 DTLS 端到端加密不可省略;网络分段是必需,访客、摄像头、POS、办公网与 OT 网络必须彼此隔离;零信任接入替代"开放 VPN 端口",按身份而非按网段授权;硬件信任根常被忽略却最关键——TPM 2.0 与安全启动保证设备身份可信、固件未被篡改。软件策略再严密,如果盒子本身不可信,一切都不成立。
6. 全球组网的现实差异
欧盟的 GDPR 与数据本地化要求,直接影响安全能力与日志的部署位置;北美宽带资源丰富,"用宽带替代专线"的降本故事最容易成立;东南亚、中东与拉美的新建站点常常直接跳过 MPLS,一步到位部署 SD-WAN;对跨境企业而言,各地运营商质量差异大,应用级选路的价值反而更高。
7. 常见问题(FAQ)
Q:SD-WAN 会彻底取代 MPLS 吗?
A:多数企业是混合而非替换。交易系统、语音、ERP 等对稳定性极敏感的业务通常保留一条小带宽专线,普通业务走宽带加 SD-WAN。真正"纯替换"只发生在业务完全云化、且能接受公网波动的场景。
Q:中小企业适合上 SD-WAN 吗?
A:适合,判断标准不是公司规模而是"分支数量与链路复杂度"。单点办公通常不需要;一旦有三个以上分支、跨运营商链路或较多云业务,开通速度、可视性与备份能力带来的收益就能覆盖成本。
Q:SD-WAN 和 VPN 有什么区别?
A:VPN 解决"连得上、传得加密",是隧道技术;SD-WAN 在隧道之上增加了链路质量探测、应用识别与策略调度,解决的是"哪条链路更合适"。
Q:上 SASE 一定要换掉现有防火墙吗?
A:不必。可以保留总部防火墙承担数据中心边界防护,把分支侧安全能力云化。常见路径是从分支 SD-WAN 起步,再逐步把 SWG、ZTNA 等能力迁到云端。
Q:SD-WAN 对跨境链路有帮助吗?
A:有帮助,但要讲清原理:它不能让公网变成专线,它做的是在多条可用链路之间实时择优,并在抖动、丢包上升时快速切换,把体验波动收敛到可接受区间。
8. 从概念到硬件:链路两端各需要什么盒子
ChangFan(cfitsi.com)为 SD-WAN 与边缘组网场景提供无风扇工控机与边缘计算盒子:宽温 -20℃~60℃、9~36V 宽压输入、多网口与 PoE、TPM 2.0 与安全启动,支持容器化部署软件网关与 VNF,提供 OEM/ODM 定制、三年质保与全球交付(FOB/CIF/DDP)。
硬件具体怎么选,见 10-2《SD-WAN 硬件怎么选?uCPE 白盒的 7 项硬指标》。
产品链接:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- 上一篇 没有了
- 下一篇 uCPE“白盒”设备选购指南:x86 与 ARM、无风扇与机架式