MPLS سے SASE تک: SD-WAN درحقیقت کیسے ارتقا پذیر ہوا (2026 کا نقشہ)
کیا ہے؟ 2026 میں MPLS سے SASE تک: بغیر اصطلاحات کے سمجھیںSDWAN
خلاصہ: SD-WAN کوئی «سستی لیزڈ لائن» نہیں ہے۔ یہ WAN کے فیصلے کرنے کا طریقہ بدلتا ہے — دستی طور پر ترتیب دیے گئے روٹنگ سے لے کر ایسے سافٹ ویئر تک جو حقیقی وقت میں کاروباری ترجیح کے مطابق بہترین راستہ منتخب کرتا ہے۔ یہ عام براڈ بینڈ، 4G/5G اور یہاں تک کہ سیٹلائٹ لنکس کو ایک انکرپٹڈ اوورلے کے تحت یکجا کرتا ہے، پھر ہر ایپلی کیشن کو اُس لمحے کے موزوں ترین لنک کی طرف موڑ دیتا ہے۔ 2026 تک SD-WAN کلاؤڈ سے فراہم کی جانے والی سیکیورٹی کے ساتھ مل کر SASE (secure access service edge) کی شکل اختیار کر چکا ہے، اس لیے وینڈر سے پوچھا جانے والا سوال اب «کیا ہمیں SD-WAN اپنانا چاہیے» نہیں رہا بلکہ یہ ہے کہ سیکیورٹی کہاں رہتی ہے، اس کے نیچے کون سا ہارڈویئر ہے، اور لائف سائیکل کتنی طویل ہے۔
1. ایک جملے میں: SD-WAN آخر «طے» کرتا کیا ہے؟
روایتی WAN میں ہر لنک کا کردار ہاتھ سے طے کیا جاتا ہے: لیزڈ لائن بنیادی کاروباری ٹریفک اٹھاتی ہے، براڈ بینڈ مہمانوں کے انٹرنیٹ کے لیے ہوتا ہے، اور پالیسی میں ہر تبدیلی ایک ٹکٹ کے ذریعے ہوتی ہے۔ SD-WAN یہ کام ایک کنٹرولر کے سپرد کر دیتا ہے۔ کنٹرولر پالیسیاں مرکزی طور پر بھیجتا ہے، جبکہ ڈیوائسز ہر لنک پر لیٹنسی، جٹر اور پیکٹ لاس کی مسلسل پیمائش کرتی ہیں اور پھر حقیقی وقت میں ایپلی کیشن کی ترجیح کے مطابق ٹریفک کو موڑتی ہیں۔
جوہر میں تین چیزیں بدلتی ہیں۔ پہلی، نیٹ ورک لنک سینٹرک کی بجائے ایپلی کیشن سینٹرک ہو جاتا ہے، اس لیے ایک ہی لنک شیئر کرنے والی دو ایپلی کیشنز کو مکمل طور پر مختلف انداز میں برتا جا سکتا ہے۔ دوسری، ہارڈویئر اور سافٹ ویئر ایک دوسرے سے الگ ہو جاتے ہیں، اس لیے پالیسی اب کسی ایک وینڈر کے ملکیتی باکس تک محدود نہیں رہتی۔ تیسری، نیٹ ورک کی حالت پہلی بار قابلِ مشاہدہ ہو جاتی ہے — ہر لنک اور ہر ایپلی کیشن کے پیچھے قابلِ پیمائش ڈیٹا موجود ہوتا ہے۔
2. ارتقائی خطِ زمانہ: MPLS سے SASE تک پانچ مراحل
مرحلہ | تقریبی دور | نمایاں خصوصیات | اداروں کی اُس وقت کی ترجیح |
MPLS لیزڈ لائن کا دور | 2000 کی دہائی | آپریٹر کے زیرِ انتظام بند نیٹ ورک، معاہداتی SLA، زیادہ لاگت، سست پروویژننگ | کیا بینڈوڈتھ کافی ہے، اور توسیع میں کتنا وقت لگتا ہے |
ہائبرڈ WAN | تقریباً 2010 | لیزڈ لائنز کے ساتھ براڈ بینڈ/4G کی آمیزش، پالیسی کے مطابق تقسیم | مہمانوں کی ٹریفک کو لیزڈ لائن سے کیسے دور رکھا جائے |
SD-WAN 1.0 | 2014–2018 | مرکزی کنٹرولر، ایپلی کیشن آگاہی، لنک کوالٹی کی جانچ، ZTP | کیا یہ لیزڈ لائن کی جگہ لے سکتا ہے، اور کتنی بچت ہوتی ہے |
SD-WAN 2.0 / SD-Branch | 2018–2022 | روٹنگ، سوئچنگ، وائرلیس اور فائر وال کا انضمام؛ کلاؤڈ پر مبنی متحدہ انتظام | کیا کئی برانچ باکس ایک ہو سکتے ہیں |
SASE / SSE | 2022 تا حال | کلاؤڈ میں نیٹ ورک اور سیکیورٹی کا انضمام (SWG، CASB، ZTNA، FWaaS) | سیکیورٹی پالیسی کو کلاؤڈ میں کیسے متحد کیا جائے |
ٹیبل 1 | MPLS سے SASE تک: پانچوں مراحل ایک ساتھ
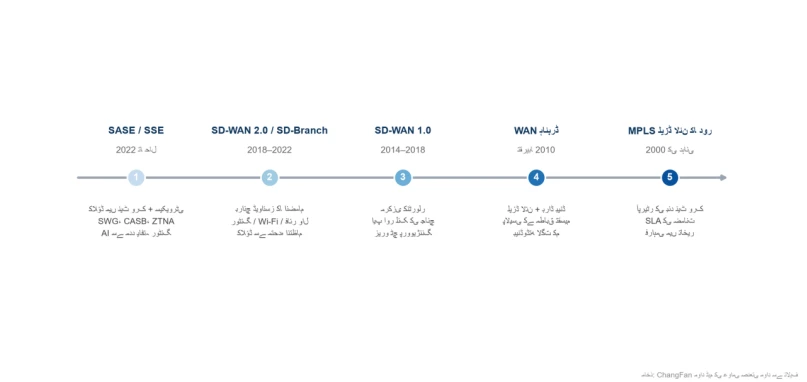
تصویر 1 | SD-WAN کے ارتقا کی دو دہائیاں: لیزڈ لائنز سے لے کر secure access service edge تک
3. مخففات کو سلجھائیں: پانچوں میں سے ہر ایک کا دائرہ کیا ہے؟
اصطلاح | کس چیز کا احاطہ | ایک سطری نچوڑ |
SD-WAN | WAN کی کنیکٹیویٹی اور راستے کا انتخاب | کئی لنکس کو ایک ذہین پائپ میں ضم کر دیتا ہے |
SD-Branch | برانچ نیٹ ورکنگ اور سیکیورٹی کا انضمام | روٹنگ، سوئچنگ، Wi-Fi اور فائر وال ایک ہی باکس میں |
SSE | کلاؤڈ سے فراہم کردہ سیکیورٹی (SWG، CASB، ZTNA، FWaaS) | سیکیورٹی کو باکس سے نکال کر کلاؤڈ میں لے جاتا ہے |
SASE | SD-WAN اور SSE کا امتزاج | ایک پالیسی، ایک کلاؤڈ کے تحت نیٹ ورک اور سیکیورٹی |
ZTNA | شناخت اور سیاق و سباق کی بنیاد پر ایپلی کیشن تک رسائی | LAN کو کبھی بے نقاب نہ کریں؛ ہر شخص کو صرف وہی دکھائیں جو اسے دیکھنا چاہیے |
4. 2026 میں جاری تین تبدیلیاں
پہلی، AI راستے کے انتخاب کے فیصلوں میں داخل ہو رہا ہے۔ لنک فیل اوور پہلے مقررہ حدوں پر انحصار کرتا تھا؛ اب تاریخی کوالٹی ڈیٹا پر مبنی پیش گوئیانہ شیڈولنگ اصل رش ہونے سے پہلے ہی سوئچ کر سکتی ہے۔ دوسری، 5G اور سیٹلائٹ بیک اپ معمول بن چکے ہیں۔ یہ اب صرف ہنگامی متبادل نہیں رہے بلکہ کئی نئے مقامات کے لیے بنیادی لنک ہیں، خاص طور پر عارضی تعمیراتی مقامات، گاڑیاں اور دور دراز مقامات۔ تیسری، خریداری کے نمونے سنگل وینڈر ڈیلیوری کی طرف مرتکز ہو رہے ہیں۔ کئی سپلائرز کو جوڑنے کی انتظامی پیچیدگی اب اُس لچک سے زیادہ ہے جو وہ فراہم کرتی ہے، اس لیے متحدہ SASE ڈیلیوری مرکزی انتخاب بن گئی ہے۔
5. سیکیورٹی کوئی اضافی چیز نہیں: SD-WAN کے چار سیکیورٹی ستون
انکرپٹڈ ٹنلز بنیادی حد ہیں — اینڈ ٹو اینڈ IPsec یا DTLS انکرپشن کوئی اختیاری چیز نہیں۔ سیگمنٹیشن لازمی ہے: مہمان، کیمرا، POS، آفس اور OT نیٹ ورکس کو ایک دوسرے سے الگ ہونا چاہیے۔ زیرو ٹرسٹ رسائی «VPN پورٹ کھلا چھوڑنے» کی جگہ لیتی ہے اور سب نیٹ کی بجائے شناخت کی بنیاد پر اجازت دیتی ہے۔ اور ہارڈویئر کی اعتماد کی جڑ، جسے اکثر نظرانداز کیا جاتا ہے، سب سے اہم حصہ ہے: TPM 2.0 اور سیکیور بوٹ یقینی بناتے ہیں کہ ڈیوائس کی شناخت قابلِ اعتماد ہے اور firmware کے ساتھ چھیڑ چھاڑ نہیں ہوئی۔ سافٹ ویئر پالیسی کتنی ہی سخت کیوں نہ ہو، اگر باکس خود قابلِ اعتماد نہ ہو تو اُن میں سے کچھ بھی قائم نہیں رہتا۔
6. سرحدوں کے پار تعمیر کرتے وقت حقیقی فرق
یورپی یونین میں GDPR اور ڈیٹا کی مقامی نوعیت کے قوانین براہِ راست یہ طے کرتے ہیں کہ سیکیورٹی فنکشنز اور لاگز کہاں چل سکتے ہیں۔ شمالی امریکہ میں براڈ بینڈ وافر ہے، اس لیے «لیزڈ لائنز کو براڈ بینڈ سے تبدیل کریں» والی لاگت کی دلیل سب سے آسانی سے پیش کی جا سکتی ہے۔ جنوب مشرقی ایشیا، مشرقِ وسطیٰ اور لاطینی امریکہ کے نئے مقامات اکثر MPLS کو مکمل طور پر چھوڑ کر ایک ہی قدم میں SD-WAN ڈیپلائ کر دیتے ہیں۔ سرحد پار کام کرنے والے اداروں کے لیے آپریٹر کے معیار میں بازار کے لحاظ سے بڑا فرق ہوتا ہے، جس کی وجہ سے ایپلی کیشن لیول پر راستے کا انتخاب کم نہیں بلکہ زیادہ قیمتی ہو جاتا ہے۔
7. اکثر پوچھے جانے والے سوالات
س: کیا SD-WAN مکمل طور پر MPLS کی جگہ لے لے گا؟
جواب: زیادہ تر ادارے تبدیل کرنے کی بجائے آمیزش کرتے ہیں۔ استحکام کے لحاظ سے انتہائی حساس ٹریفک — ٹرانزیکشن سسٹمز، وائس، ERP — عام طور پر کم بینڈوڈتھ والی لیزڈ لائن پر رکھی جاتی ہے، جبکہ عام ٹریفک SD-WAN کے ساتھ براڈ بینڈ پر چلتی ہے۔ حقیقی «مکمل تبدیلی» صرف وہاں ہوتی ہے جہاں کاروبار مکمل طور پر کلاؤڈ پر مبنی ہو اور پبلک انٹرنیٹ کے اتار چڑھاؤ کو برداشت کر سکے۔
س: کیا SD-WAN چھوٹے اور درمیانے کاروباروں کے لیے موزوں ہے؟
جواب: ہاں۔ پیمانہ کمپنی کا حجم نہیں بلکہ برانچوں کی تعداد اور لنکس کی پیچیدگی ہے۔ ایک ہی آفس کو عموماً اس کی ضرورت نہیں ہوتی۔ جب تین یا زیادہ برانچز، کئی آپریٹرز پر مشتمل لنکس، یا نمایاں مقدار میں کلاؤڈ ٹریفک ہو، تو پروویژننگ کی رفتار، مرئیت اور بیک اپ صلاحیت میں حاصل ہونے والے فائدے لاگت سے بڑھ جاتے ہیں۔
س: SD-WAN اور VPN میں کیا فرق ہے؟
جواب: VPN یہ حل کرتا ہے کہ «کیا ہم جڑ سکتے ہیں، اور کیا یہ انکرپٹڈ ہے» — یہ ایک ٹنلنگ ٹیکنالوجی ہے۔ SD-WAN اُس ٹنل کے اوپر لنک کوالٹی کی جانچ، ایپلی کیشن آگاہی اور پالیسی پر مبنی رہنمائی کا اضافہ کرتا ہے، اور ایک مختلف سوال کا جواب دیتا ہے: «اِس وقت کون سا لنک بہتر ہے»۔
س: کیا SASE اپنانے کا مطلب یہ ہے کہ ہمیں اپنے موجودہ فائر والز تبدیل کرنے ہوں گے؟
جواب: نہیں۔ آپ ہیڈ کوارٹرز کا فائر وال ڈیٹا سینٹر کی حدود کے تحفظ کے لیے رکھ سکتے ہیں اور برانچ کی سیکیورٹی کو کلاؤڈ میں منتقل کر سکتے ہیں۔ عام راستہ یہ ہے کہ برانچ SD-WAN سے آغاز کیا جائے، پھر SWG، ZTNA اور اسی طرح کے فنکشنز کو مرحلہ وار کلاؤڈ میں منتقل کیا جائے۔
س: کیا SD-WAN سرحد پار لنکس میں مدد کرتا ہے؟
جواب: ہاں، مدد کرتا ہے، مگر یہ واضح رہے کہ کیسے: یہ پبلک انٹرنیٹ کو لیزڈ لائن نہیں بنا سکتا۔ یہ جو کرتا ہے وہ یہ ہے کہ دستیاب لنکس میں سے حقیقی وقت میں مسلسل انتخاب کرتا ہے اور جب جٹر یا پیکٹ لاس بڑھے تو تیزی سے سوئچ کرتا ہے، اور تجربے کو قابلِ قبول حد کے اندر رکھتا ہے۔
8. تصور سے ہارڈویئر تک: لنک کے ہر سرے پر آپ کو کیا چاہیے
ChangFan (cfitsi.com) SD-WAN اور ایج نیٹ ورکنگ کے لیے فین لیس انڈسٹریل پی سیز اور ایج کمپیوٹنگ باکس فراہم کرتا ہے: وائیڈ ٹمپریچر -20℃~60℃، 9~36V وائیڈ رینج ان پٹ، PoE کے ساتھ متعدد ایتھرنیٹ پورٹس، TPM 2.0 اور سیکیور بوٹ، سافٹ ویئر گیٹ ویز اور VNFs کی کنٹینرائزڈ ڈیپلائمنٹ، نیز OEM/ODM حسبِ ضرورت تیاری، تین سالہ وارنٹی اور عالمی ترسیل (FOB/CIF/DDP)۔
ہارڈویئر کے انتخاب کے مخصوص معیار کے لیے «SD-WAN ہارڈویئر کا انتخاب کیسے کریں: uCPE وائٹ باکس کے لیے 7 لازمی شرائط» دیکھیں۔
مصنوعات کا لنک:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- پچھلا مضمون کچھ باقی نہیں ہے
- اگلا مضمون uCPE وائٹ باکس خریدنے کے لیے رہنما: x86 بمقابلہ ARM، فین لیس (Fanless) بمقابلہ ریک ماؤنٹ (Rackmount)