Från MPLS till SASE: Hur SD-WAN faktiskt utvecklades (karta för 2026)
Vad är SD-WAN 2026? Från MPLS till SASE, förklarat utan jargong
Slutsats: SD-WAN är inte "en billigare hyrd linje". Det förändrar hur ett WAN fattar beslut – från manuellt konfigurerad routing till programvara som i realtid väljer den bästa vägen utifrån affärsprioritet. Tekniken samlar vanligt bredband, 4G/5G och till och med satellitlänkar under ett gemensamt krypterat overlay-nät och styr sedan varje applikation till den länk som passar just då. År 2026 har SD-WAN vuxit samman med molnbaserad säkerhet till SASE (secure access service edge). Frågan till en leverantör är därför inte längre "ska vi införa SD-WAN" utan "var ligger säkerheten, vilken hårdvara sitter under och hur lång är livscykeln".
1. I en mening: vad är det egentligen SD-WAN "definierar"?
I ett traditionellt WAN planeras varje länks roll för hand: den hyrda linjen bär kärnverksamhetens trafik, bredbandet betjänar gästnätet och varje policyändring går via ett ärende. SD-WAN överlåter det arbetet till en styrenhet. Styrenheten distribuerar policyer centralt, medan enheterna kontinuerligt mäter latens, jitter och paketförlust på varje länk och sedan styr trafiken i realtid utifrån applikationsprioritet.
Tre saker förändras i grunden. För det första blir nätverket applikationscentrerat i stället för länkcentrerat, så två applikationer som delar samma länk kan behandlas helt olika. För det andra kopplas hårdvara och programvara loss från varandra, så policy är inte längre låst till en leverantörs proprietära box. För det tredje blir nätverkstillståndet synligt för första gången – varje länk och varje applikation får mätbara data bakom sig.
2. Utvecklingen i fem steg: från MPLS till SASE
Steg | Ungefärlig period | Kännetecken | Vad företagen prioriterade |
MPLS-eran med hyrda linjer | 2000-talet | Slutet nät som drivs av operatören, avtalsbunden SLA, hög kostnad, långsam etablering | Finns tillräcklig bandbredd, och hur lång tid tar en utbyggnad |
Hybrid WAN | Cirka 2010 | Hyrda linjer blandat med bredband/4G, uppdelat via policy | Hur håller man gästtrafik borta från den hyrda linjen |
SD-WAN 1.0 | 2014–2018 | Centraliserad styrenhet, applikationsmedvetenhet, mätning av länkkvalitet, ZTP | Kan det ersätta den hyrda linjen, och hur mycket sparar det |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Routing, switching, trådlöst och brandvägg konvergerar; enhetlig molnbaserad hantering | Kan flera filialboxar bli en |
SASE / SSE | 2022 till idag | Nät och säkerhet konvergerar i molnet (SWG, CASB, ZTNA, FWaaS) | Hur enar man säkerhetspolicyn i molnet |
Tabell 1 | Från MPLS till SASE: de fem stegen sida vid sida
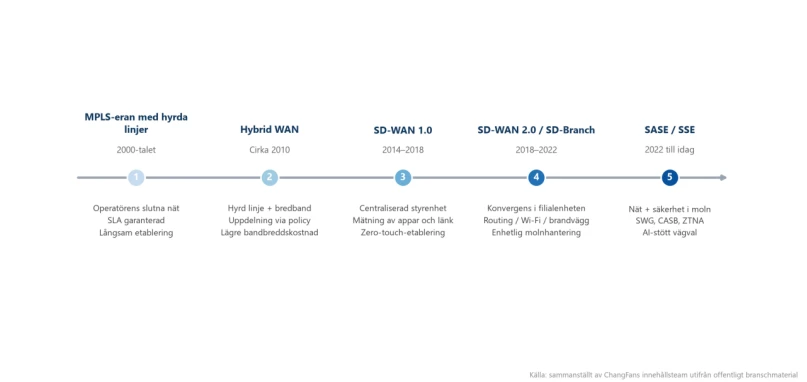
Figur 1 | Två decennier av SD-WAN-utveckling: från hyrda linjer till secure access service edge
3. Ordning bland förkortningarna: vad de fem begreppen omfattar
Term | Vad det omfattar | Förstå det på en rad |
SD-WAN | WAN-anslutning och vägval | För flera länkar samman till ett intelligent rör |
SD-Branch | Konvergens mellan filialnätverk och säkerhet | Routing, switching, Wi-Fi och brandvägg i en box |
SSE | Molnbaserad säkerhet (SWG, CASB, ZTNA, FWaaS) | Flyttar säkerheten från boxen ut i molnet |
SASE | Sammansmältningen av SD-WAN och SSE | Nät och säkerhet under en policy, i ett moln |
ZTNA | Applikationsåtkomst som auktoriseras av identitet och sammanhang | Exponera aldrig LAN; visa varje användare bara det den ska se |
4. Tre förändringar på gång 2026
För det första gör AI entré i vägvalsbesluten. Failover mellan länkar styrdes tidigare av fasta tröskelvärden; nu kan prediktiv schemaläggning som bygger på historiska kvalitetsdata växla innan trängseln faktiskt uppstår. För det andra har 5G och satellit som reserv blivit standard. De är inte längre bara en nödfallback utan primär länk för många nya platser, särskilt tillfälliga byggarbetsplatser, fordon och avlägsna anläggningar. För det tredje konvergerar inköpsmönstren mot leverans från en enda leverantör. Den hanteringskomplexitet som uppstår när man sätter samman flera leverantörer väger nu tyngre än den flexibilitet man vinner, och konvergerad SASE-leverans har blivit huvudalternativet.
5. Säkerhet är inte ett tillägg: SD-WAN:s fyra säkerhetspelare
Krypterade tunnlar är golvet – end-to-end-kryptering med IPsec eller DTLS är inte valfritt. Nätverkssegmentering är obligatorisk: gäst-, kamera-, POS-, kontors- och OT-nät måste isoleras från varandra. Zero-trust-åtkomst ersätter "lämna VPN-porten öppen" och auktoriserar utifrån identitet i stället för subnät. Och den hårdvaruförankrade tilliten, ofta förbisedd, är den mest kritiska delen: TPM 2.0 och secure boot säkerställer att enhetens identitet är tillförlitlig och att firmware inte har manipulerats. Hur stram programvarupolicyn än är så håller ingenting om inte själva boxen går att lita på.
6. Praktiska skillnader när du bygger över landsgränser
I EU påverkar GDPR och regler om datalokalisering direkt var säkerhetsfunktioner och loggar får köras. I Nordamerika finns gott om bredband, så argumentet "ersätt hyrda linjer med bredband" är det enklaste att föra fram. Nya platser i Sydostasien, Mellanöstern och Latinamerika hoppar ofta helt över MPLS och inför SD-WAN i ett enda steg. För gränsöverskridande företag varierar operatörskvaliteten kraftigt mellan marknader, vilket gör vägval på applikationsnivå mer värdefullt, inte mindre.
7. Vanliga frågor
F: Kommer SD-WAN att helt ersätta MPLS?
Svar: De flesta företag blandar i stället för att ersätta. Trafik som är extremt känslig för stabilitet – transaktionssystem, röst, ERP – behåller vanligen en hyrd linje med liten bandbredd, medan vanlig trafik går på bredband med SD-WAN. Verklig "fullständig ersättning" sker bara där verksamheten är helt molnbaserad och tolererar variationer i det publika internet.
F: Är SD-WAN rätt för små och medelstora företag?
Svar: Ja. Testet är inte företagets storlek utan antalet filialer och länkarnas komplexitet. Ett enda kontor behöver det vanligen inte. När du har tre eller fler filialer, länkar från flera operatörer eller en betydande mängd molntrafik väger vinsterna i etableringshastighet, insyn och reservkapacitet tyngre än kostnaden.
F: Vad är skillnaden mellan SD-WAN och VPN?
Svar: Ett VPN löser "kan vi ansluta, och är det krypterat" – det är en tunneling-teknik. SD-WAN lägger till mätning av länkkvalitet, applikationsmedvetenhet och policybaserad styrning ovanpå den tunneln och besvarar en annan fråga: "vilken länk är den bästa just nu".
F: Innebär SASE att vi måste byta ut våra befintliga brandväggar?
Svar: Nej. Du kan behålla brandväggen på huvudkontoret som perimeterskydd för datacentret och flytta säkerheten på filialsidan till molnet. Det vanliga spåret är att börja med SD-WAN i filialerna och sedan stegvis migrera SWG, ZTNA och liknande funktioner till molnet.
F: Hjälper SD-WAN med gränsöverskridande länkar?
Svar: Det hjälper, men var tydlig med hur: det kan inte förvandla det publika internet till en hyrd linje. Vad det gör är att i realtid välja kontinuerligt mellan tillgängliga länkar och växla snabbt när jitter eller paketförlust stiger, så att upplevelsen håller sig inom ett acceptabelt intervall.
8. Från koncept till hårdvara: vad du behöver i varje ände av länken
ChangFan (cfitsi.com) levererar fläktlösa industridatorer och edge computing-boxar för SD-WAN och nätverk i kanten: brett temperaturområde -20℃~60℃, 9~36V brett ingångsspänningsområde, flera Ethernet-portar med PoE, TPM 2.0 och secure boot, containerbaserad driftsättning av programvarugateways och VNF, samt OEM/ODM-anpassning, tre års garanti och global leverans (FOB/CIF/DDP).
För själva urvalskriterierna för hårdvaran, se "Så väljer du SD-WAN-hårdvara: 7 hårda specifikationer för uCPE white box (guide 2026)".
Produktlänk:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Föregående artikel det finns inga kvar
- Nästa artikel Köpguide för uCPE-hårdvara (White Box): x86 kontra ARM, fläktlös kontra rackmonterad