Mula MPLS patungong SASE: Kung Paano Talagang Umunlad ang SD-WAN (Mapa ng 2026)
Ano ang SD-WAN sa 2026? Mula MPLS hanggang SASE, Ipinaliwanag nang Walang Jargon
Sa madaling salita: Ang SD-WAN ay hindi "mas murang leased line". Binabago nito kung paano nagdedesisyon ang isang WAN — mula sa manu-manong naka-configure na routing patungo sa software na pumipili ng pinakamahusay na path sa real time, ayon sa prayoridad ng negosyo. Pinagsasama nito ang karaniwang broadband, 4G/5G at maging ang satellite links sa ilalim ng isang naka-encrypt na overlay, pagkatapos ay dinidirekta ang bawat application sa kung aling link ang angkop sa sandaling iyon. Sa 2026, nagsanib na ang SD-WAN at cloud-delivered security tungo sa SASE (secure access service edge), kaya ang tanong sa isang vendor ay hindi na "dapat ba kaming gumamit ng SD-WAN" kundi "saan nakalagay ang security, anong hardware ang nasa ilalim, at gaano kahaba ang lifecycle".
1. Sa Isang Pangungusap: Ano Ba Talaga ang "Nide-define" ng SD-WAN?
Sa tradisyunal na WAN, ang papel ng bawat link ay pinaplano nang manu-mano: ang leased line ang nagdadala ng core business traffic, ang broadband ay para sa guest internet, at bawat pagbabago ng policy ay dumadaan sa isang ticket. Inilipat ng SD-WAN ang trabahong iyon sa isang controller. Itinutulak ng controller ang mga policy nang sentralisado, habang patuloy na sinusubok ng mga device ang latency, jitter at packet loss sa bawat link at pagkatapos ay dinidirekta ang traffic ayon sa prayoridad ng application sa real time.
Tatlong bagay ang tunay na nagbabago. Una, nagiging application-centric ang network sa halip na link-centric, kaya ang dalawang application na magkasalo sa isang link ay maaaring tratuhin nang lubos na magkaiba. Ikalawa, naghihiwalay ang hardware at software, kaya ang policy ay hindi na nakakulong sa proprietary box ng isang vendor. Ikatlo, nagiging nakikita sa unang pagkakataon ang estado ng network — bawat link at bawat application ay may nasusukat na datos sa likod nito.
2. Ang Timeline ng Ebolusyon: Limang Yugto mula MPLS hanggang SASE
Yugto | Tinatayang panahon | Mga pangunahing katangian | Pinag-aalalahanan ng mga enterprise |
Panahon ng MPLS leased line | 2000s | Saradong network na pinapatakbo ng carrier, SLA ay nakasaad sa kontrata, mataas na gastos, mabagal na provisioning | Sapat ba ang bandwidth, at gaano katagal ang pagpapalawak |
Hybrid WAN | Bandang 2010 | Pinaghalong leased line at broadband/4G, hinati batay sa policy | Paano ilalayo ang guest traffic sa leased line |
SD-WAN 1.0 | 2014–2018 | Sentralisadong controller, pagkilala sa application, pagsusukat ng kalidad ng link, ZTP | Maaari ba nitong palitan ang leased line, at gaano kalaki ang matitipid |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Pinagsama ang routing, switching, wireless at firewall; pinag-isang cloud-based management | Maaari bang maging isa ang ilang box sa sangay |
SASE / SSE | 2022 hanggang ngayon | Nagsanib ang network at security sa cloud (SWG, CASB, ZTNA, FWaaS) | Paano pag-isahin ang security policy sa cloud |
Talahanayan 1 | Mula MPLS hanggang SASE: ang limang yugto nang magkatabi
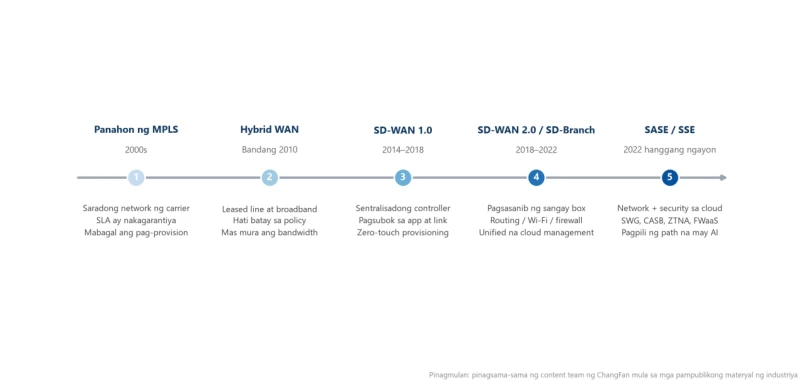
Larawan 1 | Dalawang dekada ng ebolusyon ng SD-WAN: mula leased lines tungo sa secure access service edge
3. Paglilinaw sa mga Akronim: Ano ang Sakop ng Bawat Isa sa Limang Ito
Termino | Sakop nito | Buod sa isang linya |
SD-WAN | Koneksyon ng WAN at pagpili ng path | Pinagsasama ang ilang link sa isang intelligent na pipe |
SD-Branch | Pagsasanib ng networking at security sa sangay | Routing, switching, Wi-Fi at firewall sa iisang box |
SSE | Cloud-delivered security (SWG, CASB, ZTNA, FWaaS) | Inilalabas ang security mula sa box patungo sa cloud |
SASE | Ang pagsasanib ng SD-WAN at SSE | Network at security sa ilalim ng isang policy, isang cloud |
ZTNA | Pag-access sa application na awtorisado ayon sa pagkakakilanlan at konteksto | Huwag kailanman ilantad ang LAN; ipakita lamang sa bawat tao ang dapat niyang makita |
4. Tatlong Pagbabagong Nagaganap sa 2026
Una, papasok na ang AI sa mga desisyon sa pagpili ng path. Ang failover ng link ay dating nakadepende sa mga nakapirming threshold; ngayon, ang predictive scheduling na nakabase sa historical na datos ng kalidad ay maaaring lumipat bago pa man aktwal na maganap ang congestion. Ikalawa, naging karaniwan na ang 5G at satellite backup. Hindi na lamang ito emergency fallback kundi pangunahing link na para sa maraming bagong site, lalo na ang mga pansamantalang construction site, sasakyan at malalayong lokasyon. Ikatlo, papunta sa iisang vendor na paghahatid ang pattern ng pagbili. Ang komplikasyon sa pamamahala ng pag-assemble ng maraming supplier ay mas malaki na kaysa sa flexibility na hatid nito, kaya ang pinagsamang SASE delivery ang naging pangunahing pagpipilian.
5. Hindi Add-On ang Security: Ang Apat na Haligi ng Seguridad ng SD-WAN
Ang mga naka-encrypt na tunnel ang pinakamababang antas — hindi opsyonal ang end-to-end na IPsec o DTLS encryption. Mandatory ang segmentation ng network: ang guest, camera, POS, opisina at OT network ay dapat magkahiwalay sa isa't isa. Ang zero-trust access ang pumapalit sa "iwanang bukas ang VPN port," na nag-aawtorisa ayon sa pagkakakilanlan sa halip na ayon sa subnet. At ang hardware root of trust, bagaman madalas napapalampas, ang pinakakritikal na bahagi: tinitiyak ng TPM 2.0 at secure boot na mapagkakatiwalaan ang pagkakakilanlan ng device at hindi na manipulate ang firmware. Gaano man kahigpit ang software policy, kung ang box mismo ay hindi mapagkakatiwalaan, walang mananatili sa mga ito.
6. Tunay na Pagkakaiba Kapag Nagtatayo sa Ibang Bansa
Sa EU, ang GDPR at mga panuntunan sa data localization ay direktang nakakaapekto kung saan maaaring tumakbo ang mga security function at log. Sa North America, sagana ang broadband, kaya ang kwento ng gastos na "palitan ang leased lines ng broadband" ang pinakamadaling ipangatwiran. Ang mga bagong site sa Southeast Asia, Middle East at Latin America ay madalas lumalaktaw nang buo sa MPLS at nagde-deploy ng SD-WAN sa iisang hakbang. Para sa mga cross-border na enterprise, malaki ang pagkakaiba ng kalidad ng carrier bawat merkado, kaya mas nagiging mahalaga ang pagpili ng path sa antas ng application, hindi mas kaunti.
7. Mga Madalas Itanong
T: Pupunan ba nang buo ng SD-WAN ang MPLS?
Sagot: Karamihan sa mga enterprise ay naghahalo sa halip na nagpapalit. Ang traffic na labis na sensitibo sa stability — mga transaction system, voice, ERP — ay karaniwang nagpapanatili ng maliit na bandwidth na leased line, habang ang karaniwang traffic ay tumatakbo sa broadband gamit ang SD-WAN. Ang tunay na "buong pagpapalit" ay nangyayari lamang kung ang negosyo ay buong naka-cloud at kayang tiisin ang pagbabago-bago ng public internet.
T: Angkop ba ang SD-WAN para sa maliliit at katamtamang laki ng negosyo?
Sagot: Oo. Ang batayan ay hindi laki ng kumpanya kundi bilang ng mga sangay at komplikasyon ng mga link. Ang isang opisina ay karaniwang hindi nangangailangan nito. Kapag may tatlo o higit pang sangay, mga link mula sa iba't ibang carrier, o malaking dami ng cloud traffic, ang naidudulot na bilis ng provisioning, visibility at kakayahan sa backup ay mas malaki kaysa sa gastos.
T: Ano ang pagkakaiba ng SD-WAN at VPN?
Sagot: Sinasagot ng VPN ang "makakakonekta ba tayo, at naka-encrypt ba ito" — isang tunneling technology ito. Dinagdagan ng SD-WAN ang pagsusukat ng kalidad ng link, pagkilala sa application at pagdidirekta batay sa policy sa ibabaw ng tunnel na iyon, at sumasagot sa ibang tanong: "aling link ang mas mainam sa ngayon".
T: Nangangahulugan ba ang paggamit ng SASE na papalitan ang aming mga kasalukuyang firewall?
Sagot: Hindi. Maaari mong panatilihin ang firewall sa headquarters para sa proteksyon ng perimeter ng data center at ilipat sa cloud ang security sa panig ng sangay. Ang karaniwang landas ay simulan sa SD-WAN sa sangay, pagkatapos ay ilipat nang paunti-unti sa cloud ang SWG, ZTNA at mga katulad na function.
T: Nakakatulong ba ang SD-WAN sa mga cross-border na link?
Sagot: Nakakatulong, ngunit dapat malinaw kung paano: hindi nito kayang gawing leased line ang public internet. Ang ginagawa nito ay patuloy na pumili sa real time sa mga available na link at mabilis na lumipat kapag tumaas ang jitter o packet loss, upang manatili ang karanasan sa loob ng katanggap-tanggap na saklaw.
8. Mula Konsepto tungo sa Hardware: Ano ang Kailangan Mo sa Bawat Dulo ng Link
Ang ChangFan (cfitsi.com) ay nagbibigay ng fanless industrial PCs at edge computing boxes para sa SD-WAN at edge networking: wide temperature -20℃~60℃, 9~36V wide-range input, maraming Ethernet port na may PoE, TPM 2.0 at secure boot, containerized deployment ng software gateways at VNF, dagdag pa ang OEM/ODM customization, three-year warranty at global delivery (FOB/CIF/DDP).
Para sa partikular na pamantayan sa pagpili ng hardware, tingnan ang "Paano Pumili ng SD-WAN Hardware: 7 Hard Specs para sa mga uCPE White Box".
Link ng Produkto:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Nakaraang artikulo wala nang natitira
- Susunod na artikulo Gabay sa Pagbili ng uCPE White Box: x86 vs ARM, Fanless vs Rackmount