Dari MPLS ke SASE: Bagaimana SD-WAN Sebenarnya Berkembang (Peta 2026)
Apa Itu SD-WAN pada 2026? Dari MPLS ke SASE, Penjelasan Tanpa Jargon
Intinya: SD-WAN bukanlah "sirkuit sewa yang lebih murah". Ia mengubah cara sebuah WAN mengambil keputusan — dari perutean yang dikonfigurasi secara manual menjadi perangkat lunak yang memilih jalur terbaik secara waktu nyata berdasarkan prioritas bisnis. Ia menggabungkan broadband biasa, 4G/5G, dan bahkan tautan satelit di bawah satu overlay terenkripsi, lalu mengarahkan setiap aplikasi ke tautan yang paling sesuai pada saat itu. Pada 2026, SD-WAN telah menyatu dengan keamanan yang dikirim dari cloud menjadi SASE (secure access service edge), sehingga pertanyaan yang perlu diajukan kepada vendor bukan lagi "apakah kita harus memakai SD-WAN", melainkan "di mana keamanan berada, perangkat keras apa yang menjadi dasarnya, dan berapa panjang siklus hidupnya".
1. Dalam Satu Kalimat: Apa yang Sebenarnya "Didefinisikan" oleh SD-WAN?
Pada WAN tradisional, peran setiap tautan direncanakan secara manual: sirkuit sewa membawa lalu lintas bisnis inti, broadband melayani internet tamu, dan setiap perubahan kebijakan harus lewat tiket. SD-WAN menyerahkan pekerjaan itu kepada sebuah kontroler. Kontroler mendorong kebijakan secara terpusat, sementara perangkat terus-menerus mengukur latensi, jitter, dan kehilangan paket pada setiap tautan, lalu mengarahkan lalu lintas berdasarkan prioritas aplikasi secara waktu nyata.
Tiga hal berubah secara substansial. Pertama, jaringan menjadi berpusat pada aplikasi, bukan berpusat pada tautan, sehingga dua aplikasi yang berbagi satu tautan dapat diperlakukan sama sekali berbeda. Kedua, perangkat keras dan perangkat lunak dipisahkan, sehingga kebijakan tidak lagi terkunci pada kotak hak milik satu vendor. Ketiga, keadaan jaringan untuk pertama kalinya menjadi terlihat — setiap tautan dan setiap aplikasi memiliki data yang dapat diukur di baliknya.
2. Garis Waktu Evolusi: Lima Tahap dari MPLS ke SASE
Tahap | Periode kira-kira | Ciri penentu | Yang menjadi perhatian perusahaan saat itu |
Era sirkuit sewa MPLS | 2000-an | Jaringan tertutup yang dijalankan operator, SLA kontraktual, biaya tinggi, penyediaan lambat | Apakah bandwidth mencukupi dan berapa lama ekspansi berjalan |
Hybrid WAN | Sekitar 2010 | Sirkuit sewa dicampur broadband/4G, dipisahkan dengan kebijakan | Bagaimana menjaga lalu lintas tamu keluar dari sirkuit sewa |
SD-WAN 1.0 | 2014–2018 | Kontroler terpusat, kesadaran aplikasi, pengukuran kualitas tautan, ZTP | Dapatkah ia menggantikan sirkuit sewa dan berapa besar penghematannya |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Perutean, switching, nirkabel, dan firewall menyatu; manajemen terpadu berbasis cloud | Dapatkah beberapa kotak cabang menjadi satu |
SASE / SSE | 2022 hingga kini | Jaringan dan keamanan menyatu di cloud (SWG, CASB, ZTNA, FWaaS) | Bagaimana menyatukan kebijakan keamanan di cloud |
Tabel 1 | Dari MPLS ke SASE: perbandingan lima tahap
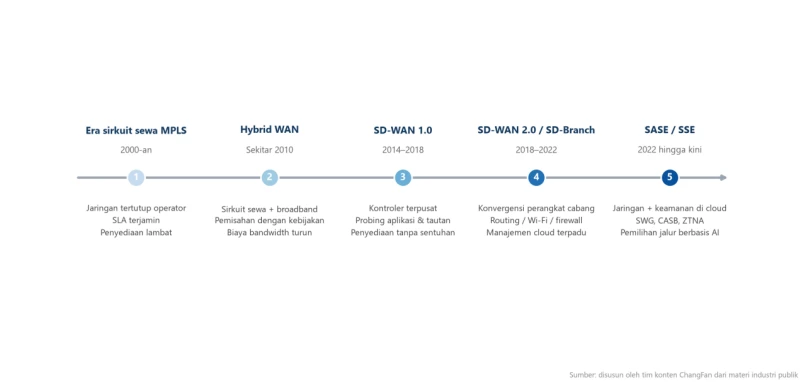
Gambar 1 | Dua dekade evolusi SD-WAN: dari sirkuit sewa ke secure access service edge
3. Merapikan Akronim: Apa Cakupan Masing-masing dari Kelimanya
Istilah | Apa yang dicakupnya | Ringkasan satu kalimat |
SD-WAN | Konektivitas WAN dan pemilihan jalur | Melebur beberapa tautan menjadi satu pipa cerdas |
SD-Branch | Konvergensi jaringan cabang dan keamanan | Perutean, switching, Wi-Fi, dan firewall dalam satu kotak |
SSE | Keamanan yang dikirim dari cloud (SWG, CASB, ZTNA, FWaaS) | Memindahkan keamanan keluar dari kotak ke cloud |
SASE | Peleburan SD-WAN dan SSE | Jaringan dan keamanan di bawah satu kebijakan, satu cloud |
ZTNA | Akses aplikasi yang diotorisasi berdasarkan identitas dan konteks | Jangan pernah mengekspos LAN; tampilkan hanya apa yang boleh dilihat |
4. Tiga Perubahan yang Sedang Berlangsung pada 2026
Pertama, AI mulai masuk ke keputusan pemilihan jalur. Pengalihan kegagalan (failover) tautan dulu bergantung pada ambang batas tetap; kini penjadwalan prediktif yang dibangun di atas data kualitas historis dapat berpindah sebelum kemacetan benar-benar terjadi. Kedua, cadangan 5G dan satelit telah menjadi rutin. Keduanya bukan lagi sekadar cadangan darurat, melainkan tautan utama bagi banyak situs baru, terutama lokasi konstruksi sementara, kendaraan, dan lokasi terpencil. Ketiga, pola pembelian mengarah pada pengiriman vendor tunggal. Kerumitan manajemen dari merakit banyak pemasok kini melebihi fleksibilitas yang dibelinya, sehingga pengiriman SASE yang menyatu menjadi pilihan arus utama.
5. Keamanan Bukan Tambahan: Empat Pilar Keamanan SD-WAN
Terowongan terenkripsi adalah lantainya — enkripsi IPsec atau DTLS ujung ke ujung bukanlah pilihan. Segmentasi jaringan bersifat wajib: jaringan tamu, kamera, POS, kantor, dan OT harus diisolasi satu sama lain. Akses tanpa kepercayaan (zero-trust) menggantikan "biarkan porta VPN terbuka", dengan otorisasi berdasarkan identitas, bukan subnet. Dan akar kepercayaan perangkat keras, meski sering diabaikan, adalah bagian paling kritis: TPM 2.0 dan secure boot memastikan identitas perangkat dapat dipercaya dan firmware tidak diutak-atik. Seberapa ketat pun kebijakan perangkat lunaknya, jika kotaknya sendiri tidak dapat dipercaya, semuanya tidak berarti.
6. Perbedaan Nyata saat Anda Membangun Lintas Batas Negara
Di Uni Eropa, GDPR dan aturan lokalisasi data secara langsung memengaruhi di mana fungsi keamanan dan log boleh berjalan. Di Amerika Utara, broadband berlimpah, sehingga kisah penghematan "ganti sirkuit sewa dengan broadband" paling mudah dibuat. Situs baru di Asia Tenggara, Timur Tengah, dan Amerika Latin sering melompati MPLS sama sekali dan menerapkan SD-WAN dalam satu langkah. Bagi perusahaan lintas batas negara, kualitas operator sangat bervariasi menurut pasar, yang membuat pemilihan jalur tingkat aplikasi justru semakin bernilai, bukan berkurang.
7. Pertanyaan yang Sering Diajukan
T: Apakah SD-WAN akan sepenuhnya menggantikan MPLS?
Jawaban: Sebagian besar perusahaan mencampur, bukan menggantikan. Lalu lintas yang sangat sensitif terhadap stabilitas — sistem transaksi, suara, ERP — biasanya mempertahankan sirkuit sewa ber-bandwidth kecil, sementara lalu lintas biasa berjalan di broadband dengan SD-WAN. "Penggantian penuh" yang sesungguhnya hanya terjadi bila bisnis sepenuhnya berbasis cloud dan dapat mentolerir variabilitas internet publik.
T: Apakah SD-WAN cocok untuk usaha kecil dan menengah?
Jawaban: Ya. Ukurannya bukan ukuran perusahaan, melainkan jumlah cabang dan kerumitan tautan. Satu kantor biasanya tidak membutuhkannya. Begitu Anda memiliki tiga cabang atau lebih, tautan lintas beberapa operator, atau volume lalu lintas cloud yang berarti, perolehan dalam kecepatan penyediaan, visibilitas, dan kemampuan cadangan melebihi biayanya.
T: Apa perbedaan antara SD-WAN dan VPN?
Jawaban: VPN menjawab "bisakah kita terhubung, dan apakah terenkripsi" — ia adalah teknologi tunneling. SD-WAN menambahkan pengukuran kualitas tautan, kesadaran aplikasi, dan pengarahan berbasis kebijakan di atas terowongan itu, serta menjawab pertanyaan yang berbeda: "tautan mana yang lebih baik saat ini".
T: Apakah mengadopsi SASE berarti mengganti firewall yang sudah ada?
Jawaban: Tidak. Anda dapat mempertahankan firewall kantor pusat untuk perlindungan perimeter pusat data dan memindahkan keamanan sisi cabang ke cloud. Jalur yang umum adalah memulai dengan SD-WAN cabang, lalu memigrasikan SWG, ZTNA, dan fungsi sejenis ke cloud secara bertahap.
T: Apakah SD-WAN membantu untuk tautan lintas batas negara?
Jawaban: Membantu, tetapi perlu jelas caranya: ia tidak dapat mengubah internet publik menjadi sirkuit sewa. Yang ia lakukan adalah memilih terus-menerus di antara tautan yang tersedia secara waktu nyata dan berpindah cepat ketika jitter atau kehilangan paket naik, sehingga pengalaman tetap berada dalam rentang yang dapat diterima.
8. Dari Konsep ke Perangkat Keras: Apa yang Anda Butuhkan di Setiap Ujung Tautan
ChangFan (cfitsi.com) memasok industrial PC tanpa kipas dan kotak komputasi tepi untuk SD-WAN serta jaringan tepi: suhu lebar -20℃~60℃, masukan rentang lebar 9~36V, beberapa porta Ethernet dengan PoE, TPM 2.0 dan secure boot, penerapan terkemas untuk gateway perangkat lunak dan VNF, plus kustomisasi OEM/ODM, garansi tiga tahun, dan pengiriman global (FOB/CIF/DDP).
Untuk kriteria pemilihan perangkat keras secara khusus, lihat "Cara Memilih Perangkat Keras SD-WAN: 7 Spesifikasi Keras untuk uCPE White Box".
Tautan Produk:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Artikel sebelumnya tidak ada lagi
- Artikel berikutnya Panduan Pembelian uCPE White Box: x86 vs ARM, Tanpa Kipas (Fanless) vs Rackmount