MPLS'den SASE'ye: SD-WAN Aslında Nasıl Evrildi? (2026 Haritası)
SD-WAN 2026'da Nedir? MPLS'ten SASE'ye, Jargonsuz Bir Anlatım
Özetle: SD-WAN “daha ucuz bir kiralık hat” değildir. WAN'ın karar alma biçimini değiştirir: elle yapılandırılmış yönlendirmeden, iş önceliğine göre gerçek zamanlı olarak en iyi yolu seçen bir yazılıma geçilir. Sıradan genişbant, 4G/5G ve hatta uydu bağlantılarını tek bir şifreli overlay ağı altında birleştirir, sonra her uygulamayı o anda uygun olan bağlantıya yönlendirir. 2026'ya gelindiğinde SD-WAN, bulutta sunulan güvenlikle birleşerek SASE (güvenli erişim hizmeti kenarı) hâline gelmiştir; dolayısıyla bir satıcıya sorulacak soru artık “SD-WAN'a geçmeli miyiz” değil, “güvenlik nerede duruyor, altındaki donanım ne ve yaşam döngüsü ne kadar uzun” sorusudur.
1. Tek Cümleyle: SD-WAN Tam Olarak Neyi “Tanımlar”?
Geleneksel bir WAN'da her bağlantının rolü elle planlanır: kiralık hat çekirdek iş trafiğini taşır, genişbant misafir internetine hizmet eder ve her politika değişikliği bir destek kaydı üzerinden yürür. SD-WAN bu işi bir denetleyiciye devreder. Denetleyici politikaları merkezî olarak iter; cihazlar ise her bağlantıda gecikme, jitter ve paket kaybını sürekli ölçerek trafiği gerçek zamanlı biçimde uygulama önceliğine göre yönlendirir.
Özünde üç şey değişir. Birincisi, ağ bağlantı odaklı olmaktan çıkıp uygulama odaklı hâle gelir; böylece aynı bağlantıyı paylaşan iki uygulama tamamen farklı biçimde ele alınabilir. İkincisi, donanım ile yazılım birbirinden ayrışır; politika artık tek bir satıcının tescilli kutusuna kilitli değildir. Üçüncüsü, ağ durumu ilk kez görünür olur: her bağlantının ve her uygulamanın ardında ölçülebilir veri vardır.
2. Evrim Zaman Çizelgesi: MPLS'ten SASE'ye Beş Aşama
Aşama | Yaklaşık dönem | Belirleyici özellikler | İşletmelerin o dönemde önemsediği konu |
MPLS kiralık hat dönemi | 2000'li yıllar | Operatörün işlettiği kapalı ağ, sözleşmeye dayalı SLA, yüksek maliyet, yavaş devreye alma | Bant genişliği yetiyor mu ve genişletme ne kadar sürüyor |
Hibrit WAN | 2010 civarı | Genişbant/4G ile harmanlanan kiralık hatlar, politikaya göre ayrım | Misafir trafiği kiralık hattan nasıl uzak tutulur |
SD-WAN 1.0 | 2014–2018 | Merkezî denetleyici, uygulama farkındalığı, bağlantı kalitesi sondalama, ZTP | Kiralık hattın yerini alabilir mi ve ne kadar tasarruf sağlar |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Yönlendirme, anahtarlama, kablosuz ve güvenlik duvarının birleşmesi; bulut tabanlı birleşik yönetim | Birden fazla şube kutusu tek bir cihaz olabilir mi |
SASE / SSE | 2022 - günümüz | Ağ ve güvenliğin bulutta birleşmesi (SWG, CASB, ZTNA, FWaaS) | Güvenlik politikası bulutta nasıl birleştirilir |
Tablo 1 | MPLS'ten SASE'ye: beş aşama yan yana
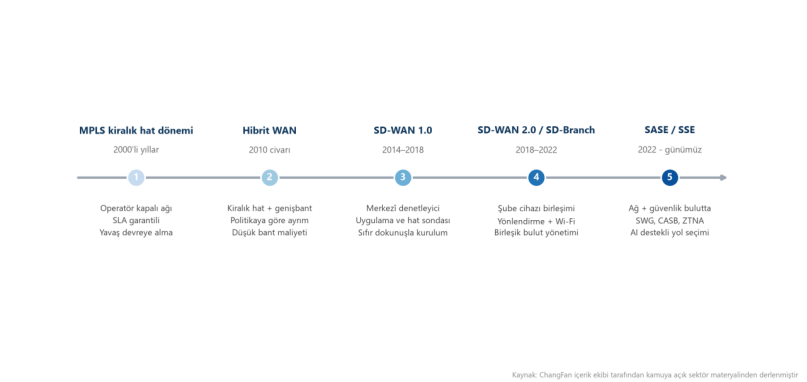
Şekil 1 | SD-WAN evriminin yirmi yılı: kiralık hatlardan güvenli erişim hizmeti kenarına
3. Kısaltmaları Ayıklamak: Beş Kavramın Kapsadığı Alan
Terim | Kapsadığı alan | Tek cümlelik özet |
SD-WAN | WAN bağlantısı ve yol seçimi | Birden fazla bağlantıyı tek bir akıllı boru hâline getirir |
SD-Branch | Şube ağının ve güvenliğin birleşmesi | Tek kutuda yönlendirme, anahtarlama, Wi-Fi ve güvenlik duvarı |
SSE | Bulutta sunulan güvenlik (SWG, CASB, ZTNA, FWaaS) | Güvenliği kutudan çıkarıp buluta taşır |
SASE | SD-WAN ile SSE'nin birleşimi | Ağ ve güvenlik tek politika, tek bulut altında |
ZTNA | Kimlik ve bağlama göre yetkilendirilen uygulama erişimi | LAN'ı açığa çıkarmaz; herkese yalnızca görmesi gerekeni gösterir |
4. 2026'da Süregelen Üç Değişim
Birincisi, yol seçimi kararlarına AI giriyor. Bağlantı yük devretme eskiden sabit eşiklere bağlıydı; artık geçmiş kalite verisine dayanan öngörülü çizelgeleme, tıkanıklık gerçekten oluşmadan önce geçiş yapabiliyor. İkincisi, 5G ve uydu yedeklemesi rutin hâle geldi. Bunlar artık yalnızca acil durum yedeği değil; özellikle geçici inşaat sahaları, araçlar ve uzak lokasyonlar için pek çok yeni sahanın birincil bağlantısı. Üçüncüsü, satın alma biçimleri tek satıcıdan teslime doğru yakınsıyor. Birden fazla tedarikçiyi bir araya getirmenin yönetim karmaşası, sağladığı esnekliği aşmaya başladı; bu yüzden birleşik SASE teslimi ana akım tercih hâline geldi.
5. Güvenlik Sonradan Eklenen Bir Parça Değil: SD-WAN'ın Dört Güvenlik Direği
Şifreli tüneller tabandır; uçtan uca IPsec veya DTLS şifrelemesi tartışmaya kapalıdır. Ağ bölümleme zorunludur: misafir, kamera, POS, ofis ve OT ağları birbirinden yalıtılmalıdır. Sıfır güven erişimi, “VPN portunu açık bırak” yaklaşımının yerini alır ve alt ağa göre değil kimliğe göre yetkilendirme yapar. Donanım güven kökü ise çoğu zaman gözden kaçsa da en kritik parçadır: TPM 2.0 ve güvenli önyükleme, cihaz kimliğinin güvenilir olmasını ve ürün yazılımına müdahale edilmemiş olmasını garanti eder. Yazılım politikası ne kadar sıkı olursa olsun, kutunun kendisine güvenilemiyorsa hiçbirinin anlamı kalmaz.
6. Sınırlar Ötesinde Kurulum Yaparken Gerçek Dünyadaki Farklar
AB'de GDPR ve veri yerelleştirme kuralları, güvenlik işlevlerinin ve günlük kayıtların nerede çalışabileceğini doğrudan etkiler. Kuzey Amerika'da genişbant boldur; bu yüzden “kiralık hatları genişbantla değiştir” maliyet anlatısı en kolay kurulan hikâyedir. Güneydoğu Asya, Orta Doğu ve Latin Amerika'daki yeni sahalar çoğu zaman MPLS'i tamamen atlayıp SD-WAN'ı tek adımda devreye alır. Sınırlar ötesi işletmeler için operatör kalitesi pazara göre büyük fark gösterir; bu da uygulama düzeyinde yol seçimini daha değerli kılar, daha az değil.
7. Sık Sorulan Sorular
S: SD-WAN MPLS'in yerini tamamen alacak mı?
Yanıt: Çoğu işletme değiştirmek yerine harmanlar. Kararlılığa aşırı duyarlı trafik — işlem sistemleri, ses, ERP — genellikle küçük bant genişlikli bir kiralık hattı korur; sıradan trafik ise SD-WAN ile genişbant üzerinde çalışır. Gerçek anlamda “tam değişim” yalnızca işin tümüyle bulut tabanlı olduğu ve genel internetin değişkenliğini tolere edebildiği durumlarda gerçekleşir.
S: SD-WAN küçük ve orta ölçekli işletmeler için uygun mu?
Yanıt: Evet. Ölçüt şirketin büyüklüğü değil, şube sayısı ve bağlantı karmaşıklığıdır. Tek ofisin genellikle ihtiyacı olmaz. Üç veya daha fazla şubeniz, birden fazla operatöre yayılan bağlantılarınız ya da kayda değer miktarda bulut trafiğiniz varsa; kurulum hızı, görünürlük ve yedekleme kabiliyetindeki kazanımlar maliyeti aşar.
S: SD-WAN ile VPN arasındaki fark nedir?
Yanıt: VPN “bağlanabiliyor muyuz ve şifreli mi” sorusunu çözer; bir tünelleme teknolojisidir. SD-WAN bu tünelin üzerine bağlantı kalitesi sondalama, uygulama farkındalığı ve politikaya dayalı yönlendirme ekler ve farklı bir soruyu yanıtlar: “şu anda hangi bağlantı daha iyi”.
S: SASE'ye geçmek mevcut güvenlik duvarlarımızı değiştirmek anlamına mı gelir?
Yanıt: Hayır. Veri merkezi çevre koruması için merkezdeki güvenlik duvarını koruyabilir, şube tarafındaki güvenliği buluta taşıyabilirsiniz. Yaygın yol, şube SD-WAN ile başlamak, ardından SWG, ZTNA ve benzeri işlevleri adım adım buluta taşımaktır.
S: SD-WAN sınırlar ötesi bağlantılarda yardımcı olur mu?
Yanıt: Yardımcı olur, ama nasıl olduğu net olmalı: genel interneti kiralık hatta dönüştüremez. Yaptığı şey, kullanılabilir bağlantılar arasında gerçek zamanlı olarak sürekli seçim yapmak ve jitter ya da paket kaybı yükseldiğinde hızla geçiş yaparak deneyimi kabul edilebilir aralıkta tutmaktır.
8. Kavramdan Donanıma: Hattın İki Ucunda Ne Gerekir
ChangFan (cfitsi.com), SD-WAN ve uç ağ için fansız endüstriyel PC'ler ile uç bilişim kutuları sağlar: geniş sıcaklık aralığı -20℃~60℃, 9~36V geniş aralıklı giriş, PoE destekli çoklu Ethernet portu, TPM 2.0 ve güvenli önyükleme, yazılım ağ geçitlerinin ve VNF'lerin konteynerli dağıtımı; ayrıca OEM/ODM özelleştirme, üç yıl garanti ve küresel teslim (FOB/CIF/DDP).
Donanım seçim kriterleri için “SD-WAN Donanımı Nasıl Seçilir: uCPE Beyaz Kutuları için 7 Zorunlu Teknik Kriter” yazısına bakın.
Ürün Bağlantısı:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Önceki makale başka yok
- Sonraki makale uCPE White Box Satın Alma Rehberi: x86 ve ARM, Fansız ve Rackmount Karşılaştırması