De la MPLS la SASE: Cum a evoluat, de fapt, SD-WAN (Harta 2026)
Ce este SD-WAN în 2026? De la MPLS la SASE, explicat fără jargon de vânzare
Concluzie: SD-WAN nu este „o linie închiriată mai ieftină”. El schimbă modul în care un WAN ia decizii — de la rutarea configurată manual la un software care alege în timp real cea mai bună cale, în funcție de prioritatea de business. Reunește într-un singur overlay criptat conexiunile obișnuite de broadband, 4G/5G și chiar legăturile prin satelit, apoi direcționează fiecare aplicație către legătura potrivită în acel moment. În 2026, SD-WAN a convergit cu securitatea livrată din cloud în SASE (secure access service edge), astfel că întrebarea pe care trebuie să o adresați unui furnizor nu mai este „ar trebui să adoptăm SD-WAN”, ci „unde rulează securitatea, ce hardware stă la bază și cât de lung este ciclul de viață”.
1. Într-o singură frază: ce anume „definește” SD-WAN?
Într-un WAN tradițional, rolul fiecărei legături este planificat manual: linia închiriată transportă traficul de business esențial, broadbandul deservește internetul pentru vizitatori, iar orice modificare de politică trece printr-un tichet. SD-WAN încredințează această sarcină unui controller. Controllerul distribuie politicile centralizat, în timp ce echipamentele sondează continuu latența, jitterul și pierderea de pachete pe fiecare legătură și apoi direcționează traficul în timp real, după prioritatea aplicației.
Trei lucruri se schimbă în substanță. În primul rând, rețeaua devine centrată pe aplicații, nu pe legături, astfel încât două aplicații care folosesc aceeași legătură pot fi tratate complet diferit. În al doilea rând, hardware-ul și software-ul sunt decuplate, deci politica nu mai este blocată în echipamentul proprietar al unui singur furnizor. În al treilea rând, starea rețelei devine vizibilă pentru prima dată — fiecare legătură și fiecare aplicație au în spate date măsurabile.
2. Cronologia evoluției: cinci etape de la MPLS la SASE
Etapă | Perioadă aproximativă | Trăsături definitorii | Ce conta pentru companii |
Era liniilor închiriate MPLS | Anii 2000 | Rețea închisă operată de operator, SLA contractual, cost ridicat, provisioning lent | Banda este suficientă și cât durează extinderea |
WAN hibrid | În jur de 2010 | Linii închiriate combinate cu broadband/4G, separate prin politici | Cum ținem traficul vizitatorilor departe de linia închiriată |
SD-WAN 1.0 | 2014–2018 | Controller centralizat, conștientizarea aplicațiilor, sondarea calității legăturilor, ZTP | Poate înlocui linia închiriată și cât se economisește |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Rutare, switching, wireless și firewall convergente; management unificat în cloud | Pot mai multe echipamente de sucursală să devină unul singur |
SASE / SSE | 2022 până în prezent | Rețea și securitate convergente în cloud (SWG, CASB, ZTNA, FWaaS) | Cum unificăm politica de securitate în cloud |
Tabelul 1 | De la MPLS la SASE: cele cinci etape puse față în față
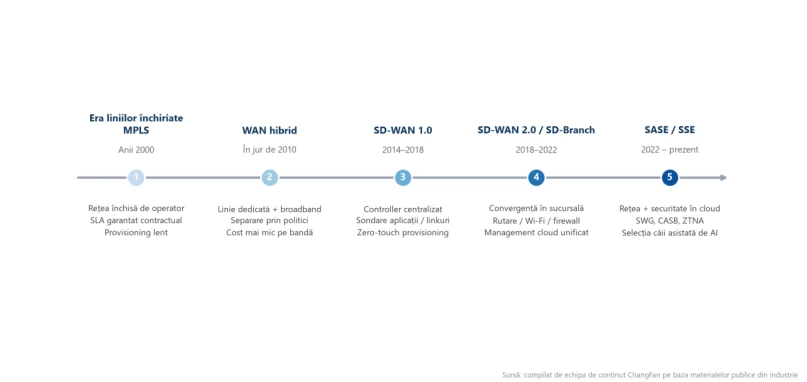
Figura 1 | Două decenii de evoluție SD-WAN: de la liniile închiriate la secure access service edge
3. Clarificarea acronimelor: ce acoperă fiecare dintre cele cinci
Termen | Ce acoperă | Ideea într-o frază |
SD-WAN | Conectivitatea WAN și selecția căii | Unește mai multe legături într-o singură conductă inteligentă |
SD-Branch | Convergența rețelei și a securității în sucursală | Rutare, switching, Wi-Fi și firewall într-un singur echipament |
SSE | Securitate livrată din cloud (SWG, CASB, ZTNA, FWaaS) | Scoate securitatea din echipament și o mută în cloud |
SASE | Fuziunea dintre SD-WAN și SSE | Rețea și securitate sub o singură politică, într-un singur cloud |
ZTNA | Acces la aplicații autorizat după identitate și context | Nu expuneți niciodată LAN-ul; arătați fiecărei persoane doar ce trebuie să vadă |
4. Trei schimbări în curs în 2026
În primul rând, AI intră în deciziile de selecție a căii. Comutarea în caz de defecțiune se baza pe praguri fixe; acum, planificarea predictivă construită pe datele istorice de calitate poate comuta înainte ca aglomerarea să apară efectiv. În al doilea rând, backupul 5G și prin satelit a devenit ceva obișnuit: nu mai este doar o rezervă de urgență, ci legătura principală pentru multe locații noi, în special șantiere temporare, vehicule și amplasamente izolate. În al treilea rând, modelele de achiziție converg spre livrarea de la un singur furnizor. Complexitatea de management asocierii mai multor furnizori depășește acum flexibilitatea câștigată, astfel că livrarea SASE integrată a devenit opțiunea principală.
5. Securitatea nu este un add-on: cei patru piloni de securitate ai SD-WAN
Tunelele criptate sunt nivelul minim — criptarea end-to-end IPsec sau DTLS nu este opțională. Segmentarea rețelei este obligatorie: rețelele pentru vizitatori, camere, POS, birou și OT trebuie izolate unele de altele. Accesul zero-trust înlocuiește „lăsăm portul VPN deschis”, autorizând după identitate, nu după subnet. Iar rădăcina hardware de încredere, deși adesea ignorată, este piesa cea mai critică: TPM 2.0 și secure boot garantează că identitatea echipamentului este de încredere și că firmware-ul nu a fost alterat. Oricât de strictă ar fi politica software, dacă echipamentul în sine nu este de încredere, nimic din toate acestea nu se susține.
6. Diferențele reale atunci când construiți peste granițe
În UE, GDPR și regulile de localizare a datelor afectează direct unde pot rula funcțiile de securitate și jurnalele. În America de Nord, broadbandul este abundent, deci argumentul de cost „înlocuim liniile închiriate cu broadband” este cel mai ușor de susținut. Locațiile noi din Asia de Sud-Est, Orientul Mijlociu și America Latină sar adesea complet peste MPLS și implementează SD-WAN dintr-un singur pas. Pentru companiile cu activitate transfrontalieră, calitatea operatorilor variază foarte mult de la o piață la alta, ceea ce face ca selecția căii la nivel de aplicație să fie mai valoroasă, nu mai puțin.
7. Întrebări frecvente
Q: Va înlocui SD-WAN complet MPLS?
Răspuns: Cele mai multe companii combină, nu înlocuiesc. Traficul extrem de sensibil la stabilitate — sisteme de tranzacții, voce, ERP — păstrează de regulă o linie închiriată de bandă mică, în timp ce traficul obișnuit rulează pe broadband cu SD-WAN. O „înlocuire totală” reală are loc doar acolo unde businessul este integral în cloud și poate tolera variabilitatea internetului public.
Q: Este SD-WAN potrivit pentru companiile mici și mijlocii?
Răspuns: Da. Criteriul nu este dimensiunea companiei, ci numărul de sucursale și complexitatea legăturilor. Un singur birou, de regulă, nu are nevoie de el. Odată ce aveți trei sau mai multe sucursale, legături de la mai mulți operatori sau un volum semnificativ de trafic cloud, câștigurile în viteza de provisioning, vizibilitate și capacitate de backup depășesc costul.
Q: Care este diferența dintre SD-WAN și VPN?
Răspuns: Un VPN rezolvă „ne putem conecta și este criptat” — este o tehnologie de tunelare. SD-WAN adaugă peste acest tunel sondarea calității legăturilor, conștientizarea aplicațiilor și direcționarea pe bază de politici și răspunde la o altă întrebare: „care legătură este mai bună chiar acum”.
Q: Adoptarea SASE înseamnă înlocuirea firewall-urilor existente?
Răspuns: Nu. Puteți păstra firewall-ul din sediul central pentru protecția perimetrului data centerului și să mutați securitatea din sucursale în cloud. Calea uzuală este să începeți cu SD-WAN în sucursale, apoi să migrați treptat către cloud funcții precum SWG și ZTNA.
Q: Ajută SD-WAN la legăturile transfrontaliere?
Răspuns: Ajută, dar fiți limpezi asupra modului: nu poate transforma internetul public într-o linie închiriată. Ceea ce face este să aleagă în mod continuu, în timp real, între legăturile disponibile și să comute rapid atunci când jitterul sau pierderea de pachete cresc, menținând experiența într-un interval acceptabil.
8. De la concept la hardware: de ce aveți nevoie la fiecare capăt al legăturii
ChangFan (cfitsi.com) furnizează PC-uri industriale fără ventilator și echipamente de edge computing pentru SD-WAN și rețelistica de margine: interval larg de temperatură -20℃~60℃, intrare cu gamă largă 9~36V, porturi Ethernet multiple cu PoE, TPM 2.0 și secure boot, implementare containerizată a gateway-urilor software și a VNF-urilor, precum și personalizare OEM/ODM, garanție de trei ani și livrare globală (FOB/CIF/DDP).
Pentru criteriile de selecție a hardware-ului, consultați „Cum alegeți hardware-ul SD-WAN: 7 specificații esențiale pentru white box-urile uCPE”.
Link către produs:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Articolul anterior nu mai există niciunul
- Articolul următor Ghid de achiziție pentru echipamente uCPE de tip „White Box”: x86 vs. ARM, fără ventilator vs. montabile în rack