De MPLS a SASE: Como a SD-WAN evoluiu de facto (Mapa de 2026)
O que é SD-WAN em 2026? De MPLS a SASE, explicado sem jargão
Em resumo: SD-WAN não é "um link dedicado mais barato". Ele muda a forma como uma WAN toma decisões — do roteamento configurado manualmente para um software que escolhe o melhor caminho em tempo real, de acordo com a prioridade de negócio. Ele reúne banda larga comum, 4G/5G e até enlaces de satélite sob um único overlay criptografado e, em seguida, direciona cada aplicação para o link mais adequado naquele momento. Em 2026, o SD-WAN já convergiu com a segurança entregue na nuvem no SASE (secure access service edge), de modo que a pergunta a fazer ao fornecedor deixou de ser "devemos adotar SD-WAN" e passou a ser "onde fica a segurança, qual hardware está por baixo e qual é o ciclo de vida".
1. Em uma frase: o que exatamente o SD-WAN "define"?
Em uma WAN tradicional, a função de cada link é planejada à mão: o link dedicado transporta o tráfego essencial do negócio, a banda larga atende o acesso à internet dos visitantes, e toda mudança de política passa por um chamado. O SD-WAN entrega essa tarefa a uma controladora. A controladora distribui políticas de forma centralizada, enquanto os equipamentos sondam continuamente latência, jitter e perda de pacotes em cada link e direcionam o tráfego pela prioridade da aplicação em tempo real.
Três coisas mudam na substância. Primeiro, a rede passa a ser centrada na aplicação, e não no link, de modo que duas aplicações dividindo um mesmo link podem ser tratadas de forma completamente distinta. Segundo, hardware e software são desacoplados, e a política deixa de ficar presa ao equipamento proprietário de um único fornecedor. Terceiro, o estado da rede passa a ser visível pela primeira vez — cada link e cada aplicação tem dados mensuráveis por trás dele.
2. Linha do tempo da evolução: cinco estágios de MPLS ao SASE
Estágio | Período aproximado | Características marcantes | Com o que as empresas se preocupavam |
Era dos links dedicados MPLS | Anos 2000 | Rede fechada operada pela operadora, SLA contratual, custo elevado, provisionamento lento | Há banda suficiente e quanto tempo leva a expansão |
WAN híbrida | Por volta de 2010 | Links dedicados misturados com banda larga/4G, separados por política | Como manter o tráfego de visitantes fora do link dedicado |
SD-WAN 1.0 | 2014–2018 | Controladora centralizada, reconhecimento de aplicações, sondagem de qualidade de link, ZTP | Consegue substituir o link dedicado e quanto isso economiza |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Roteamento, comutação, wireless e firewall convergidos; gerenciamento unificado na nuvem | Vários equipamentos de filial podem se tornar um só |
SASE / SSE | 2022 até hoje | Rede e segurança convergidas na nuvem (SWG, CASB, ZTNA, FWaaS) | Como unificar a política de segurança na nuvem |
Tabela 1 | De MPLS ao SASE: os cinco estágios lado a lado
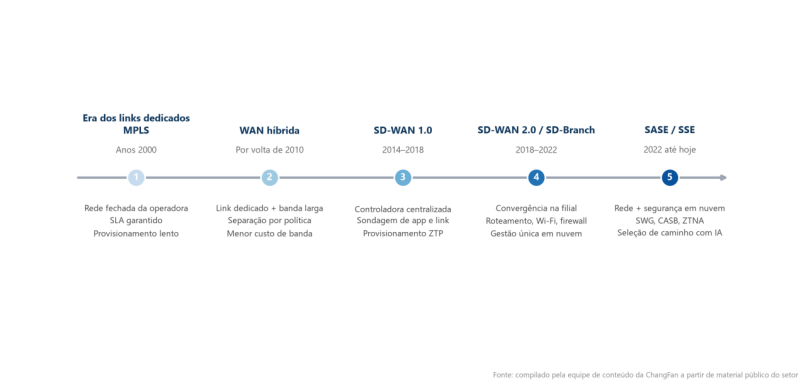
Figura 1 | Duas décadas de evolução do SD-WAN: dos links dedicados ao secure access service edge
3. Organizando as siglas: o que cada uma das cinco abrange
Termo | O que abrange | Resumo em uma linha |
SD-WAN | Conectividade de WAN e seleção de caminho | Reúne vários links em um único canal inteligente |
SD-Branch | Convergência entre rede e segurança da filial | Roteamento, comutação, Wi-Fi e firewall em um só equipamento |
SSE | Segurança entregue pela nuvem (SWG, CASB, ZTNA, FWaaS) | Tira a segurança do equipamento e a leva para a nuvem |
SASE | A fusão de SD-WAN e SSE | Rede e segurança sob uma única política, em uma única nuvem |
ZTNA | Acesso a aplicações autorizado por identidade e contexto | Nunca exponha a LAN; mostre a cada pessoa apenas o que ela deve ver |
4. Três mudanças em curso em 2026
Primeiro, a IA está entrando nas decisões de seleção de caminho. O failover de link costumava depender de limites fixos; agora o escalonamento preditivo construído sobre dados históricos de qualidade consegue trocar de caminho antes de a congestão acontecer de fato. Segundo, 5G e satélite como backup se tornaram rotina. Já não são apenas um recurso de emergência, mas o link principal de muitos sites novos, sobretudo canteiros de obra temporários, veículos e localidades remotas. Terceiro, os padrões de compra convergem para a entrega por um único fornecedor. A complexidade de gerenciamento de montar vários fornecedores hoje supera a flexibilidade que isso compra, de modo que a entrega SASE convergente se tornou a escolha dominante.
5. Segurança não é um acessório: os quatro pilares de segurança do SD-WAN
Túneis criptografados são o piso — a criptografia IPsec ou DTLS de ponta a ponta não é opcional. A segmentação é obrigatória: as redes de visitantes, câmeras, POS, escritório e OT precisam ser isoladas umas das outras. O acesso zero trust substitui o "deixar a porta da VPN aberta", autorizando pela identidade em vez de pela sub-rede. E a raiz de confiança de hardware, embora frequentemente negligenciada, é a peça mais crítica: TPM 2.0 e secure boot garantem que a identidade do equipamento seja confiável e que o firmware não tenha sido adulterado. Por mais rigorosa que seja a política de software, se o próprio equipamento não for confiável, nada disso se sustenta.
6. Diferenças reais quando a implantação cruza fronteiras
Na União Europeia, o GDPR e as regras de localização de dados afetam diretamente onde funções de segurança e logs podem rodar. Na América do Norte, a banda larga é abundante, de modo que o argumento de custo de "substituir links dedicados por banda larga" é o mais fácil de sustentar. Sites novos no Sudeste Asiático, no Oriente Médio e na América Latina costumam pular o MPLS por completo e implantar SD-WAN de uma só vez. Para empresas com operação internacional, a qualidade das operadoras varia muito de mercado para mercado, o que torna a seleção de caminho por aplicação mais valiosa, e não menos.
7. Perguntas frequentes
P: O SD-WAN vai substituir completamente o MPLS?
Resposta: A maioria das empresas mistura em vez de substituir. O tráfego extremamente sensível à estabilidade — sistemas transacionais, voz, ERP — costuma manter um link dedicado de banda reduzida, enquanto o tráfego comum roda em banda larga com SD-WAN. A verdadeira "substituição total" só acontece quando o negócio é inteiramente baseado na nuvem e tolera a variabilidade da internet pública.
P: O SD-WAN faz sentido para pequenas e médias empresas?
Resposta: Sim. O critério não é o porte da empresa, mas a quantidade de filiais e a complexidade dos links. Um único escritório normalmente não precisa. A partir de três ou mais filiais, links de várias operadoras ou volume relevante de tráfego para a nuvem, os ganhos em velocidade de provisionamento, visibilidade e capacidade de backup superam o custo.
P: Qual é a diferença entre SD-WAN e VPN?
Resposta: A VPN resolve "conseguimos conectar e está criptografado" — é uma tecnologia de tunelamento. O SD-WAN acrescenta sondagem de qualidade de link, reconhecimento de aplicações e direcionamento por política sobre esse túnel, e responde a uma pergunta diferente: "qual é o melhor link neste momento".
P: Adotar SASE significa substituir nossos firewalls atuais?
Resposta: Não. Você pode manter o firewall da matriz para proteção de perímetro do data center e mover a segurança do lado da filial para a nuvem. O caminho comum é começar pelo SD-WAN de filial e depois migrar SWG, ZTNA e funções semelhantes para a nuvem, passo a passo.
P: O SD-WAN ajuda em links internacionais?
Resposta: Ajuda, mas é preciso ter clareza sobre como: ele não transforma a internet pública em um link dedicado. O que ele faz é escolher continuamente entre os links disponíveis em tempo real e trocar rapidamente quando o jitter ou a perda de pacotes sobem, mantendo a experiência dentro de uma faixa aceitável.
8. Do conceito ao hardware: o que você precisa em cada ponta do link
A ChangFan (cfitsi.com) fornece industrial PCs fanless e edge computing boxes para SD-WAN e redes de borda: temperatura ampla de -20℃~60℃, entrada de faixa ampla de 9~36V, múltiplas portas Ethernet com PoE, TPM 2.0 e secure boot, implantação containerizada de gateways de software e VNFs, além de customização OEM/ODM, garantia de três anos e entrega global (FOB/CIF/DDP).
Para os critérios de seleção de hardware especificamente, veja "Como escolher hardware SD-WAN: 7 especificações essenciais para uCPE white box".
Link do produto:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Artigo anterior não há mais nenhum
- Próximo artigo Guia de compra de uCPE "white box": x86 vs. ARM, sem ventoinha vs. montagem em rack