Da MPLS a SASE: come si è evoluta concretamente la SD-WAN (mappa del 2026)
Che cos'è l'SD-WAN nel 2026? Da MPLS a SASE, spiegato senza gergo
In sintesi: L'SD-WAN non è «una linea affittata più economica». Cambia il modo in cui una WAN prende decisioni: dal routing configurato manualmente a un software che sceglie in tempo reale il percorso migliore in base alla priorità di business. Riunisce sotto un unico overlay crittografato la banda larga ordinaria, i collegamenti 4G/5G e persino quelli satellitari, e indirizza ogni applicazione verso il collegamento più adatto in quel momento. Nel 2026 l'SD-WAN è confluito con la sicurezza erogata dal cloud nel SASE (secure access service edge): la domanda da porre a un fornitore non è più «conviene adottare l'SD-WAN», bensì «dove risiede la sicurezza, quale hardware c'è alla base e quanto dura il ciclo di vita».
1. In una frase: che cosa «definisce» esattamente l'SD-WAN?
In una WAN tradizionale il ruolo di ogni collegamento è pianificato a mano: la linea affittata trasporta il traffico di business critico, la banda larga serve l'accesso a Internet degli ospiti e ogni modifica di policy passa da un ticket. L'SD-WAN affida questo compito a un controller. Il controller distribuisce le policy centralmente, mentre i dispositivi sondano continuamente latenza, jitter e perdita di pacchetti su ogni collegamento e indirizzano il traffico in tempo reale secondo la priorità applicativa.
Tre aspetti cambiano in modo sostanziale. Primo: la rete diventa incentrata sulle applicazioni anziché sui collegamenti, quindi due applicazioni che condividono lo stesso collegamento possono essere trattate in modo completamente diverso. Secondo: hardware e software sono disaccoppiati, pertanto la policy non è più vincolata all'apparecchio proprietario di un singolo fornitore. Terzo: lo stato della rete diventa finalmente visibile — ogni collegamento e ogni applicazione dispone di dati misurabili.
2. La linea del tempo dell'evoluzione: cinque fasi da MPLS a SASE
Fase | Periodo indicativo | Tratti distintivi | Ciò che interessava alle imprese |
Era delle linee affittate MPLS | Anni 2000 | Rete chiusa gestita dal carrier, SLA contrattuale, costo elevato, provisioning lento | Se la banda è sufficiente e quanto tempo richiede l'ampliamento |
WAN ibrida | Verso il 2010 | Linee affittate combinate con banda larga/4G, ripartite per policy | Come evitare che il traffico degli ospiti occupi la linea affittata |
SD-WAN 1.0 | 2014–2018 | Controller centralizzato, consapevolezza applicativa, sondaggio della qualità dei collegamenti, ZTP | Può sostituire la linea affittata e quanto fa risparmiare |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Routing, switching, wireless e firewall convergenti; gestione unificata basata su cloud | Più apparecchi di filiale possono diventare uno solo |
SASE / SSE | 2022 – oggi | Rete e sicurezza convergenti nel cloud (SWG, CASB, ZTNA, FWaaS) | Come unificare la policy di sicurezza nel cloud |
Tabella 1 | Da MPLS a SASE: le cinque fasi a confronto
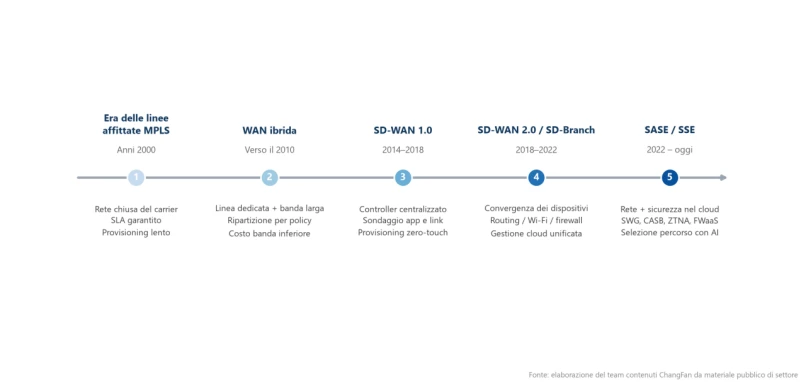
Figura 1 | Due decenni di evoluzione dell'SD-WAN: dalle linee affittate al secure access service edge
3. Mettere ordine fra gli acronimi: che cosa copre ciascuno dei cinque
Termine | Che cosa gestisce | Sintesi in una riga |
SD-WAN | Connettività WAN e selezione del percorso | Unisce più collegamenti in un'unica condotta intelligente |
SD-Branch | Convergenza di rete e sicurezza di filiale | Routing, switching, Wi-Fi e firewall in un solo apparecchio |
SSE | Sicurezza erogata dal cloud (SWG, CASB, ZTNA, FWaaS) | Porta la sicurezza fuori dall'apparecchio e la sposta nel cloud |
SASE | La fusione di SD-WAN e SSE | Rete e sicurezza sotto un'unica policy e un unico cloud |
ZTNA | Accesso alle applicazioni autorizzato in base a identità e contesto | Non esporre mai la LAN; mostrare a ciascuno solo ciò che deve vedere |
4. Tre cambiamenti in corso nel 2026
Primo: l'AI entra nelle decisioni di selezione del percorso. Il failover dei collegamenti si basava su soglie fisse; oggi la pianificazione predittiva fondata sui dati storici di qualità consente di commutare prima che la congestione si verifichi davvero. Secondo: il backup 5G e satellitare è diventato ordinario. Non è più un ripiego di emergenza, ma il collegamento primario di molte nuove sedi, in particolare cantieri temporanei, veicoli e località remote. Terzo: le modalità di acquisto convergono verso la fornitura a vendor unico. La complessità gestionale di assemblare più fornitori supera ormai la flessibilità che ne deriva, quindi la fornitura SASE convergente è diventata la scelta dominante.
5. La sicurezza non è un componente aggiuntivo: i quattro pilastri della sicurezza dell'SD-WAN
I tunnel crittografati sono il livello minimo: la crittografia IPsec o DTLS end-to-end non è facoltativa. La segmentazione della rete è obbligatoria: le reti di ospiti, telecamere, POS, ufficio e OT devono essere isolate fra loro. L'accesso zero-trust sostituisce la pratica di «lasciare aperta la porta VPN», autorizzando in base all'identità anziché alla subnet. E la radice di fiducia hardware, spesso trascurata, è l'elemento più critico: TPM 2.0 e secure boot garantiscono che l'identità del dispositivo sia affidabile e che il firmware non sia stato manomesso. Per quanto rigorosa sia la policy software, se l'apparecchio stesso non è degno di fiducia nulla di tutto questo regge.
6. Differenze concrete quando si realizza la rete oltre confine
Nell'Unione Europea, il GDPR e le norme sulla localizzazione dei dati incidono direttamente su dove possono essere eseguite le funzioni di sicurezza e conservati i log. In Nord America la banda larga è abbondante, quindi la narrazione sui costi «sostituire le linee affittate con la banda larga» è la più facile da sostenere. Le nuove sedi nel Sud-est asiatico, in Medio Oriente e in America Latina spesso rinunciano del tutto a MPLS e adottano l'SD-WAN in un solo passaggio. Per le imprese che operano oltre confine la qualità dei carrier varia notevolmente da mercato a mercato, il che rende la selezione del percorso a livello applicativo più preziosa, non meno.
7. Domande frequenti
D: L'SD-WAN sostituirà completamente MPLS?
Risposta: La maggior parte delle imprese adotta una combinazione anziché una sostituzione. Il traffico estremamente sensibile alla stabilità — sistemi transazionali, voce, ERP — mantiene in genere una linea affittata di banda ridotta, mentre il traffico ordinario viaggia su banda larga con l'SD-WAN. La vera «sostituzione integrale» avviene solo quando il business è interamente basato sul cloud e può tollerare la variabilità della Internet pubblica.
D: L'SD-WAN è adatto alle piccole e medie imprese?
Risposta: Sì. Il criterio non è la dimensione aziendale, ma il numero di filiali e la complessità dei collegamenti. Un singolo ufficio di norma non ne ha bisogno. Oltre le tre filiali, con collegamenti su più carrier o un volume significativo di traffico verso il cloud, i benefici in termini di velocità di provisioning, visibilità e capacità di backup superano il costo.
D: Qual è la differenza fra SD-WAN e VPN?
Risposta: Una VPN risolve il problema «riusciamo a collegarci ed è crittografato?»: è una tecnologia di tunneling. L'SD-WAN aggiunge a quel tunnel il sondaggio della qualità dei collegamenti, la consapevolezza applicativa e l'indirizzamento basato su policy, e risponde a una domanda diversa: «qual è il collegamento migliore in questo momento».
D: Adottare SASE significa sostituire i firewall esistenti?
Risposta: No. È possibile mantenere il firewall della sede centrale per la protezione perimetrale del data center e spostare nel cloud la sicurezza lato filiale. Il percorso abituale è partire dall'SD-WAN di filiale, per poi migrare gradualmente nel cloud funzioni come SWG e ZTNA.
D: L'SD-WAN aiuta con i collegamenti internazionali?
Risposta: Aiuta, ma occorre chiarire in che modo: non può trasformare la Internet pubblica in una linea affittata. Ciò che fa è scegliere continuamente in tempo reale fra i collegamenti disponibili e commutare rapidamente quando jitter o perdita di pacchetti aumentano, mantenendo l'esperienza entro un intervallo accettabile.
8. Dal concetto all'hardware: che cosa serve a ciascuna estremità del collegamento
ChangFan (cfitsi.com) fornisce industrial PC senza ventola e box di edge computing per SD-WAN e networking perimetrale: ampio intervallo di temperatura -20℃~60℃, ingresso a range esteso 9~36V, più porte Ethernet con PoE, TPM 2.0 e secure boot, deployment containerizzato di gateway software e VNF, oltre a personalizzazione OEM/ODM, garanzia di tre anni e consegna globale (FOB/CIF/DDP).
Per i criteri di scelta dell'hardware, si veda «Come scegliere l'hardware SD-WAN: 7 specifiche imprescindibili per i white box uCPE».
Link al prodotto:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Articolo precedente non c'è più nulla
- Articolo successivo Guida all'acquisto di uCPE "white box": x86 contro ARM, senza ventole contro montaggio a rack