MPLS से SASE तक: SD-WAN का असल विकास कैसे हुआ (2026 का मैप)
SD-WAN क्या है, 2026 में? MPLS से SASE तक, बिना शब्दजाल के समझाया गया
मुख्य निष्कर्ष: SD-WAN "एक सस्ती लीज़्ड लाइन" नहीं है। यह बदलता है कि WAN निर्णय कैसे लेता है — हाथ से कॉन्फ़िगर की गई रूटिंग से लेकर ऐसे सॉफ़्टवेयर तक, जो बिज़नेस प्राथमिकता के आधार पर रियल टाइम में सर्वश्रेष्ठ पथ चुनता है। यह साधारण ब्रॉडबैंड, 4G/5G और यहाँ तक कि सैटेलाइट लिंक को एक एन्क्रिप्टेड ओवरले के अंतर्गत जोड़ता है, फिर हर एप्लिकेशन को उस क्षण उपयुक्त लिंक पर मोड़ देता है। 2026 तक SD-WAN, क्लाउड-आधारित सुरक्षा के साथ मिलकर SASE (secure access service edge) बन चुका है, इसलिए वेंडर से पूछा जाने वाला प्रश्न अब "क्या हमें SD-WAN अपनाना चाहिए" नहीं रहा, बल्कि "सुरक्षा कहाँ रहती है, उसके नीचे कौन-सा हार्डवेयर है, और लाइफ़साइकल कितनी लंबी है" हो गया है।
1. एक वाक्य में: SD-WAN आखिर "परिभाषित" करता क्या है?
पारंपरिक WAN में हर लिंक की भूमिका हाथ से तय की जाती है: लीज़्ड लाइन मुख्य बिज़नेस ट्रैफ़िक वहन करती है, ब्रॉडबैंड गेस्ट इंटरनेट के काम आता है, और हर पॉलिसी बदलाव एक टिकट के माध्यम से होता है। SD-WAN यह काम एक कंट्रोलर को सौंप देता है। कंट्रोलर पॉलिसी को केंद्रीय रूप से पुश करता है, जबकि डिवाइस हर लिंक पर latency, jitter और packet loss की लगातार जाँच करते हैं और फिर एप्लिकेशन प्राथमिकता के अनुसार रियल टाइम में ट्रैफ़िक मोड़ते हैं।
वस्तुतः तीन चीज़ें बदलती हैं। पहली, नेटवर्क लिंक-केंद्रित के बजाय एप्लिकेशन-केंद्रित हो जाता है, इसलिए एक ही लिंक साझा करने वाले दो एप्लिकेशन के साथ पूरी तरह अलग व्यवहार किया जा सकता है। दूसरी, हार्डवेयर और सॉफ़्टवेयर अलग (decoupled) हो जाते हैं, इसलिए पॉलिसी अब किसी एक वेंडर के proprietary बॉक्स से बँधी नहीं रहती। तीसरी, नेटवर्क की स्थिति पहली बार दृश्यमान हो जाती है — हर लिंक और हर एप्लिकेशन के पीछे मापने योग्य डेटा होता है।
2. विकास की समयरेखा: MPLS से SASE तक पाँच चरण
चरण | लगभग समय | परिभाषित विशेषताएँ | उस समय उद्यमों की चिंता |
MPLS लीज़्ड लाइन युग | 2000 के दशक | कैरियर द्वारा संचालित बंद नेटवर्क, अनुबंधित SLA, उच्च लागत, धीमी प्रोविज़निंग | क्या bandwidth पर्याप्त है, और विस्तार में कितना समय लगता है |
Hybrid WAN | लगभग 2010 | लीज़्ड लाइन में ब्रॉडबैंड/4G मिश्रित, पॉलिसी के अनुसार विभाजन | गेस्ट ट्रैफ़िक को लीज़्ड लाइन से दूर कैसे रखें |
SD-WAN 1.0 | 2014–2018 | केंद्रीकृत कंट्रोलर, एप्लिकेशन जागरूकता, लिंक-गुणवत्ता जाँच, ZTP | क्या यह लीज़्ड लाइन की जगह ले सकता है, और कितनी बचत होती है |
SD-WAN 2.0 / SD-Branch | 2018–2022 | रूटिंग, स्विचिंग, वायरलेस और firewall एकीकृत; क्लाउड-आधारित एकीकृत प्रबंधन | क्या कई शाखा बॉक्स एक बन सकते हैं |
SASE / SSE | 2022 से अब तक | नेटवर्क और सुरक्षा का क्लाउड में एकीकरण (SWG, CASB, ZTNA, FWaaS) | क्लाउड में सुरक्षा पॉलिसी को कैसे एकीकृत करें |
तालिका 1 | MPLS से SASE तक: पाँच चरणों की तुलनात्मक झलक
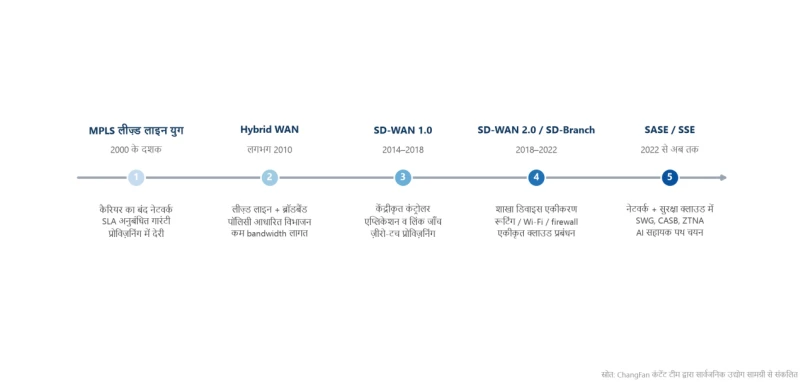
चित्र 1 | SD-WAN विकास के दो दशक: लीज़्ड लाइन से लेकर secure access service edge तक
3. संक्षिप्त नामों को सुलझाना: इन पाँच में से हर एक क्या कवर करता है
शब्द | यह क्या कवर करता है | एक पंक्ति में सार |
SD-WAN | WAN कनेक्टिविटी और पथ चयन | कई लिंक को एक बुद्धिमान पाइप में मिला देता है |
SD-Branch | शाखा नेटवर्किंग और सुरक्षा का एकीकरण | रूटिंग, स्विचिंग, Wi-Fi और firewall एक ही बॉक्स में |
SSE | क्लाउड-आधारित सुरक्षा (SWG, CASB, ZTNA, FWaaS) | सुरक्षा को बॉक्स से निकालकर क्लाउड में ले जाता है |
SASE | SD-WAN और SSE का संगम | नेटवर्क और सुरक्षा एक पॉलिसी, एक क्लाउड के अंतर्गत |
ZTNA | पहचान और संदर्भ के आधार पर अधिकृत एप्लिकेशन एक्सेस | LAN को कभी एक्सपोज़ न करें; हर व्यक्ति को वही दिखाएँ जो उसे देखना चाहिए |
4. 2026 में जारी तीन बदलाव
पहला, पथ-चयन के निर्णयों में AI आ रहा है। लिंक फ़ेलओवर पहले निश्चित थ्रेशहोल्ड पर निर्भर करता था; अब ऐतिहासिक गुणवत्ता डेटा पर आधारित पूर्वानुमानित शेड्यूलिंग, congestion वास्तव में होने से पहले ही स्विच कर सकती है। दूसरा, 5G और सैटेलाइट बैकअप रोज़मर्रा बन गए हैं। वे अब केवल आपातकालीन fallback नहीं रहे, बल्कि कई नई साइटों — विशेषकर अस्थायी निर्माण स्थलों, वाहनों और दूरस्थ स्थानों — के लिए प्राथमिक लिंक हैं। तीसरा, खरीद पैटर्न सिंगल-वेंडर डिलीवरी पर अभिसरित हो रहे हैं। कई सप्लायर्स को जोड़ने की प्रबंधन जटिलता अब उससे मिलने वाले लचीलेपन से अधिक है, इसलिए एकीकृत SASE डिलीवरी मुख्यधारा की पसंद बन गई है।
5. सुरक्षा कोई अतिरिक्त जोड़ नहीं: SD-WAN के चार सुरक्षा स्तंभ
एन्क्रिप्टेड टनल न्यूनतम आधार हैं — एंड-टू-एंड IPsec या DTLS एन्क्रिप्शन वैकल्पिक नहीं है। सेगमेंटेशन अनिवार्य है: गेस्ट, कैमरा, POS, कार्यालय और OT नेटवर्क एक-दूसरे से अलग होने चाहिए। ज़ीरो-ट्रस्ट एक्सेस "VPN पोर्ट खुला छोड़ देने" की जगह लेता है और सबनेट के बजाय पहचान के आधार पर अधिकृत करता है। और हार्डवेयर रूट ऑफ़ ट्रस्ट, यद्यपि अक्सर अनदेखा कर दिया जाता है, सबसे महत्वपूर्ण हिस्सा है: TPM 2.0 और secure boot सुनिश्चित करते हैं कि डिवाइस की पहचान विश्वसनीय है और firmware के साथ छेड़छाड़ नहीं हुई है। सॉफ़्टवेयर पॉलिसी चाहे कितनी भी कड़ी हो, यदि बॉक्स पर ही भरोसा नहीं किया जा सकता, तो कुछ भी टिकता नहीं।
6. सीमाओं के पार नेटवर्क बनाते समय वास्तविक अंतर
यूरोपीय संघ (EU) में GDPR और डेटा-स्थानीयकरण नियम सीधे यह तय करते हैं कि सुरक्षा फ़ंक्शन और लॉग कहाँ चल सकते हैं। उत्तरी अमेरिका में ब्रॉडबैंड प्रचुर मात्रा में उपलब्ध है, इसलिए "लीज़्ड लाइन की जगह ब्रॉडबैंड" वाली लागत कहानी सबसे आसान है। दक्षिण-पूर्व एशिया, मध्य पूर्व और लैटिन अमेरिका की नई साइटें अक्सर MPLS को पूरी तरह छोड़कर एक ही कदम में SD-WAN अपना लेती हैं। सीमा-पार उद्यमों के लिए कैरियर गुणवत्ता बाज़ार-दर-बाज़ार बहुत भिन्न होती है, जिससे एप्लिकेशन-स्तरीय पथ चयन कम नहीं, अधिक मूल्यवान हो जाता है।
7. अक्सर पूछे जाने वाले प्रश्न
प्रश्न: क्या SD-WAN MPLS की पूरी तरह जगह ले लेगा?
उत्तर: अधिकांश उद्यम प्रतिस्थापन के बजाय मिश्रण अपनाते हैं। स्थिरता के प्रति अत्यंत संवेदनशील ट्रैफ़िक — लेन-देन प्रणाली, voice, ERP — आमतौर पर छोटी bandwidth की लीज़्ड लाइन रखता है, जबकि साधारण ट्रैफ़िक SD-WAN के साथ ब्रॉडबैंड पर चलता है। वास्तविक "पूर्ण प्रतिस्थापन" केवल उन्हीं स्थितियों में होता है जहाँ बिज़नेस पूरी तरह क्लाउड-आधारित है और पब्लिक इंटरनेट की variability सहन कर सकता है।
प्रश्न: क्या SD-WAN छोटे और मध्यम आकार के व्यवसायों के लिए उपयुक्त है?
उत्तर: हाँ। कसौटी कंपनी का आकार नहीं, बल्कि शाखाओं की संख्या और लिंक की जटिलता है। एक ही कार्यालय को आमतौर पर इसकी आवश्यकता नहीं होती। एक बार जब आपके पास तीन या अधिक शाखाएँ, कई कैरियर्स में फैले लिंक, या पर्याप्त मात्रा में क्लाउड ट्रैफ़िक हो जाए, तो प्रोविज़निंग गति, दृश्यता और बैकअप क्षमता में लाभ लागत से अधिक हो जाता है।
प्रश्न: SD-WAN और VPN में क्या अंतर है?
उत्तर: VPN "क्या हम कनेक्ट हो सकते हैं, और क्या यह एन्क्रिप्टेड है" हल करता है — यह एक टनलिंग तकनीक है। SD-WAN उस टनल के ऊपर लिंक-गुणवत्ता जाँच, एप्लिकेशन जागरूकता और पॉलिसी-आधारित मार्गदर्शन जोड़ता है, और एक अलग प्रश्न का उत्तर देता है: "अभी कौन-सा लिंक बेहतर है"।
प्रश्न: क्या SASE अपनाने का अर्थ है कि हमें मौजूदा firewall बदलने होंगे?
उत्तर: नहीं। आप डेटा सेंटर की परिधि सुरक्षा के लिए मुख्यालय का firewall बनाए रख सकते हैं और शाखा पक्ष की सुरक्षा क्लाउड में ले जा सकते हैं। सामान्य मार्ग यह है कि शाखा SD-WAN से शुरू करें, फिर SWG, ZTNA और इसी तरह के फ़ंक्शन को चरणबद्ध तरीके से क्लाउड में माइग्रेट करें।
प्रश्न: क्या SD-WAN सीमा-पार लिंक में मदद करता है?
उत्तर: हाँ मदद करता है, लेकिन यह स्पष्ट रखें कि कैसे: यह पब्लिक इंटरनेट को लीज़्ड लाइन नहीं बना सकता। यह जो करता है वह यह है कि उपलब्ध लिंक के बीच रियल टाइम में लगातार चयन करता है और jitter या packet loss बढ़ने पर तेज़ी से स्विच करता है, जिससे अनुभव स्वीकार्य सीमा में बना रहता है।
8. अवधारणा से हार्डवेयर तक: लिंक के हरेक सिरे पर आपको क्या चाहिए
ChangFan (cfitsi.com) SD-WAN और एज नेटवर्किंग के लिए fanless industrial PC और एज कंप्यूटिंग बॉक्स उपलब्ध कराता है: -20℃~60℃ wide temperature, 9~36V विस्तृत-रेंज इनपुट, PoE सहित एकाधिक Ethernet पोर्ट, TPM 2.0 और secure boot, सॉफ़्टवेयर गेटवे और VNF की containerized डिप्लॉयमेंट, साथ ही OEM/ODM customization, तीन वर्ष की वारंटी और global delivery (FOB/CIF/DDP)।
हार्डवेयर चयन मापदंड के लिए विशेष रूप से "How to Choose SD-WAN Hardware: 7 Hard Specs for uCPE White Boxes" देखें।
प्रोडक्ट लिंक:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- पिछला लेख कुछ नहीं बचा
- अगला लेख uCPE व्हाइट बॉक्स ख़रीदने की गाइड: x86 बनाम ARM, फैनलेस बनाम रैकमाउंट