Od MPLS do SASE: jak w rzeczywistości ewoluowało SD-WAN (mapa na rok 2026)
Czym jest SD-WAN w 2026 roku? Od MPLS do SASE – wyjaśnienie bez żargonu
W skrócie: SD-WAN to nie „tańsza dzierżawiona linia”. Zmienia sposób, w jaki sieć WAN podejmuje decyzje: od ręcznie konfigurowanego routingu do oprogramowania, które w czasie rzeczywistym wybiera najlepszą ścieżkę według priorytetu biznesowego. Łączy zwykły broadband, 4G/5G, a nawet łącza satelitarne w jednej szyfrowanej sieci nakładkowej (overlay), po czym kieruje każdą aplikację do łącza, które w danej chwili najlepiej odpowiada jej potrzebom. W 2026 roku SD-WAN zbiegł się z bezpieczeństwem dostarczanym z chmury, tworząc SASE (secure access service edge) – dlatego pytaniem do dostawcy nie jest już „czy wdrażać SD-WAN”, lecz „gdzie działa bezpieczeństwo, na jakim sprzęcie i jak długi jest cykl życia produktu”.
1. Jednym zdaniem: co właściwie „definiuje” SD-WAN?
W tradycyjnej sieci WAN rola każdego łącza jest planowana ręcznie: linia dzierżawiona przenosi kluczowy ruch biznesowy, broadband obsługuje internet dla gości, a każda zmiana polityki przechodzi przez zgłoszenie serwisowe. SD-WAN powierza to zadanie kontrolerowi. Kontroler publikuje polityki centralnie, a urządzenia nieprzerwanie sondują opóźnienie, jitter i utratę pakietów na każdym łączu, po czym w czasie rzeczywistym kierują ruchem według priorytetu aplikacji.
Trzy rzeczy zmieniają się istotnie. Po pierwsze, sieć staje się zorientowana na aplikacje, a nie na łącza, więc dwie aplikacje korzystające z jednego łącza mogą być obsługiwane zupełnie inaczej. Po drugie, sprzęt i oprogramowanie zostają rozdzielone, dzięki czemu polityka nie jest już zamknięta w autorskim urządzeniu jednego dostawcy. Po trzecie, stan sieci po raz pierwszy staje się widoczny – każde łącze i każda aplikacja mają za sobą mierzalne dane.
2. Oś czasu ewolucji: pięć etapów od MPLS do SASE
Etap | Przybliżony okres | Cechy charakterystyczne | Co wtedy zajmowało przedsiębiorstwa |
Era dzierżawionych linii MPLS | Lata 2000. | Zamknięta sieć operatora, kontraktowe SLA, wysoki koszt, wolne uruchamianie | Czy jest dość przepustowości i ile potrwa rozbudowa |
WAN hybrydowy | Około 2010 | Linie dzierżawione mieszane z broadband/4G, podział według polityk | Jak nie puszczać ruchu gości linią dzierżawioną |
SD-WAN 1.0 | 2014–2018 | Centralny kontroler, świadomość aplikacji, sondowanie jakości łączy, ZTP | Czy zastąpi linię dzierżawioną i ile da oszczędności |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Konwergencja routingu, przełączania, Wi-Fi i firewalla; ujednolicone zarządzanie w chmurze | Czy kilka urządzeń w oddziałach da się połączyć w jedno |
SASE / SSE | Od 2022 | Konwergencja sieci i bezpieczeństwa w chmurze (SWG, CASB, ZTNA, FWaaS) | Jak ujednolicić politykę bezpieczeństwa w chmurze |
Tabela 1 | Od MPLS do SASE: pięć etapów w zestawieniu
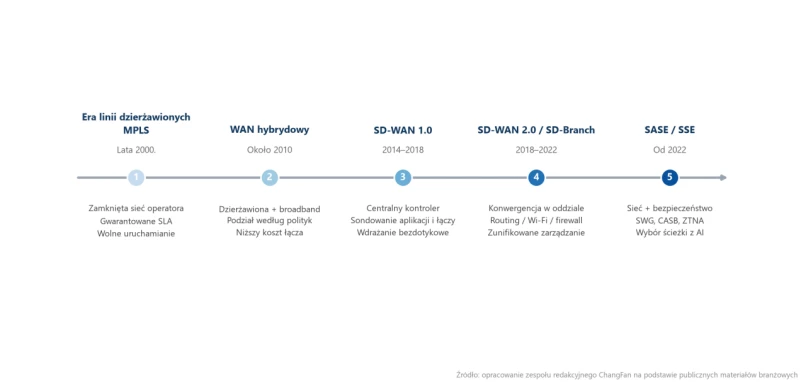
Rysunek 1 | Dwie dekady ewolucji SD-WAN: od linii dzierżawionych do secure access service edge
3. Uporządkujmy skróty: za co odpowiada każde z pięciu pojęć
Pojęcie | Za co odpowiada | Jak to zapamiętać |
SD-WAN | Łączność WAN i wybór ścieżki | Łączy kilka łączy w jedną inteligentną rurę |
SD-Branch | Konwergencja sieci i bezpieczeństwa w oddziałach | Routing, przełączanie, Wi-Fi i firewall w jednym urządzeniu |
SSE | Bezpieczeństwo dostarczane z chmury (SWG, CASB, ZTNA, FWaaS) | Przenosi bezpieczeństwo z urządzenia do chmury |
SASE | Połączenie SD-WAN i SSE | Sieć i bezpieczeństwo: jedna polityka, jedna chmura |
ZTNA | Dostęp do aplikacji autoryzowany tożsamością i kontekstem | Nigdy nie wystawiaj LAN; pokazuj każdemu tylko to, co powinien widzieć |
4. Trzy zmiany zachodzące w 2026 roku
Po pierwsze, AI wchodzi do decyzji o wyborze ścieżki. Przełączanie awaryjne łączy opierało się kiedyś na sztywnych progach; dziś predykcyjne harmonogramowanie, oparte na historycznych danych o jakości, potrafi przełączyć ruch, zanim wystąpi rzeczywiste przeciążenie. Po drugie, 5G i zapasowe łącze satelitarne stały się standardem. Nie są już tylko awaryjną ostatecznością, ale głównym łączem wielu nowych lokalizacji, zwłaszcza tymczasowych placów budów, pojazdów i obiektów odległych. Po trzecie, modele zakupowe zbiegają się ku dostawie od jednego dostawcy. Złożoność zarządzania przy łączeniu wielu dostawców przewyższa dziś elastyczność, którą kupuje, dlatego zbieżna dostawa SASE stała się wyborem głównego nurtu.
5. Bezpieczeństwo to nie dodatek: cztery filary bezpieczeństwa SD-WAN
Szyfrowane tunele to fundament – szyfrowanie end-to-end IPsec lub DTLS nie jest opcjonalne. Segmentacja sieci jest obowiązkowa: sieci gości, kamer, POS, biurowe i OT muszą być od siebie odizolowane. Dostęp zero-trust zastępuje „zostawienie otwartego portu VPN” – autoryzacja opiera się na tożsamości, a nie na podsieci. A sprzętowy pierwiastek zaufania, choć często pomijany, jest elementem najbardziej krytycznym: TPM 2.0 i secure boot gwarantują, że tożsamość urządzenia jest wiarygodna, a oprogramowanie układowe nie zostało zmodyfikowane. Niezależnie od tego, jak szczelna byłaby polityka programowa, jeśli samemu urządzeniu nie można zaufać, nic się nie trzyma kupy.
6. Rzeczywiste różnice przy budowie sieci międzynarodowej
W UE przepisy GDPR oraz zasady lokalizacji danych bezpośrednio wpływają na to, gdzie mogą działać funkcje bezpieczeństwa i być przechowywane logi. W Ameryce Północnej broadband jest powszechnie dostępny, więc opowieść kosztowa o „zastąpieniu linii dzierżawionych broadbandem” najłatwiej się tu broni. Nowe lokalizacje w Azji Południowo-Wschodniej, na Bliskim Wschodzie i w Ameryce Łacińskiej często całkowicie pomijają MPLS i od razu wdrażają SD-WAN. W przedsiębiorstwach działających transgranicznie jakość usług operatorów bardzo się różni w zależności od rynku, co czyni wybór ścieżki na poziomie aplikacji tym cenniejszym, a nie mniej istotnym.
7. Często zadawane pytania
P: Czy SD-WAN całkowicie zastąpi MPLS?
Odpowiedź: Większość przedsiębiorstw łączy oba rozwiązania, zamiast zastępować jedno drugim. Ruch wyjątkowo wrażliwy na stabilność – systemy transakcyjne, głos, ERP – zwykle pozostaje na linii dzierżawionej o małej przepustowości, a zwykły ruch biegnie broadbandem z SD-WAN. Prawdziwe „pełne zastąpienie” zdarza się tylko tam, gdzie biznes jest w całości oparty na chmurze i toleruje zmienność publicznego internetu.
P: Czy SD-WAN jest odpowiedni dla małych i średnich przedsiębiorstw?
Odpowiedź: Tak. Kryterium nie jest wielkość firmy, lecz liczba oddziałów i złożoność łączy. Pojedyncze biuro zazwyczaj go nie potrzebuje. Gdy jednak masz trzy lub więcej oddziałów, łącza od wielu operatorów albo istotny wolumen ruchu do chmury, zyski w postaci szybkości uruchamiania, widoczności i możliwości zapasowych przewyższają koszt.
P: Jaka jest różnica między SD-WAN a VPN?
Odpowiedź: VPN rozwiązuje kwestię „czy możemy się połączyć i czy to jest szyfrowane” – to technologia tunelowania. SD-WAN dokłada do tego tunelu sondowanie jakości łączy, świadomość aplikacji i sterowanie oparte na politykach, i odpowiada na inne pytanie: „które łącze jest w tej chwili lepsze”.
P: Czy wdrożenie SASE oznacza wymianę naszych dotychczasowych firewalli?
Odpowiedź: Nie. Możesz zachować firewall w centrali do ochrony obwodowej centrum danych, a bezpieczeństwo po stronie oddziałów przenieść do chmury. Typowa ścieżka to start od SD-WAN w oddziałach, a następnie stopniowa migracja funkcji takich jak SWG czy ZTNA do chmury.
P: Czy SD-WAN pomaga w łączach transgranicznych?
Odpowiedź: Pomaga, ale trzeba jasno powiedzieć, jak: nie zamieni publicznego internetu w linię dzierżawioną. Robi natomiast co innego – nieprzerwanie, w czasie rzeczywistym wybiera spośród dostępnych łączy i szybko przełącza, gdy rośnie jitter lub utrata pakietów, utrzymując jakość doświadczenia w akceptowalnym zakresie.
8. Od koncepcji do sprzętu: co jest potrzebne na każdym końcu łącza
ChangFan (cfitsi.com) dostarcza komputery przemysłowe bez wentylatora oraz urządzenia edge computing do SD-WAN i sieci brzegowych: szeroki zakres temperatur -20℃~60℃, szerokie wejście zasilania 9~36V, wiele portów Ethernet z PoE, TPM 2.0 i secure boot, wdrożenie kontenerowe programowych bram i VNF, a także personalizację OEM/ODM, trzyletnią gwarancję i dostawę globalną (FOB/CIF/DDP).
Kryteria doboru sprzętu opisano w artykule „How to Choose SD-WAN Hardware: 7 Hard Specs for uCPE White Boxes”.
Link do produktu:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Poprzedni artykuł nie ma już żadnych
- Następny artykuł Przewodnik zakupowy dla urządzeń uCPE typu „white box”: x86 kontra ARM, modele bezwentylatorowe kontra wersje do montażu w szafie rack