จาก MPLS สู่ SASE: วิวัฒนาการที่แท้จริงของ SD-WAN (แผนผังปี 2026)
SD-WAN คืออะไรในปี 2026: จาก MPLS สู่ SASE แบบอธิบายให้เข้าใจจริงโดยไม่พึ่งศัพท์แวดวง
สรุปใจความสำคัญ: SD-WAN ไม่ใช่ "สายเช่าราคาถูกลง" แต่เป็นการเปลี่ยนวิธีที่ WAN ตัดสินใจ จากการตั้งค่าการเราท์ด้วยมือ มาเป็นซอฟต์แวร์ที่เลือกเส้นทางที่ดีที่สุดแบบเรียลไทม์ตามลำดับความสำคัญของธุรกิจ SD-WAN รวมบรอดแบนด์ธรรมดา 4G/5G และแม้แต่ลิงก์ดาวเทียมไว้ใต้โอเวอร์เลย์ที่เข้ารหัสเดียวกัน จากนั้นส่งแต่ละแอปพลิเคชันไปยังลิงก์ที่เหมาะสม ในขณะนั้น ภายในปี 2026 SD-WAN ได้หลอมรวมกับความปลอดภัยที่ส่งมอบผ่านคลาวด์กลายเป็น SASE (secure access service edge) ดังนั้นคำถามที่ต้องถามผู้จำหน่ายจึงไม่ใช่ "เราควรใช้ SD-WAN หรือไม่" อีกต่อไป แต่เป็น "ความปลอดภัยอยู่ที่ใด ฮาร์ดแวร์ที่รองรับอยู่ด้านล่างคืออะไร และอายุการสนับสนุนยาวนานแค่ไหน"
1. อธิบายในประโยคเดียว: SD-WAN "กำหนด" อะไรกันแน่
ใน WAN แบบดั้งเดิม บทบาทของทุกสายถูกวางแผนด้วยมือ: สายเช่ารับส่งทราฟฟิกธุรกิจหลัก บรอดแบนด์ให้บริการ อินเทอร์เน็ตสำหรับแขก และทุกครั้งที่มีการเปลี่ยนนโยบายต้องผ่านขั้นตอนเปิดใบงาน SD-WAN มอบงานนี้ให้กับคอนโทรลเลอร์ ซึ่งจะกระจายนโยบายจากส่วนกลาง ขณะที่อุปกรณ์จะตรวจวัดความหน่วง จิตเตอร์ และการสูญเสียแพ็กเก็ตของทุกสายอย่างต่อเนื่อง แล้วจัดเส้นทางทราฟฟิกตามลำดับความสำคัญของแอปพลิเคชันแบบเรียลไทม์
สามสิ่งที่เปลี่ยนไปอย่างมีนัยสำคัญ ประการแรก เครือข่ายเปลี่ยนจากการยึดลิงก์เป็นศูนย์กลางมาเป็นยึดแอปพลิเคชัน เป็นศูนย์กลาง ดังนั้นสองแอปพลิเคชันที่ใช้ลิงก์เดียวกันจึงถูกจัดการต่างกันได้อย่างสิ้นเชิง ประการที่สอง ฮาร์ดแวร์และซอฟต์แวร์ถูกแยกออกจากกัน นโยบายจึงไม่ถูกล็อกไว้กับอุปกรณ์เฉพาะของผู้ผลิตรายเดียวอีกต่อไป ประการที่สาม สถานะของเครือข่ายกลายเป็นสิ่งที่มองเห็นได้เป็นครั้งแรก โดยทุกสายและทุกแอปพลิเคชันมีข้อมูลที่วัดผลได้รองรับ
2. เส้นเวลาของการวิวัฒนาการ: ห้าช่วงจาก MPLS สู่ SASE
ช่วง | ช่วงเวลาโดยประมาณ | ลักษณะเด่น | สิ่งที่องค์กรให้ความสำคัญในขณะนั้น |
ยุคสายเช่า MPLS | ทศวรรษ 2000 | เครือข่ายปิดที่ผู้ให้บริการเป็นผู้ดูแล มี SLA ตามสัญญา ต้นทุนสูง การเปิดใช้งานช้า | แบนด์วิดท์เพียงพอหรือไม่ และการขยายใช้เวลานานเท่าใด |
WAN แบบผสม | ราวปี 2010 | ผสมสายเช่ากับบรอดแบนด์/4G และแยกตามนโยบาย | จะกันทราฟฟิกของแขกออกจากสายเช่าได้อย่างไร |
SD-WAN 1.0 | 2014–2018 | คอนโทรลเลอร์ส่วนกลาง การรู้จักแอปพลิเคชัน การตรวจวัดคุณภาพลิงก์ ZTP | สามารถแทนที่สายเช่าได้หรือไม่ และประหยัดได้มากเพียงใด |
SD-WAN 2.0 / SD-Branch | 2018–2022 | การเราท์ การสวิตช์ ไร้สาย และไฟร์วอลล์หลอมรวมกัน จัดการรวมศูนย์บนคลาวด์ | กล่องสาขาหลายเครื่องสามารถรวมเป็นหนึ่งเดียวได้หรือไม่ |
SASE / SSE | 2022–ปัจจุบัน | เครือข่ายและความปลอดภัยหลอมรวมกันบนคลาวด์ (SWG, CASB, ZTNA, FWaaS) | จะรวมนโยบายความปลอดภัยบนคลาวด์ให้เป็นหนึ่งเดียวได้อย่างไร |
ตารางที่ 1 | จาก MPLS สู่ SASE: เปรียบเทียบห้าช่วงเคียงกัน
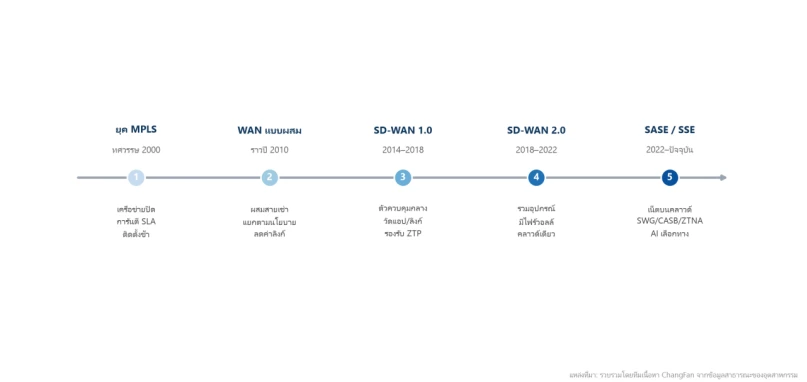
ภาพที่ 1 | สองทศวรรษของวิวัฒนาการ SD-WAN: จากสายเช่าสู่ secure access service edge
3. จัดระเบียบคำย่อ: แต่ละคำจากห้าคำครอบคลุมอะไรบ้าง
คำศัพท์ | ครอบคลุมอะไร | สรุปในประโยคเดียว |
SD-WAN | การเชื่อมต่อและการเลือกเส้นทางของ WAN | รวมหลายลิงก์ให้เป็นท่ออัจฉริยะเส้นเดียว |
SD-Branch | การหลอมรวมเครือข่ายและความปลอดภัยของสาขา | การเราท์ การสวิตช์ Wi-Fi และไฟร์วอลล์อยู่ในกล่องเดียว |
SSE | ความปลอดภัยที่ส่งมอบผ่านคลาวด์ (SWG, CASB, ZTNA, FWaaS) | ย้ายความปลอดภัยออกจากกล่องขึ้นสู่คลาวด์ |
SASE | การผสาน SD-WAN เข้ากับ SSE | เครือข่ายและความปลอดภัยอยู่ภายใต้นโยบายเดียว คลาวด์เดียว |
ZTNA | การควบคุมการเข้าถึงแอปพลิเคชันตามตัวตนและบริบท | ไม่เปิด LAN ทิ้งไว้เลย และแสดงให้แต่ละคนเห็นเฉพาะสิ่งที่ควรเห็น |
4. สามสิ่งที่กำลังเปลี่ยนไปในปี 2026
ประการแรก AI กำลังเข้ามามีส่วนในการตัดสินใจเลือกเส้นทาง แต่ก่อนการสลับเมื่อเกิดข้อผิดพลาดของลิงก์ขึ้นอยู่กับเกณฑ์ ที่กำหนดไว้ตายตัว บัดนี้การจัดตารางเชิงพยากรณ์ที่สร้างจากข้อมูลคุณภาพในอดีตสามารถสลับได้ก่อนที่ความแออัดจะเกิดขึ้นจริง ประการที่สอง 5G และลิงก์สำรองดาวเทียมกลายเป็นเรื่องปกติ ไม่ใช่เพียงทางเลือกฉุกเฉินอีกต่อไป แต่เป็นลิงก์หลักของไซต์ใหม่ จำนวนมาก โดยเฉพาะไซต์ก่อสร้างชั่วคราว ยานพาหนะ และพื้นที่ห่างไกล ประการที่สาม รูปแบบการจัดซื้อกำลังมุ่งสู่การส่งมอบ โดยผู้ผลิตรายเดียว ความซับซ้อนในการจัดการจากการประกอบผู้จำหน่ายหลายรายบัดนี้มีน้ำหนักมากกว่าความยืดหยุ่นที่ได้มา การส่งมอบ SASE แบบหลอมรวมจึงกลายเป็นทางเลือกกระแสหลัก
5. ความปลอดภัยไม่ใช่ส่วนเสริม: สี่เสาหลักด้านความปลอดภัยของ SD-WAN
อุโมงค์เข้ารหัสคือเส้นฐาน การเข้ารหัส IPsec หรือ DTLS แบบ end-to-end ไม่ใช่สิ่งที่จะเลือกทำหรือไม่ทำได้ การแบ่งส่วนเครือข่ายเป็นข้อบังคับ: เครือข่ายแขก กล้อง POS สำนักงาน และ OT ต้องแยกออกจากกัน การเข้าถึงแบบไร้ความเชื่อถือเข้ามาแทนที่ "เปิดพอร์ต VPN ทิ้งไว้" โดยอนุญาตตามตัวตนแทนที่จะเป็นตามซับเน็ต และรากความเชื่อมั่นระดับฮาร์ดแวร์ แม้จะถูกมองข้ามบ่อยครั้ง แต่เป็นชิ้นส่วนที่สำคัญที่สุด คือ TPM 2.0 และการบูตแบบปลอดภัย ทำให้มั่นใจได้ว่าตัวตนของอุปกรณ์น่าเชื่อถือและเฟิร์มแวร์ไม่ถูกดัดแปลง ไม่ว่านโยบายซอฟต์แวร์จะรัดกุมเพียงใด หากตัวกล่องเองไม่สามารถเชื่อถือได้ สิ่งทั้งหมดก็ไม่มีความหมาย
6. ความแตกต่างในโลกจริงเมื่อคุณสร้างเครือข่ายข้ามพรมแดน
ในสหภาพยุโรป GDPR และกฎระเบียบว่าด้วยการจัดเก็บข้อมูลในประเทศส่งผลโดยตรงต่อว่าฟังก์ชันความปลอดภัยและล็อก สามารถทำงานอยู่ที่ใดได้บ้าง ในอเมริกาเหนือบรอดแบนด์มีอยู่มาก ดังนั้นเหตุผลด้านต้นทุนของการ "แทนที่สายเช่าด้วยบรอดแบนด์" จึงเป็นเหตุผลที่ทำให้เห็นภาพได้ง่ายที่สุด ไซต์ใหม่ในเอเชียตะวันออกเฉียงใต้ ตะวันออกกลาง และละตินอเมริกามักข้าม MPLS ไปเลย และติดตั้ง SD-WAN ในขั้นตอนเดียว สำหรับองค์กรข้ามพรมแดน คุณภาพของผู้ให้บริการแตกต่างกันมากในแต่ละตลาด ซึ่งทำให้การเลือกเส้นทางระดับแอปพลิเคชันมีคุณค่ามากขึ้น ไม่ใช่น้อยลง
7. คำถามที่พบบ่อย
คำถาม: SD-WAN จะแทนที่ MPLS ได้อย่างสมบูรณ์หรือไม่
คำตอบ: องค์กรส่วนใหญ่เลือกใช้แบบผสมมากกว่าแทนที่ ทราฟฟิกที่อ่อนไหวต่อความเสถียรอย่างยิ่ง เช่น ระบบธุรกรรม เสียง ERP มักคงสายเช่าแบนด์วิดท์ขนาดเล็กไว้ ขณะที่ทราฟฟิกทั่วไปวิ่งบนบรอดแบนด์พร้อม SD-WAN การ "แทนที่ทั้งหมด" อย่างแท้จริง เกิดขึ้นเฉพาะในกรณีที่ธุรกิจอยู่บนคลาวด์โดยสมบูรณ์และสามารถทนต่อความแปรปรวนของอินเทอร์เน็ตสาธารณะได้
คำถาม: SD-WAN เหมาะกับธุรกิจขนาดกลางและขนาดย่อมหรือไม่
คำตอบ: เหมาะสม เกณฑ์การตัดสินใจไม่ใช่ขนาดของบริษัทแต่เป็นจำนวนสาขาและความซับซ้อนของลิงก์ สำนักงานแห่งเดียวมักไม่จำเป็นต้องใช้ แต่เมื่อมีสาขาตั้งแต่สามแห่งขึ้นไป มีลิงก์ที่ข้ามผู้ให้บริการหลายราย หรือมีทราฟฟิกคลาวด์ในปริมาณที่มีนัยสำคัญ ผลประโยชน์ด้านความเร็วในการติดตั้ง การมองเห็นเครือข่าย และความสามารถในการสำรองก็จะคุ้มค่ากว่าต้นทุน
คำถาม: SD-WAN แตกต่างจาก VPN อย่างไร
คำตอบ: VPN แก้ปัญหาว่า "เชื่อมต่อได้หรือไม่ และเข้ารหัสหรือไม่" ซึ่งเป็นเทคโนโลยีอุโมงค์ SD-WAN เพิ่มการตรวจวัดคุณภาพลิงก์ การรู้จักแอปพลิเคชัน และการจัดเส้นทางตามนโยบายเข้าไปบนอุโมงค์นั้น และตอบคำถามที่ต่างกัน คือ "ขณะนี้ลิงก์ใดดีกว่า"
คำถาม: การนำ SASE มาใช้หมายความว่าต้องเปลี่ยนไฟร์วอลล์ที่มีอยู่หรือไม่
คำตอบ: ไม่จำเป็น คุณสามารถคงไฟร์วอลล์ของสำนักงานใหญ่ไว้สำหรับป้องกันขอบเขตศูนย์ข้อมูล และย้ายความปลอดภัยฝั่งสาขาขึ้นสู่คลาวด์ วิธีที่พบบ่อยคือเริ่มจาก SD-WAN ที่สาขา แล้วค่อยย้ายฟังก์ชันอย่าง SWG และ ZTNA ขึ้นคลาวด์เป็นขั้นตอน
คำถาม: SD-WAN ช่วยเรื่องลิงก์ข้ามพรมแดนได้หรือไม่
คำตอบ: ช่วยได้ แต่ต้องเข้าใจให้ชัดเจนว่าช่วยในลักษณะใด คือ มันไม่สามารถเปลี่ยนอินเทอร์เน็ตสาธารณะให้เป็นสายเช่าได้ สิ่งที่มันทำคือเลือกระหว่างลิงก์ที่มีอยู่อย่างต่อเนื่องแบบเรียลไทม์ และสลับอย่างรวดเร็วเมื่อจิตเตอร์หรือการสูญเสียแพ็กเก็ต สูงขึ้น ทำให้ประสบการณ์การใช้งานยังอยู่ในช่วงที่ยอมรับได้
8. จากแนวคิดสู่ฮาร์ดแวร์: คุณต้องการอะไรที่แต่ละปลายของลิงก์
ChangFan (cfitsi.com) จัดหาอินดัสเทรียลพีซีแบบไม่มีพัดลมและกล่องประมวลผลเอดจ์สำหรับ SD-WAN และเครือข่ายเอดจ์: อุณหภูมิกว้าง -20℃~60℃ อินพุตช่วงกว้าง 9~36V พอร์ตอีเทอร์เน็ตหลายพอร์ตพร้อม PoE, TPM 2.0 และการบูตแบบปลอดภัย การติดตั้งเกตเวย์ซอฟต์แวร์และ VNF แบบคอนเทนเนอร์ รวมถึงการปรับแต่ง OEM/ODM การรับประกันสามปี และการส่งมอบทั่วโลก (FOB/CIF/DDP)
สำหรับเกณฑ์การเลือกฮาร์ดแวร์โดยเฉพาะ โปรดดู "วิธีเลือกฮาร์ดแวร์ SD-WAN: 7 ข้อกำหนดหลักสำหรับ uCPE ไวต์บ็อกซ์"
ลิงก์สินค้า:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- บทความก่อนหน้า ไม่มีเหลือแล้ว
- บทความถัดไป คู่มือการเลือกซื้อ uCPE แบบ White Box: x86 เทียบกับ ARM และแบบไร้พัดลม (Fanless) เทียบกับแบบติดตั้งในตู้แร็ค (Rackmount)