MPLSからSASEへ:SD-WANは実際にどう進化したのか(2026年版マップ)
- 広州長帆智能科技有限公司
- 2026-11-10
SD-WAN とは何か(2026年版):MPLS から SASE まで、専門用語なしで解説
結論: SD-WAN は「安価な専用線」ではない。WAN が判断を下す方法そのものを変える技術である。人手で設定されたルーティングから、ビジネスの優先度に従ってリアルタイムに最適な経路を選ぶソフトウェアへと置き換わる。一般的なブロードバンド、4G/5G、さらには衛星回線までを一つの暗号化オーバーレイの下に束ね、その瞬間にもっとも適した回線へアプリケーションごとに振り分ける。2026 年には SD-WAN はクラウド提供型のセキュリティと統合され SASE(secure access service edge)へと収束しており、ベンダーに投げるべき問いは「SD-WAN を導入すべきか」ではなく「セキュリティをどこに置くのか、その下のハードウェアは何か、ライフサイクルはどのくらいか」になっている。
1. 一文で言うと:SD-WAN は何を「定義」するのか
従来の WAN では、すべての回線の役割を手作業で設計していた。専用線が基幹業務トラフィックを運び、ブロードバンドがゲスト用インターネットを賄い、ポリシー変更はすべてチケット経由で行われる。SD-WAN はこの仕事をコントローラに委ねる。コントローラがポリシーを一元的に配布する一方、機器はすべての回線の遅延、ジッタ、パケットロスを継続的に測定し、アプリケーションの優先度に従ってリアルタイムにトラフィックを振り分ける。
実質的に変わる点は三つある。第一に、ネットワークが回線中心ではなくアプリケーション中心になるため、同じ回線を共有する二つのアプリケーションをまったく異なる扱いにできる。第二に、ハードウェアとソフトウェアが分離されるため、ポリシーは特定ベンダーの専用機器に縛られなくなる。第三に、ネットワークの状態が初めて可視化される。すべての回線とすべてのアプリケーションに、測定可能なデータが伴うようになる。
2. 進化のタイムライン:MPLS から SASE までの 5 つの段階
段階 | およその時期 | 特徴 | 企業が当時重視したこと |
MPLS 専用線時代 | 2000年代 | キャリアが運用する閉域網、契約上の SLA、高コスト、開通の遅さ | 帯域は足りているか、増強にどれだけ時間がかかるか |
ハイブリッド WAN | 2010年頃 | 専用線とブロードバンド/4G の混在、ポリシーによる振り分け | ゲストトラフィックをどう専用線から遠ざけるか |
SD-WAN 1.0 | 2014〜2018年 | 集中コントローラ、アプリケーション認識、回線品質の測定、ZTP | 専用線を置き換えられるか、どれだけコストを削減できるか |
SD-WAN 2.0 / SD-Branch | 2018〜2022年 | ルーティング、スイッチング、ワイヤレス、ファイアウォールの統合、クラウド型統合管理 | 複数の拠点ボックスを一つにまとめられるか |
SASE / SSE | 2022年〜現在 | ネットワークとセキュリティのクラウド上での統合(SWG、CASB、ZTNA、FWaaS) | セキュリティポリシーをクラウドでどう統一するか |
表 1 | MPLS から SASE まで:5 つの段階の比較
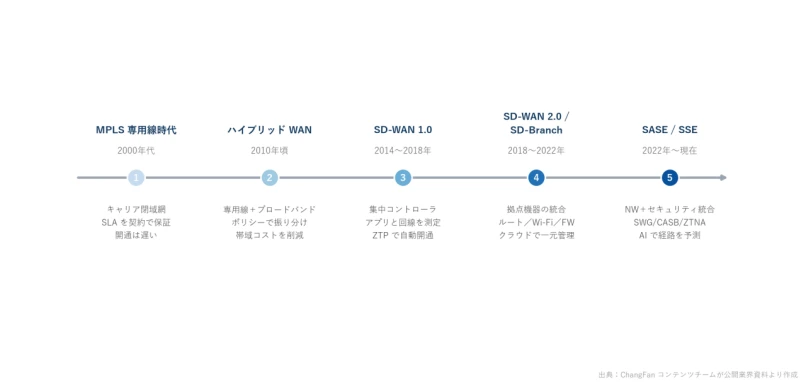
図 1 | SD-WAN 進化の 20 年:専用線から secure access service edge まで
3. 略語の整理:5 つの用語がそれぞれ何をカバーするか
用語 | 管轄範囲 | 一言での理解 |
SD-WAN | WAN の接続と経路選択 | 複数の回線を一つの賢いパイプにまとめる |
SD-Branch | 拠点ネットワークとセキュリティの統合 | ルーティング、スイッチング、Wi-Fi、ファイアウォールを 1 台に |
SSE | クラウド提供型セキュリティ(SWG、CASB、ZTNA、FWaaS) | セキュリティを機器からクラウドへ移す |
SASE | SD-WAN と SSE の融合 | ネットワークとセキュリティを一つのポリシー、一つのクラウドの下に |
ZTNA | アイデンティティとコンテキストで認可するアプリケーションアクセス | LAN を公開しない。各人に見せるべきものだけを見せる |
4. 2026 年に進行している三つの変化
第一に、AI が経路選択の判断に入りつつある。回線のフェイルオーバーは従来、固定のしきい値に依存していたが、過去の品質データに基づく予測型スケジューリングによって、実際に輻輳が起きる前に切り替えられるようになった。第二に、5G と衛星のバックアップが当たり前になった。これは非常時の代替ではなく、新規拠点、とりわけ仮設の建設現場、車両、遠隔地では主回線になっている。第三に、調達の形が単一ベンダーによる一括提供に収束しつつある。複数サプライヤーを組み合わせる運用の複雑さが、それで得られる柔軟性を上回るようになり、統合型 SASE 提供が主流の選択になった。
5. セキュリティは後付けではない:SD-WAN のセキュリティ四本柱
暗号化トンネルは最低条件である。エンドツーエンドの IPsec または DTLS 暗号化は必須である。ネットワークセグメンテーションも必須である。ゲスト、カメラ、POS、オフィス、OT の各ネットワークは相互に分離しなければならない。ゼロトラストアクセスが「VPN のポートを開けたままにする」運用を置き換え、サブネットではなくアイデンティティで認可する。そして見落とされがちだが最も重要なのがハードウェアの信頼の基点(ルート・オブ・トラスト)である。TPM 2.0 とセキュアブートにより、機器のアイデンティティが信頼に値するものであり、ファームウェアが改ざんされていないことが保証される。ソフトウェアのポリシーをどれだけ厳しくしても、機器そのものが信頼できなければ何も成り立たない。
6. 国境を越えて構築する際の実務的な違い
EU では、GDPR とデータローカライゼーションの規則が、セキュリティ機能とログをどこで実行してよいかを直接左右する。北米ではブロードバンドが豊富なため、「専用線をブロードバンドに置き換える」というコストの論理が最も通しやすい。東南アジア、中東、ラテンアメリカの新規拠点では、MPLS をまるごと飛ばして一気に SD-WAN を導入することが多い。国境を越えて展開する企業にとっては、キャリアの品質が市場によって大きく異なるため、アプリケーション単位の経路選択の価値はむしろ高まる。
7. よくある質問
Q: SD-WAN は MPLS を完全に置き換えるのか?
回答: 多くの企業は置き換えではなく併用する。安定性にもっとも敏感なトラフィック、すなわちトランザクションシステム、音声、ERP は一般に小帯域の専用線を残し、通常トラフィックは SD-WAN 経由でブロードバンドを流す。真の意味での「全面置き換え」が成立するのは、業務が完全にクラウド中心で、公衆インターネットの揺らぎを許容できる場合だけである。
Q: SD-WAN は中小企業にも適しているか?
回答: 適している。判断基準は企業規模ではなく、拠点数と回線の複雑さである。オフィスが 1 か所であれば通常は不要である。拠点が 3 か所以上になる、複数のキャリアにまたがる回線を持つ、クラウドトラフィックが一定量ある、という条件が揃えば、開通速度、可視性、バックアップ能力の向上がコストを上回る。
Q: SD-WAN と VPN の違いは何か?
回答: VPN が解くのは「接続できるか、暗号化されているか」であり、トンネリング技術である。SD-WAN はそのトンネルの上に、回線品質の測定、アプリケーション認識、ポリシーベースの振り分けを加え、「今どの回線がより良いか」という別の問いに答える。
Q: SASE を導入すると既存のファイアウォールを置き換える必要があるか?
回答: 必要はない。データセンターの境界防御として本社のファイアウォールを残し、拠点側のセキュリティだけをクラウドに移すことができる。一般的な進め方は、まず拠点の SD-WAN から始め、その後 SWG、ZTNA といった機能を段階的にクラウドへ移行するというものである。
Q: SD-WAN は国境を越えた回線に有効か?
回答: 有効だが、その効き方は明確にしておく必要がある。公衆インターネットを専用線に変えることはできない。SD-WAN がするのは、利用可能な回線の中からリアルタイムに選択し続け、ジッタやパケットロスが上昇したら素早く切り替えて、体感を許容範囲内に保つことである。
8. 概念からハードウェアへ:回線の両端に何が必要か
ChangFan(cfitsi.com)は、SD-WAN およびエッジネットワーク向けにファンレスの産業用 PC とエッジコンピューティングボックスを提供している。広温度範囲 -20℃~60℃、9~36V の広範囲入力、PoE 対応の複数の Ethernet ポート、TPM 2.0 とセキュアブート、ソフトウェアゲートウェイと VNF のコンテナ型デプロイ、さらに OEM/ODM カスタマイズ、3 年保証、グローバル配送(FOB/CIF/DDP)に対応する。
ハードウェア選定の基準については「SD-WAN ハードウェアの選び方:uCPE ホワイトボックスの 7 つの必須スペック」を参照。
- 前の記事 これ以上ありません
- 次の記事 uCPEホワイトボックス選定ガイド:x86対ARM、ファンレス対ラックマウント