Od MPLS k SASE: Jak se SD-WAN skutečně vyvinul (mapa pro rok 2026)
Co je SD-WAN v roce 2026? Od MPLS k SASE, srozumitelně a bez žargonu
Závěr: SD-WAN není „levnější pronajatá linka“. Mění způsob, jakým síť WAN rozhoduje: od ručně konfigurovaného směrování k softwaru, který vybírá nejlepší cestu v reálném čase podle obchodních priorit. Běžné širokopásmové připojení, 4G/5G i satelitní linky sdružuje do jedné šifrované overlay sítě a každou aplikaci pak směruje na tu linku, která se v daném okamžiku hodí nejlépe. Do roku 2026 SD-WAN splynul s bezpečností dodávanou z cloudu do podoby SASE (secure access service edge), takže otázka pro dodavatele už nezní „máme SD-WAN zavést“, ale „kde sídlí bezpečnost, jaký hardware je pod tím a jak dlouhý je životní cyklus“.
1. Jednou větou: co vlastně SD-WAN „definuje“?
V tradiční síti WAN je role každé linky naplánována ručně: pronajatá linka nese klíčový obchodní provoz, širokopásmové připojení obsluhuje hosty a každá změna politiky prochází přes tiket. SD-WAN tuto práci předává řadiči. Řadič distribuuje politiky centrálně, zatímco zařízení nepřetržitě měří latenci, jitter a ztrátovost na každé lince a provoz směruje v reálném čase podle priority aplikací.
Podstatně se mění tři věci. Zaprvé, síť se stává aplikačně orientovanou místo orientace na linky, takže dvě aplikace sdílející jednu linku mohou být zpracovány zcela odlišně. Zadruhé, hardware a software jsou odděleny, takže politika už není svázána s proprietárním boxem jednoho dodavatele. Zatřetí, stav sítě je poprvé viditelný – každá linka i každá aplikace má za sebou měřitelná data.
2. Vývojová časová osa: pět etap od MPLS k SASE
Etapa | Přibližné období | Charakteristické rysy | Na čem podnikům záleželo |
Éra pronajatých linek MPLS | 2000–2009 | Uzavřená síť provozovaná operátorem, smluvní SLA, vysoká cena, pomalé zřízení | Zda je dostatek šířky pásma a jak dlouho potrvá rozšíření |
Hybridní WAN | Kolem roku 2010 | Pronajaté linky kombinované se širokopásmovým připojením a 4G, dělené podle politiky | Jak udržet provoz hostů mimo pronajatou linku |
SD-WAN 1.0 | 2014–2018 | Centralizovaný řadič, znalost aplikací, měření kvality linek, ZTP | Zda může nahradit pronajatou linku a kolik to ušetří |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Konvergence směrování, přepínání, bezdrátové sítě a firewallu; jednotná správa z cloudu | Zda lze několik pobočkových boxů sloučit v jeden |
SASE / SSE | 2022 až dosud | Síť a bezpečnost sjednocené v cloudu (SWG, CASB, ZTNA, FWaaS) | Jak sjednotit bezpečnostní politiku v cloudu |
Tabulka 1 | Od MPLS k SASE: pět etap vedle sebe
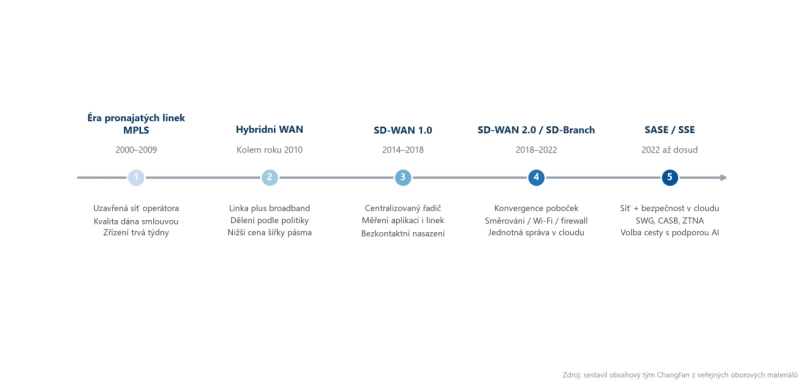
Obrázek 1 | Dvě dekády vývoje SD-WAN: od pronajatých linek k secure access service edge
3. Přehled zkratek: co každá z pěti pokrývá
Termín | Co pokrývá | Jednovětné shrnutí |
SD-WAN | Konektivitu WAN a volbu cesty | Spojuje několik linek do jednoho inteligentního kanálu |
SD-Branch | Konvergence pobočkové sítě a bezpečnosti | Směrování, přepínání, Wi-Fi a firewall v jednom boxu |
SSE | Bezpečnost dodávaná z cloudu (SWG, CASB, ZTNA, FWaaS) | Přesouvá bezpečnost z boxu do cloudu |
SASE | Splynutí SD-WAN a SSE | Síť a bezpečnost pod jednou politikou, jedním cloudem |
ZTNA | Přístup k aplikacím autorizovaný podle identity a kontextu | LAN nikdy nevystavujte; každý vidí jen to, co má |
4. Tři změny probíhající v roce 2026
Zaprvé, do rozhodování o volbě cesty vstupuje AI. Přepnutí při výpadku dříve záviselo na pevných prahových hodnotách; dnes dokáže prediktivní plánování postavené na historických datech o kvalitě přepnout dříve, než k zahlcení skutečně dojde. Zadruhé, záloha přes 5G a satelit se stala běžnou záležitostí. Už není jen nouzovým řešením, ale primární linkou mnoha nových lokalit, zejména dočasných stavenišť, vozidel a vzdálených míst. Zatřetí, nákupní vzorce směřují k dodávce od jediného dodavatele. Složitost správy při skládání řešení z více dodavatelů už převažuje nad flexibilitou, kterou přináší, takže konvergované dodávky SASE se staly hlavním proudem.
5. Bezpečnost není přídavek: čtyři bezpečnostní pilíře SD-WAN
Šifrované tunely jsou základ – end-to-end šifrování IPsec nebo DTLS není volitelné. Segmentace sítě je povinná: sítě pro hosty, kamery, POS, kancelář a OT musí být od sebe odděleny. Přístup s nulovou důvěrou nahrazuje „nechat otevřený port VPN“ a autorizuje podle identity, nikoli podle podsítě. A hardwarový kořen důvěry, často přehlížený, je nejdůležitějším dílem: TPM 2.0 a secure boot zajišťují, že identita zařízení je důvěryhodná a že firmware nebyl pozměněn. Ať je softwarová politika sebepevnější, pokud nelze důvěřovat samotnému boxu, nic z toho neobstojí.
6. Reálné rozdíly při budování sítě přes hranice
V EU ovlivňují GDPR a pravidla lokalizace dat přímo to, kde smějí běžet bezpečnostní funkce a logy. V Severní Americe je širokopásmového připojení dostatek, takže případ „nahradit pronajaté linky širokopásmovým připojením“ se obhajuje nejsnáze. Nové lokality v jihovýchodní Asii, na Blízkém východě a v Latinské Americe často MPLS zcela přeskočí a nasadí SD-WAN jedním krokem. U nadnárodních podniků se kvalita operátorů výrazně liší podle trhu, což dělá aplikační volbu cesty spíše cennější, nikoli méně.
7. Často kladené otázky
Q: Nahradí SD-WAN MPLS zcela?
Odpověď: Většina podniků spíše kombinuje, než nahrazuje. Provoz extrémně citlivý na stabilitu – transakční systémy, hlas, ERP – si obvykle ponechá pronajatou linku s malou šířkou pásma, zatímco běžný provoz běží po širokopásmovém připojení se SD-WAN. Skutečné „úplné nahrazení“ nastává jen tam, kde je podnikání zcela v cloudu a snese proměnlivost veřejného internetu.
Q: Je SD-WAN vhodné pro malé a střední podniky?
Odpověď: Ano. Rozhodující není velikost firmy, ale počet poboček a složitost linek. Jedna kancelář to obvykle nepotřebuje. Jakmile máte tři a více poboček, linky od více operátorů nebo nezanedbatelné množství cloudového provozu, přínosy v rychlosti nasazení, viditelnosti a zálohování převáží náklady.
Q: Jaký je rozdíl mezi SD-WAN a VPN?
Odpověď: VPN řeší otázku „zda se dokážeme připojit a zda je to šifrované“ – je to tunelovací technologie. SD-WAN k tomuto tunelu přidává měření kvality linek, znalost aplikací a směrování podle politiky a odpovídá na jinou otázku: „která linka je právě teď lepší“.
Q: Znamená zavedení SASE výměnu stávajících firewallů?
Odpověď: Ne. Firewall v centrále můžete ponechat pro ochranu perimetru datového centra a pobočkovou bezpečnost přesunout do cloudu. Obvyklá cesta je začít SD-WAN na pobočkách a pak postupně migrovat SWG, ZTNA a podobné funkce do cloudu.
Q: Pomáhá SD-WAN s přeshraničními linkami?
Odpověď: Pomáhá, ale je třeba si ujasnit jak: nedokáže změnit veřejný internet v pronajatou linku. Co dokáže, je nepřetržitě v reálném čase vybírat mezi dostupnými linkami a rychle přepínat, když jitter nebo ztrátovost stoupne, čímž udrží uživatelskou zkušenost v přijatelném rozsahu.
8. Od konceptu k hardwaru: co potřebujete na každém konci linky
ChangFan (cfitsi.com) dodává průmyslové počítače bez ventilátoru a boxy pro edge computing pro SD-WAN a edge sítě: široký teplotní rozsah -20℃~60℃, širokorozsahový vstup 9~36V, více ethernetových portů s PoE, TPM 2.0 a secure boot, kontejnerizované nasazení softwarových bran a VNF, dále OEM/ODM customizaci, tříletou záruku a globální dodávku (FOB/CIF/DDP).
Konkrétní kritéria výběru hardwaru najdete v článku „Jak vybrat hardware pro SD-WAN: 7 tvrdých parametrů pro uCPE white boxy“.
Odkaz na produkt:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Předchozí článek už žádné nejsou
- Další článek Průvodce nákupem uCPE typu „white box“: x86 vs. ARM, bezventilátorové provedení vs. provedení do racku