از MPLS تا SASE: چگونه SD-WAN واقعاً تکامل یافت (نقشه ۲۰۲۶)
SD-WAN در سال 2026 چیست؟ از MPLS تا SASE، توضیحی بیپیرایه
خلاصه مطلب: SD-WAN یک «خط اجارهای ارزانتر» نیست. این فناوری نحوه تصمیمگیری WAN را تغییر میدهد: از مسیریابی که بهصورت دستی پیکربندی میشد، به نرمافزاری که بهصورت لحظهای و بر اساس اولویت کسبوکار، بهترین مسیر را انتخاب میکند. SD-WAN پیوندهای معمولی باندپهن، 4G/5G و حتی ماهوارهای را زیر یک لایه رویی (overlay) رمزنگاریشده یکپارچه میکند و سپس هر برنامه را به پیوندی هدایت میکند که در آن لحظه مناسبتر است. تا سال 2026، SD-WAN با امنیت ارائهشده از ابر در قالب SASE (secure access service edge) ادغام شده است؛ بنابراین پرسشی که باید از تأمینکننده پرسید دیگر این نیست که «آیا SD-WAN را بپذیریم یا نه»، بلکه این است که «امنیت کجا مستقر است، چه سختافزاری در زیر آن قرار دارد و چرخه عمر محصول چقدر است».
1. در یک جمله: SD-WAN دقیقاً چه چیزی را «تعریف» میکند؟
در یک WAN سنتی، نقش هر پیوند بهصورت دستی برنامهریزی میشود: خط اجارهای ترافیک اصلی کسبوکار را حمل میکند، باندپهن به اینترنت مهمانان اختصاص دارد و هر تغییر در سیاستها از طریق یک تیکت انجام میشود. SD-WAN این وظیفه را به یک کنترلر میسپارد. کنترلر سیاستها را بهصورت متمرکز توزیع میکند، در حالی که دستگاهها بهطور پیوسته تأخیر، لرزش (jitter) و اتلاف بسته را روی هر پیوند اندازهگیری کرده و سپس ترافیک را بر اساس اولویت برنامه، بهصورت لحظهای هدایت میکنند.
سه چیز در ماهیت تغییر میکند. نخست، شبکه از پیوندمحور به برنامهمحور تبدیل میشود، بنابراین دو برنامه که از یک پیوند استفاده میکنند میتوانند بهطور کاملاً متفاوتی پردازش شوند. دوم، سختافزار و نرمافزار از هم جدا میشوند، بنابراین سیاستها دیگر به جعبه اختصاصی یک تأمینکننده خاص وابسته نیستند. سوم، وضعیت شبکه برای نخستین بار قابل مشاهده میشود — هر پیوند و هر برنامه دادههایی قابل اندازهگیری در پشت خود دارد.
2. خط زمانی تحول: پنج مرحله از MPLS تا SASE
مرحله | بازه زمانی تقریبی | ویژگیهای شاخص | دغدغه اصلی سازمانها |
دوران خطوط اجارهای MPLS | دهه 2000 | شبکه بسته تحت مدیریت اپراتور، SLA قراردادی، هزینه بالا، راهاندازی کند | آیا پهنای باند کافی است و توسعه چقدر زمان میبرد |
WAN ترکیبی | حدود 2010 | ترکیب خطوط اجارهای با باندپهن/4G، تفکیک بر اساس سیاست | چگونه ترافیک مهمان را از خط اجارهای دور نگه داریم |
SD-WAN 1.0 | 2014–2018 | کنترلر متمرکز، آگاهی از برنامه، سنجش کیفیت پیوند، ZTP | آیا میتواند جای خط اجارهای را بگیرد و چقدر صرفهجویی ایجاد میکند |
SD-WAN 2.0 / SD-Branch | 2018–2022 | ادغام مسیریابی، سوئیچینگ، بیسیم و فایروال؛ مدیریت یکپارچه ابری | آیا چند جعبه در شعب میتوانند یکی شوند |
SASE / SSE | 2022 تاکنون | ادغام شبکه و امنیت در ابر (SWG، CASB، ZTNA، FWaaS) | چگونه سیاست امنیتی را در ابر یکپارچه کنیم |
جدول 1 | از MPLS تا SASE: مقایسه پنج مرحله در کنار هم
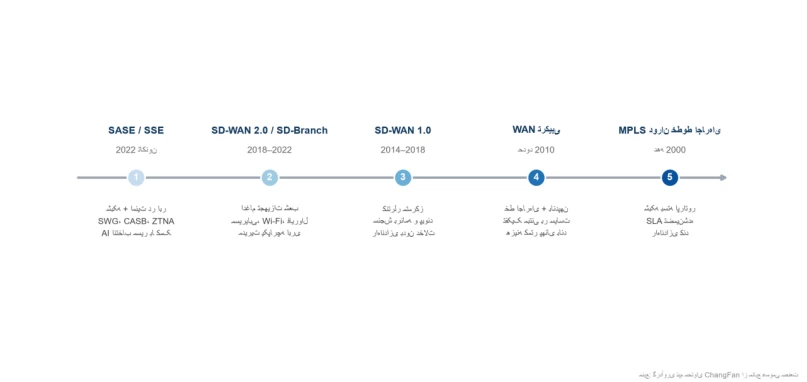
شکل 1 | دو دهه تحول SD-WAN: از خطوط اجارهای تا لبه سرویس دسترسی امن
3. روشن کردن اختصارات: هر یک از این پنج مورد چه حوزهای را پوشش میدهد
اصطلاح | حوزه پوشش | درک در یک جمله |
SD-WAN | اتصال و انتخاب مسیر در WAN | چندین پیوند را در یک لوله هوشمند ادغام میکند |
SD-Branch | ادغام شبکه و امنیت در شعب | مسیریابی، سوئیچینگ، Wi-Fi و فایروال در یک دستگاه |
SSE | امنیت ارائهشده از ابر (SWG، CASB، ZTNA، FWaaS) | امنیت را از دستگاه خارج کرده و به ابر منتقل میکند |
SASE | ترکیب SD-WAN و SSE | شبکه و امنیت زیر یک سیاست و یک ابر |
ZTNA | دسترسی به برنامه بر اساس هویت و بافتار | LAN را هرگز در معرض قرار ندهید؛ هر فرد تنها آنچه را که باید ببیند |
4. سه تغییر در جریان در سال 2026
نخست، AI وارد تصمیمهای انتخاب مسیر شده است. پیشتر، failover پیوند به آستانههای ثابت وابسته بود؛ اکنون زمانبندی پیشبینانه مبتنی بر دادههای تاریخی کیفیت میتواند پیش از آنکه تراکم واقعاً رخ دهد، مسیر را تغییر دهد. دوم، پشتیبان 5G و ماهوارهای به یک رویه عادی تبدیل شده است. این پیوندها دیگر صرفاً یک جایگزین اضطراری نیستند، بلکه برای بسیاری از سایتهای جدید — بهویژه کارگاههای ساختمانی موقت، خودروها و مکانهای دورافتاده — پیوند اصلی بهشمار میروند. سوم، الگوهای خرید به سمت تحویل تکتأمینکننده همگرا شده است. پیچیدگی مدیریتیِ کنار هم قرار دادن چند تأمینکننده اکنون بیش از انعطافپذیریای است که به دست میآید، بنابراین تحویل یکپارچه SASE به انتخاب اصلی تبدیل شده است.
5. امنیت یک افزونه نیست: چهار ستون امنیتی SD-WAN
تونلهای رمزنگاریشده حد پایین هستند — رمزنگاری سرتاسری IPsec یا DTLS یک گزینه نیست، بلکه الزام است. تفکیک شبکه نیز ضروری است: شبکههای مهمان، دوربین، POS، اداری و OT باید از یکدیگر ایزوله شوند. دسترسی با مدل zero-trust جایگزین «باز گذاشتن پورت VPN» میشود و بهجای زیرشبکه، بر اساس هویت اجازه میدهد. و ریشه اعتماد سختافزاری، هرچند اغلب نادیده گرفته میشود، حیاتیترین بخش است: TPM 2.0 و secure boot تضمین میکنند که هویت دستگاه قابل اعتماد است و سیستمافزار (firmware) دستکاری نشده است. هرچقدر هم سیاستهای نرمافزاری محکم باشند، اگر خود دستگاه قابل اعتماد نباشد، هیچیک از آنها پابرجا نخواهد ماند.
6. تفاوتهای واقعی هنگام استقرار در چند کشور
در اتحادیه اروپا، مقررات GDPR و بومیسازی داده مستقیماً بر این اثر میگذارند که کارکردهای امنیتی و لاگها در کجا میتوانند اجرا شوند. در آمریکای شمالی باندپهن فراوان است، بنابراین روایت صرفهجوییِ «جایگزینی خطوط اجارهای با باندپهن» سادهترین روایت برای اقناع است. سایتهای جدید در جنوب شرق آسیا، خاورمیانه و آمریکای لاتین اغلب کلاً از MPLS عبور کرده و مستقیماً SD-WAN را مستقر میکنند. برای سازمانهای چندکشوری، کیفیت اپراتورها از بازاری به بازار دیگر تفاوت چشمگیری دارد، و همین موضوع ارزش انتخاب مسیر در سطح برنامه را بیشتر میکند، نه کمتر.
7. پرسشهای پرتکرار
پ: آیا SD-WAN کاملاً جایگزین MPLS میشود؟
پاسخ: بیشتر سازمانها ترکیب میکنند، نه جایگزین. ترافیکی که به پایداری بسیار حساس است — سامانههای تراکنش، صدا، ERP — معمولاً یک خط اجارهای با پهنای باند کم را نگه میدارد، در حالی که ترافیک عادی روی باندپهن با SD-WAN اجرا میشود. «جایگزینی کامل» واقعی تنها جایی رخ میدهد که کسبوکار کاملاً ابری باشد و بتواند نوسان اینترنت عمومی را تحمل کند.
پ: آیا SD-WAN برای کسبوکارهای کوچک و متوسط مناسب است؟
پاسخ: بله. معیار، اندازه شرکت نیست، بلکه تعداد شعب و پیچیدگی پیوندها است. یک دفتر واحد معمولاً به آن نیاز ندارد. اما وقتی سه شعبه یا بیشتر داشته باشید، پیوندهایی از چند اپراتور مختلف، یا حجم قابل توجهی از ترافیک ابری، دستاوردها در سرعت راهاندازی، دیدپذیری و قابلیت پشتیبانگیری از هزینه پیشی میگیرند.
پ: تفاوت SD-WAN و VPN چیست؟
پاسخ: VPN مسئله «آیا میتوانیم وصل شویم و آیا ارتباط رمزنگاری شده است» را حل میکند — این یک فناوری تونلزنی است. SD-WAN روی همان تونل، سنجش کیفیت پیوند، آگاهی از برنامه و هدایت مبتنی بر سیاست را اضافه میکند و به پرسش دیگری پاسخ میدهد: «در همین لحظه کدام پیوند بهتر است».
پ: آیا پذیرش SASE به معنای تعویض فایروالهای فعلی است؟
پاسخ: خیر. میتوانید فایروال مرکز داده را برای حفاظت محیطی دیتاسنتر نگه دارید و امنیت سمت شعب را به ابر منتقل کنید. مسیر معمول این است که ابتدا با SD-WAN در شعب شروع کنید و سپس کارکردهایی مانند SWG و ZTNA را گامبهگام به ابر منتقل کنید.
پ: آیا SD-WAN برای پیوندهای بینالمللی کمک میکند؟
پاسخ: کمک میکند، اما باید روشن باشد که چگونه: SD-WAN نمیتواند اینترنت عمومی را به خط اجارهای تبدیل کند. کاری که انجام میدهد این است که پیوسته و بهصورت لحظهای میان پیوندهای در دسترس انتخاب میکند و هنگام بالا رفتن لرزش یا اتلاف بسته، بهسرعت جابهجا میشود و تجربه کاربر را در محدوده قابل قبول نگه میدارد.
8. از مفهوم تا سختافزار: در هر سر پیوند به چه چیزی نیاز دارید
ChangFan (cfitsi.com) تأمینکننده industrial PCهای fanless و جعبههای edge computing برای SD-WAN و شبکهسازی لبه است: دمای کاری گسترده -20℃~60℃، ورودی بازه گسترده 9~36V، چند پورت اترنت با PoE، TPM 2.0 و secure boot، استقرار کانتینری gatewayهای نرمافزاری و VNFها، بههمراه سفارشیسازی OEM/ODM، گارانتی سهساله و تحویل جهانی (FOB/CIF/DDP).
برای آشنایی با معیارهای انتخاب سختافزار، به مطلب «چگونه سختافزار SD-WAN را انتخاب کنیم: 7 مشخصه سخت برای جعبههای سفید uCPE» مراجعه کنید.
لینک محصول:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- مقاله قبلی چیزی باقی نمانده است
- مقاله بعدی راهنمای خرید uCPEهای «جعبه سفید» (White Box): مقایسه x86 با ARM، و مدلهای بدون فن با مدلهای قابل نصب در رک