Από το MPLS στο SASE: Πώς εξελίχθηκε πραγματικά το SD-WAN (Χάρτης 2026)
Τι είναι το SD-WAN το 2026: από το MPLS στο SASE, χωρίς δυσνόητη ορολογία
Το συμπέρασμα: Το SD-WAN δεν είναι « μια φθηνότερη μισθωμένη γραμμή ». Αλλάζει τον τρόπο με τον οποίο ένα WAN λαμβάνει αποφάσεις — από δρομολόγηση που ρυθμίζεται χειροκίνητα, σε λογισμικό που επιλέγει σε πραγματικό χρόνο την καλύτερη διαδρομή με βάση την επιχειρησιακή προτεραιότητα. Συνδυάζει τη συνηθισμένη ευρυζωνική σύνδεση, το 4G/5G και ακόμη και δορυφορικές ζεύξεις κάτω από μία κρυπτογραφημένη επικάλυψη (overlay) και στη συνέχεια κατευθύνει κάθε εφαρμογή στη ζεύξη που ταιριάζει εκείνη τη στιγμή. Το 2026 το SD-WAN έχει συγκλίνει με την ασφάλεια που παρέχεται από το cloud στο SASE (secure access service edge), οπότε το ερώτημα που πρέπει να θέσετε σε έναν προμηθευτή δεν είναι πλέον « πρέπει να υιοθετήσουμε SD-WAN », αλλά « πού βρίσκεται η ασφάλεια, ποιο υλικό υπάρχει από κάτω και πόσο διαρκεί ο κύκλος ζωής ».
1. Με μία πρόταση: τι ακριβώς « ορίζει » το SD-WAN;
Σε ένα παραδοσιακό WAN, ο ρόλος κάθε ζεύξης σχεδιάζεται χειροκίνητα: η μισθωμένη γραμμή μεταφέρει την κρίσιμη επιχειρησιακή κίνηση, η ευρυζωνική σύνδεση εξυπηρετεί το διαδίκτυο των επισκεπτών και κάθε αλλαγή πολιτικής περνά από ένα δελτίο υποστήριξης. Το SD-WAN αναθέτει αυτή τη δουλειά σε έναν ελεγκτή. Ο ελεγκτής προωθεί τις πολιτικές κεντρικά, ενώ οι συσκευές ελέγχουν συνεχώς την καθυστέρηση, τη διακύμανση καθυστέρησης και την απώλεια πακέτων σε κάθε ζεύξη και στη συνέχεια κατευθύνουν την κίνηση με βάση την προτεραιότητα της εφαρμογής σε πραγματικό χρόνο.
Τρία πράγματα αλλάζουν ουσιαστικά. Πρώτον, το δίκτυο γίνεται επικεντρωμένο στην εφαρμογή και όχι στη ζεύξη, οπότε δύο εφαρμογές που μοιράζονται την ίδια ζεύξη μπορούν να αντιμετωπιστούν εντελώς διαφορετικά. Δεύτερον, το υλικό και το λογισμικό αποσυνδέονται, οπότε η πολιτική δεν είναι πλέον δεσμευμένη σε μια ιδιόκτητη συσκευή ενός προμηθευτή. Τρίτον, η κατάσταση του δικτύου γίνεται για πρώτη φορά ορατή — κάθε ζεύξη και κάθε εφαρμογή έχει μετρήσιμα δεδομένα πίσω της.
2. Το χρονολόγιο της εξέλιξης: πέντε στάδια από το MPLS στο SASE
Στάδιο | Κατά προσέγγιση περίοδος | Χαρακτηριστικά γνωρίσματα | Τι ενδιέφερε τις επιχειρήσεις τότε |
Εποχή των μισθωμένων γραμμών MPLS | Δεκαετία 2000 | Κλειστό δίκτυο που διαχειρίζεται ο πάροχος, συμβατικό SLA, υψηλό κόστος, αργή παροχή | Υπάρχει αρκετό εύρος ζώνης και πόσο διαρκεί η επέκταση |
Υβριδικό WAN | Γύρω στο 2010 | Μισθωμένες γραμμές σε συνδυασμό με ευρυζωνική σύνδεση/4G, διαχωρισμός βάσει πολιτικής | Πώς θα κρατηθεί η κίνηση των επισκεπτών εκτός μισθωμένης γραμμής |
SD-WAN 1.0 | 2014–2018 | Κεντρικός ελεγκτής, επίγνωση εφαρμογών, έλεγχος ποιότητας ζεύξης, ZTP | Μπορεί να αντικαταστήσει τη μισθωμένη γραμμή και πόσα εξοικονομεί |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Σύγκλιση δρομολόγησης, μεταγωγής, ασύρματου δικτύου και τείχους προστασίας· ενιαία διαχείριση μέσω cloud | Μπορούν πολλές συσκευές υποκαταστήματος να γίνουν μία |
SASE / SSE | 2022 έως σήμερα | Δίκτυο και ασφάλεια συγκλίνουν στο cloud (SWG, CASB, ZTNA, FWaaS) | Πώς θα ενοποιηθεί η πολιτική ασφάλειας στο cloud |
Πίνακας 1 | Από το MPLS στο SASE: τα πέντε στάδια δίπλα δίπλα
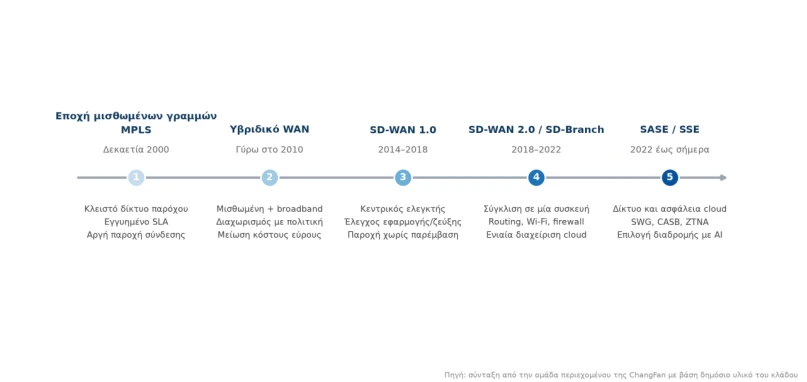
Σχήμα 1 | Δύο δεκαετίες εξέλιξης του SD-WAN: από τις μισθωμένες γραμμές στο secure access service edge
3. Ξεκαθαρίζοντας τα αρκτικόλεξα: τι καλύπτει καθένα από τα πέντε
Όρος | Τι καλύπτει | Με μία πρόταση |
SD-WAN | Συνδεσιμότητα WAN και επιλογή διαδρομής | Συγχωνεύει πολλές ζεύξεις σε έναν έξυπνο αγωγό |
SD-Branch | Σύγκλιση δικτύωσης και ασφάλειας υποκαταστήματος | Δρομολόγηση, μεταγωγή, Wi-Fi και τείχος προστασίας σε μία συσκευή |
SSE | Ασφάλεια που παρέχεται από το cloud (SWG, CASB, ZTNA, FWaaS) | Μεταφέρει την ασφάλεια από τη συσκευή στο cloud |
SASE | Η σύντηξη του SD-WAN και του SSE | Δίκτυο και ασφάλεια υπό μία πολιτική και ένα cloud |
ZTNA | Πρόσβαση σε εφαρμογές που εξουσιοδοτείται βάσει ταυτότητας και πλαισίου | Ποτέ μην εκθέτετε το LAN· ο καθένας βλέπει μόνο ό,τι πρέπει |
4. Τρεις αλλαγές που συντελούνται το 2026
Πρώτον, η AI εισέρχεται στις αποφάσεις επιλογής διαδρομής. Η εναλλαγή σε περίπτωση βλάβης (failover) βασιζόταν σε σταθερά όρια· πλέον ο προβλεπτικός προγραμματισμός που στηρίζεται σε ιστορικά δεδομένα ποιότητας μπορεί να πραγματοποιήσει την εναλλαγή πριν συμβεί πραγματικά η συμφόρηση. Δεύτερον, η εφεδρεία 5G και η δορυφορική ζεύξη έχουν γίνει καθημερινή πρακτική: δεν αποτελούν πλέον απλώς λύση έκτακτης ανάγκης, αλλά την κύρια ζεύξη για πολλές νέες τοποθεσίες, ιδίως προσωρινά εργοτάξια, οχήματα και απομακρυσμένες εγκαταστάσεις. Τρίτον, τα πρότυπα αγοράς συγκλίνουν στην παράδοση από έναν προμηθευτή. Η πολυπλοκότητα διαχείρισης που συνεπάγεται η συναρμολόγηση πολλών προμηθευτών υπερβαίνει πλέον την ευελιξία που προσφέρει, οπότε η ενοποιημένη παράδοση SASE έχει γίνει η κυρίαρχη επιλογή.
5. Η ασφάλεια δεν είναι πρόσθετο: οι τέσσερις πυλώνες ασφάλειας του SD-WAN
Οι κρυπτογραφημένες σήραγγες αποτελούν τη βάση — η κρυπτογράφηση IPsec ή DTLS από άκρο σε άκρο δεν είναι προαιρετική. Η τμηματοποίηση δικτύου είναι υποχρεωτική: τα δίκτυα επισκεπτών, καμερών, POS, γραφείου και OT πρέπει να είναι απομονωμένα μεταξύ τους. Η πρόσβαση μηδενικής εμπιστοσύνης (zero trust) αντικαθιστά την πρακτική « αφήνουμε τη θύρα VPN ανοιχτή », με εξουσιοδότηση βάσει ταυτότητας και όχι βάσει υποδικτύου. Και η υλική ρίζα εμπιστοσύνης, αν και συχνά παραβλέπεται, είναι το πιο κρίσιμο κομμάτι: το TPM 2.0 και η ασφαλής εκκίνηση (secure boot) διασφαλίζουν ότι η ταυτότητα της συσκευής είναι αξιόπιστη και ότι το υλικολογισμικό δεν έχει παραποιηθεί. Όσο αυστηρή και αν είναι η πολιτική λογισμικού, αν η ίδια η συσκευή δεν είναι αξιόπιστη, τίποτα δεν στέκει.
6. Πραγματικές διαφορές όταν υλοποιείτε σε πολλές χώρες
Στην ΕΕ, ο κανονισμός GDPR και οι κανόνες εντοπισμού δεδομένων επηρεάζουν άμεσα το πού μπορούν να εκτελούνται οι λειτουργίες ασφάλειας και τα αρχεία καταγραφής. Στη Βόρεια Αμερική η ευρυζωνική σύνδεση είναι άφθονη, οπότε το επιχείρημα κόστους « αντικατάσταση των μισθωμένων γραμμών με ευρυζωνική σύνδεση » είναι το ευκολότερο να τεκμηριωθεί. Νέες τοποθεσίες στη Νοτιοανατολική Ασία, τη Μέση Ανατολή και τη Λατινική Αμερική συχνά παρακάμπτουν εντελώς το MPLS και αναπτύσσουν SD-WAN με ένα βήμα. Για τις διασυνοριακές επιχειρήσεις, η ποιότητα του παρόχου διαφέρει σημαντικά ανά αγορά, γεγονός που καθιστά την επιλογή διαδρομής σε επίπεδο εφαρμογής ακόμη πιο πολύτιμη.
7. Συχνές ερωτήσεις
Ε: Θα αντικαταστήσει το SD-WAN πλήρως το MPLS;
Απάντηση: Οι περισσότερες επιχειρήσεις συνδυάζουν αντί να αντικαθιστούν. Η κίνηση που είναι εξαιρετικά ευαίσθητη στη σταθερότητα — συστήματα συναλλαγών, φωνή, ERP — συνήθως διατηρεί μια μισθωμένη γραμμή μικρού εύρους ζώνης, ενώ η συνηθισμένη κίνηση περνά από ευρυζωνική σύνδεση με SD-WAN. Η πραγματική « πλήρης αντικατάσταση » συμβαίνει μόνο όταν η επιχείρηση βασίζεται εξ ολοκλήρου στο cloud και μπορεί να ανεχθεί τη μεταβλητότητα του δημόσιου διαδικτύου.
Ε: Είναι το SD-WAN κατάλληλο για μικρές και μεσαίες επιχειρήσεις;
Απάντηση: Ναι. Το κριτήριο δεν είναι το μέγεθος της εταιρείας αλλά ο αριθμός των υποκαταστημάτων και η πολυπλοκότητα των ζεύξεων. Ένα μεμονωμένο γραφείο συνήθως δεν το χρειάζεται. Από τη στιγμή που υπάρχουν τρία ή περισσότερα υποκαταστήματα, ζεύξεις σε πολλούς παρόχους ή σημαντικός όγκος κίνησης προς το cloud, τα οφέλη σε ταχύτητα παροχής, ορατότητα και δυνατότητα εφεδρείας υπερβαίνουν το κόστος.
Ε: Ποια είναι η διαφορά μεταξύ SD-WAN και VPN;
Απάντηση: Ένα VPN λύνει το ερώτημα « μπορούμε να συνδεθούμε και είναι κρυπτογραφημένη η σύνδεση » — είναι μια τεχνολογία σήραγγας. Το SD-WAN προσθέτει πάνω σε αυτή τη σήραγγα τον έλεγχο ποιότητας ζεύξης, την επίγνωση εφαρμογών και την κατεύθυνση βάσει πολιτικής, και απαντά σε διαφορετικό ερώτημα: « ποια ζεύξη είναι η καλύτερη αυτή τη στιγμή ».
Ε: Σημαίνει η υιοθέτηση του SASE ότι θα αντικατασταθούν τα υπάρχοντα τείχη προστασίας;
Απάντηση: Όχι. Μπορείτε να διατηρήσετε το τείχος προστασίας της κεντρικής εγκατάστασης για την περιμετρική προστασία του κέντρου δεδομένων και να μεταφέρετε την ασφάλεια των υποκαταστημάτων στο cloud. Η συνηθισμένη πορεία είναι να ξεκινήσετε με SD-WAN στα υποκαταστήματα και στη συνέχεια να μεταφέρετε σταδιακά στο cloud λειτουργίες όπως SWG και ZTNA.
Ε: Βοηθά το SD-WAN στις διασυνοριακές ζεύξεις;
Απάντηση: Βοηθά, αλλά πρέπει να είστε σαφείς ως προς τον τρόπο: δεν μπορεί να μετατρέψει το δημόσιο διαδίκτυο σε μισθωμένη γραμμή. Αυτό που κάνει είναι να επιλέγει συνεχώς σε πραγματικό χρόνο ανάμεσα στις διαθέσιμες ζεύξεις και να εναλλάσσεται γρήγορα όταν αυξάνεται η διακύμανση καθυστέρησης ή η απώλεια πακέτων, διατηρώντας την εμπειρία εντός αποδεκτών ορίων.
8. Από την έννοια στο υλικό: τι χρειάζεστε σε κάθε άκρο της ζεύξης
Η ChangFan (cfitsi.com) προμηθεύει βιομηχανικούς υπολογιστές χωρίς ανεμιστήρα και συσκευές υπολογισμού αιχμής (edge computing box) για SD-WAN και δικτύωση αιχμής: ευρύ εύρος θερμοκρασίας -20℃~60℃, είσοδος ευρέος φάσματος 9~36V, πολλαπλές θύρες Ethernet με PoE, TPM 2.0 και ασφαλής εκκίνηση (secure boot), ανάπτυξη πυλών λογισμικού και VNF σε κοντέινερ, καθώς και προσαρμογή OEM/ODM, τριετή εγγύηση και παγκόσμια παράδοση (FOB/CIF/DDP).
Για τα κριτήρια επιλογής υλικού ειδικότερα, δείτε το άρθρο « Πώς να επιλέξετε υλικό SD-WAN: 7 απαιτητικές προδιαγραφές για white box uCPE ».
Σύνδεσμος προϊόντος:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Προηγούμενο άρθρο δεν υπάρχει άλλο
- Επόμενο άρθρο Οδηγός Αγοράς uCPE White Box: x86 έναντι ARM, Χωρίς Ανεμιστήρα έναντι Τοποθέτησης σε Rack