Du MPLS au SASE : comment le SD-WAN a réellement évolué (cartographie 2026)
Qu’est-ce que le SD-WAN en 2026 ? Du MPLS au SASE, expliqué sans jargon
En résumé : Le SD-WAN n’est pas « un lien loué moins cher ». Il modifie la façon dont un WAN prend ses décisions : d’un routage configuré à la main à un logiciel qui choisit en temps réel le meilleur chemin, en fonction de la priorité métier. Il regroupe le haut débit ordinaire, la 4G/5G et même les liens satellitaires sous une seule couche overlay chiffrée, puis achemine chaque application vers le lien qui lui convient à cet instant précis. En 2026, le SD-WAN a convergé avec la sécurité délivrée depuis le cloud pour former le SASE (secure access service edge) : la question à poser à un fournisseur n’est donc plus « doit-on adopter le SD-WAN », mais « où réside la sécurité, quel matériel se trouve en dessous et quelle est la durée de vie du produit ».
1. En une phrase : que « définit » exactement le SD-WAN ?
Dans un WAN traditionnel, le rôle de chaque lien est planifié à la main : le lien loué transporte le trafic métier critique, le haut débit sert l’accès Internet des visiteurs, et chaque changement de politique passe par un ticket. Le SD-WAN confie ce travail à un contrôleur. Celui-ci pousse les politiques de manière centralisée, tandis que les équipements sondent en continu la latence, la gigue et la perte de paquets sur chaque lien, puis orientent le trafic en temps réel selon la priorité applicative.
Trois changements de fond s’opèrent. Premièrement, le réseau devient axé sur les applications et non plus sur les liens : deux applications partageant un même lien peuvent donc être traitées de manière totalement différente. Deuxièmement, le matériel et le logiciel sont découplés, si bien que la politique n’est plus verrouillée sur le boîtier propriétaire d’un seul fournisseur. Troisièmement, l’état du réseau devient visible pour la première fois — chaque lien et chaque application s’appuie désormais sur des données mesurables.
2. La chronologie de l’évolution : cinq étapes du MPLS au SASE
Étape | Période approximative | Traits marquants | Préoccupations des entreprises à l’époque |
Ère des liens loués MPLS | Années 2000 | Réseau fermé exploité par l’opérateur, SLA contractuel, coût élevé, provisionnement lent | La bande passante suffit-elle, et combien de temps prend une extension |
WAN hybride | Vers 2010 | Liens loués mélangés au haut débit et à la 4G, répartis par politique | Comment empêcher le trafic visiteurs d’emprunter le lien loué |
SD-WAN 1.0 | 2014–2018 | Contrôleur centralisé, reconnaissance applicative, sondage de la qualité des liens, ZTP | Peut-il remplacer le lien loué, et combien cela fait-il économiser |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Routage, commutation, sans fil et pare-feu convergés ; gestion unifiée dans le cloud | Plusieurs boîtiers de succursale peuvent-ils n’en former qu’un |
SASE / SSE | 2022 à aujourd’hui | Réseau et sécurité convergés dans le cloud (SWG, CASB, ZTNA, FWaaS) | Comment unifier la politique de sécurité dans le cloud |
Tableau 1 | Du MPLS au SASE : les cinq étapes mises en regard
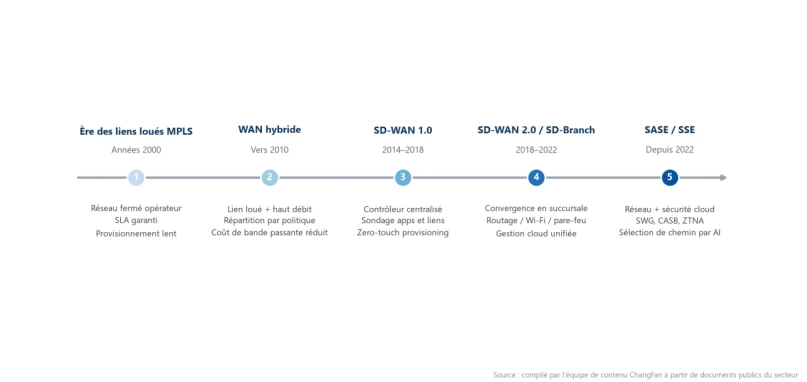
Figure 1 | Deux décennies d’évolution du SD-WAN : des liens loués au secure access service edge
3. Mettre de l’ordre dans les acronymes : ce que couvre chacun des cinq termes
Terme | Ce qu’il couvre | À retenir en une phrase |
SD-WAN | Connectivité WAN et sélection de chemin | Fusionne plusieurs liens en un seul tuyau intelligent |
SD-Branch | Convergence du réseau et de la sécurité de succursale | Routage, commutation, Wi-Fi et pare-feu dans un seul boîtier |
SSE | Sécurité délivrée depuis le cloud (SWG, CASB, ZTNA, FWaaS) | Fait sortir la sécurité du boîtier pour la placer dans le cloud |
SASE | La fusion du SD-WAN et du SSE | Réseau et sécurité sous une seule politique, dans un seul cloud |
ZTNA | Accès aux applications autorisé selon l’identité et le contexte | N’exposez jamais le LAN ; ne montrez à chacun que ce qu’il doit voir |
4. Trois mutations en cours en 2026
Premièrement, l’AI entre dans les décisions de sélection de chemin. Le basculement de lien reposait hier sur des seuils fixes ; un ordonnancement prédictif fondé sur l’historique de qualité permet aujourd’hui de basculer avant que la congestion ne se produise réellement. Deuxièmement, la sauvegarde 5G et satellitaire est devenue courante : elle n’est plus seulement un repli d’urgence, mais le lien principal de nombreux nouveaux sites, en particulier chantiers temporaires, véhicules et sites isolés. Troisièmement, les modes d’achat convergent vers une livraison mono-fournisseur. La complexité de gestion qu’implique l’assemblage de plusieurs fournisseurs dépasse désormais la flexibilité qu’il procure, si bien que la livraison SASE convergée est devenue le choix dominant.
5. La sécurité n’est pas un complément : les quatre piliers de sécurité du SD-WAN
Les tunnels chiffrés sont le socle — le chiffrement IPsec ou DTLS de bout en bout n’est pas négociable. La segmentation est obligatoire : les réseaux visiteurs, caméras, POS, bureautique et OT doivent être isolés les uns des autres. L’accès zero trust remplace le « laisser le port VPN ouvert » en autorisant selon l’identité et non selon le sous-réseau. Et la racine de confiance matérielle, souvent négligée, est la pièce la plus critique : TPM 2.0 et secure boot garantissent que l’identité de l’appareil est fiable et que le micrologiciel n’a pas été altéré. Aussi stricte soit la politique logicielle, si le boîtier lui-même n’est pas fiable, rien de tout cela ne tient.
6. Différences concrètes lorsque l’on déploie au-delà des frontières
Dans l’Union européenne, le GDPR et les règles de localisation des données déterminent directement où les fonctions de sécurité et les journaux peuvent résider. En Amérique du Nord, le haut débit est abondant, si bien que l’argument du coût « remplacer les liens loués par du haut débit » est le plus facile à défendre. Les nouveaux sites d’Asie du Sud-Est, du Moyen-Orient et d’Amérique latine ignorent souvent totalement le MPLS et adoptent le SD-WAN d’un seul coup. Pour les entreprises présentes sur plusieurs marchés, la qualité des opérateurs varie fortement d’un pays à l’autre, ce qui rend la sélection de chemin par application plus précieuse, et non moins.
7. Questions fréquentes
Q : Le SD-WAN va-t-il remplacer complètement le MPLS ?
Réponse : La plupart des entreprises combinent plutôt qu’elles ne remplacent. Le trafic extrêmement sensible à la stabilité — systèmes transactionnels, voix, ERP — conserve généralement un lien loué de faible bande passante, tandis que le trafic courant passe par le haut débit piloté par le SD-WAN. Un véritable « remplacement total » ne se produit que lorsque l’activité est entièrement dans le cloud et peut tolérer la variabilité de l’Internet public.
Q : Le SD-WAN convient-il aux petites et moyennes entreprises ?
Réponse : Oui. Le critère n’est pas la taille de l’entreprise, mais le nombre de succursales et la complexité des liens. Un bureau unique n’en a généralement pas besoin. À partir de trois succursales ou plus, avec des liens répartis sur plusieurs opérateurs ou un volume significatif de trafic cloud, les gains en rapidité de mise en service, en visibilité et en capacité de secours l’emportent sur le coût.
Q : Quelle est la différence entre SD-WAN et VPN ?
Réponse : Un VPN répond à « peut-on se connecter, et est-ce chiffré » : c’est une technologie de tunnel. Le SD-WAN ajoute, par-dessus ce tunnel, le sondage de la qualité des liens, la reconnaissance applicative et l’orientation par politique ; il répond à une autre question : « quel lien est le meilleur à cet instant ».
Q : Adopter le SASE signifie-t-il remplacer nos pare-feu existants ?
Réponse : Non. Vous pouvez conserver le pare-feu du siège pour la protection périmétrique du datacenter et transférer la sécurité côté succursale vers le cloud. La démarche courante consiste à démarrer par le SD-WAN de succursale, puis à migrer pas à pas le SWG, le ZTNA et les fonctions similaires vers le cloud.
Q : Le SD-WAN aide-t-il sur les liens internationaux ?
Réponse : Il aide, mais il faut être précis sur la manière : il ne transforme pas l’Internet public en lien loué. Ce qu’il fait, c’est choisir en continu et en temps réel parmi les liens disponibles, et basculer rapidement dès que la gigue ou la perte de paquets augmente, en maintenant l’expérience dans une plage acceptable.
8. Du concept au matériel : ce qu’il faut à chaque extrémité du lien
ChangFan (cfitsi.com) fournit des PC industriels fanless et des boîtiers d’edge computing pour le SD-WAN et les réseaux de périphérie : température étendue -20℃~60℃, entrée à plage large 9~36V, plusieurs ports Ethernet avec PoE, TPM 2.0 et secure boot, déploiement en conteneurs des passerelles logicielles et des VNF, ainsi que personnalisation OEM/ODM, garantie de trois ans et livraison mondiale (FOB/CIF/DDP).
Sur les critères de choix du matériel, voir « Comment choisir le matériel SD-WAN : 7 critères techniques pour les boîtiers blancs uCPE ».
Lien vers le produit:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Article précédent Il n'y en a plus
- Article suivant Guide d’achat de boîtiers uCPE (« White Box ») : x86 vs ARM, sans ventilateur vs montable en rack