من MPLS إلى SASE: كيف تطورت تقنية SD-WAN فعلياً (خريطة 2026)
ما هو SD-WAN في عام 2026؟ من MPLS إلى SASE: شرح دون مصطلحات معقدة
الخلاصة: لا يمثّل SD-WAN «خطًا مستأجرًا أرخص»، بل يغيّر طريقة اتخاذ القرار داخل شبكة WAN: من توجيه يُضبط يدويًا إلى برمجيات تختار أفضل مسار في الوقت الفعلي بحسب أولوية الأعمال. فهو يجمع النطاق العريض العادي وروابط 4G/5G وحتى روابط الأقمار الصناعية ضمن طبقة تراكبية مشفّرة واحدة، ثم يوجّه كل تطبيق إلى الرابط الأنسب في تلك اللحظة. وبحلول عام 2026 تقارب SD-WAN مع الأمان المقدَّم من السحابة في إطار SASE (حافة خدمة الوصول الآمن)، ليصبح السؤال الذي يوجَّه إلى المورّد: أين يتمركز الأمان، وما العتاد الذي يقوم عليه، وكم تبلغ دورة حياته؟
1. في سطر واحد: ما الذي «يحدّده» SD-WAN تحديدًا؟
في شبكة WAN التقليدية، يُخطَّط دور كل رابط يدويًا: يحمل الخط المستأجر حركة الأعمال الأساسية، ويخدم النطاق العريض إنترنت الضيوف، وكل تغيير في السياسة يمرّ عبر طلب خدمة. أما SD-WAN فينقل هذه المهمة إلى وحدة تحكم تدفع بالسياسات مركزيًا، في حين تقوم الأجهزة بقياس زمن الوصول والتذبذب وفقدان الحزم على كل رابط باستمرار، ثم توجّه الحركة بحسب أولوية التطبيق في الوقت الفعلي.
ثلاثة أمور تتغيّر في الجوهر. أولًا، تصبح الشبكة محورها التطبيق لا الرابط، بحيث يُعامل تطبيقان يتشاركان الرابط نفسه معاملة مختلفة تمامًا. ثانيًا، ينفصل العتاد عن البرمجيات، فلم تعد السياسة محتكرة داخل صندوق خاص بمورّد واحد. ثالثًا، تصبح حالة الشبكة مرئية لأول مرة، إذ يقف وراء كل رابط وكل تطبيق بيانات قابلة للقياس.
2. الخط الزمني للتطوّر: خمس مراحل من MPLS إلى SASE
المرحلة | الفترة التقريبية | السمات المميّزة | ما كانت المؤسسات تهتمّ به |
حقبة الخطوط المستأجرة MPLS | العقد الأول من الألفية | شبكة مغلقة يديرها المشغّل، SLA تعاقدية، تكلفة عالية، تزويد بطيء | هل عرض النطاق كافٍ، وكم يستغرق التوسّع |
WAN الهجينة | حوالي 2010 | خطوط مستأجرة مدمجة مع النطاق العريض و4G مع فصل حسب السياسة | كيف تُبقى حركة الضيوف بعيدة عن الخط المستأجر |
SD-WAN 1.0 | 2014–2018 | وحدة تحكم مركزية، وعي بالتطبيقات، فحص جودة الروابط، ZTP | هل يمكنه استبدال الخط المستأجر، وكم يوفّر |
SD-WAN 2.0 / SD-Branch | 2018–2022 | تقارب التوجيه والتحويل واللاسلكي وجدار الحماية؛ إدارة موحّدة عبر السحابة | هل يمكن دمج عدة صناديق للفرع في صندوق واحد |
SASE / SSE | 2022 حتى الآن | تقارب الشبكة والأمان في السحابة (SWG، CASB، ZTNA، FWaaS) | كيف تُوحَّد سياسة الأمان في السحابة |
الجدول 1 | من MPLS إلى SASE: المراحل الخمس وجهًا لوجه
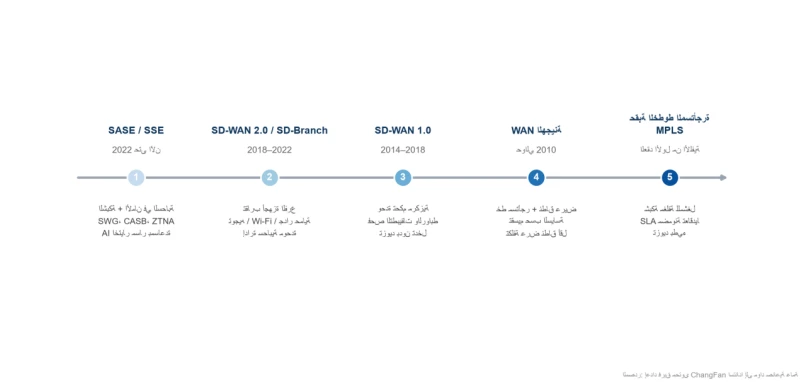
الشكل 1 | عقدان من تطوّر SD-WAN: من الخطوط المستأجرة إلى حافة خدمة الوصول الآمن
3. فكّ الاختصارات: ما الذي يغطّيه كل واحد من الخمسة
المصطلح | ما الذي يغطّيه | خلاصة في سطر واحد |
SD-WAN | اتصال شبكة WAN واختيار المسار | يدمج عدة روابط في قناة ذكية واحدة |
SD-Branch | تقارب شبكات الفرع مع الأمان | التوجيه والتحويل وWi-Fi وجدار الحماية في صندوق واحد |
SSE | أمان يُقدَّم من السحابة (SWG، CASB، ZTNA، FWaaS) | ينقل الأمان من داخل الصندوق إلى السحابة |
SASE | دمج SD-WAN مع SSE | الشبكة والأمان بسياسة واحدة وسحابة واحدة |
ZTNA | الوصول إلى التطبيقات مُصرَّحًا به بحسب الهوية والسياق | لا تكشف شبكة LAN أبدًا؛ وأظهر لكل شخص ما يصحّ أن يراه فقط |
4. ثلاثة تغيّرات تجري في عام 2026
أولًا، بدأ AI يدخل قرارات اختيار المسار. كان تجاوز فشل الروابط يعتمد على عتبات ثابتة، أما اليوم فالجدولة التنبؤية القائمة على بيانات الجودة التاريخية تستطيع التبديل قبل حدوث الازدحام فعليًا. ثانيًا، أصبح النسخ الاحتياطي عبر 5G والأقمار الصناعية أمرًا معتادًا، ولم يعد مجرّد بديل للطوارئ، بل الرابط الأساسي للكثير من المواقع الجديدة، ولا سيما مواقع البناء المؤقتة والمركبات والمواقع النائية. ثالثًا، تتجه أنماط الشراء نحو التسليم من مورّد واحد، إذ بات تعقيد إدارة تجميع عدة مورّدين يفوق المرونة التي يوفّرها، فصار تسليم SASE المتقارب هو الخيار السائد.
5. الأمان ليس إضافة ثانوية: ركائز الأمان الأربع في SD-WAN
الأنفاق المشفّرة هي الحد الأدنى، فالتشفير من الطرف إلى الطرف عبر IPsec أو DTLS ليس خيارًا. والتجزئة إلزامية: يجب عزل شبكات الضيوف والكاميرات وPOS والمكاتب وOT بعضها عن بعض. ويحلّ الوصول القائم على انعدام الثقة محلّ «إبقاء منفذ VPN مفتوحًا»، فيمنح الصلاحيات بحسب الهوية لا بحسب الشبكة الفرعية. أما جذر الثقة المادي، وهو ما كثيرًا ما يُغفل، فهو الجزء الأكثر حساسية: إذ يضمن TPM 2.0 والإقلاع الآمن أن هوية الجهاز جديرة بالثقة وأن البرامج الثابتة لم يُعبث بها. ومهما كانت سياسة البرمجيات محكمة، فإن لم يكن الصندوق نفسه موثوقًا، فلا قيمة لأيّ منها.
6. فروق واقعية عند البناء عبر الحدود
في الاتحاد الأوروبي، تؤثّر قواعد GDPR وتوطين البيانات تأثيرًا مباشرًا في المكان المسموح بتشغيل وظائف الأمان والسجلات فيه. وفي أمريكا الشمالية، يتوفّر النطاق العريض بوفرة، ما يجعل حجّة التكلفة القائمة على «استبدال الخطوط المستأجرة بالنطاق العريض» الأسهل طرحًا. أمّا المواقع الجديدة في جنوب شرق آسيا والشرق الأوسط وأمريكا اللاتينية فكثيرًا ما تتجاوز MPLS تمامًا وتنشر SD-WAN في خطوة واحدة. وبالنسبة إلى المؤسسات العابرة للحدود، تتفاوت جودة المشغّلين تفاوتًا واسعًا بين الأسواق، ما يجعل اختيار المسار على مستوى التطبيق أكثر قيمة لا أقل.
7. الأسئلة الشائعة
س: هل سيحلّ SD-WAN محلّ MPLS بالكامل؟
الإجابة: معظم المؤسسات تمزج بينهما بدل الاستبدال. فالحركة شديدة الحساسية للاستقرار — أنظمة المعاملات والصوت وERP — تحتفظ عادةً بخط مستأجر صغير عرض النطاق، في حين تسير الحركة العادية على النطاق العريض عبر SD-WAN. أمّا «الاستبدال الكامل» فلا يتحقّق إلا حين تكون الأعمال سحابية بالكامل وتستطيع تحمّل تقلّبات الإنترنت العام.
س: هل يناسب SD-WAN الشركات الصغيرة والمتوسطة؟
الإجابة: نعم. فالمعيار ليس حجم الشركة بل عدد الفروع ومدى تعقيد الروابط. والمكتب الواحد عادةً لا يحتاج إليه. أمّا عند وجود ثلاثة فروع أو أكثر، أو روابط عبر عدة مشغّلين، أو حجم معتبر من حركة السحابة، فإن المكاسب في سرعة التزويد والرؤية وقدرة النسخ الاحتياطي تفوق التكلفة.
س: ما الفرق بين SD-WAN وVPN؟
الإجابة: تحلّ VPN مسألة «هل يمكننا الاتصال، وهل الاتصال مشفّر»، فهي تقنية أنفاق. أمّا SD-WAN فيضيف فوق هذا النفق فحص جودة الروابط والوعي بالتطبيقات والتوجيه القائم على السياسة، ويجيب عن سؤال آخر: «أيّ رابط هو الأفضل في هذه اللحظة».
س: هل يعني اعتماد SASE استبدال جدران الحماية الحالية؟
الإجابة: لا. يمكنك الاحتفاظ بجدار حماية المقرّ الرئيسي لحماية محيط مركز البيانات، ونقل أمان الفرع إلى السحابة. والمسار المعتاد أن تبدأ بـ SD-WAN في الفروع، ثم ترحّل وظائف مثل SWG وZTNA إلى السحابة تدريجيًا.
س: هل يساعد SD-WAN في الروابط العابرة للحدود؟
الإجابة: يساعد، ولكن بشرط وضوح الطريقة: فهو لا يستطيع تحويل الإنترنت العام إلى خط مستأجر. وما يفعله هو الاختيار المستمرّ بين الروابط المتاحة في الوقت الفعلي والتبديل السريع عند ارتفاع التذبذب أو فقدان الحزم، بما يحفظ التجربة داخل نطاق مقبول.
8. من المفهوم إلى العتاد: ما تحتاجه عند كل طرف من الرابط
توفّر ChangFan (cfitsi.com) كمبيوترات صناعية بدون مروحة وصناديق حوسبة طرفية لشبكات SD-WAN والشبكات الطرفية: نطاق حراري واسع -20℃~60℃، ودخل واسع المدى 9~36V، ومنافذ Ethernet متعددة مع PoE، وTPM 2.0 والإقلاع الآمن، ونشر البوابات البرمجية وVNFs في حاويات، إلى جانب تخصيص OEM/ODM، وضمان ثلاث سنوات، والتوصيل العالمي (FOB/CIF/DDP).
أمّا معايير اختيار العتاد تحديدًا، فانظر «كيف تختار عتاد SD-WAN: 7 مواصفات حاسمة لصناديق uCPE البيضاء».
رابط المنتج:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- المقال السابق لا يوجد المزيد
- المقال التالي دليل شراء uCPE White Box: x86 مقابل ARM، بدون مروحة مقابل تركيب في الرف