Từ MPLS đến SASE: Quá trình tiến hóa thực sự của SD-WAN (Sơ đồ năm 2026)
SD-WAN là gì trong năm 2026? Từ MPLS đến SASE, giải thích mà không cần jargon
Điểm cốt lõi: SD-WAN không phải là «đường truyền thuê riêng giá rẻ hơn». Nó thay đổi cách một mạng WAN đưa ra quyết định — từ định tuyến được cấu hình thủ công sang phần mềm tự chọn đường đi tốt nhất theo thời gian thực, dựa trên mức độ ưu tiên của nghiệp vụ. Nó gom băng thông rộng thông thường, 4G/5G và thậm chí cả đường truyền vệ tinh vào cùng một lớp phủ (overlay) được mã hóa, rồi điều hướng từng ứng dụng tới đường truyền phù hợp nhất tại thời điểm đó. Đến năm 2026, SD-WAN đã hội tụ với bảo mật phân phối từ cloud thành SASE (secure access service edge), nên câu hỏi cần đặt cho nhà cung cấp không còn là «có nên áp dụng SD-WAN hay không» mà là «bảo mật nằm ở đâu, phần cứng bên dưới là gì và vòng đời sản phẩm kéo dài bao lâu».
1. Gói trong một câu: rốt cuộc SD-WAN «định nghĩa» điều gì?
Trong mạng WAN truyền thống, vai trò của từng đường truyền được lên kế hoạch thủ công: kênh thuê riêng chở lưu lượng nghiệp vụ lõi, băng thông rộng phục vụ Internet cho khách, và mọi thay đổi chính sách đều phải đi qua một phiếu yêu cầu. SD-WAN giao việc đó cho một bộ điều khiển (controller). Controller đẩy chính sách tập trung, trong khi các thiết bị liên tục dò đo độ trễ, jitter và mất gói tin trên từng đường truyền, rồi điều hướng lưu lượng theo mức độ ưu tiên của ứng dụng trong thời gian thực.
Có ba thay đổi mang tính thực chất. Thứ nhất, mạng chuyển từ lấy đường truyền làm trung tâm sang lấy ứng dụng làm trung tâm, nên hai ứng dụng dùng chung một đường truyền có thể được xử lý hoàn toàn khác nhau. Thứ hai, phần cứng và phần mềm được tách rời, nên chính sách không còn bị khóa vào thiết bị độc quyền của một hãng. Thứ ba, trạng thái mạng lần đầu tiên trở nên có thể nhìn thấy — mỗi đường truyền và mỗi ứng dụng đều có dữ liệu đo lường được đứng phía sau.
2. Dòng thời gian tiến hóa: năm giai đoạn từ MPLS đến SASE
Giai đoạn | Khoảng thời gian | Đặc điểm định hình | Điều doanh nghiệp quan tâm khi đó |
Kỷ nguyên kênh thuê riêng MPLS | Thập niên 2000 | Mạng đóng do nhà mạng vận hành, SLA theo hợp đồng, chi phí cao, triển khai chậm | Băng thông có đủ không, và mở rộng mất bao lâu |
Hybrid WAN | Khoảng 2010 | Kênh thuê riêng kết hợp băng thông rộng/4G, phân luồng theo chính sách | Làm sao giữ lưu lượng khách ra khỏi kênh thuê riêng |
SD-WAN 1.0 | 2014–2018 | Controller tập trung, nhận biết ứng dụng, dò chất lượng đường truyền, ZTP | Có thể thay kênh thuê riêng không, và tiết kiệm được bao nhiêu |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Định tuyến, chuyển mạch, không dây và tường lửa hội tụ; quản trị hợp nhất trên cloud | Nhiều thiết bị chi nhánh có thể gom thành một không |
SASE / SSE | 2022 đến nay | Mạng và bảo mật hội tụ trên cloud (SWG, CASB, ZTNA, FWaaS) | Làm sao thống nhất chính sách bảo mật trên cloud |
Bảng 1 | Từ MPLS đến SASE: năm giai đoạn đặt cạnh nhau
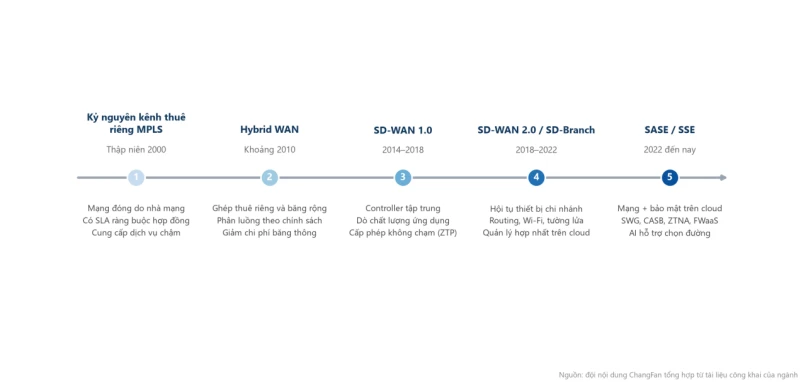
Hình 1 | Hai thập kỷ tiến hóa của SD-WAN: từ kênh thuê riêng đến secure access service edge
3. Sắp xếp lại các cụm viết tắt: năm thuật ngữ, mỗi thuật ngữ phụ trách gì
Thuật ngữ | Phạm vi quản lý | Cách hiểu trong một câu |
SD-WAN | Kết nối WAN và lựa chọn đường đi | Gom nhiều đường truyền thành một ống dẫn thông minh |
SD-Branch | Hội tụ mạng và bảo mật tại chi nhánh | Định tuyến, chuyển mạch, Wi-Fi và tường lửa trong một thiết bị |
SSE | Bảo mật phân phối từ cloud (SWG, CASB, ZTNA, FWaaS) | Đưa bảo mật ra khỏi thiết bị và lên cloud |
SASE | Sự hợp nhất của SD-WAN và SSE | Mạng và bảo mật chung một chính sách, một cloud |
ZTNA | Truy cập ứng dụng được cấp quyền theo danh tính và bối cảnh | Không bao giờ phơi LAN; mỗi người chỉ thấy phần họ được phép thấy |
4. Ba chuyển động đang diễn ra trong năm 2026
Thứ nhất, AI đang tham gia vào quyết định lựa chọn đường đi. Chuyển đổi dự phòng đường truyền trước đây dựa vào ngưỡng cố định; nay lập lịch dự đoán dựa trên dữ liệu chất lượng lịch sử có thể chuyển trước khi tắc nghẽn thực sự xảy ra. Thứ hai, dự phòng 5G và vệ tinh đã trở thành thông lệ. Chúng không còn chỉ là phương án dự phòng khẩn cấp mà đã là đường truyền chính cho nhiều điểm mới, đặc biệt là công trường tạm, phương tiện và các vị trí xa. Thứ ba, mô hình mua sắm đang hội tụ về giao hàng một nhà cung cấp. Độ phức tạp vận hành khi ghép nhiều nhà cung cấp nay đã vượt quá sự linh hoạt mà nó mang lại, nên giao hàng SASE hội tụ trở thành lựa chọn chủ đạo.
5. Bảo mật không phải phần cộng thêm: bốn trụ cột bảo mật của SD-WAN
Đường hầm mã hóa là mức sàn — mã hóa IPsec hoặc DTLS đầu cuối không phải là tùy chọn. Phân đoạn mạng là bắt buộc: mạng khách, camera, POS, văn phòng và OT phải được tách biệt với nhau. Truy cập zero-trust thay thế cho việc «mở sẵn cổng VPN», cấp quyền theo danh tính thay vì theo subnet. Và gốc tin cậy phần cứng, dù thường bị bỏ qua, lại là mảnh ghép quan trọng nhất: TPM 2.0 và secure boot đảm bảo danh tính thiết bị đáng tin và firmware không bị can thiệp. Dù chính sách phần mềm có chặt đến đâu, nếu bản thân thiết bị không thể tin được thì tất cả đều không đứng vững.
6. Những khác biệt thực tế khi triển khai xuyên biên giới
Tại EU, GDPR và các quy định về định vị dữ liệu tác động trực tiếp đến nơi chức năng bảo mật và log được phép chạy. Tại Bắc Mỹ, băng thông rộng rất dồi dào, nên câu chuyện chi phí «thay kênh thuê riêng bằng băng thông rộng» là dễ lập luận nhất. Các điểm mới ở Đông Nam Á, Trung Đông và Mỹ Latinh thường bỏ qua MPLS hoàn toàn và triển khai SD-WAN ngay trong một bước. Với doanh nghiệp xuyên biên giới, chất lượng nhà mạng thay đổi rất lớn theo từng thị trường, điều này khiến việc lựa chọn đường đi ở mức ứng dụng càng có giá trị hơn chứ không kém.
7. Các câu hỏi thường gặp
Q: SD-WAN có thay thế hoàn toàn MPLS không?
Trả lời: Đa số doanh nghiệp kết hợp chứ không thay thế. Lưu lượng cực kỳ nhạy cảm với độ ổn định — hệ thống giao dịch, thoại, ERP — thường giữ lại một kênh thuê riêng băng thông nhỏ, trong khi lưu lượng thông thường chạy trên băng thông rộng có SD-WAN. Việc «thay thế hoàn toàn» thực sự chỉ xảy ra ở những nơi nghiệp vụ hoàn toàn dựa trên cloud và có thể chịu được sự biến động của Internet công cộng.
Q: SD-WAN có phù hợp với doanh nghiệp vừa và nhỏ không?
Trả lời: Có. Tiêu chí không phải quy mô công ty mà là số lượng chi nhánh và độ phức tạp của đường truyền. Một văn phòng đơn lẻ thường không cần. Khi bạn có từ ba chi nhánh trở lên, đường truyền qua nhiều nhà mạng, hoặc một lượng đáng kể lưu lượng cloud, thì lợi ích về tốc độ triển khai, khả năng quan sát và năng lực dự phòng sẽ vượt chi phí.
Q: SD-WAN khác VPN như thế nào?
Trả lời: VPN giải quyết câu hỏi «có kết nối được không và có mã hóa không» — đó là công nghệ đường hầm. SD-WAN bổ sung lên trên đường hầm đó việc dò chất lượng đường truyền, nhận biết ứng dụng và điều hướng theo chính sách, và trả lời một câu hỏi khác: «đường truyền nào tốt hơn ngay lúc này».
Q: Áp dụng SASE có nghĩa là phải thay tường lửa hiện tại không?
Trả lời: Không. Bạn có thể giữ tường lửa tại trụ sở để bảo vệ vành đai trung tâm dữ liệu và chuyển bảo mật phía chi nhánh lên cloud. Con đường phổ biến là bắt đầu bằng SD-WAN chi nhánh, rồi từng bước chuyển SWG, ZTNA và các chức năng tương tự lên cloud.
Q: SD-WAN có giúp ích cho đường truyền xuyên biên giới không?
Trả lời: Có giúp, nhưng cần nói rõ là giúp theo cách nào: nó không thể biến Internet công cộng thành kênh thuê riêng. Điều nó làm là liên tục chọn trong số các đường truyền sẵn có theo thời gian thực và chuyển nhanh khi jitter hoặc mất gói tin tăng lên, giữ trải nghiệm nằm trong vùng có thể chấp nhận.
8. Từ khái niệm đến phần cứng: bạn cần gì ở mỗi đầu đường truyền
ChangFan (cfitsi.com) cung cấp PC công nghiệp không quạt và hộp điện toán biên cho SD-WAN và mạng biên: dải nhiệt độ rộng -20℃~60℃, đầu vào dải rộng 9~36V, nhiều cổng Ethernet có PoE, TPM 2.0 và secure boot, triển khai dạng container cho gateway phần mềm và VNF, cùng tùy biến OEM/ODM, bảo hành ba năm và giao hàng toàn cầu (FOB/CIF/DDP).
Về các tiêu chí chọn phần cứng nói riêng, xem «Cách chọn phần cứng SD-WAN: 7 thông số cứng cho uCPE white box».
Liên kết sản phẩm:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Bài viết trước không còn nữa
- Bài viết tiếp theo Hướng dẫn mua sắm thiết bị uCPE dạng "White Box": x86 so với ARM, loại không quạt (fanless) so với loại gắn tủ rack (rackmount)