De MPLS a SASE: cómo evolucionó realmente SD-WAN (mapa de 2026)
¿Qué es SD-WAN en 2026? De MPLS a SASE, explicado sin jerga
En resumen: SD-WAN no es «una línea arrendada más barata». Cambia la forma en que una WAN toma decisiones: del enrutamiento configurado a mano a un software que elige en tiempo real la mejor ruta según la prioridad de negocio. Combina banda ancha convencional, 4G/5G e incluso enlaces satelitales bajo una única overlay cifrada, y después dirige cada aplicación al enlace que encaja en ese momento. En 2026 SD-WAN ha convergido con la seguridad entregada desde la nube en SASE (secure access service edge), de modo que la pregunta que hay que plantear al proveedor ya no es «¿deberíamos adoptar SD-WAN?», sino «dónde reside la seguridad, qué hardware hay debajo y cuál es el ciclo de vida».
1. En una frase: ¿qué «define» exactamente SD-WAN?
En una WAN tradicional, el papel de cada enlace se planifica a mano: la línea arrendada transporta el tráfico crítico del negocio, la banda ancha atiende el acceso a internet de invitados y cada cambio de política pasa por un ticket. SD-WAN delega esa tarea en un controlador. El controlador distribuye las políticas de forma centralizada, mientras los equipos sondean de forma continua la latencia, el jitter y la pérdida de paquetes de cada enlace y dirigen después el tráfico por prioridad de aplicación en tiempo real.
Sustancialmente cambian tres cosas. Primero, la red pasa a estar centrada en la aplicación y no en el enlace, de modo que dos aplicaciones que comparten un mismo enlace pueden recibir un trato completamente distinto. Segundo, el hardware y el software se desacoplan, por lo que la política deja de estar atada a la caja propietaria de un único fabricante. Tercero, el estado de la red se vuelve visible por primera vez: cada enlace y cada aplicación tiene detrás datos medibles.
2. Cronología de la evolución: cinco etapas de MPLS a SASE
Etapa | Periodo aproximado | Rasgos definitorios | Qué preocupaba a las empresas |
Era de la línea arrendada MPLS | década de 2000 | Red cerrada operada por el operador, SLA contractual, coste elevado, aprovisionamiento lento | ¿Hay ancho de banda suficiente y cuánto tarda una ampliación? |
WAN híbrida | En torno a 2010 | Líneas arrendadas mezcladas con banda ancha/4G, repartidas por política | Cómo mantener el tráfico de invitados fuera de la línea arrendada |
SD-WAN 1.0 | 2014–2018 | Controlador centralizado, reconocimiento de aplicaciones, sondeo de calidad de enlace, ZTP | ¿Puede sustituir a la línea arrendada y cuánto se ahorra? |
SD-WAN 2.0 / SD-Branch | 2018–2022 | Convergencia de routing, switching, Wi-Fi y firewall; gestión unificada en la nube | ¿Pueden varias cajas de sucursal convertirse en una sola? |
SASE / SSE | 2022 hasta la actualidad | Red y seguridad convergen en la nube (SWG, CASB, ZTNA, FWaaS) | Cómo unificar la política de seguridad en la nube |
Tabla 1 | De MPLS a SASE: las cinco etapas comparadas
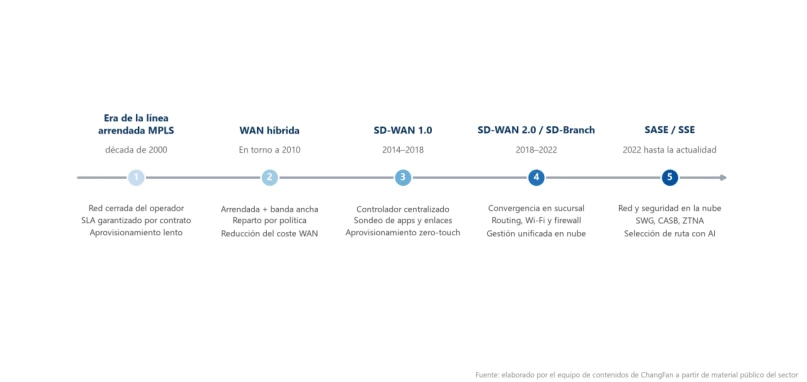
Figura 1 | Dos décadas de evolución de SD-WAN: de las líneas arrendadas al secure access service edge
3. Poner orden en las siglas: qué abarca cada uno de los cinco
Término | Qué abarca | Idea en una línea |
SD-WAN | Conectividad y selección de ruta de la WAN | Fusiona varios enlaces en una sola tubería inteligente |
SD-Branch | Convergencia de la red y la seguridad de sucursal | Routing, switching, Wi-Fi y firewall en una sola caja |
SSE | Seguridad entregada desde la nube (SWG, CASB, ZTNA, FWaaS) | Saca la seguridad de la caja y la lleva a la nube |
SASE | La fusión de SD-WAN y SSE | Red y seguridad bajo una única política y una única nube |
ZTNA | Acceso a aplicaciones autorizado por identidad y contexto | Nunca expongas la LAN; muestra a cada persona solo lo que debe ver |
4. Tres cambios en marcha en 2026
Primero, AI entra en las decisiones de selección de ruta. El failover de enlace solía depender de umbrales fijos; ahora la planificación predictiva apoyada en datos históricos de calidad permite el cambio antes de que la congestión se produzca realmente. Segundo, el respaldo 5G y satelital se ha vuelto habitual: ya no es solo un recurso de emergencia, sino el enlace principal de muchas sedes nuevas, en especial obras temporales, vehículos y ubicaciones remotas. Tercero, las pautas de compra convergen hacia la entrega por un único proveedor. La complejidad de gestión de ensamblar varios suministradores ya pesa más que la flexibilidad que aporta, así que la entrega SASE convergente se ha convertido en la opción mayoritaria.
5. La seguridad no es un añadido: los cuatro pilares de seguridad de SD-WAN
Los túneles cifrados son el suelo: el cifrado IPsec o DTLS de extremo a extremo no es opcional. La segmentación es obligatoria: las redes de invitados, cámaras, POS, oficina y OT deben quedar aisladas entre sí. El acceso de confianza cero sustituye a «dejar abierto el puerto de la VPN» y autoriza por identidad en lugar de por subred. Y la raíz de confianza de hardware, aunque se pasa por alto con frecuencia, es la pieza más crítica: TPM 2.0 y el arranque seguro garantizan que la identidad del equipo es fiable y que el firmware no ha sido manipulado. Por muy ajustada que esté la política de software, si no se puede confiar en la propia caja, nada de esto se sostiene.
6. Diferencias reales al desplegar a través de fronteras
En la UE, el GDPR y las normas de localización de datos afectan directamente a dónde pueden ejecutarse las funciones de seguridad y los registros. En Norteamérica la banda ancha es abundante, así que el argumento de coste de «sustituir las líneas arrendadas por banda ancha» es el más fácil de defender. Las sedes nuevas del sudeste asiático, Oriente Medio y Latinoamérica suelen saltarse MPLS por completo y desplegar SD-WAN en un solo paso. Para las empresas transfronterizas, la calidad de los operadores varía mucho según el mercado, lo que hace que la selección de ruta a nivel de aplicación sea más valiosa, no menos.
7. Preguntas frecuentes
P: ¿Sustituirá SD-WAN por completo a MPLS?
Respuesta: La mayoría de las empresas combina en lugar de sustituir. El tráfico extremadamente sensible a la estabilidad —sistemas transaccionales, voz, ERP— suele conservar una línea arrendada de poco ancho de banda, mientras el tráfico ordinario circula por banda ancha con SD-WAN. La verdadera «sustitución total» solo se da cuando el negocio es enteramente en la nube y puede tolerar la variabilidad de internet público.
P: ¿Es SD-WAN adecuado para pequeñas y medianas empresas?
Respuesta: Sí. La prueba no es el tamaño de la empresa, sino el número de sucursales y la complejidad de los enlaces. Una única oficina normalmente no lo necesita. A partir de tres o más sucursales, enlaces con varios operadores o un volumen relevante de tráfico en la nube, las ganancias en velocidad de aprovisionamiento, visibilidad y capacidad de respaldo superan el coste.
P: ¿Cuál es la diferencia entre SD-WAN y VPN?
Respuesta: Una VPN resuelve «¿podemos conectarnos y va cifrado?»: es una tecnología de tunelización. SD-WAN añade sobre ese túnel el sondeo de calidad de enlace, el reconocimiento de aplicaciones y la dirección por política, y responde a otra pregunta: «¿qué enlace es el mejor ahora mismo?».
P: ¿Adoptar SASE significa sustituir nuestros firewalls actuales?
Respuesta: No. Puedes conservar el firewall de la sede central para la protección perimetral del centro de datos y trasladar la seguridad de sucursal a la nube. El camino habitual es empezar con SD-WAN en sucursal y migrar después paso a paso SWG, ZTNA y funciones similares a la nube.
P: ¿Ayuda SD-WAN con los enlaces transfronterizos?
Respuesta: Ayuda, pero conviene tener claro cómo: no puede convertir internet público en una línea arrendada. Lo que hace es elegir continuamente en tiempo real entre los enlaces disponibles y cambiar rápido cuando suben el jitter o la pérdida de paquetes, manteniendo la experiencia dentro de un rango aceptable.
8. Del concepto al hardware: qué necesitas en cada extremo del enlace
ChangFan (cfitsi.com) suministra PC industriales fanless y cajas de edge computing para SD-WAN y redes de borde: temperatura amplia de -20℃~60℃, entrada de rango amplio de 9~36V, múltiples puertos Ethernet con PoE, TPM 2.0 y arranque seguro, despliegue en contenedores de pasarelas de software y VNF, además de personalización OEM/ODM, garantía de tres años y entrega global (FOB/CIF/DDP).
Para los criterios concretos de selección de hardware, consulta «How to Choose SD-WAN Hardware: 7 Hard Specs for uCPE White Boxes».
Enlace del producto:https://www.cfitsi.com/wang-luo-an-quan-gong-kong-ji
- Artículo anterior No hay más
- Artículo siguiente Guía de compra de uCPE White Box: x86 frente a ARM, sin ventilador frente a montaje en bastidor